Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 10 artykułów z tagiem ClickFix
2026-10-04
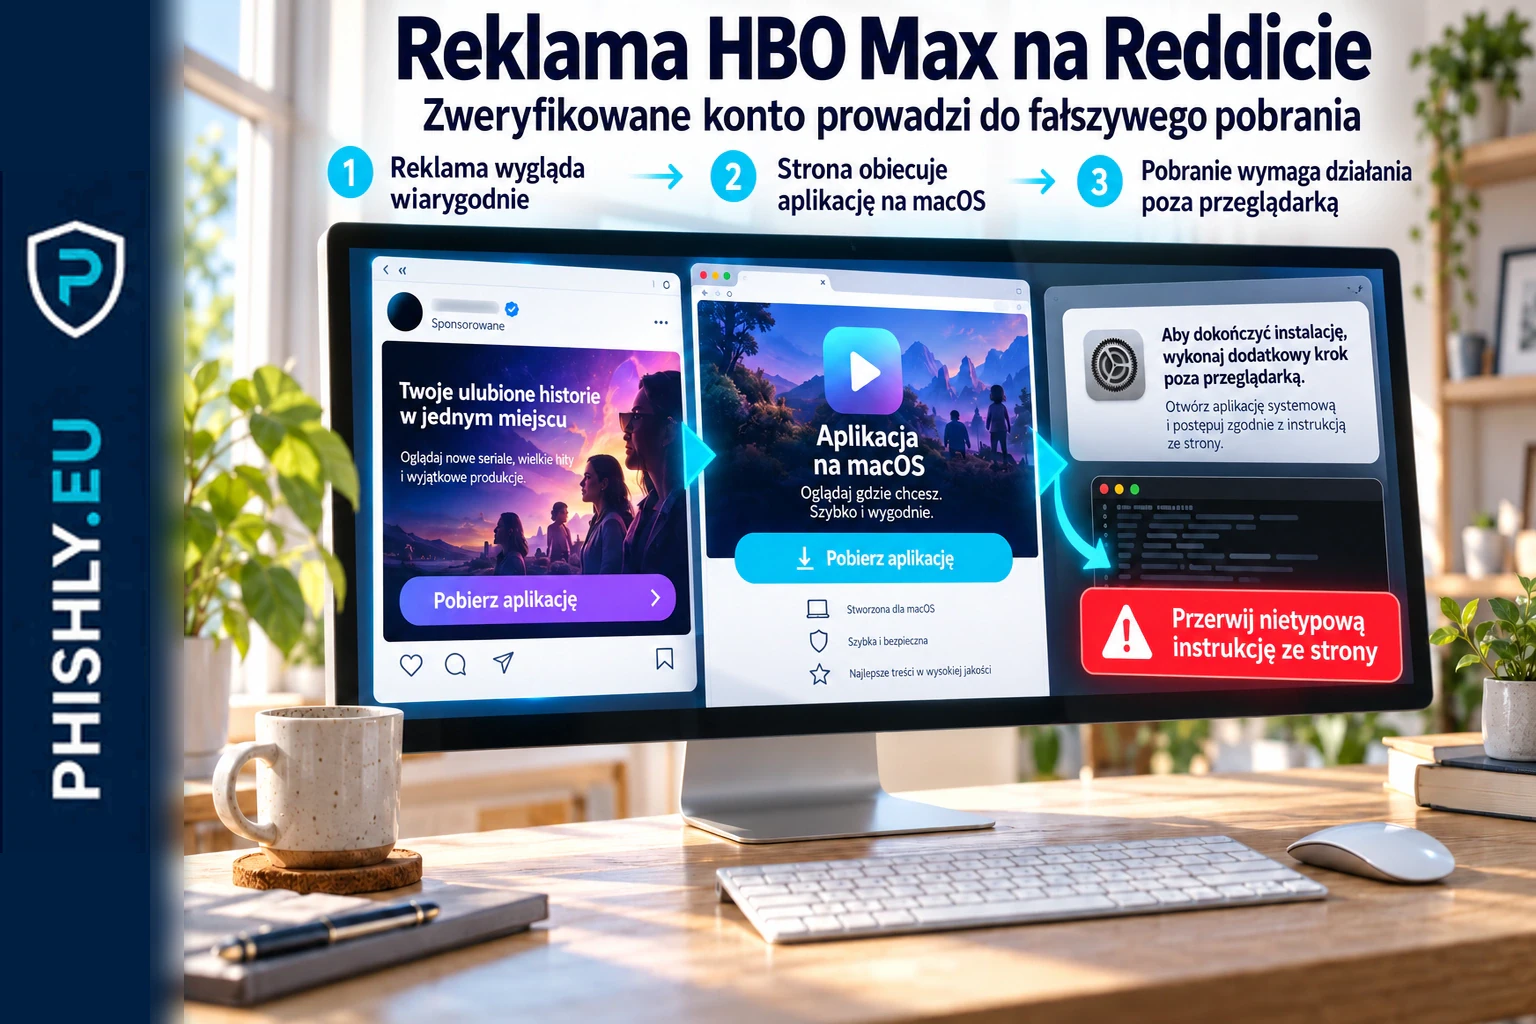
Reklama HBO Max na Reddicie: czy to oszustwo?
Zweryfikowane konto HBO Max na Reddicie publikowało złośliwe reklamy ClickFix. Sprawdź, jak rozpoznać pułapkę i co zrobić po kliknięciu na komputerze.
Czytaj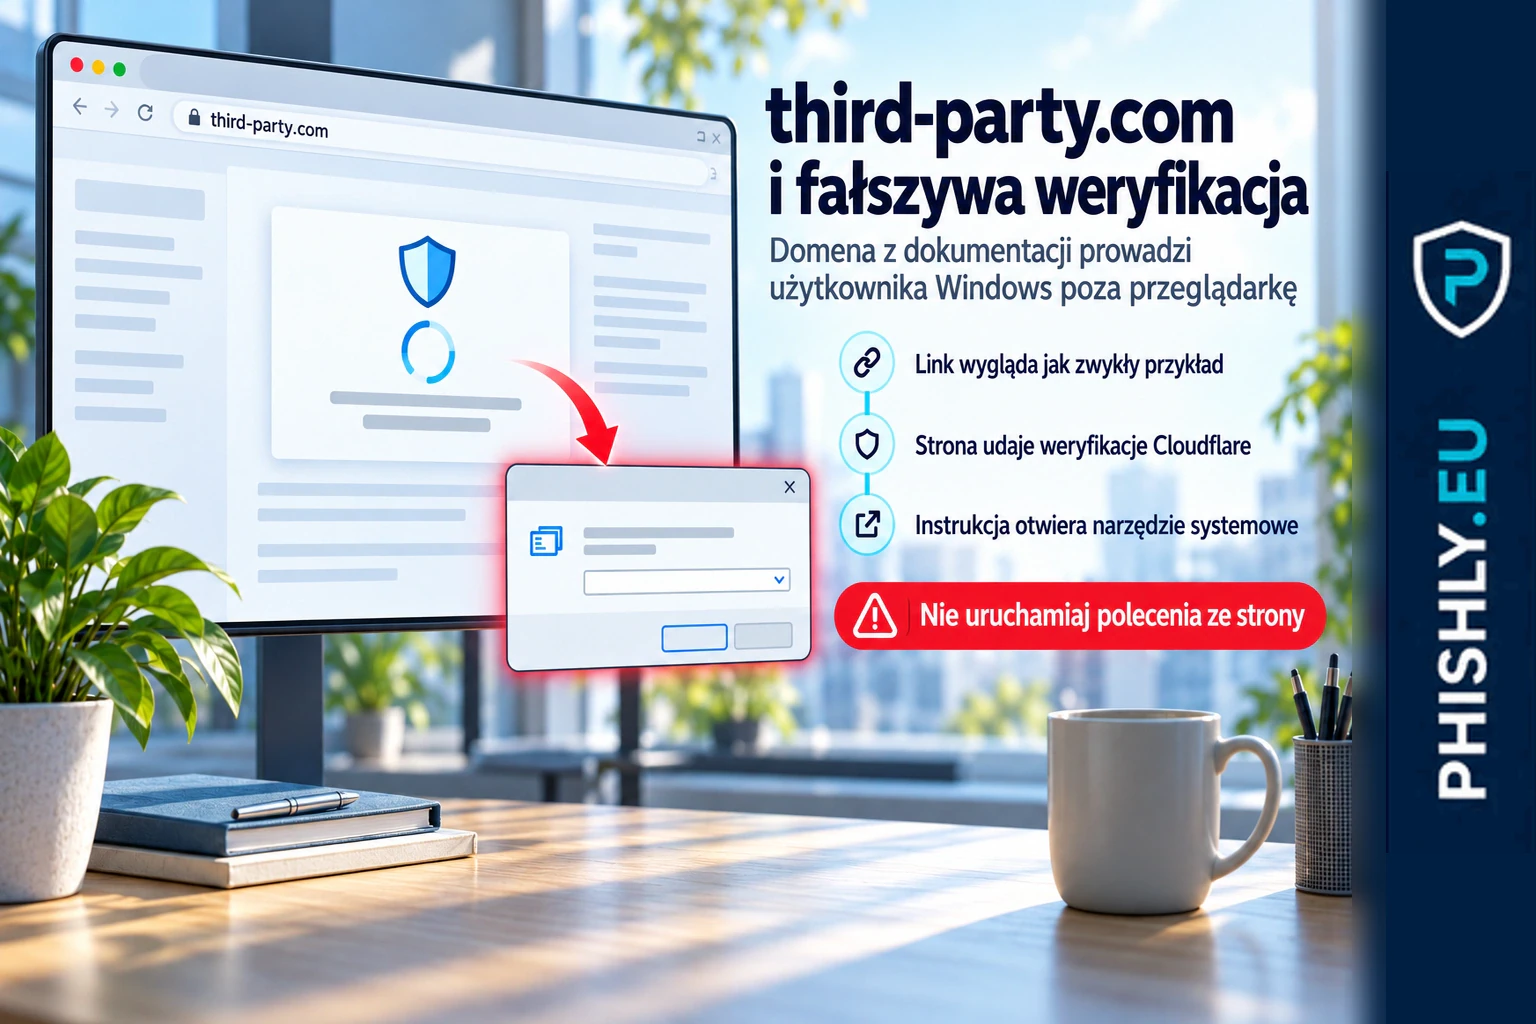
2026-10-02
third-party.com ClickFix: fałszywa weryfikacja Cloudflare
Domena third-party.com, używana w dokumentacji jako przykładowy adres, serwowała użytkownikom Windows fałszywą weryfikację Cloudflare typu ClickFix.
Czytaj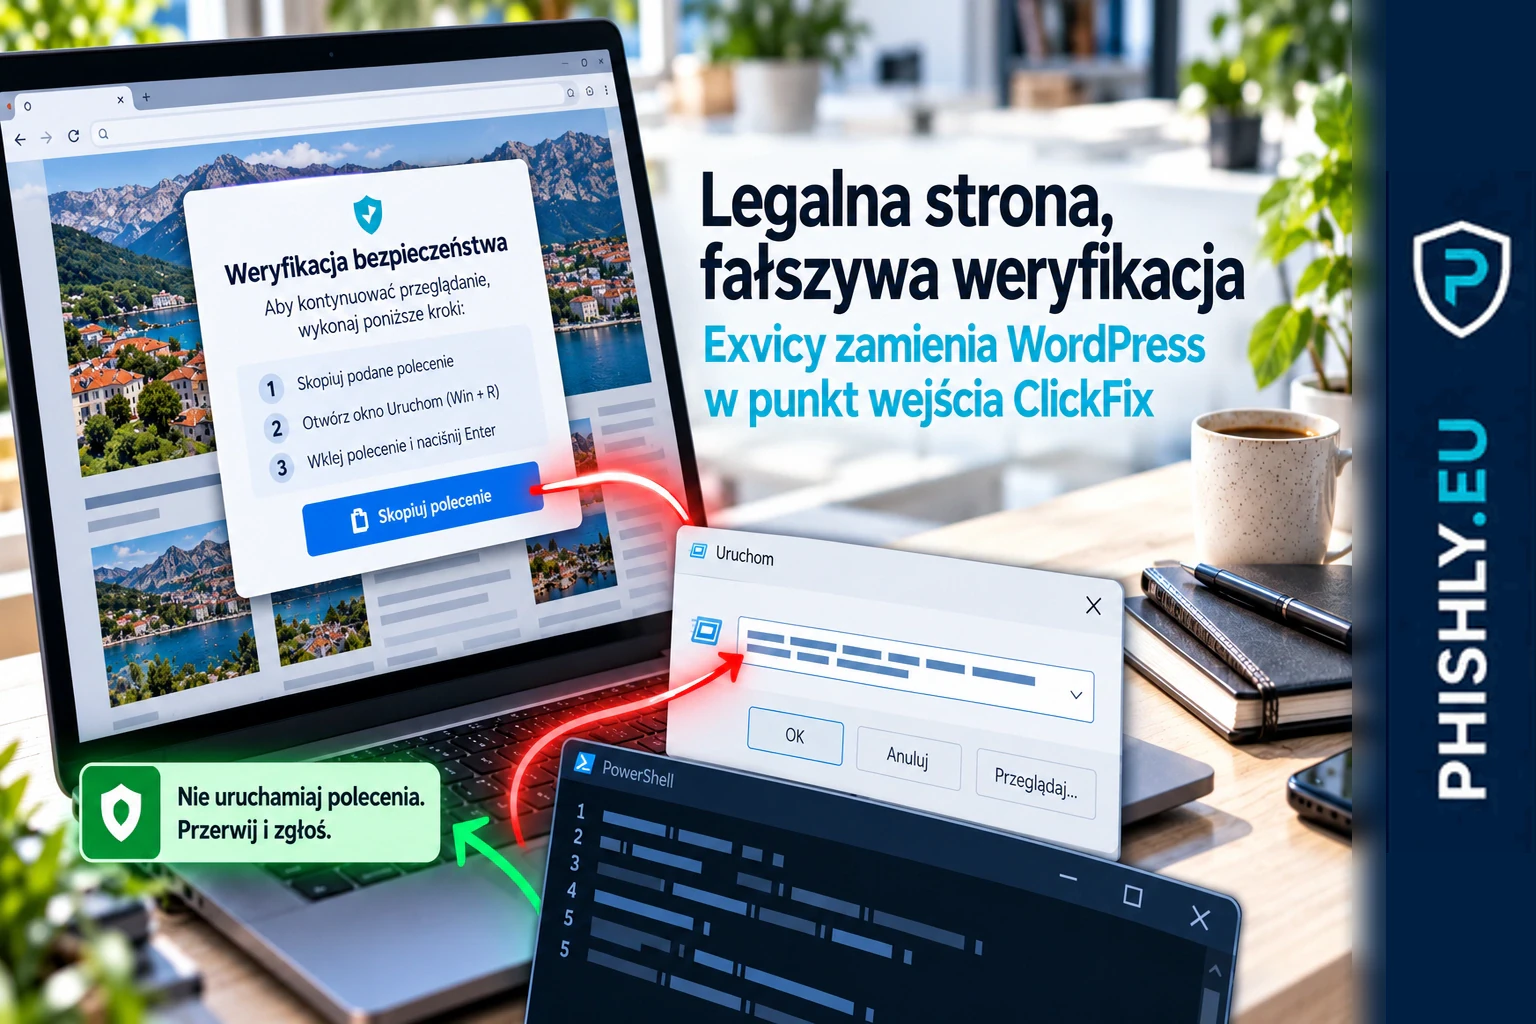
2026-09-27
Exvicy: ClickFix na przejętych stronach WordPress
Exvicy to nowy ClickFix Malware-as-a-Service. Przejęte strony WordPress pokazują fałszywą weryfikację i nakłaniają do uruchomienia PowerShell.
Czytaj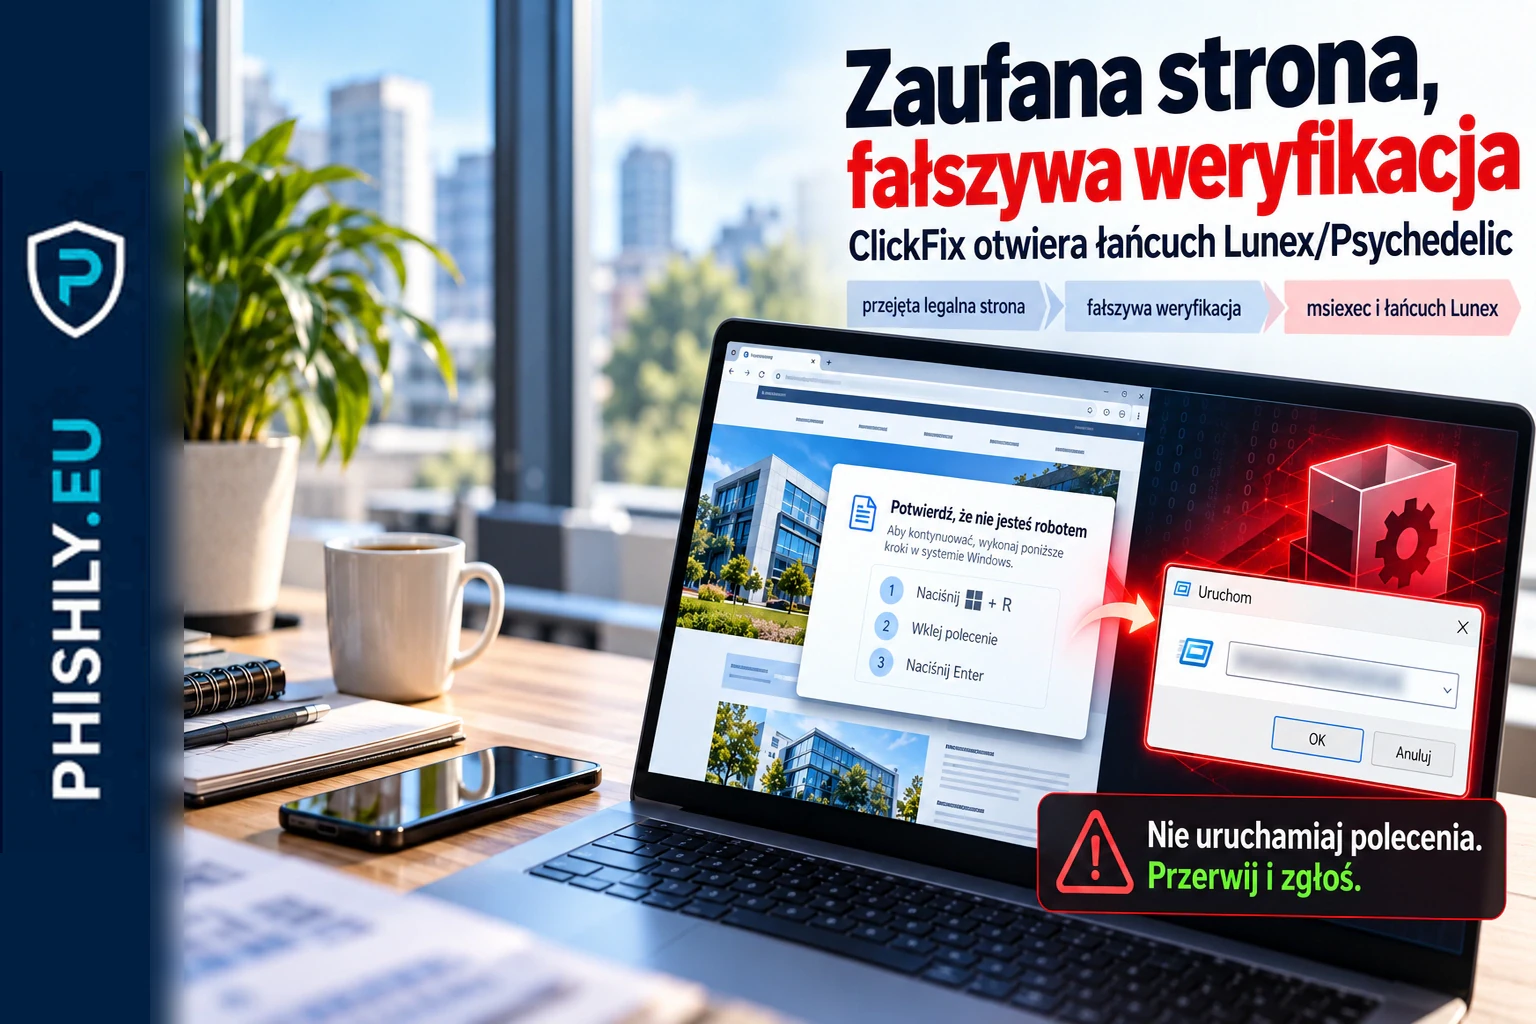
2026-09-27
Lunex i Psychedelic Stealer: ClickFix na przejętych stronach
Przejęte strony ukraińskich firm wyświetlały fałszywą weryfikację Cloudflare. ClickFix uruchamiał łańcuch Lunex prowadzący do kradzieży danych.
Czytaj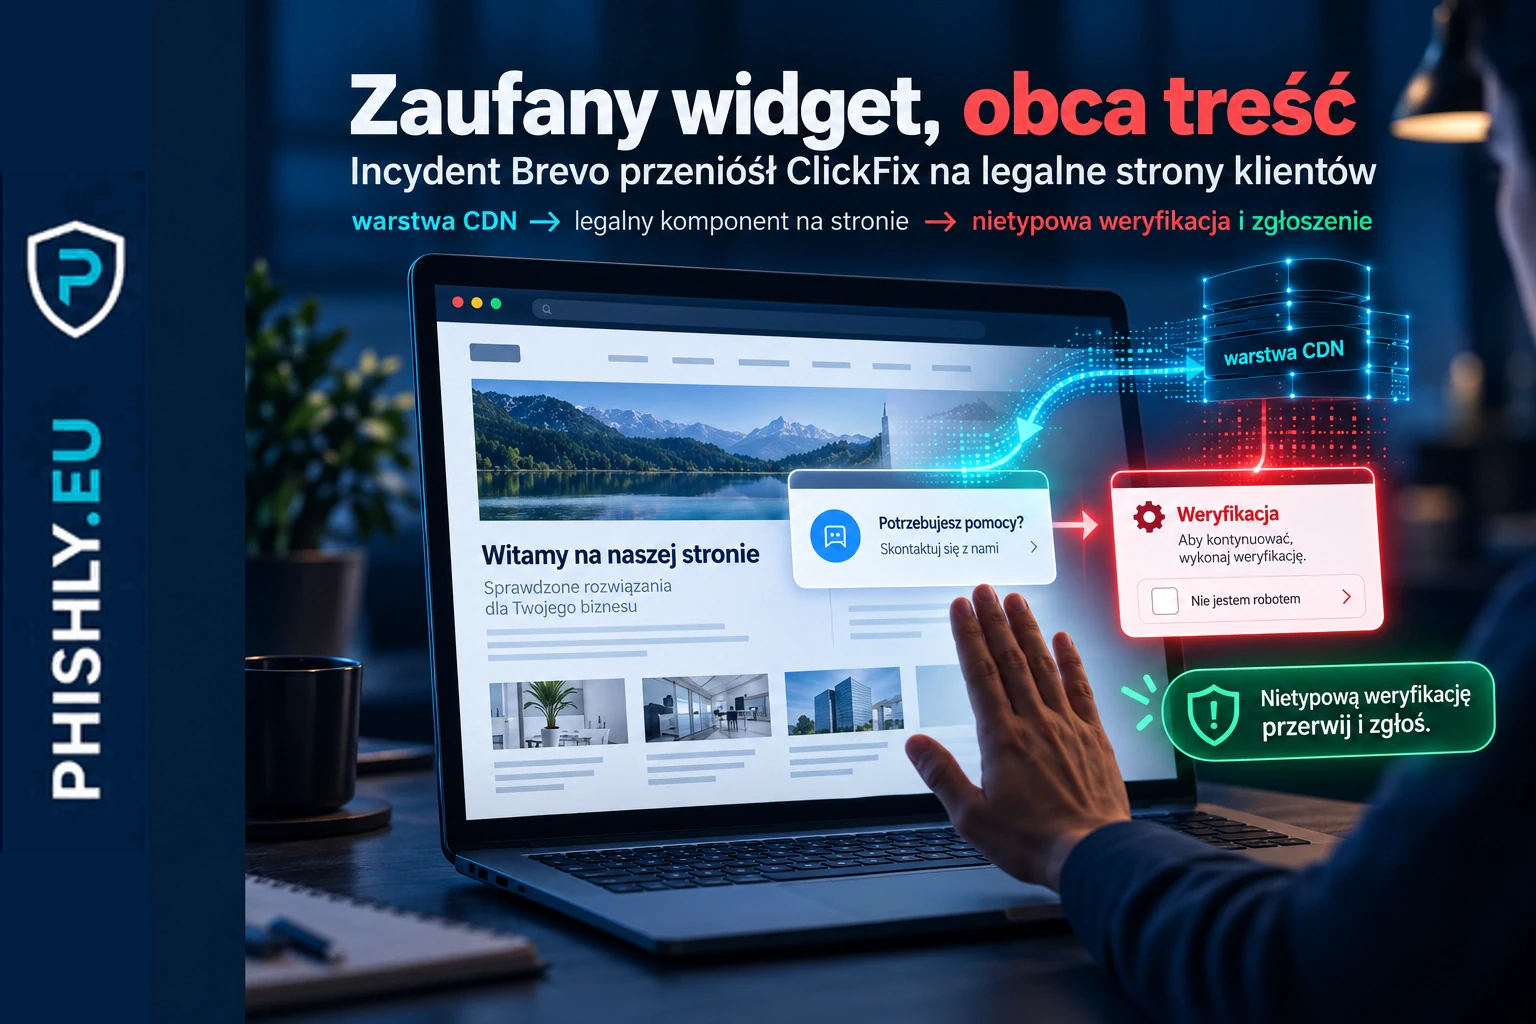
2026-09-22
Brevo: ClickFix trafił do stron przez legalne widgety
Brevo potwierdziło, że przejęty klucz Cloudflare pozwolił przez kilka godzin zmieniać treść dostarczaną przez wybrane widgety i skrypty osadzane na stronach klientów.
Czytaj
2026-09-04
Fałszywa CAPTCHA Win+R: atak ClickFix
Fałszywa CAPTCHA każe nacisnąć Win+R, wkleić tekst i zatwierdzić Enterem. To ClickFix. Sprawdź sygnały ataku, reakcję i zgłoszenie do CERT Polska.
Czytaj