Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
2026-03-27
Nawet policja może dać się nabrać na phishing
Phishing w firmie nie dotyczy tylko małych organizacji. Incydent w holenderskiej policji pokazuje, że liczy się nie tylko prewencja, ale też szybka reakcja.
Czytaj
2026-03-25
Złośliwy załącznik w mailu z fakturą ZIP. Jak działa phishing z malware
Fałszywa faktura w pliku ZIP to klasyczny scenariusz phishingu z malware. Sprawdź, jak rozpoznać taki załącznik i jak szkolić pracowników.
Czytaj
2026-03-21
Quiz phishingowy. Sprawdź, czy rozpoznasz fałszywy e-mail, SMS i QR
Krótki quiz phishingowy PHISHLY. Sprawdź, czy rozpoznasz fałszywy e-mail, SMS, kod QR i próbę wyłudzenia danych, zanim klikniesz.
Czytaj
2026-03-21
Fałszywe powiadomienie o wygaśnięciu domeny. Jak działa ten phishing i co zrobić
Uważaj na fałszywe maile o wygaśnięciu domeny. Sprawdź, jak działa ten phishing, po czym go poznać i co zrobić po kliknięciu.
Czytaj
2026-03-19
Phishing Meta Business: Meta Verified i „nowe funkcje” jako przynęta
CERT Polska ostrzega przed phishingiem na właścicieli stron Facebook. Fałszywe Meta Verified i „nowe funkcje” służą do wyłudzania danych logowania.
Czytaj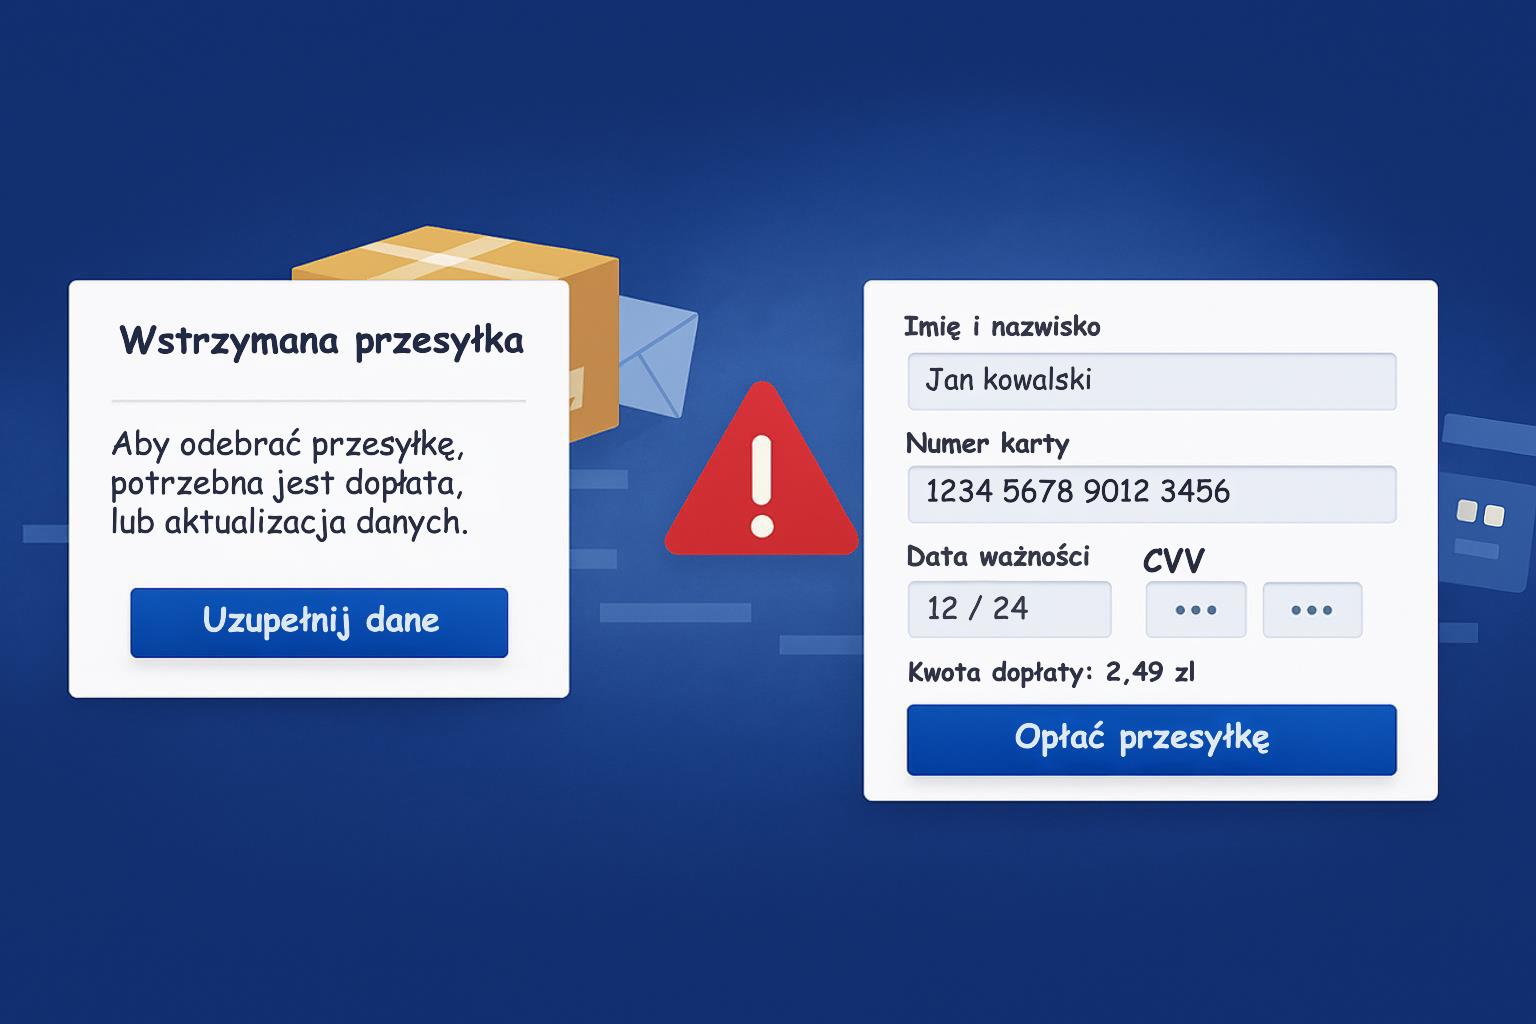
2026-03-16
Phishing Poczta Polska. Mail o wstrzymanej przesyłce i fałszywa dopłata do paczki
Mail o wstrzymanej przesyłce może być phishingiem podszywającym się pod Pocztę Polską. Sprawdź, jak rozpoznać oszustwo i co zrobić po kliknięciu.
Czytaj