Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
2026-04-03
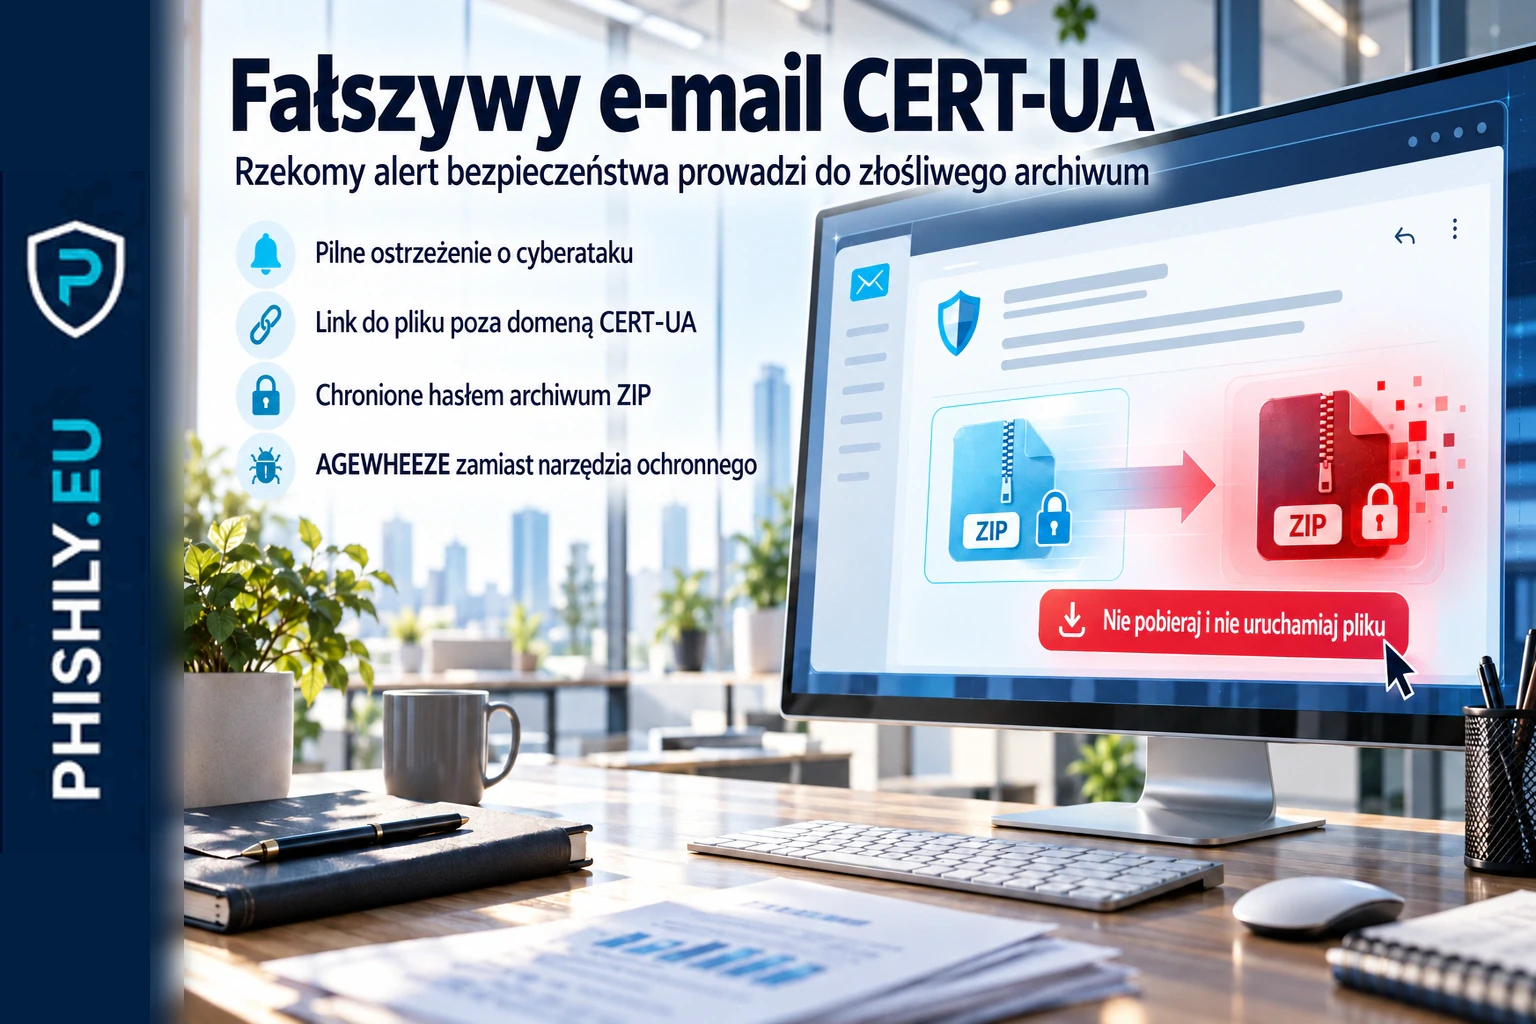
Fałszywy e-mail CERT-UA z AGEWHEEZE
Fałszywy e-mail podszywający się pod CERT-UA prowadził do archiwum ZIP z malware AGEWHEEZE. Sprawdź sygnały oszustwa i co zrobić po pobraniu pliku.
Czytaj
2026-03-31
SMS o punktach Allegro — nowy wariant smishingu
Fałszywy SMS o punktach Allegro wykorzystuje presję czasu i obietnicę nagrody, aby wyłudzić dane karty lub logowania. Sprawdź, jak działa ten smishing i jak powinna reagować firma.
Czytaj
2026-03-31
Phishing na Signal. Jak rozpoznać próbę przejęcia konta
FBI ostrzega przed kampanią phishingową wymierzoną w użytkowników Signal. Sprawdź, jak rozpoznać próbę przejęcia konta i jak zareagować.
Czytaj
2026-03-31
Phishing Microsoft 365. Krótki przewodnik po kampanii z użyciem Railway
Nowy phishing Microsoft 365 wykorzystuje legalne logowanie i przejęcie sesji. Sprawdź, jak działa kampania z użyciem Railway i jak reagować w firmie.
Czytaj
2026-03-29
Złośliwy link na iPhone. Jak rozpoznać zagrożenie i co zrobić po kliknięciu
Złośliwy link na iPhone może prowadzić do kradzieży danych. Sprawdź, jak rozpoznać zagrożenie i co zrobić po kliknięciu podejrzanej wiadomości.
Czytaj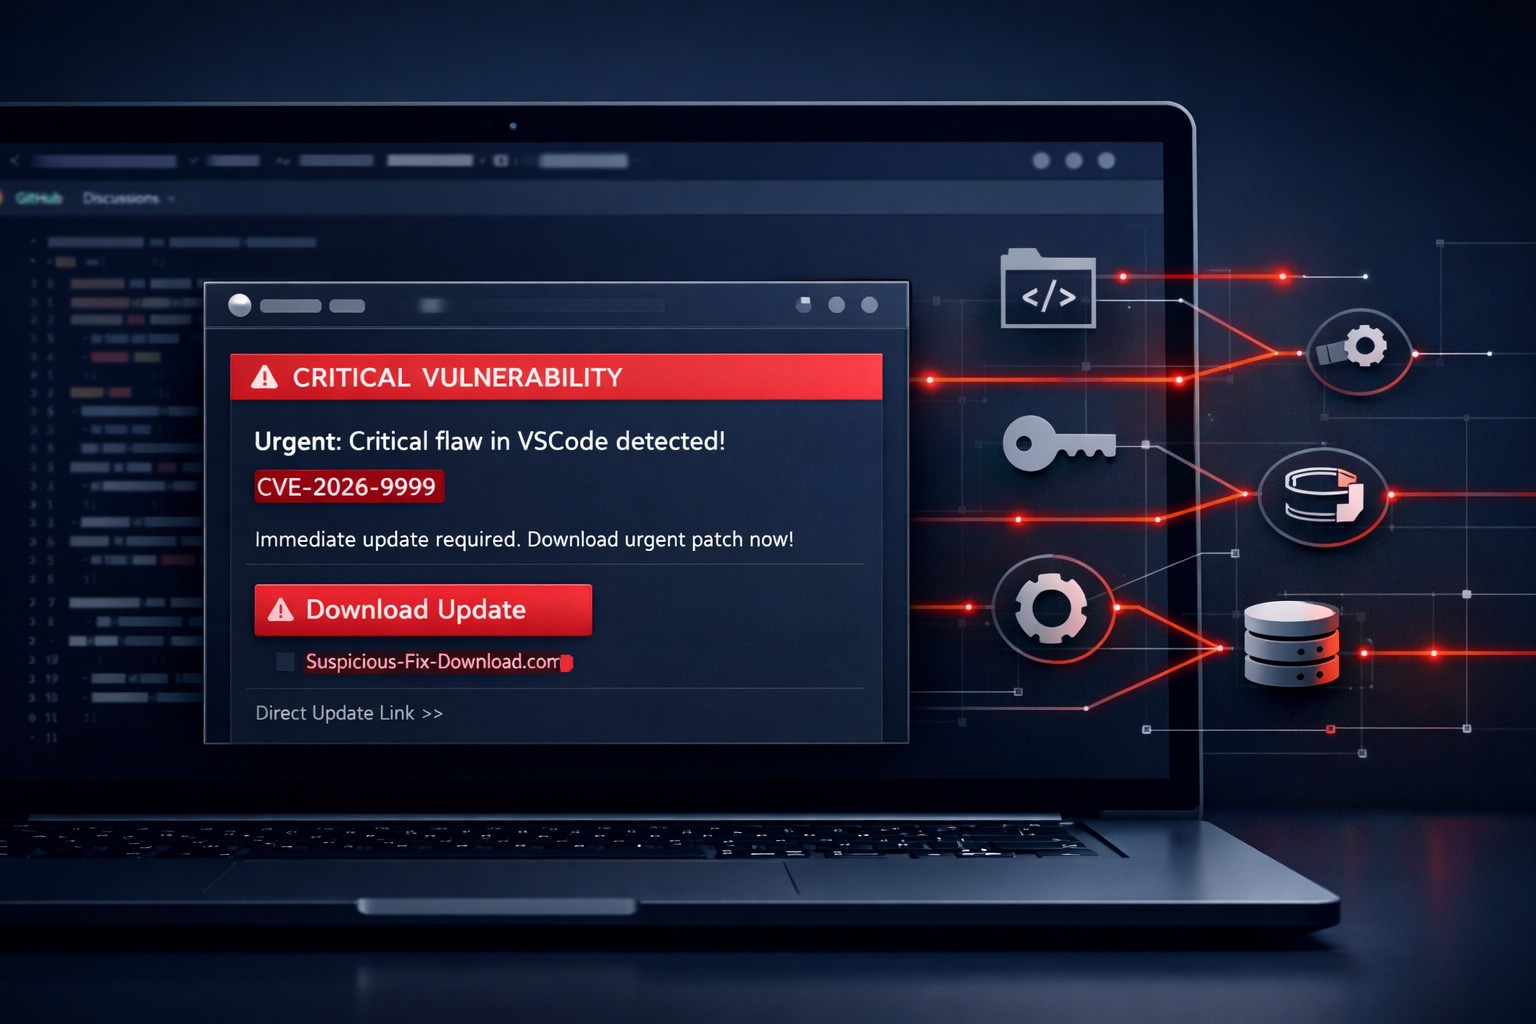
2026-03-28
Phishing na GitHub Discussions: fałszywy alert VS Code i ryzyko dla deweloperów
Ataki phishingowe na GitHub Discussions pokazują, że deweloperzy też są celem socjotechniki. Sprawdź, jak fałszywe alerty VS Code mogą zagrozić software house i zespołom IT.
Czytaj