Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
2026-09-27
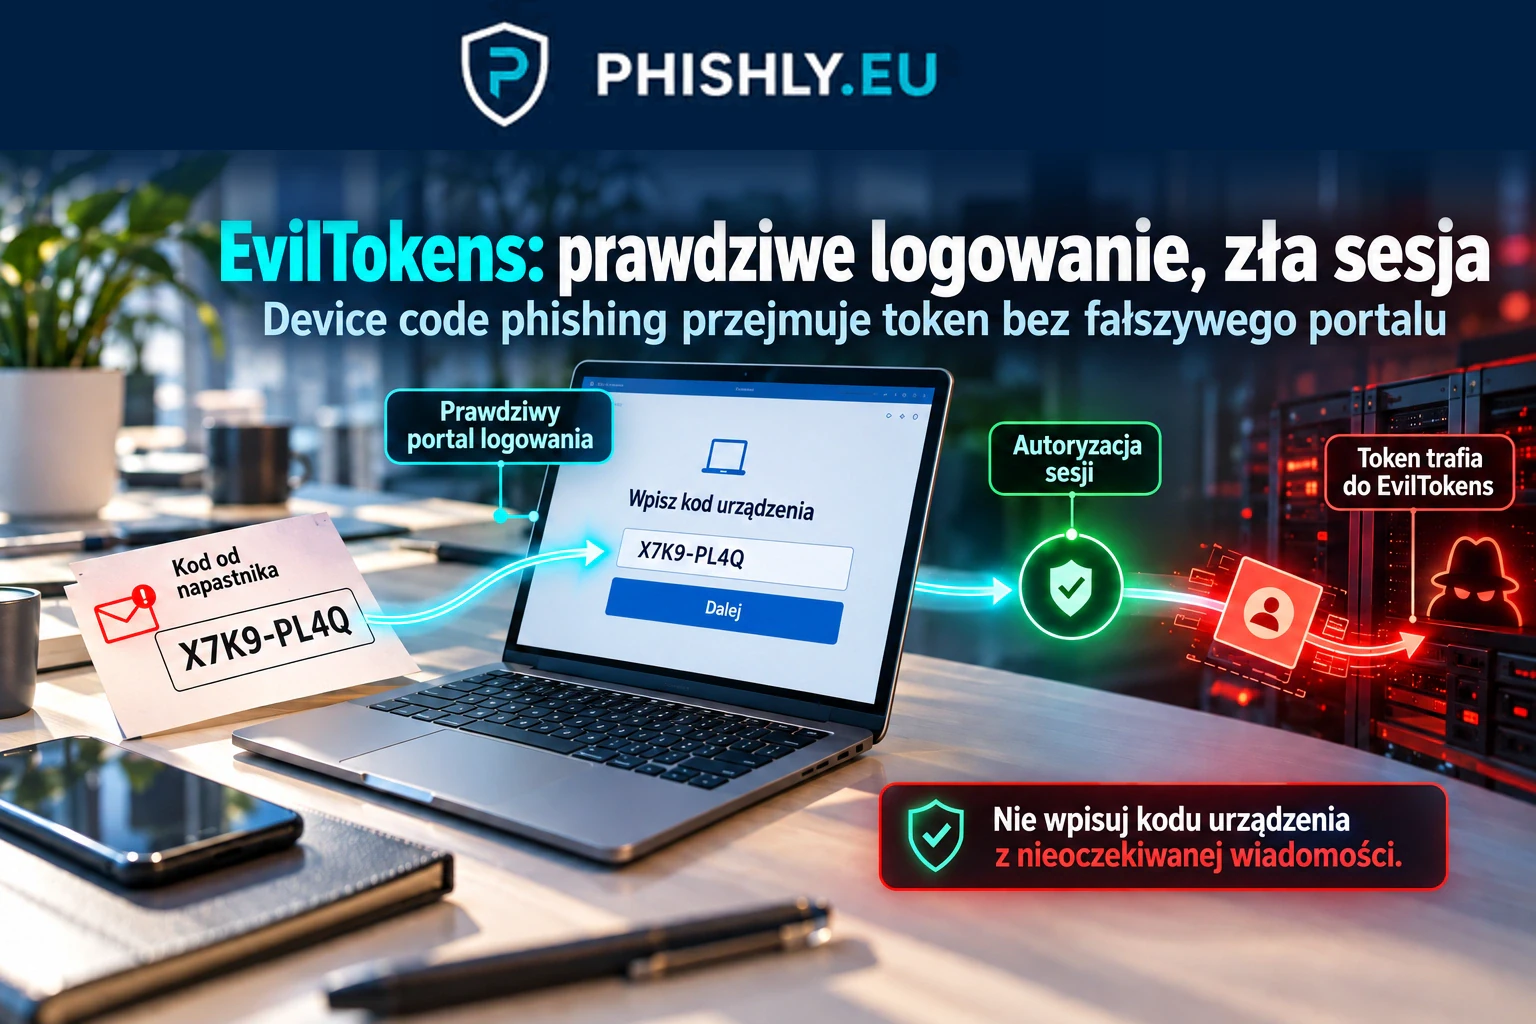
EvilTokens: Microsoft zakłócił platformę device code phishing
Microsoft i partnerzy zakłócili EvilTokens, platformę PhaaS wykorzystującą device code phishing, AI i kradzież tokenów. Wyjaśniamy skalę i mechanizm.
Czytaj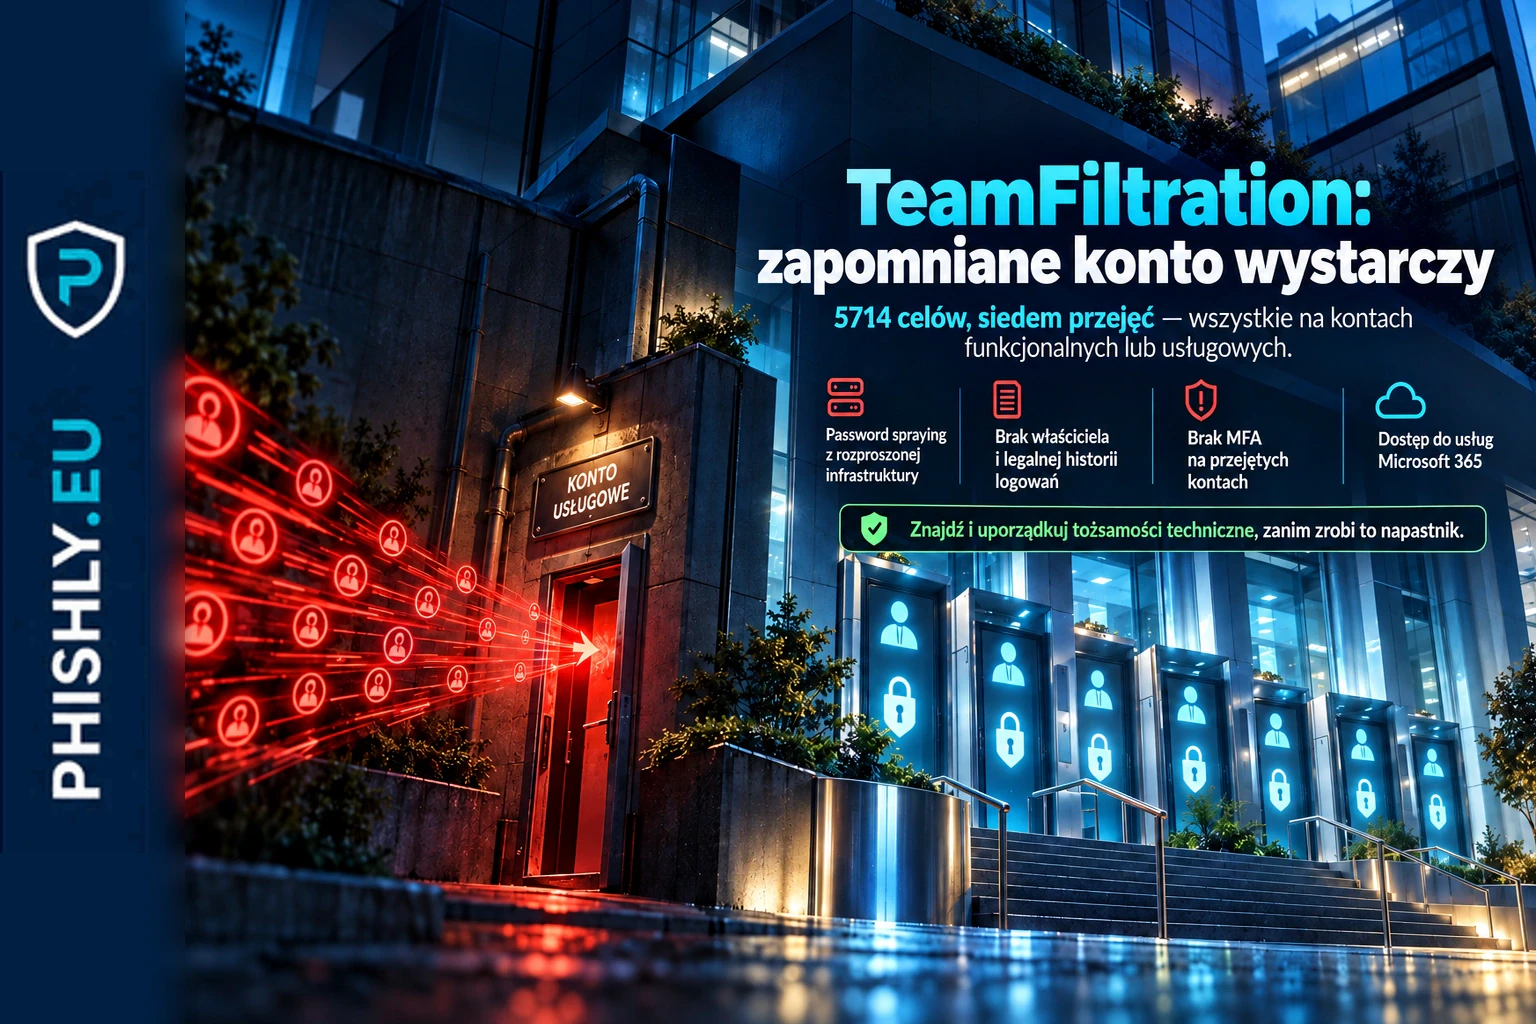
2026-09-27
TeamFiltration: 5714 kont Microsoft 365 na celowniku
Kampania TeamFiltration objęła 5714 kont w 28 tenantach Microsoft 365. Siedem przejętych kont było niezarządzanymi kontami usługowymi bez MFA.
Czytaj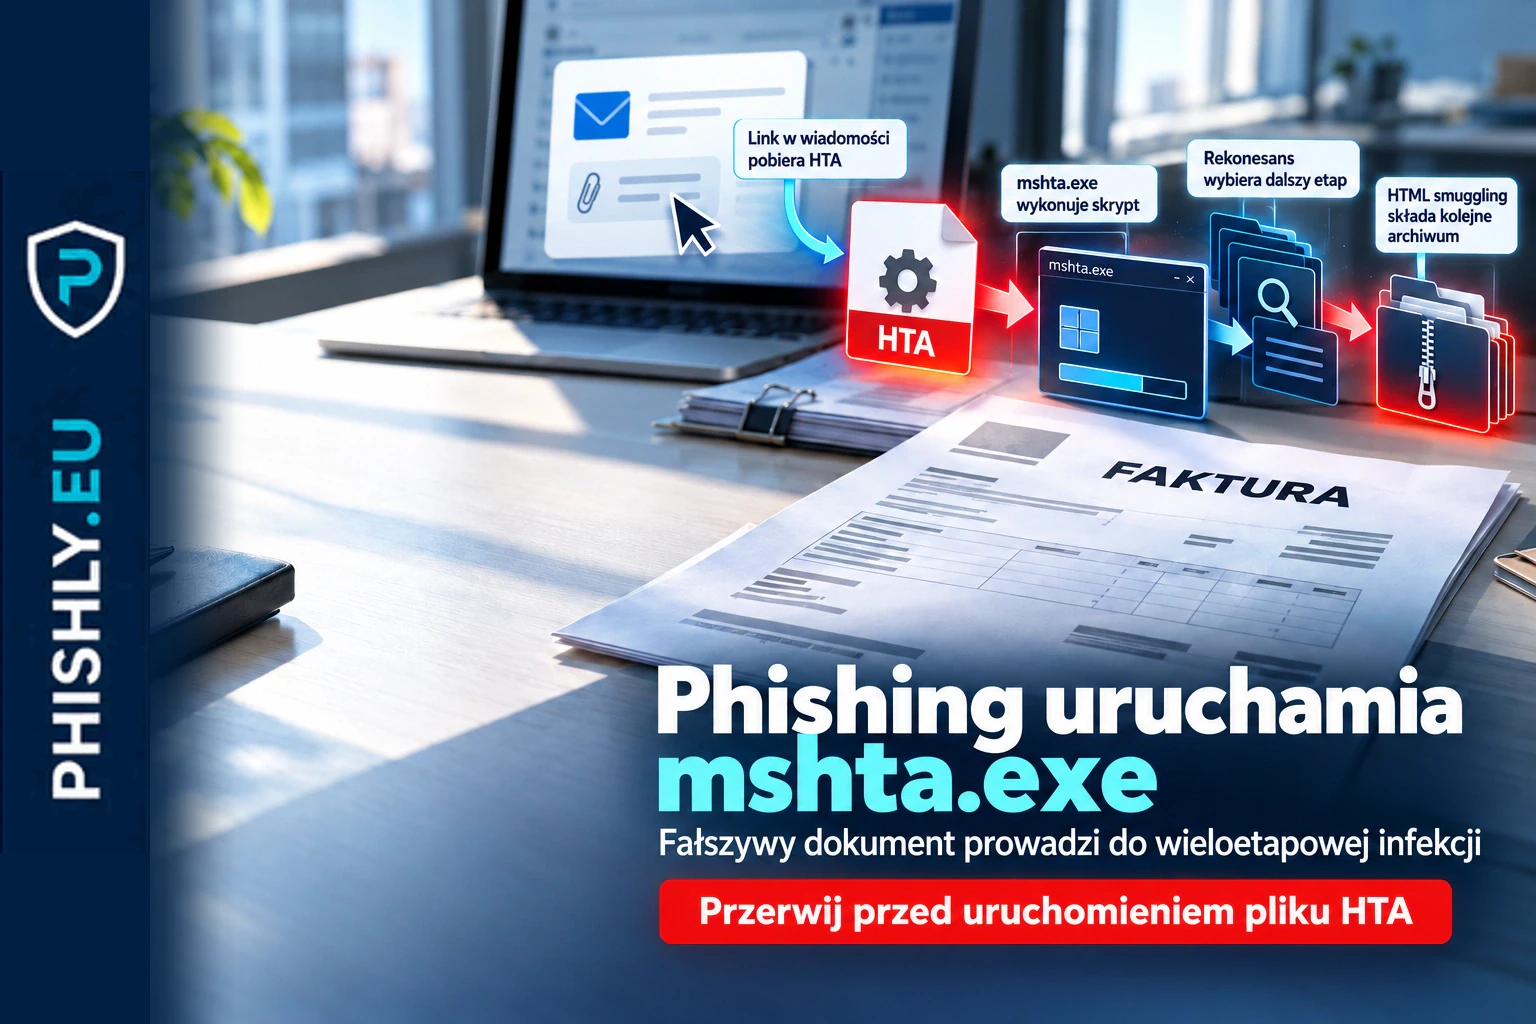
2026-09-27
Fortra ostrzega przed phishingiem z HTML smuggling i mshta.exe
Aktywna kampania phishingowa wykorzystuje fałszywe faktury i pisma sądowe, pliki HTA, HTML smuggling oraz mshta.exe do rekonesansu i dostarczania malware.
Czytaj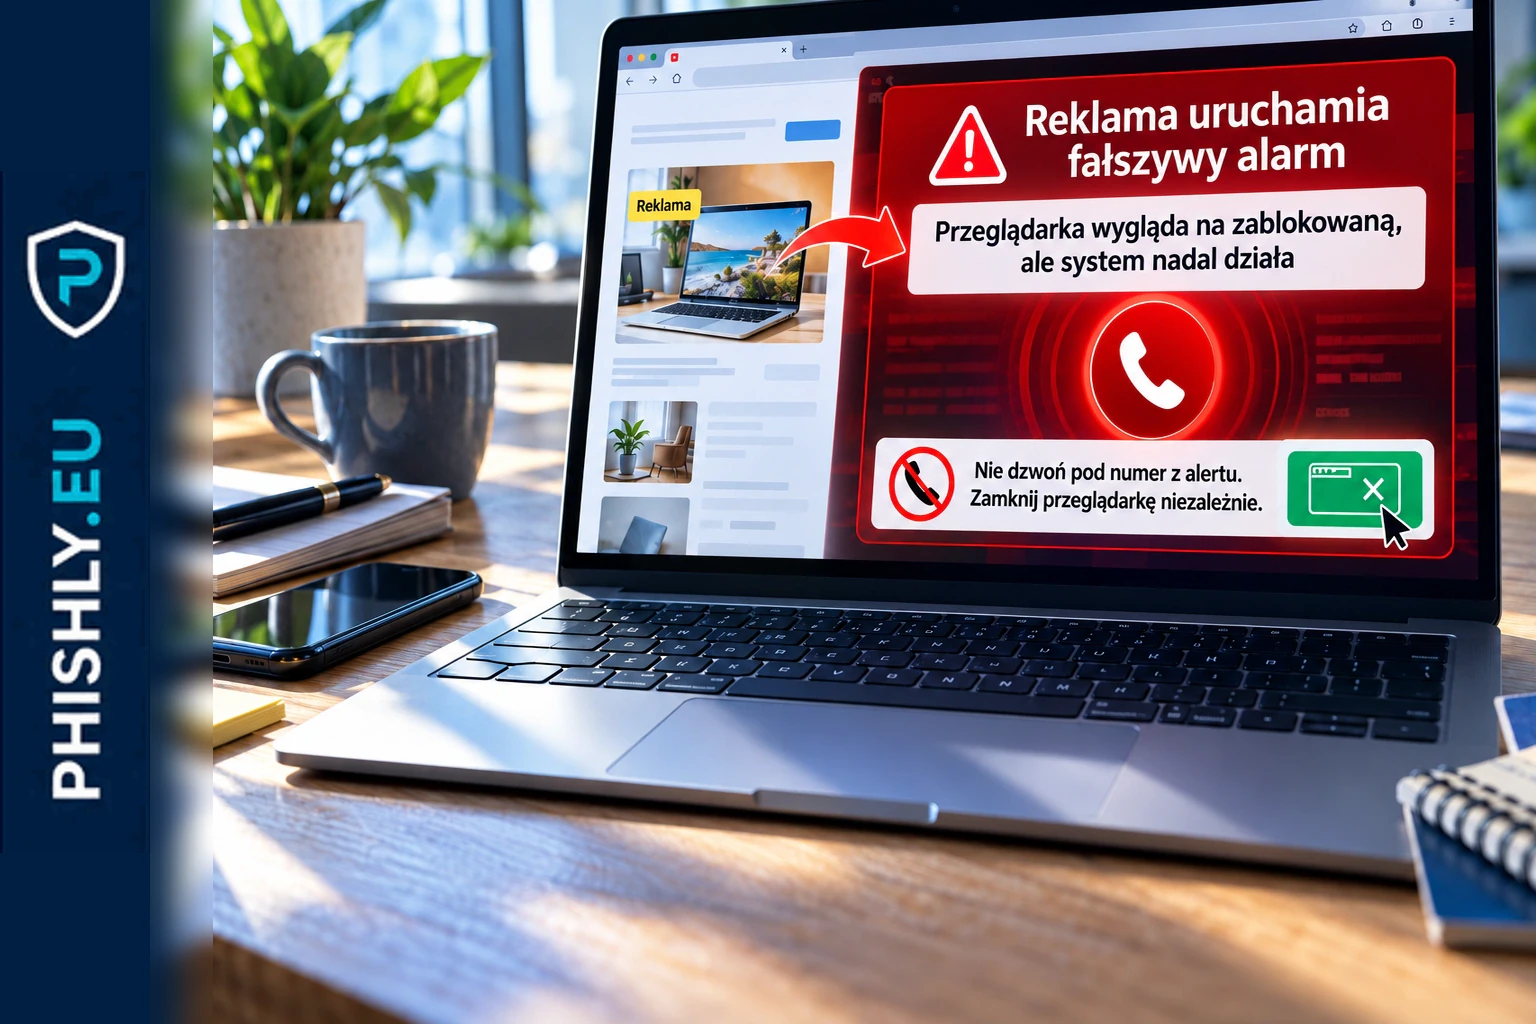
2026-09-27
Google Ads prowadzą do fałszywego alarmu bezpieczeństwa. Przeglądarka wygląda na zablokowaną
Kampania opisana przez Netskope wykorzystuje reklamy Google, pełny ekran i fałszywe alerty Windows lub macOS, by skłonić użytkownika do telefonu do oszustów.
Czytaj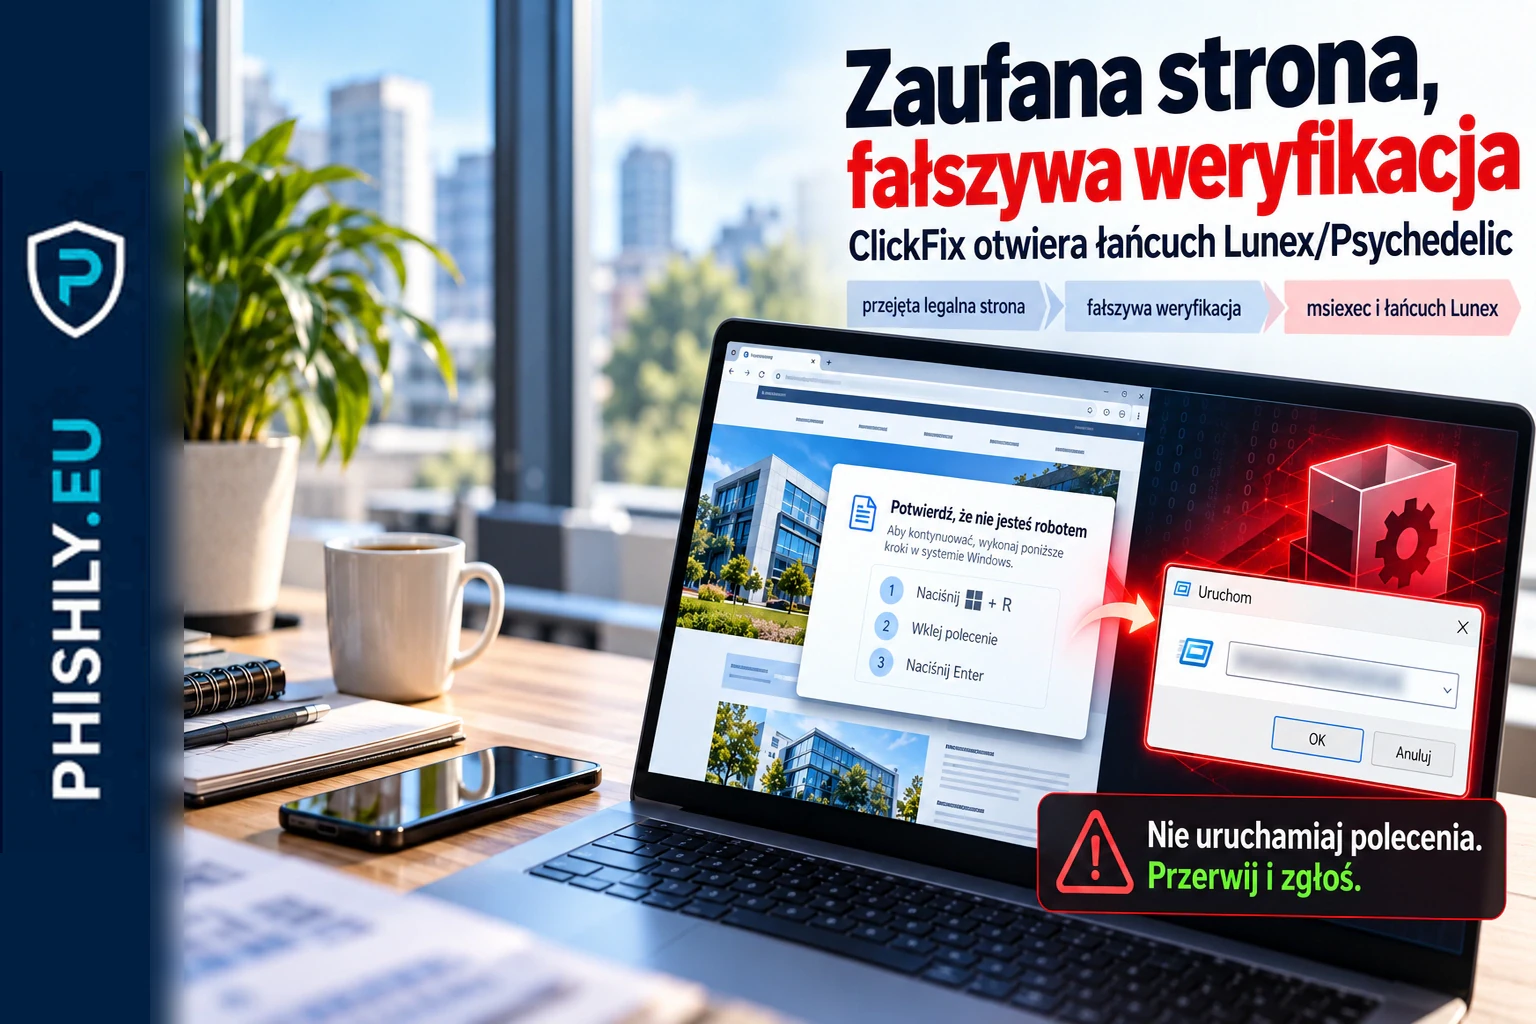
2026-09-27
Lunex i Psychedelic Stealer: ClickFix na przejętych stronach
Przejęte strony ukraińskich firm wyświetlały fałszywą weryfikację Cloudflare. ClickFix uruchamiał łańcuch Lunex prowadzący do kradzieży danych.
Czytaj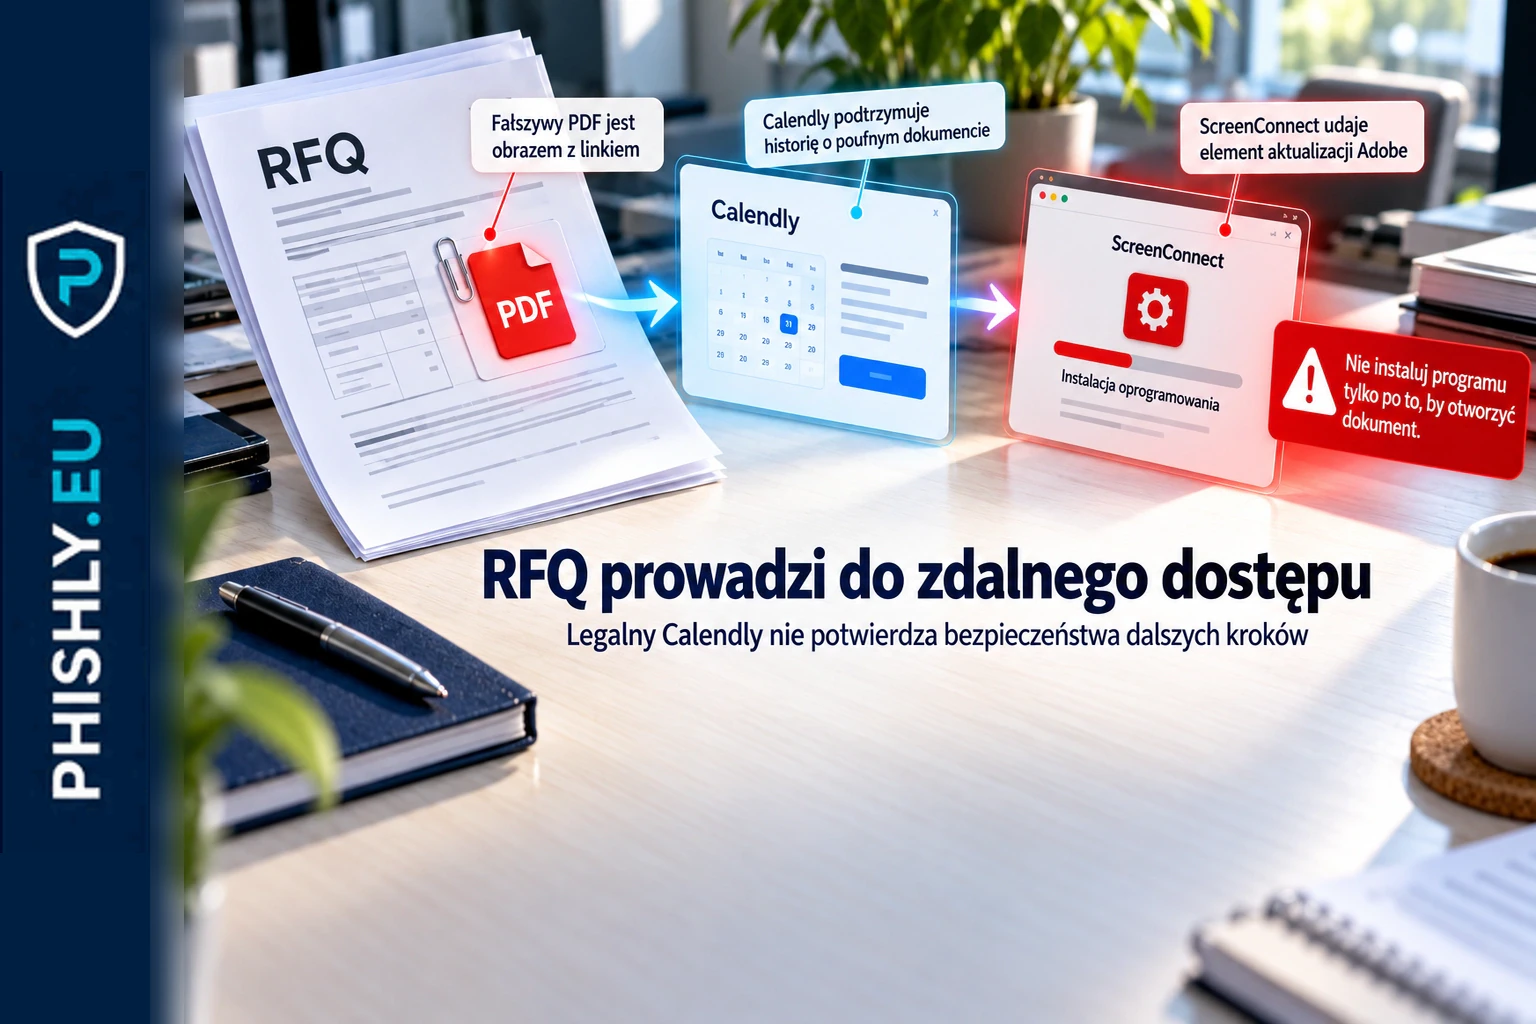
2026-09-27
Calendly i fałszywy RFQ prowadzą do instalacji ScreenConnect
NJCCIC ostrzega przed kampanią, w której fałszywy RFQ kieruje przez prawdziwy Calendly do pobrania ScreenConnect pod pretekstem aktualizacji Adobe.
Czytaj