Google Ads prowadzą do fałszywego alarmu bezpieczeństwa. Przeglądarka wygląda na zablokowaną
Kampania opisana przez Netskope wykorzystuje reklamy Google, pełny ekran i fałszywe alerty Windows lub macOS, by skłonić użytkownika do telefonu do oszustów.
TL;DR
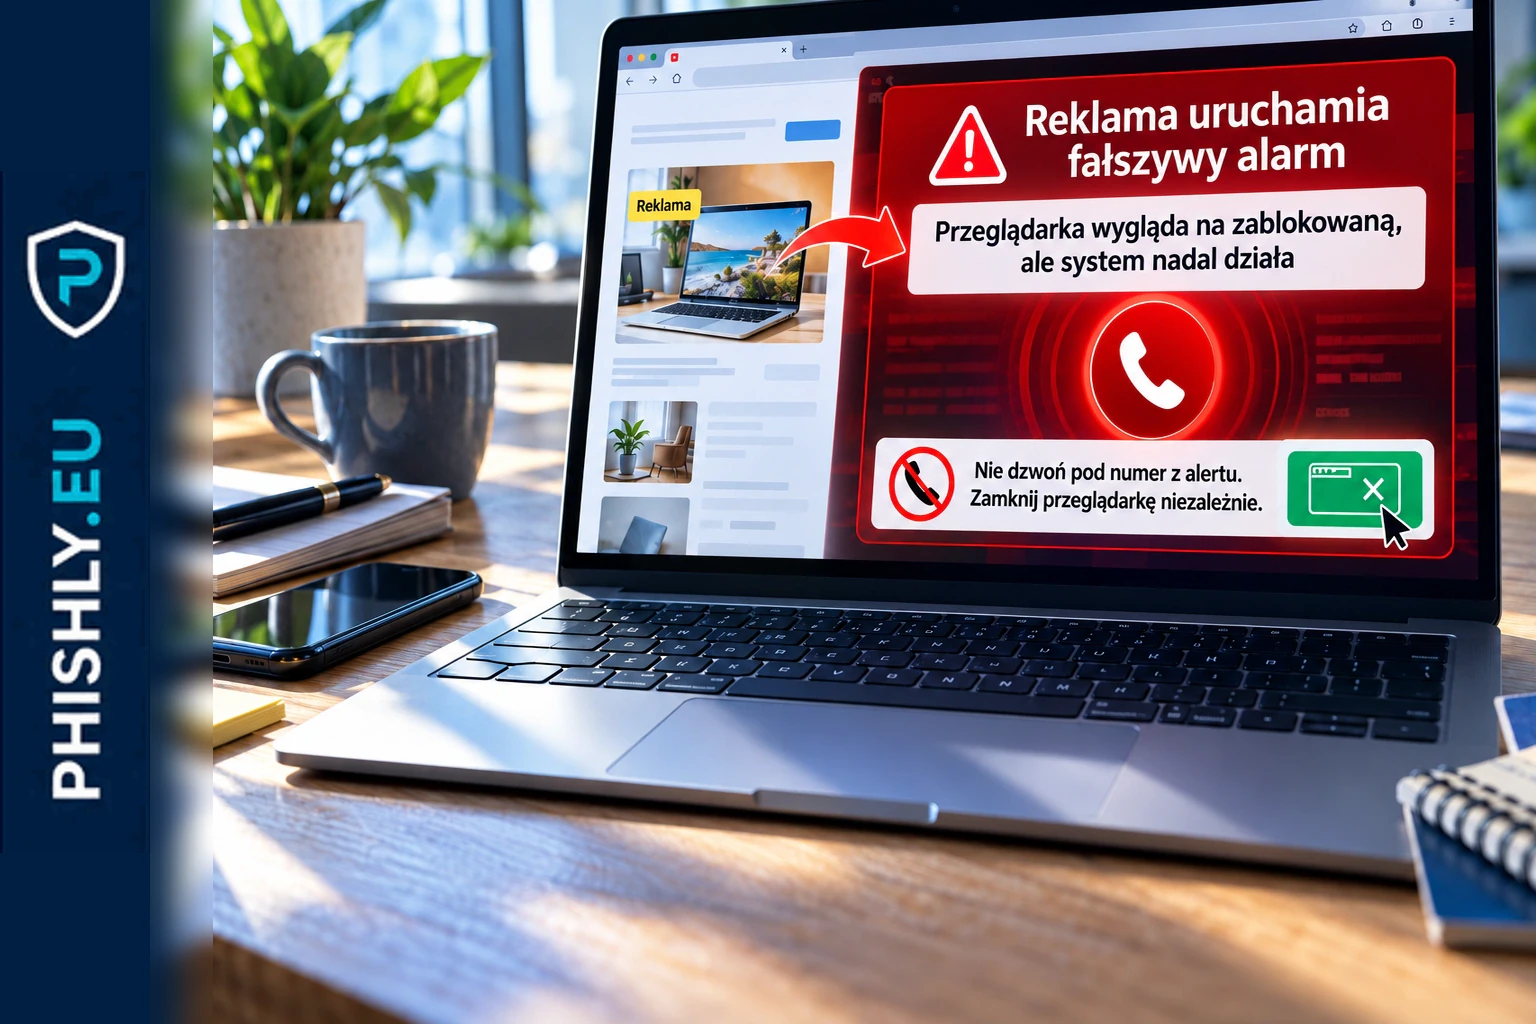
Netskope Threat Labs opisał kampanię oszustwa pomocy technicznej, w której użytkownik po kliknięciu reklamy Google trafiał na stronę potrafiącą sprawić wrażenie, że przeglądarka została przejęta. Fałszywy alert imitował ostrzeżenia Windows albo macOS i wielokrotnie pokazywał numer telefonu do rzekomego wsparcia.
Strona mogła przejść w pełny ekran, ukryć kursor, utrudniać użycie części skrótów klawiaturowych i celowo spowalniać działanie przeglądarki. Komputer nie był jednak faktycznie zablokowany. Celem było wywołanie presji i skłonienie użytkownika do telefonu, po którym oszuści mogli próbować uzyskać płatność, zdalny dostęp albo dane osobowe i finansowe.
Między 31 sierpnia a 14 września 2026 Netskope zaobserwował kliknięcia związane z kampanią w co najmniej 619 organizacjach. Badacze powiązali ruch z ponad 250 identyfikatorami kampanii Google Ads i co najmniej 284 legalnymi witrynami wydawców.
Od zwykłej reklamy do fałszywego alarmu
Netskope Threat Labs, zespół badawczy firmy zajmującej się bezpieczeństwem chmury i sieci, analizował zestaw stron wykorzystywanych do oszustwa typu tech support scam, czyli oszustwa podszywającego się pod pomoc techniczną.
Początek nie wyglądał jak typowy fałszywy alert. Użytkownik po kliknięciu reklamy widział ekran ładowania, a następnie stronę przypominającą zwykły sklep internetowy o nazwie „ShopEase”. Dopiero później uruchamiał się właściwy mechanizm.
Badacze wskazali parametry charakterystyczne dla kliknięć reklam Google oraz przekierowania przez infrastrukturę reklamową Google jako dowód, że większość obserwowanego ruchu pochodziła z płatnych reklam. To istotne rozróżnienie: Netskope nie twierdzi, że legalne serwisy wydawców zostały przejęte. Reklamy pojawiały się w normalnym ekosystemie reklamowym na stronach dotyczących m.in. map, pogody, nieruchomości, dokumentów i sportu.
Jak strona omija prostą analizę
Kod czekał na ruch myszy. Dla człowieka to naturalne zachowanie, ale automatyczny skaner może otworzyć stronę bez poruszania kursorem. Dopiero po wykryciu ruchu mechanizm odsłaniał kolejne elementy.
Netskope opisał dwa etapy odszyfrowywania. Najpierw kod odzyskiwał ukryty adres serwera sterującego, a następnie pobierał zaszyfrowany komponent dopasowany do Windows albo macOS. Fałszywy ekran był składany w pamięci przeglądarki.
Nie należy z tego wyciągać wniosku, że kampania instalowała na urządzeniu klasyczny program blokujący system. Analiza dotyczy mechanizmu działającego w przeglądarce. Techniki utrudniające analizę miały przede wszystkim sprawić, by złośliwe zachowanie było trudniejsze do zobaczenia przed interakcją użytkownika.
Dlaczego przeglądarka wygląda na zablokowaną
Po pierwszym kliknięciu strona mogła wywołać tryb pełnoekranowy. Znikały wtedy typowe elementy interfejsu przeglądarki, takie jak pasek adresu i karty. Jednocześnie kod ukrywał kursor i korzystał z mechanizmu blokady klawiatury, aby przechwytywać Escape oraz inne skróty.
Do tego dochodziły dźwięki alarmowe i pętle obciążające przeglądarkę. Strona zaczynała reagować wolniej, co wzmacniało wrażenie awarii lub infekcji. Próba zamknięcia karty mogła wyświetlać dodatkowe okno potwierdzenia z komunikatem oszustów.
Na Windows fałszywy ekran imitował Microsoft Defender Security Center. W wariancie dla macOS pojawiały się elementy stylizowane na komunikaty Apple. Oba warianty kierowały uwagę na numer telefonu i sugerowały konieczność natychmiastowego kontaktu z pomocą techniczną.
Kluczowe jest to, czego strona nie robiła: nie blokowała systemu operacyjnego. Użytkownik nadal mógł użyć systemowych mechanizmów do zamknięcia przeglądarki.
Moment decyzji: numer telefonu na ekranie
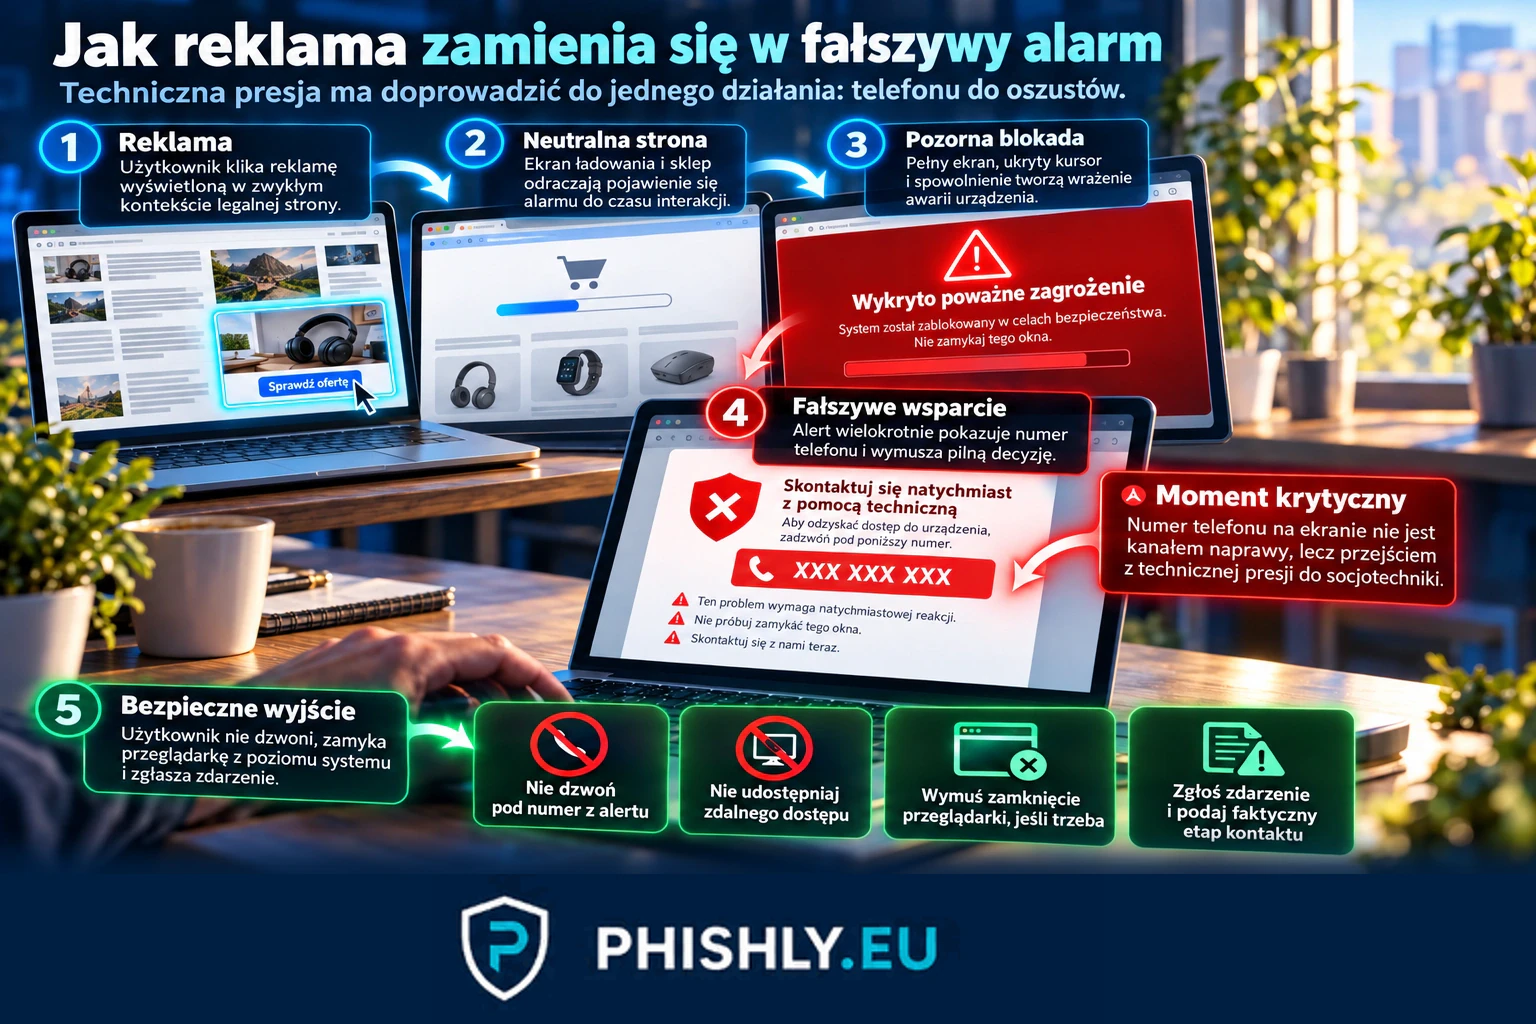
Techniczna część kampanii buduje wiarygodność, ale oszustwo przechodzi w socjotechnikę w chwili, gdy użytkownik ma zadzwonić pod numer wyświetlony w fałszywym alercie.
Według Netskope dalszym celem takiej rozmowy może być pobranie opłaty za nieistniejącą pomoc, nakłonienie do udostępnienia zdalnego dostępu albo zebranie danych osobowych i finansowych. Nie oznacza to, że każda osoba, która zobaczyła stronę, poniosła stratę. Dane o 619 organizacjach opisują obserwowany zasięg kampanii, a nie liczbę potwierdzonych ofiar finansowych.
To rozróżnienie ma znaczenie również w raportowaniu incydentów. Kliknięcie reklamy, wyświetlenie strony, wykonanie telefonu, uruchomienie narzędzia zdalnego dostępu i przekazanie pieniędzy to różne etapy zdarzenia i wymagają innej reakcji.
Co zrobić, gdy fałszywy alert przejmie cały ekran
Przede wszystkim nie dzwoń pod numer z komunikatu i nie wykonuj instrukcji osoby, która przedstawia się jako pomoc techniczna.
Netskope wskazuje, że przytrzymanie klawisza Escape przez kilka sekund może wymusić wyjście z pełnego ekranu i zwolnić blokadę klawiatury. Jeżeli to nie działa, przeglądarkę można zamknąć z poziomu systemu: w Windows przez Menedżer zadań, a w macOS przez funkcję wymuszenia zakończenia aplikacji.
Po ponownym uruchomieniu nie należy przywracać podejrzanej sesji z tą samą kartą. W środowisku firmowym warto zgłosić zdarzenie nawet wtedy, gdy użytkownik nie zadzwonił pod numer. Zespół bezpieczeństwa może wtedy sprawdzić historię przeglądarki, adresy, ruch sieciowy i to, czy doszło do dalszych działań.
Jeżeli użytkownik zadzwonił, podał dane, zapłacił albo uruchomił zdalny dostęp, zgłoszenie powinno zawierać tę informację. Pozwala to dobrać reakcję do faktycznego etapu zdarzenia zamiast zakładać, że każdy przypadek wygląda tak samo.
Dlaczego legalna strona nie gwarantuje bezpiecznej reklamy
W tej kampanii szczególnie mylący jest punkt startowy. Użytkownik nie musi wejść na podejrzaną domenę po linku z wiadomości phishingowej. Może przeglądać legalny serwis i kliknąć reklamę wyświetloną w zwykłym miejscu.
Netskope zaobserwował co najmniej 284 legalne witryny wydawców powiązane z ruchem kampanii i podkreślił, że nie były one przejęte. To pokazuje różnicę między zaufaniem do strony a zaufaniem do każdego elementu reklamowego, który może się na niej pojawić.
Podobny problem opisujemy w materiale Nielegalne streamy: phishing i malware, gdzie reklamy i przekierowania mogą prowadzić użytkownika poza pierwotny kontekst strony. Z kolei artykuł Infostealer zamiast fałszywego logowania pokazuje szersze ryzyko malvertisingu, czyli wykorzystywania reklam do prowadzenia użytkownika w stronę szkodliwych treści lub plików. W kampanii Netskope nie należy jednak utożsamiać fałszywego alertu z potwierdzoną instalacją infostealera.
Co powinny ćwiczyć firmy
Scenariusz nadaje się do ćwiczeń security awareness, bo moment krytyczny nie występuje w skrzynce e-mail. Pracownik sam klika reklamę podczas zwykłego korzystania z internetu, a później widzi komunikat, który udaje awarię urządzenia.
W ćwiczeniu warto sprawdzić, czy użytkownik potrafi:
- rozpoznać, że komunikat bezpieczeństwa żądający telefonu na numer z ekranu jest sygnałem oszustwa;
- nie instalować narzędzia do zdalnego dostępu na polecenie niezweryfikowanego rozmówcy;
- nie przekazywać danych osobowych, finansowych ani danych logowania;
- zamknąć podejrzaną stronę bez wykonywania jej instrukcji;
- zgłosić zdarzenie właściwemu zespołowi i powiedzieć, czy doszło do telefonu, płatności lub zdalnego dostępu.
W firmach, które mają helpdesk, warto również jasno ustalić oficjalne kanały kontaktu. Użytkownik powinien wiedzieć, jak samodzielnie skontaktować się z pomocą techniczną, zamiast korzystać z numeru wyświetlonego przez stronę. Podobny mechanizm zaufania do rzekomego wsparcia opisujemy w artykule Email bombing i fałszywy helpdesk w Teams.
Skala kampanii: co wiemy, a czego nie wiemy
W dwutygodniowym okresie od 31 sierpnia do 14 września 2026 Netskope odnotował aktywność w co najmniej 619 organizacjach. Około 62% obserwowanych organizacji przypadało na Stany Zjednoczone, 16% na Japonię, a 14% na Australię. Badacze naliczyli ponad 250 identyfikatorów kampanii Google Ads oraz co najmniej 284 legalne witryny wydawców.
Te liczby opisują telemetrię Netskope i nie są globalnym pomiarem wszystkich użytkowników internetu. Nie oznaczają też 619 skutecznie oszukanych firm. Według relacji Ars Technica, Netskope blokował treść dla swoich klientów, więc w obserwowanej przez firmę grupie nie potwierdzono skutecznego oszustwa.
Google przekazał Ars Technica, że bada opisane kampanie i podejmie działania wobec kont naruszających zasady. Publiczne źródła użyte w tym artykule nie dają podstaw do stwierdzenia, że wszystkie elementy kampanii zostały już usunięte.
Jak przełożyć ten scenariusz na security awareness
Klasyczne szkolenie phishingowe często zaczyna się od wiadomości i podejrzanego linku. Tutaj ścieżka jest inna: reklama, neutralnie wyglądająca strona, nagły alert, pozorna awaria i telefon.
Dlatego ćwiczenia powinny obejmować także sytuacje, w których użytkownik sam rozpoczął przeglądanie i nie spodziewa się ataku. W takim momencie łatwo pomylić poczucie kontroli z bezpieczeństwem.
PHISHLY pozwala ćwiczyć reakcję na socjotechnikę i analizować momenty, w których użytkownik podejmuje decyzję. Zobacz testy phishingowe dla firm oraz program security awareness, jeśli chcesz połączyć symulacje z krótkimi lekcjami i mierzeniem zachowań.
Wniosek
Kampania opisana przez Netskope nie potrzebuje prawdziwej blokady systemu, żeby wywołać presję. Wystarcza pełny ekran, ukryty kursor, utrudnione wyjście, spowolniona przeglądarka i komunikat wyglądający jak ostrzeżenie systemowe.
Bezpieczna reakcja polega na przerwaniu ścieżki narzuconej przez stronę: nie dzwonić pod wyświetlony numer, zamknąć przeglądarkę z poziomu systemu, a w firmie zgłosić zdarzenie. Jeżeli doszło do rozmowy, płatności, przekazania danych lub zdalnego dostępu, trzeba przekazać tę informację zespołowi odpowiedzialnemu za bezpieczeństwo, bo zmienia ona zakres dalszej reakcji.
Najczęstsze pytania
Czy fałszywy alert z tej kampanii naprawdę blokuje komputer?
Nie. Netskope opisuje manipulację działającą w przeglądarce: pełny ekran, ukrycie kursora, blokowanie części skrótów i celowe spowalnianie strony. System operacyjny pozostaje dostępny.
Czy samo wyświetlenie alertu oznacza infekcję malware?
Nie. Opis Netskope dotyczy przeglądarkowego oszustwa pomocy technicznej. Sam widok fałszywego ostrzeżenia nie jest dowodem instalacji malware na urządzeniu.
Co zrobić, gdy strona nie pozwala normalnie wyjść z pełnego ekranu?
Nie dzwoń pod numer z komunikatu. Netskope zaleca przytrzymanie Escape przez kilka sekund, a jeśli to nie pomoże, wymuszenie zamknięcia przeglądarki z poziomu systemu i ponowne uruchomienie jej bez przywracania podejrzanej sesji.
Czy legalna strona z reklamami może wyświetlić taką kampanię?
Tak. Netskope obserwował ruch przez co najmniej 284 legalne witryny wydawców. Według badaczy witryny te nie były przejęte; złośliwa kampania korzystała z normalnego ekosystemu reklamowego.
Co powinien zrobić pracownik po kontakcie z rzekomym wsparciem?
Przerwać rozmowę, nie udostępniać zdalnego dostępu, nie płacić i nie przekazywać danych. W środowisku firmowym zdarzenie należy zgłosić zespołowi odpowiedzialnemu za bezpieczeństwo lub obsługę incydentów.
Źródła
- Netskope Threat Labs - A Fake Security Locker, Delivered by Google Ads — Pierwotna analiza techniczna kampanii opublikowana 24 września 2026: sposób dostarczania przez Google Ads, mechanizmy utrudniające analizę, zachowanie przeglądarki i dane telemetryczne.
- Cyber Security News - Google Ads Campaign Spreads Fake Security Alerts — Materiał z 25 września 2026 wskazany w Parking; opisuje ustalenia Netskope dotyczące kampanii.
- Ars Technica - Google ads caught delivering convincing scareware — Niezależne omówienie z 25 września 2026, zawierające także stanowisko Google o badaniu kampanii.
Czy rozpoznasz phishing?
Sprawdź się na prawdziwych przykładach wiadomości w krótkim quizie.