Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 12 artykułów z tagiem wyciek danych
2026-10-16
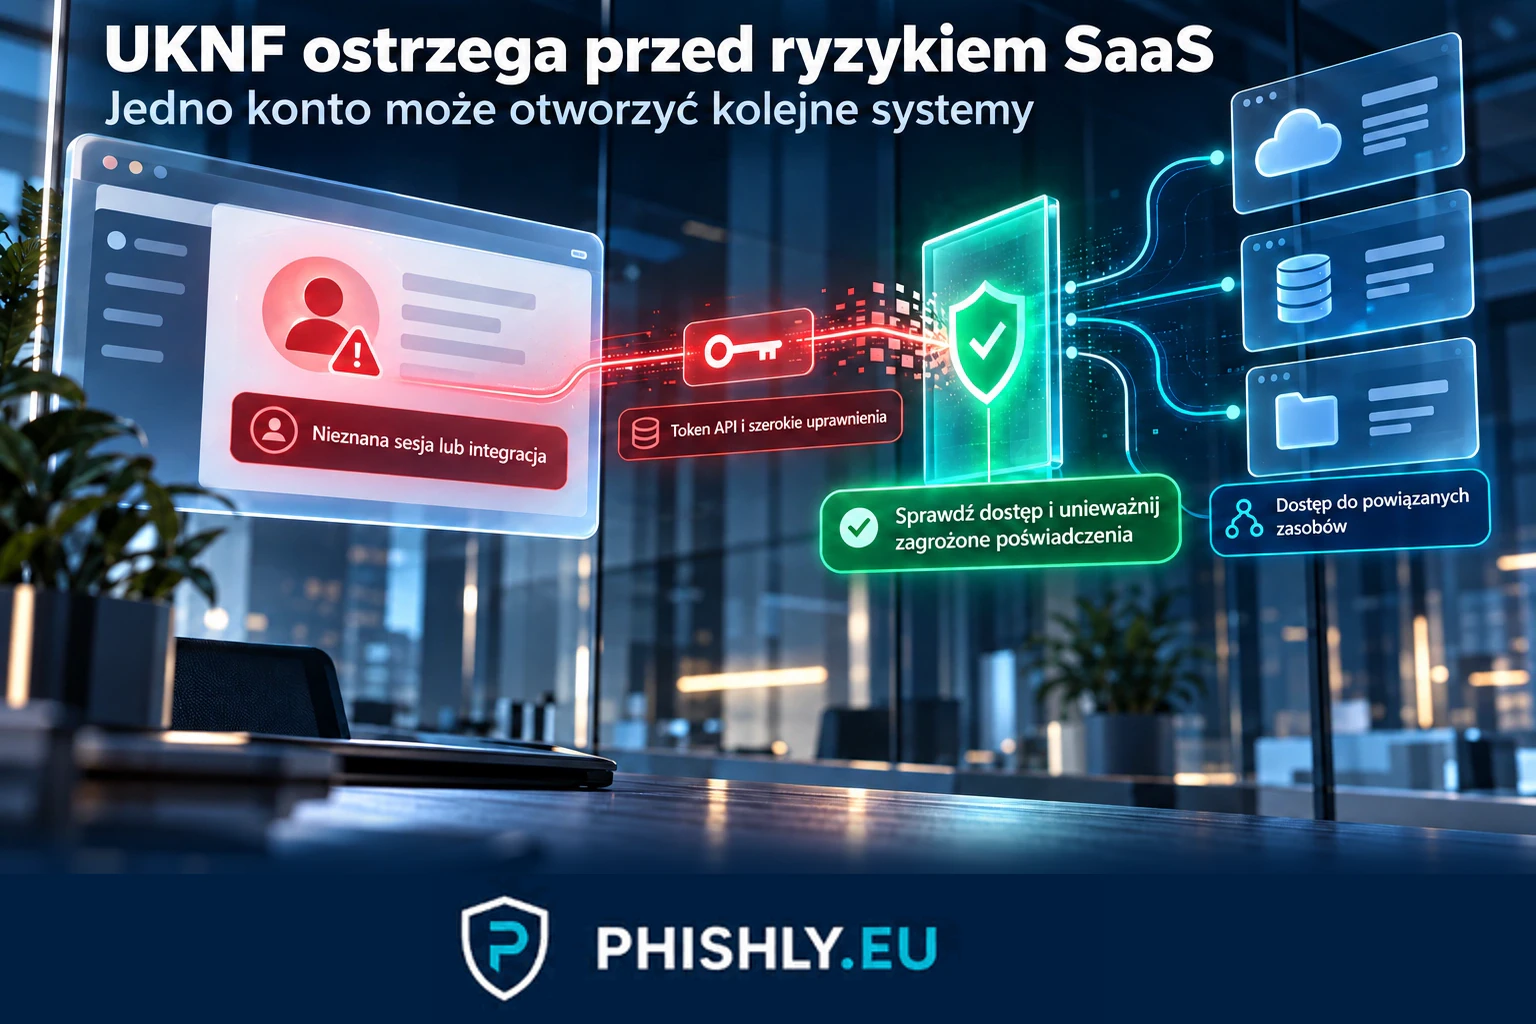
KNF: zalecenia dotyczące bezpieczeństwa SaaS z 5 października
UKNF zaleca przegląd bezpieczeństwa SaaS po atakach na dostawców. Sprawdź ryzyko przejętych kont, tokenów API i integracji oraz działania dla firm w Polsce.
Czytaj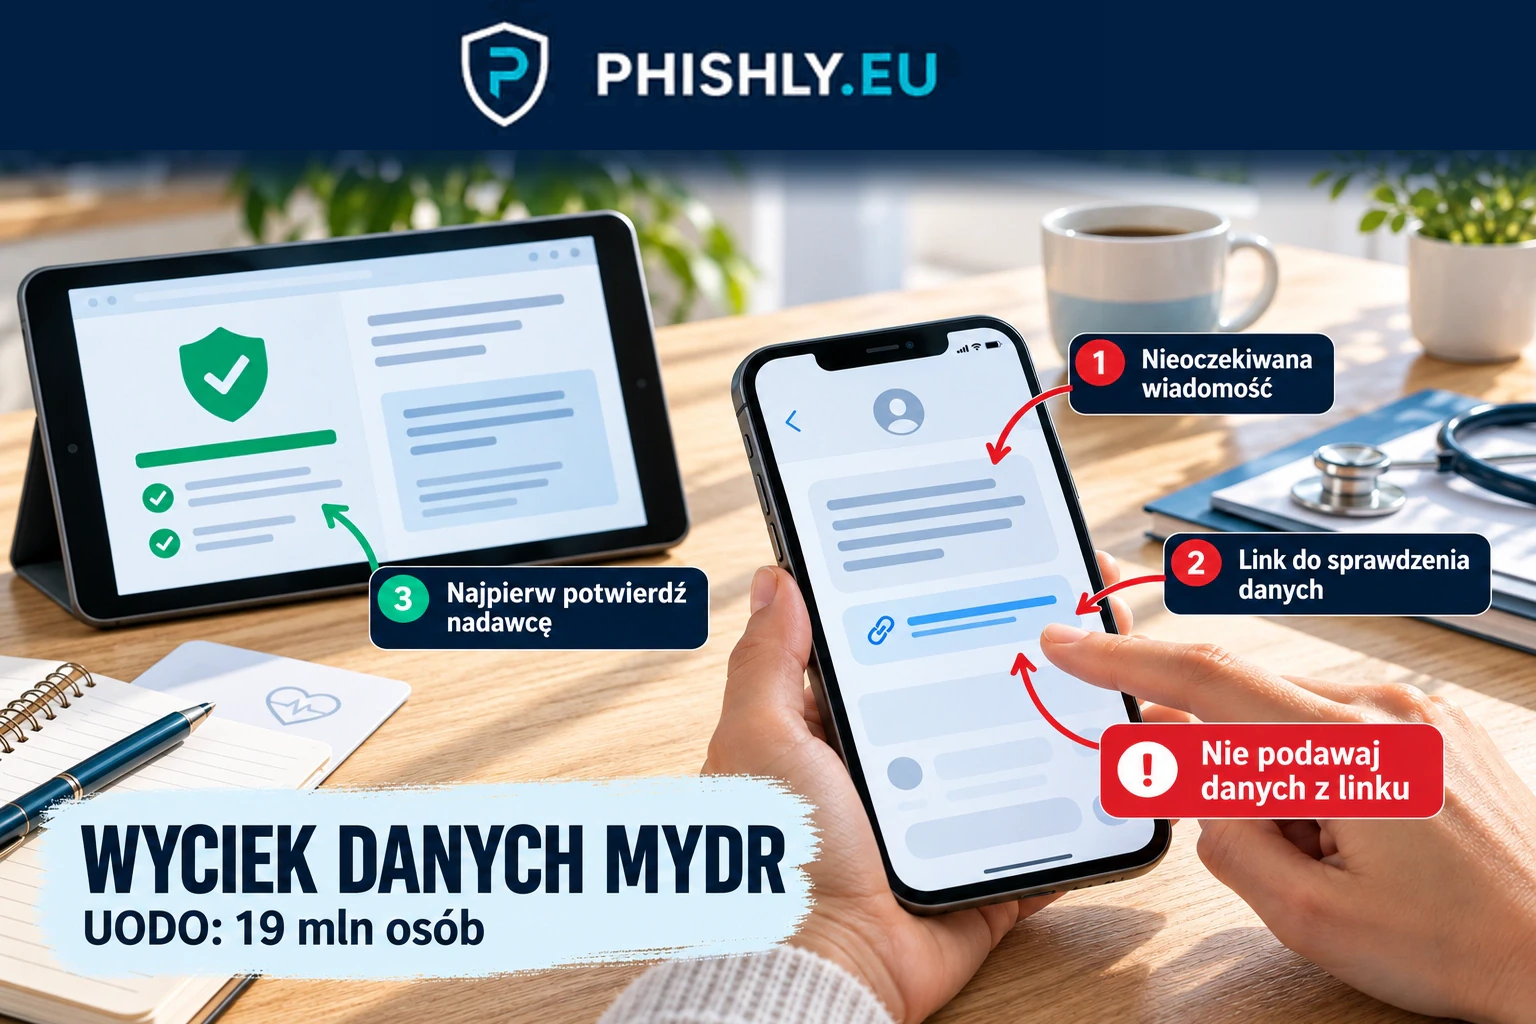
2026-10-11
Wyciek danych MyDr: co robić? Nowe ustalenia UODO
Wyciek danych MyDr dotyczy 19 mln osób. Sprawdź nowe ustalenia UODO, jak chronić PESEL, rozpoznać podejrzany kontakt i co zrobić po ujawnieniu danych.
Czytaj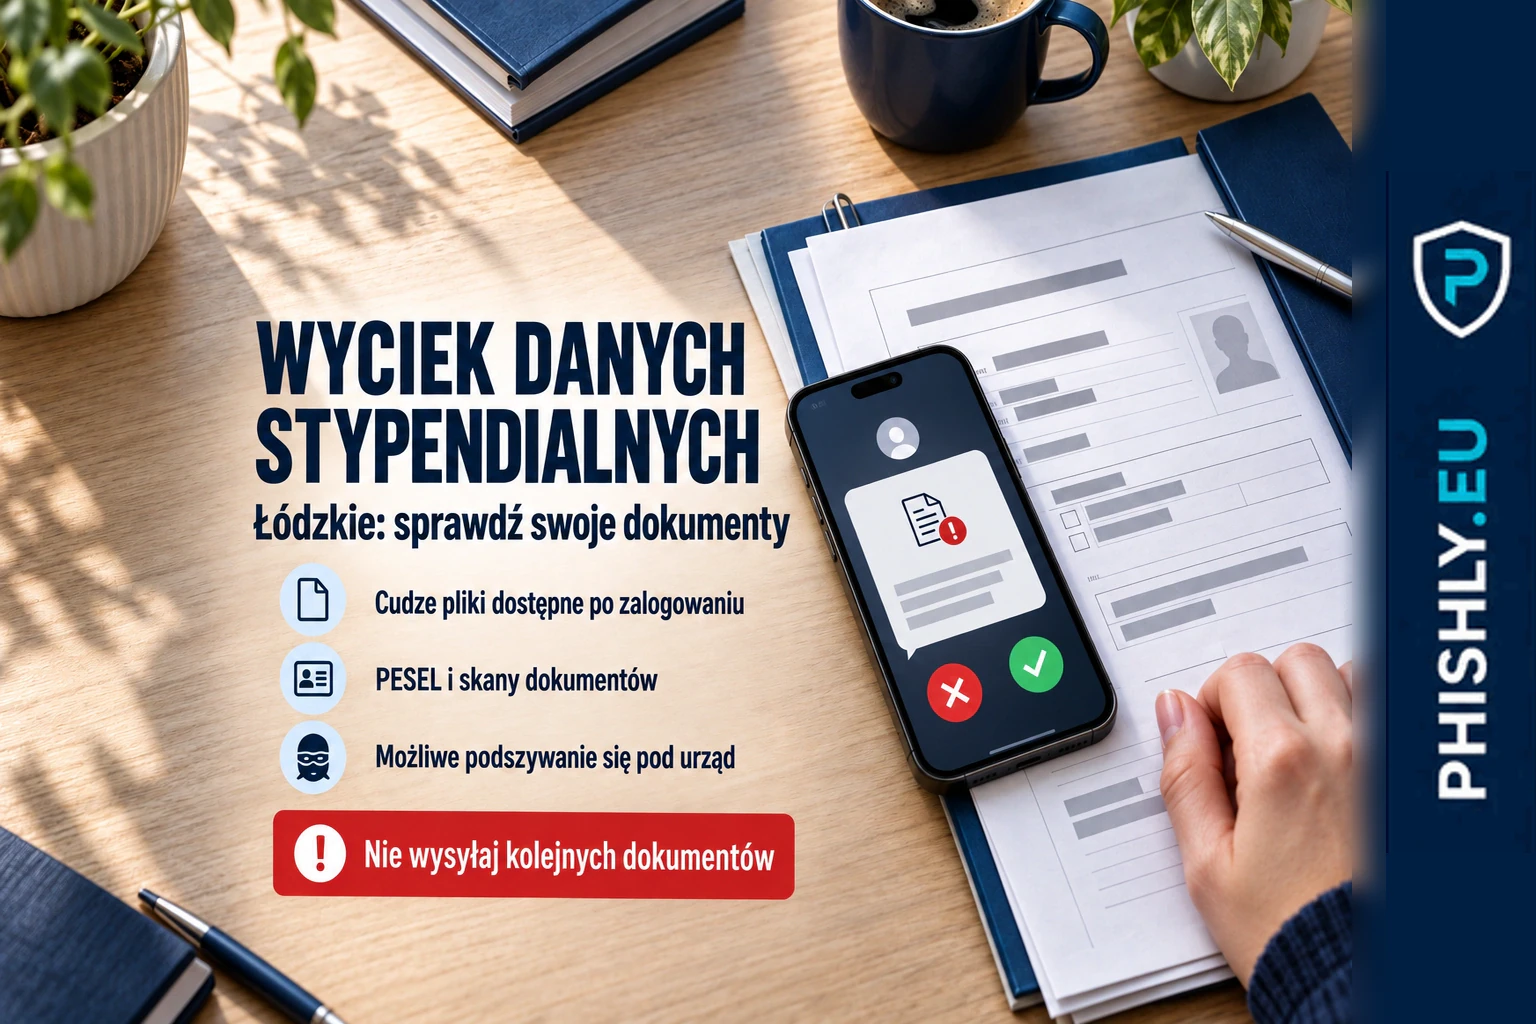
2026-10-10
Wyciek danych w systemie stypendialnym Łódzkiego: co zrobić?
Dokumenty z systemu stypendialnego Łódzkiego były dostępne dla innych użytkowników. Sprawdź zakres incydentu i możliwe nadużycia.
Czytaj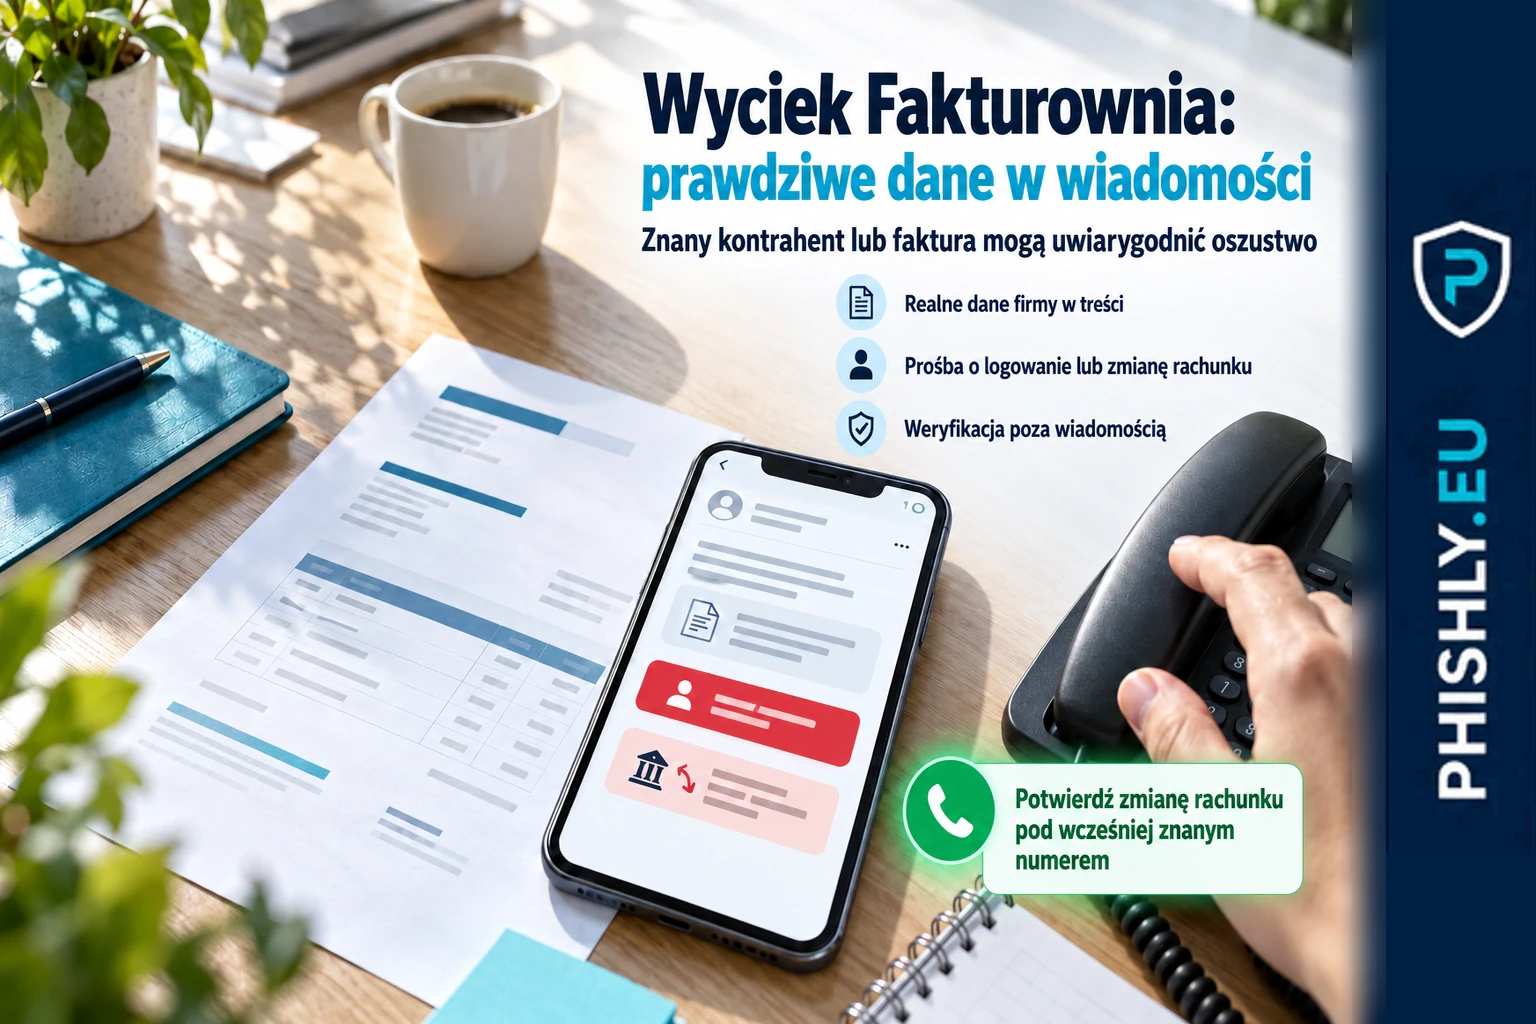
2026-10-05
Wyciek Fakturownia: jakie dane wyciekły i co zrobić
Wyciek Fakturownia: sprawdź, jakie dane skopiowano, jak mogą posłużyć do phishingu oraz co zrobić z hasłem, 2FA, płatnościami i podejrzaną wiadomością.
Czytaj
2026-09-29
Revolut: phishing SMS pojawił się po ujawnieniu wycieku danych
Klienci Revoluta otrzymali phishing SMS krótko po ujawnieniu incydentu. Wiadomości trafiały do prawdziwych wątków i prowadziły do fałszywej weryfikacji.
Czytaj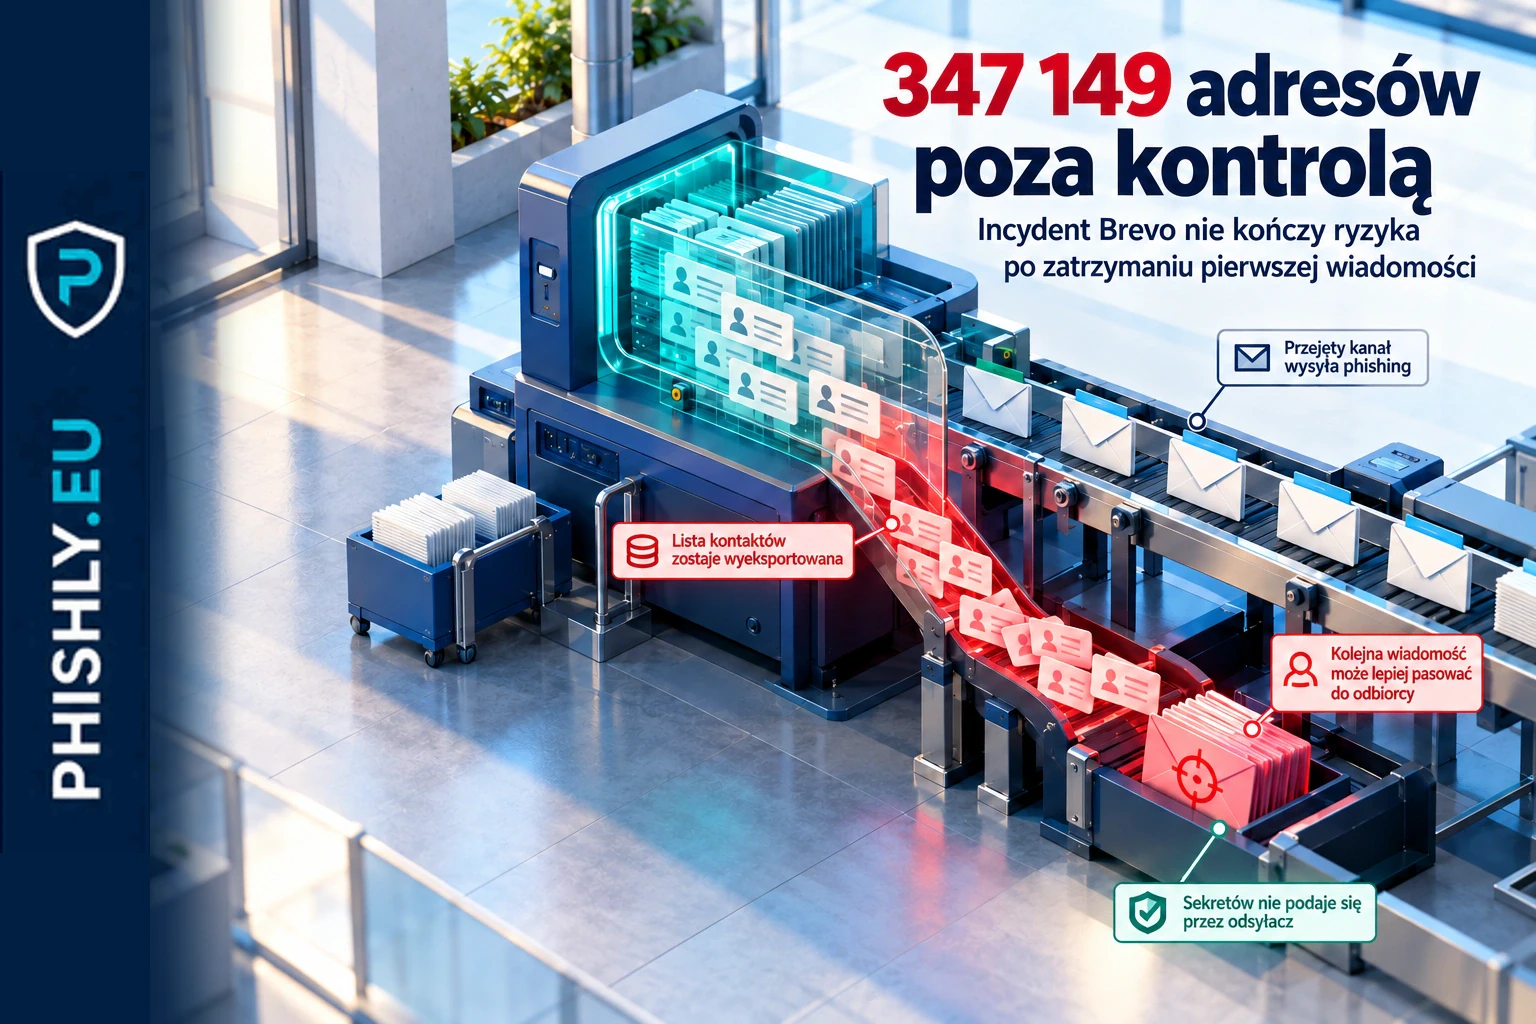
2026-09-27
Trezor: 347 149 adresów wyeksportowanych po incydencie Brevo
Trezor potwierdził eksport 347 149 adresów newslettera po incydencie u Brevo. Te same adresy mogą posłużyć do kolejnych, lepiej ukierunkowanych prób phishingu.
Czytaj