Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 9 artykułów z tagiem bezpieczeństwo poczty
2026-10-15
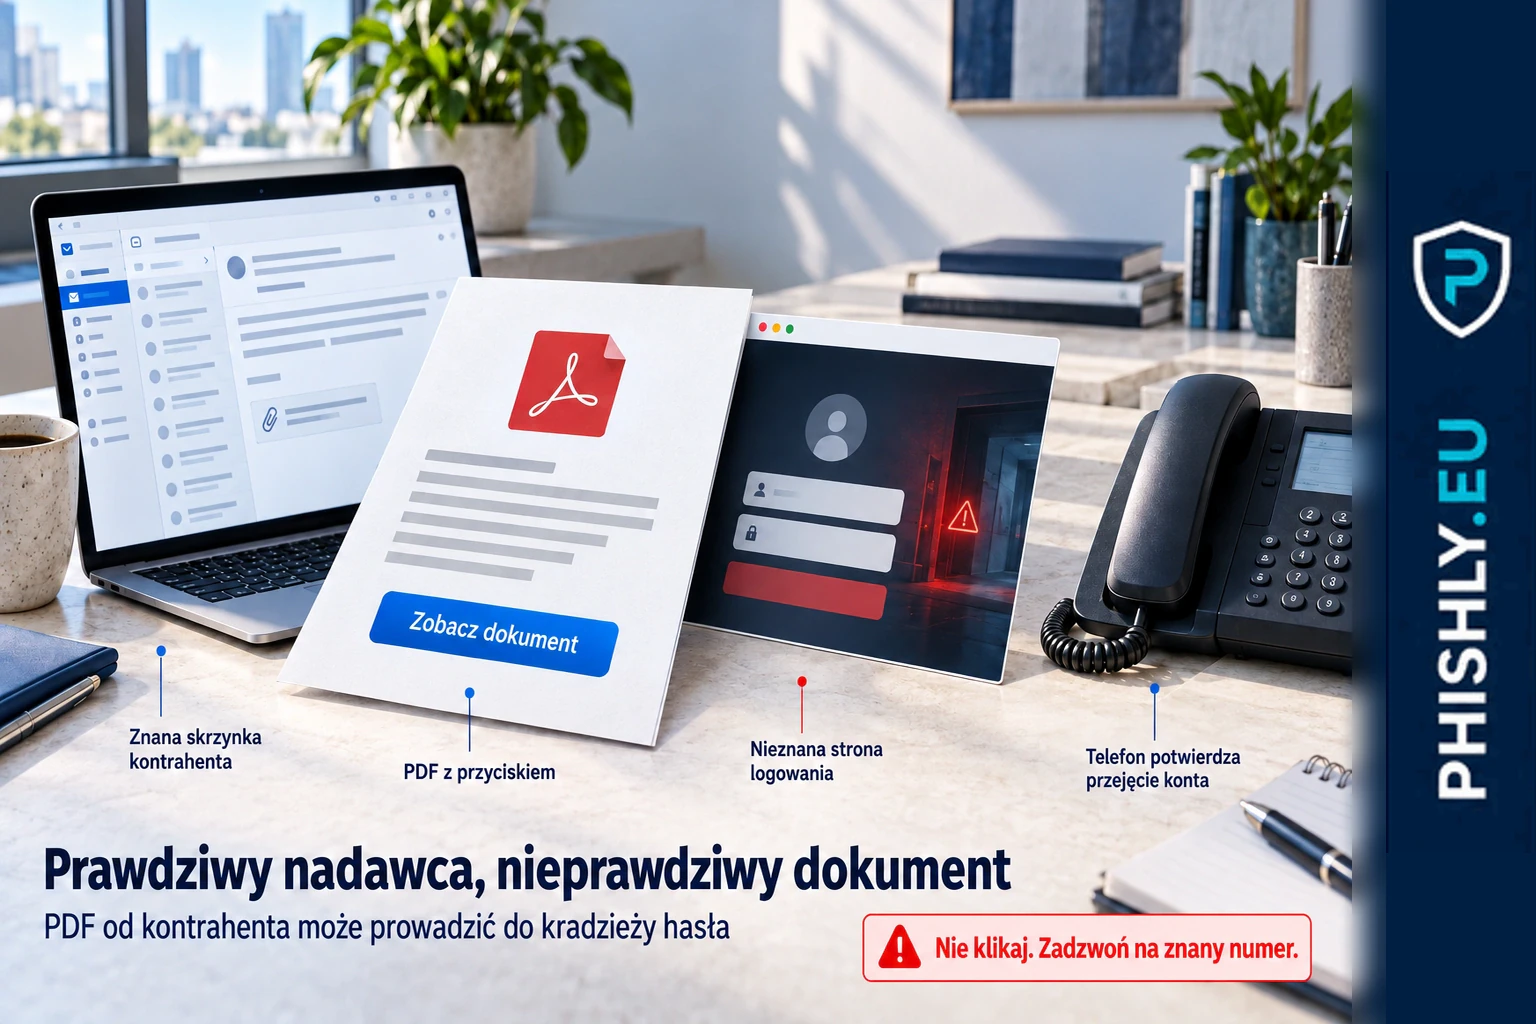
Mail od kontrahenta z PDF: phishing czy oszustwo?
Prawdziwy adres kontrahenta, fałszywy dokument PDF i próba kradzieży loginu. Sprawdź, jak rozpoznać oszustwo i zweryfikować wiadomość bez otwierania linku z PDF.
Czytaj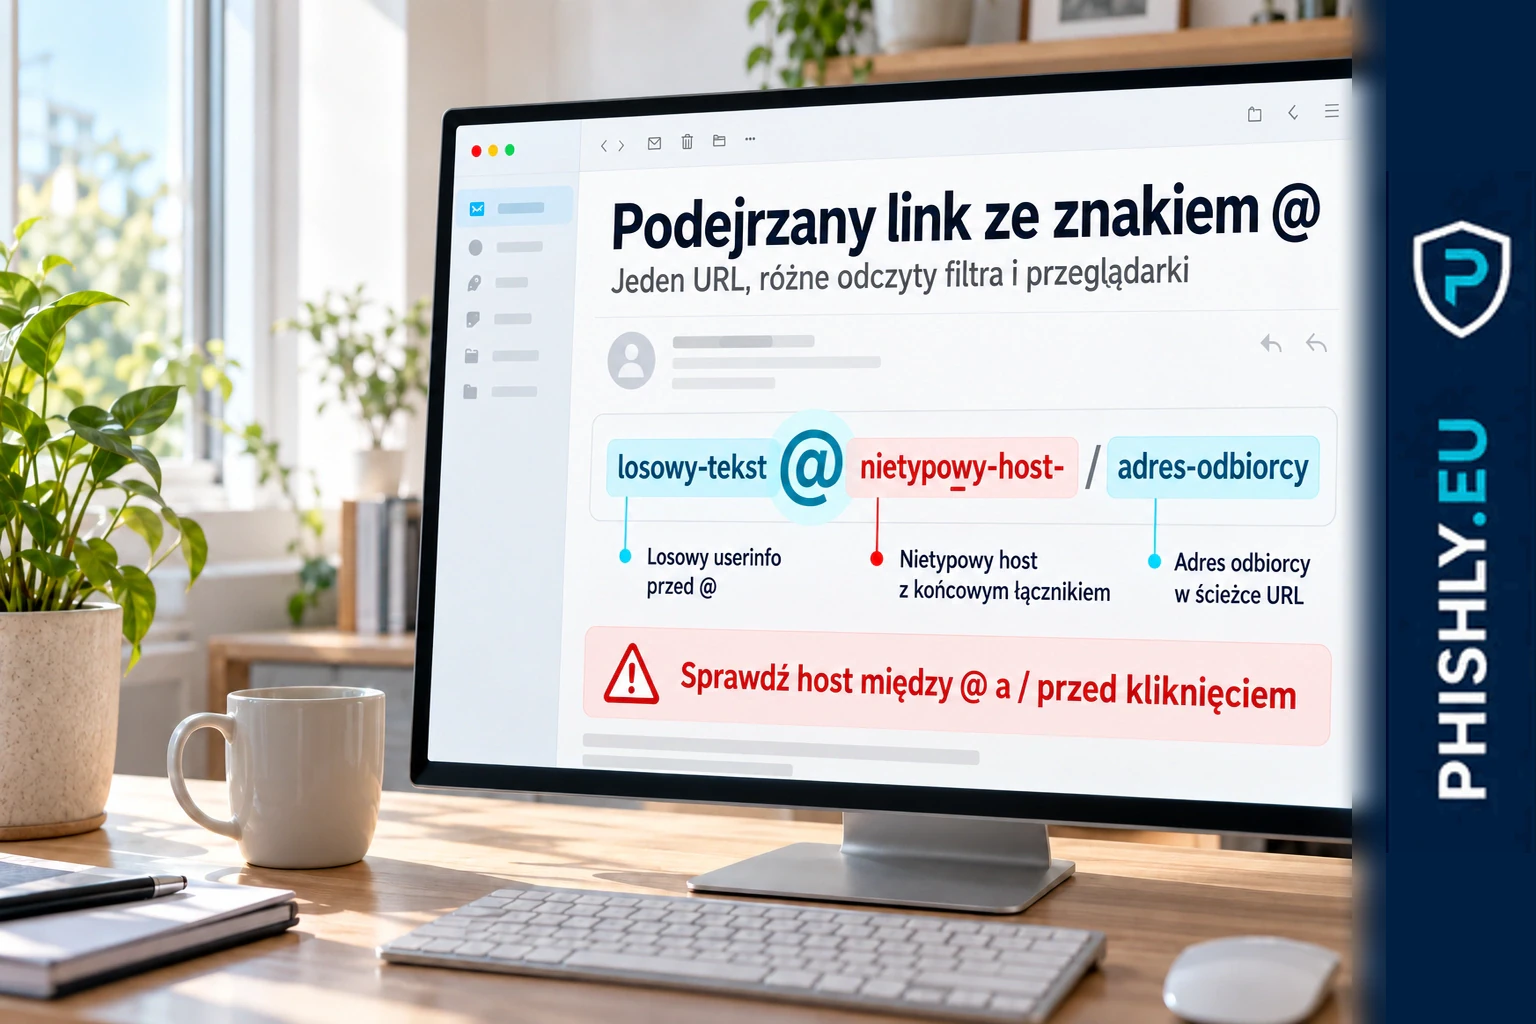
2026-10-05
Podejrzany link @ — czy to oszustwo? Uważaj na phishing
Podejrzany link z @ może mylić filtry i narzędzia analizujące adresy, choć przeglądarka otworzy stronę phishingową. Zobacz, jak czytać taki URL i co zrobić po kliknięciu.
Czytaj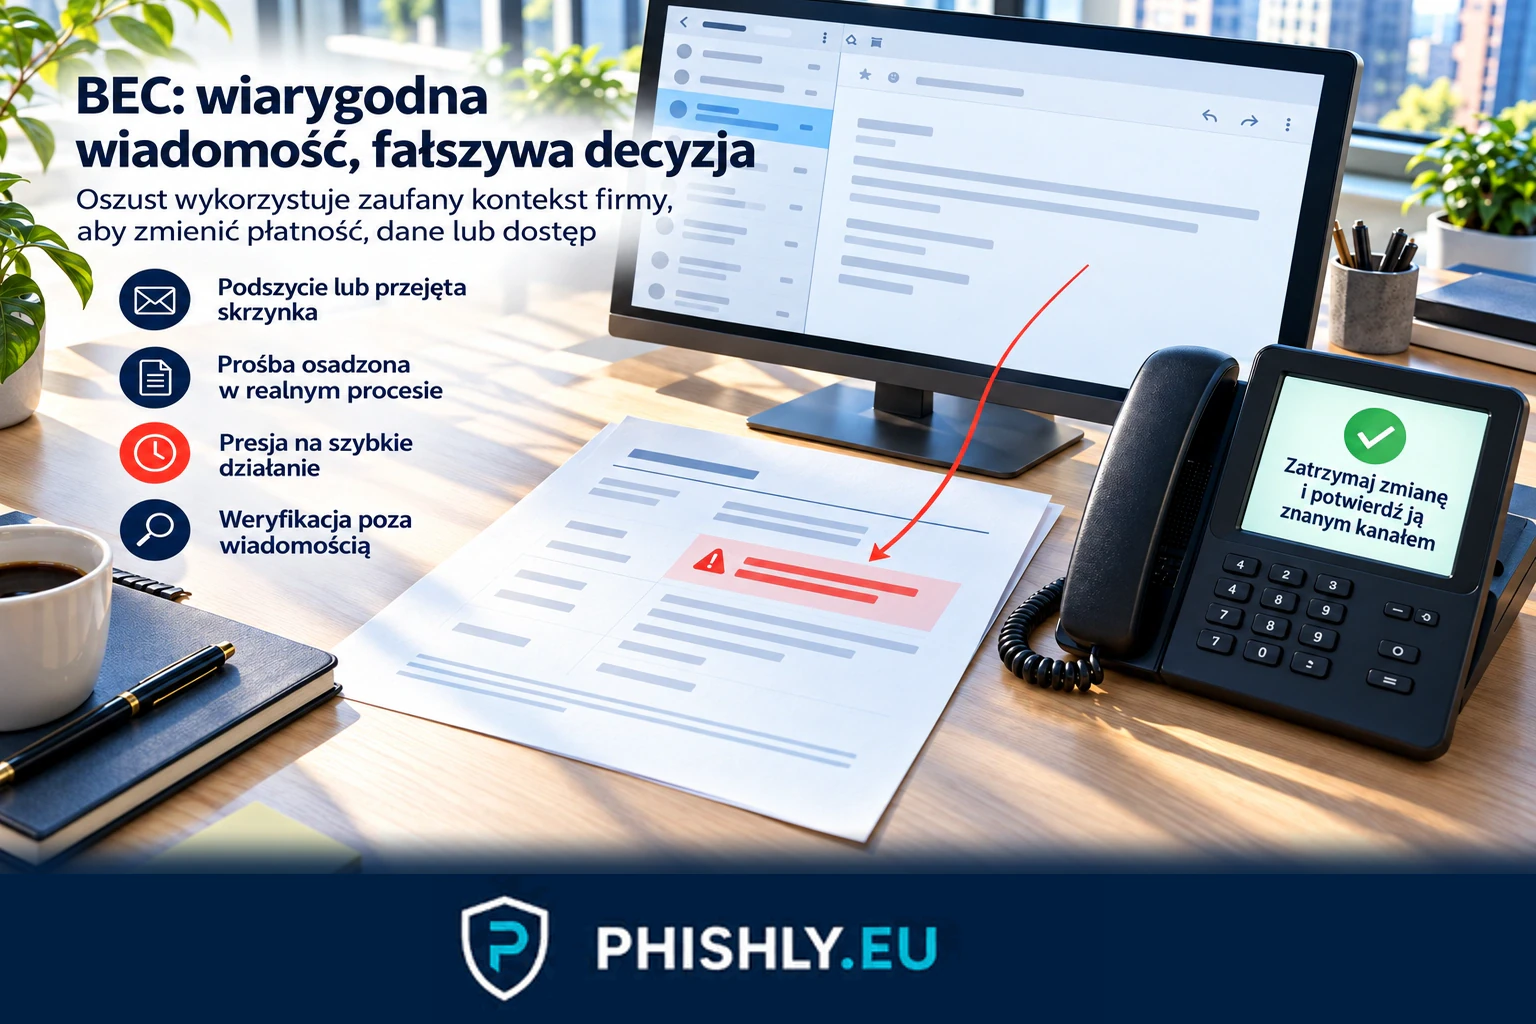
2026-10-01
Co to jest BEC? Business Email Compromise w firmie
BEC to oszustwo wykorzystujące zaufanie do komunikacji biznesowej, aby skłonić pracownika do przelewu, zmiany danych, ujawnienia informacji lub nadania dostępu.
Czytaj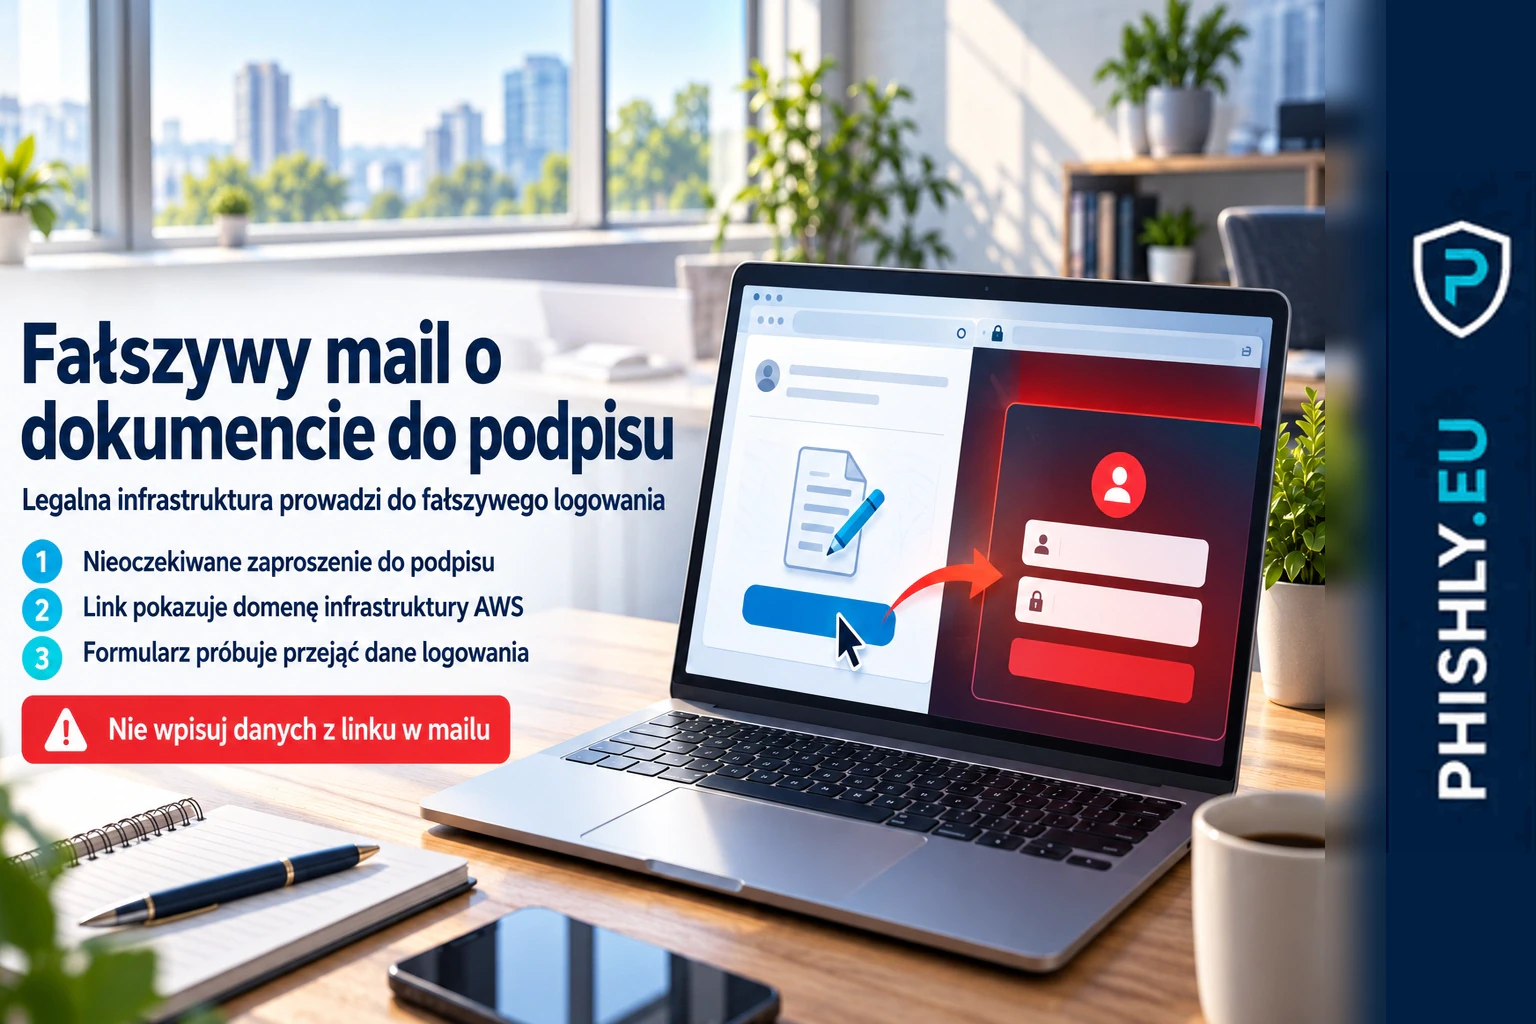
2026-05-05
Fałszywy mail Docusign o dokumencie do podpisu
Fałszywy mail Docusign udaje prośbę o podpis dokumentu, a link prowadzi do formularza wyłudzającego dane. Sprawdź sygnały oszustwa i co zrobić.
Czytaj
2026-04-08
Zatrzymania po oszustwach BEC
Komunikat CBZC o rozbiciu grupy działającej metodą BEC to dobry materiał dla firm, które chcą lepiej zabezpieczyć płatności, skrzynki mailowe i procedury weryfikacji zmian rachunku.
Czytaj2026-04-03
Fałszywe powiadomienie SharePoint. Jak wygląda phishing prowadzący do przejęcia konta Microsoft 365
Fałszywe powiadomienie SharePoint może prowadzić do przejęcia konta Microsoft 365. Sprawdź, po czym rozpoznać atak i co zrobić po kliknięciu.
Czytaj