Podejrzany link @ — czy to oszustwo? Uważaj na phishing
Podejrzany link z @ może mylić filtry i narzędzia analizujące adresy, choć przeglądarka otworzy stronę phishingową. Zobacz, jak czytać taki URL i co zrobić po kliknięciu.
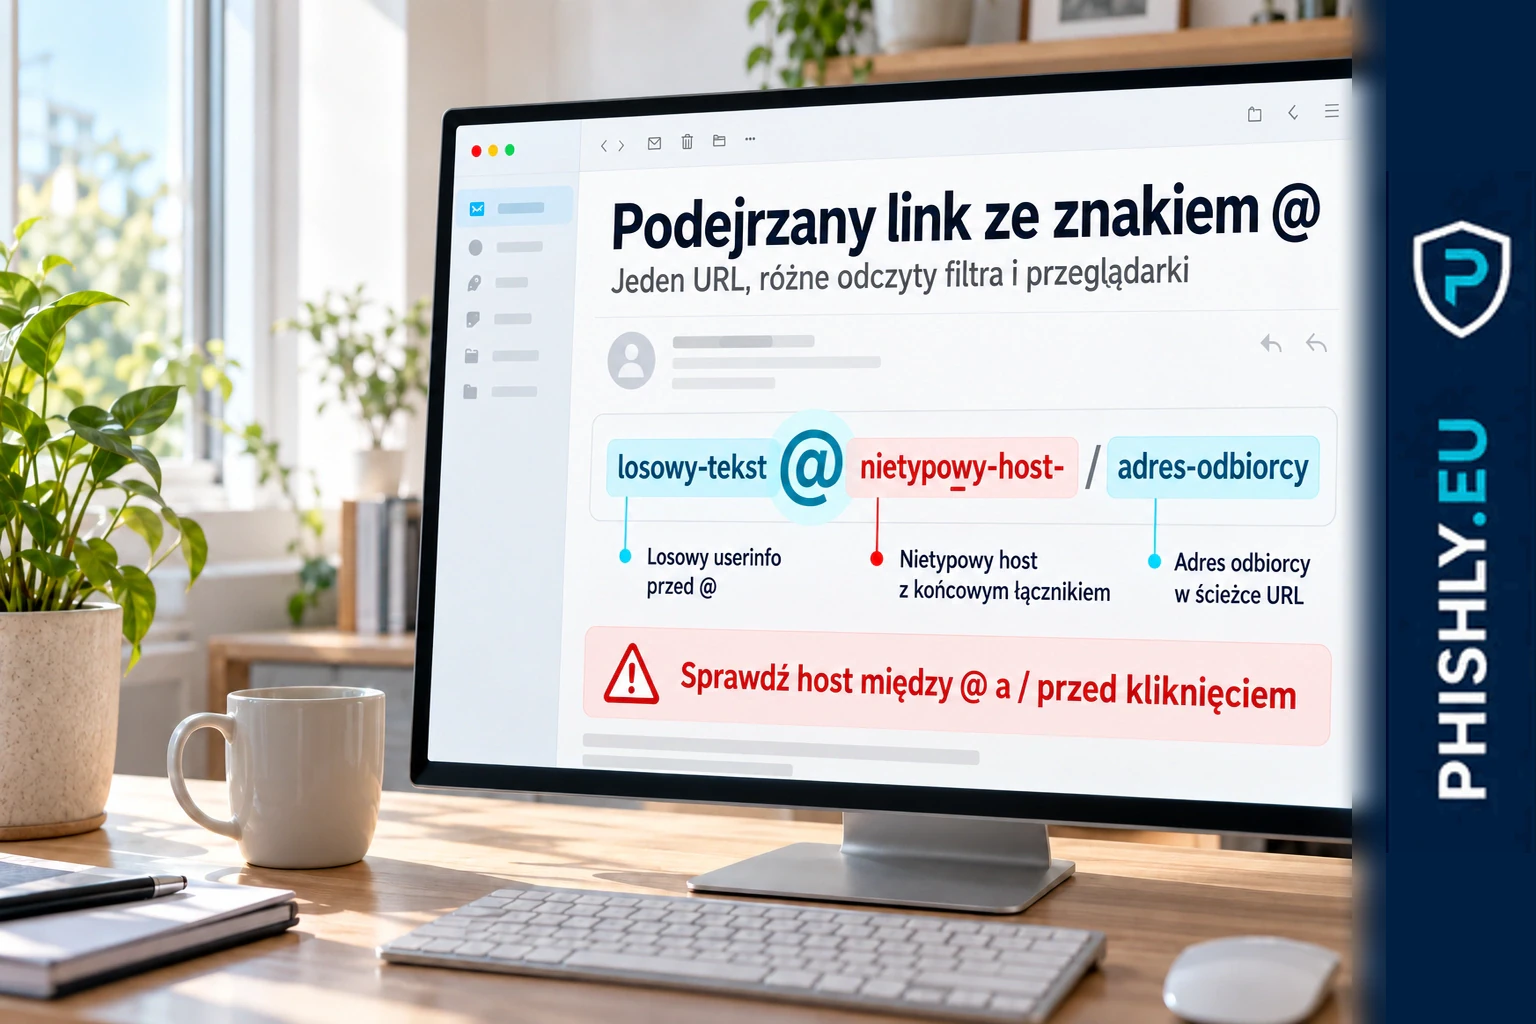
SANS Internet Storm Center, serwis SANS publikujący analizy zagrożeń internetowych, opisał phishingowy e-mail z linkiem zbudowanym tak, by część filtrów i narzędzi analizujących adresy URL mogła odczytać go inaczej niż przeglądarka. Źródło nie wskazuje, że ta wiadomość była kierowana do użytkowników w Polsce; odbiorca był jednak identyfikowany własnym adresem e-mail umieszczonym w ścieżce URL. Jeśli dostałeś podobny link ze znakiem @, nie otwieraj go i zgłoś wiadomość do CERT Polska przez incydent.cert.pl.
Jak wyglądał link z phishingowego e-maila
SANS nie opublikował treści phishingowego e-maila, więc konkretnej przynęty nie da się potwierdzić. Przykład przynęty (nie ze źródła): „Sprawdź informacje pod tym linkiem.”
SANS opublikował natomiast analizowany adres w postaci:
hxxps://YKZjqa7A@gynd--[.]koncar-hr[.]com/[email protected]
Fragment YKZjqa7A umieszczony po hxxps:// i przed @ pełnił rolę pola userinfo — opcjonalnej części adresu przeznaczonej na dane użytkownika. Sam znak @ był separatorem, a właściwy host, czyli domena serwera, zaczynał się po nim i kończył przed pierwszym /. Adres e-mail odbiorcy znajdował się dopiero w ścieżce po ukośniku. Przeglądarka potrafiła potraktować ten zapis jako działający URL, choć część narzędzi bezpieczeństwa mogła go odrzucić albo błędnie rozłożyć na części.
Co zdradza ten phishing
YKZjqa7Ajest polemuserinfo, a następujący po nim znak@separatorem; losowanie samego fragmentu pozwala tworzyć różne tekstowo adresy prowadzące według tego samego schematu;- właściwy host, czyli domena serwera
gynd--[.]koncar-hr[.]com, zawiera etykietę kończącą się łącznikiem, którą przeglądarka może obsłużyć, a restrykcyjne narzędzie sprawdzające poprawność adresu lub proste narzędzie wyszukujące adresy URL w tekście może pominąć; - adres e-mail odbiorcy znajduje się w ścieżce po
/, więc źle napisane narzędzie dzielące adres przy ostatnim@może błędnie uznać domenę odbiorcy za właściwy host; - źródło nie opisuje luki w przeglądarce — problem wynika z różnych sposobów interpretowania tego samego adresu przez filtry, narzędzia sprawdzające adresy i przeglądarkę.
Podobny problem z nietypowym zapisem celu linku opisaliśmy przy phishingu przez adres IPv4 mapowany jako IPv6.
Co zrobić po otrzymaniu lub kliknięciu
Tylko dostałem wiadomość: nie otwieraj linku i nie kopiuj go do przeglądarki w celu „sprawdzenia”. Zachowaj wiadomość i prześlij zgłoszenie do CERT Polska przez incydent.cert.pl, dołączając treść e-maila oraz adres URL w formie tekstowej.
Kliknąłem link: zamknij otwartą stronę. Jeśli wpisałeś hasło, wejdź samodzielnie na prawdziwą stronę usługi, zmień hasło i wyloguj aktywne sesje. Na urządzeniu służbowym przekaż zespołowi IT lub bezpieczeństwa treść wiadomości i adres, który został otwarty.
Czego nie robić
Nie oceniaj takiego adresu tylko po tym, co znajduje się przed @. Nie uznawaj też linku za bezpieczny dlatego, że filtr pocztowy go przepuścił: właśnie rozbieżność między filtrem a przeglądarką była istotą opisanego przypadku. Nie wpisuj ponownie adresu do przeglądarki tylko po to, by sprawdzić, „dokąd prowadzi”.
Jak działa ta technika
To odmiana phishingu, która wykorzystuje różnice między narzędziami analizującymi URL: filtr może odrzucić lub błędnie sklasyfikować adres, który przeglądarka nadal otworzy. Odczytaj właściwą domenę serwera po separatorze @ i przed ścieżką zamiast oceniać cały ciąg po jego początku.
Najczęstsze pytania
Czy link ze znakiem @ może być phishingiem?
Tak. W URL opisanym przez SANS fragment YKZjqa7A pełnił rolę pola userinfo, czyli opcjonalnej części adresu przeznaczonej na dane użytkownika, a znak @ oddzielał go od właściwego hosta — domeny serwera. Sam znak @ nie przesądza o oszustwie, ale w tym phishingowym e-mailu był częścią konstrukcji utrudniającej analizę linku.
Co oznacza znak @ w adresie URL i gdzie jest prawdziwa domena?
W analizowanym adresie fragment YKZjqa7A znajdował się po schemacie hxxps:// i przed separatorem @. To on był polem userinfo; sam znak @ nie należał do tego pola. Właściwy host — domena serwera — znajdował się po @ i kończył przed pierwszym /.
Co zrobić po kliknięciu w taki podejrzany link?
Zamknij stronę. Jeżeli wpisałeś hasło, zmień je w prawdziwym serwisie i wyloguj aktywne sesje. Wiadomość lub stronę zgłoś do CERT Polska przez incydent.cert.pl.
Źródła
- SANS Internet Storm Center — Evasive Phishing URL — Pierwotna analiza phishingowego e-maila i adresu URL wykorzystującego userinfo, nietypową nazwę hosta oraz adres e-mail odbiorcy w ścieżce.
- CERT Polska — Kontakt i zgłaszanie incydentów — Polski kanał zgłaszania podejrzanych wiadomości, stron i incydentów przez incydent.cert.pl.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Phishing – co to jest? Definicja, przykłady i jak się chronić.