Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 206 artykułów z tagiem security awareness
2026-09-27
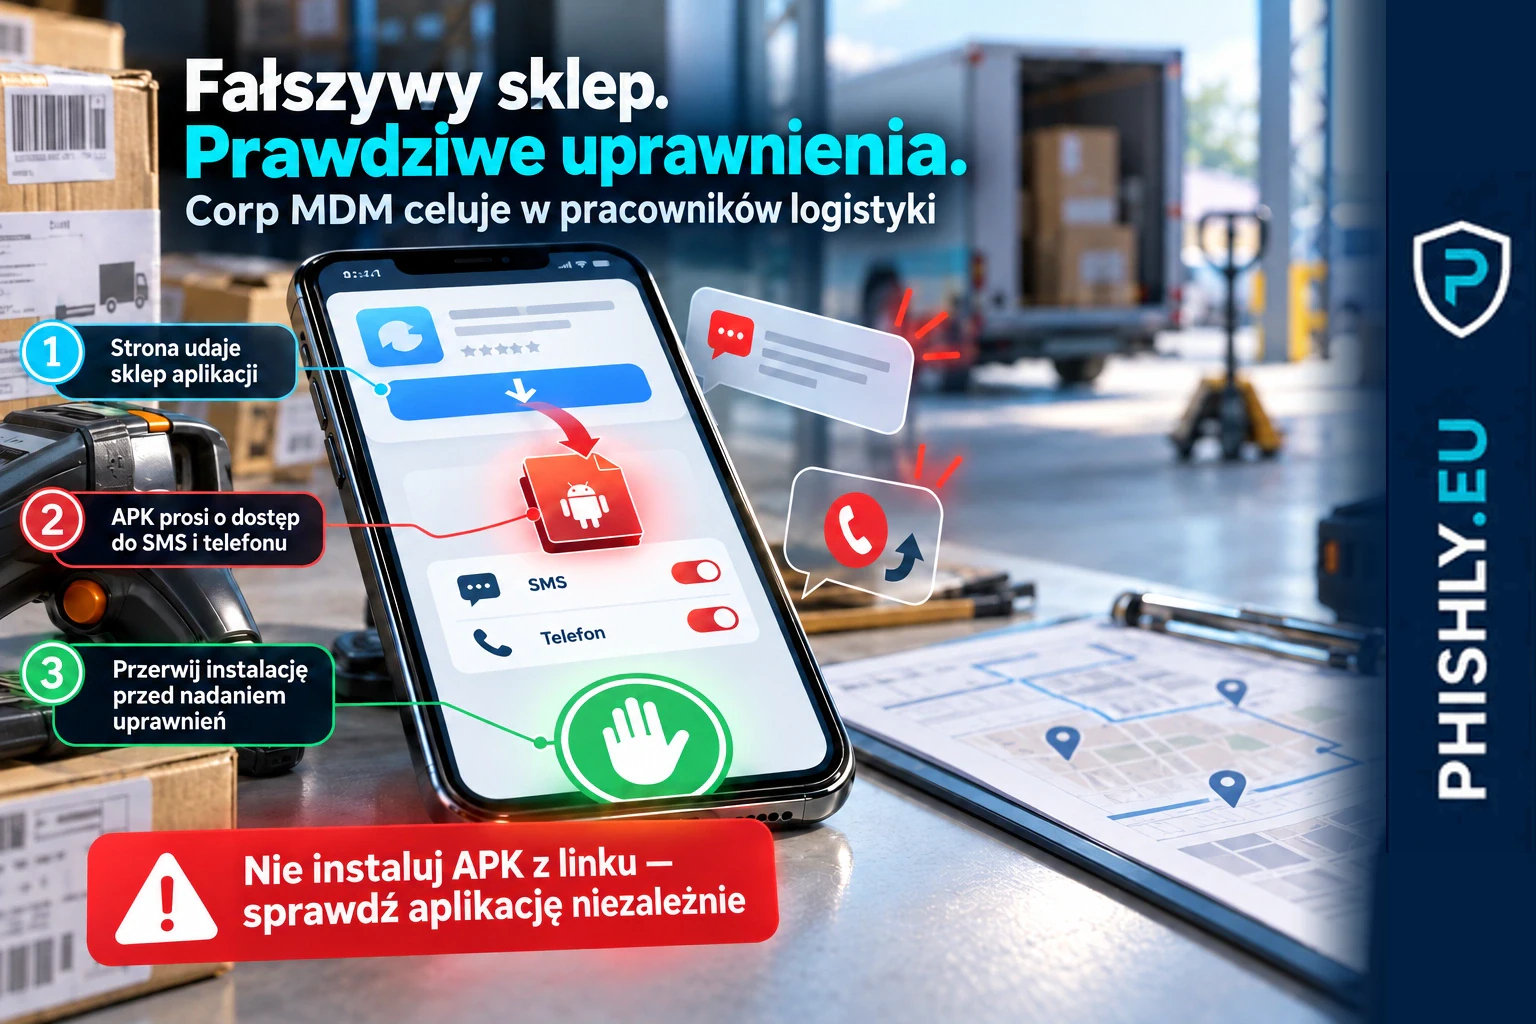
Corp MDM: fałszywy Google Play atakuje firmy logistyczne
Corp MDM trafia na telefony przez fałszywe strony Google Play podszywające się pod firmy logistyczne. Spyware przechwytuje nowe SMS-y i może przekierowywać połączenia.
Czytaj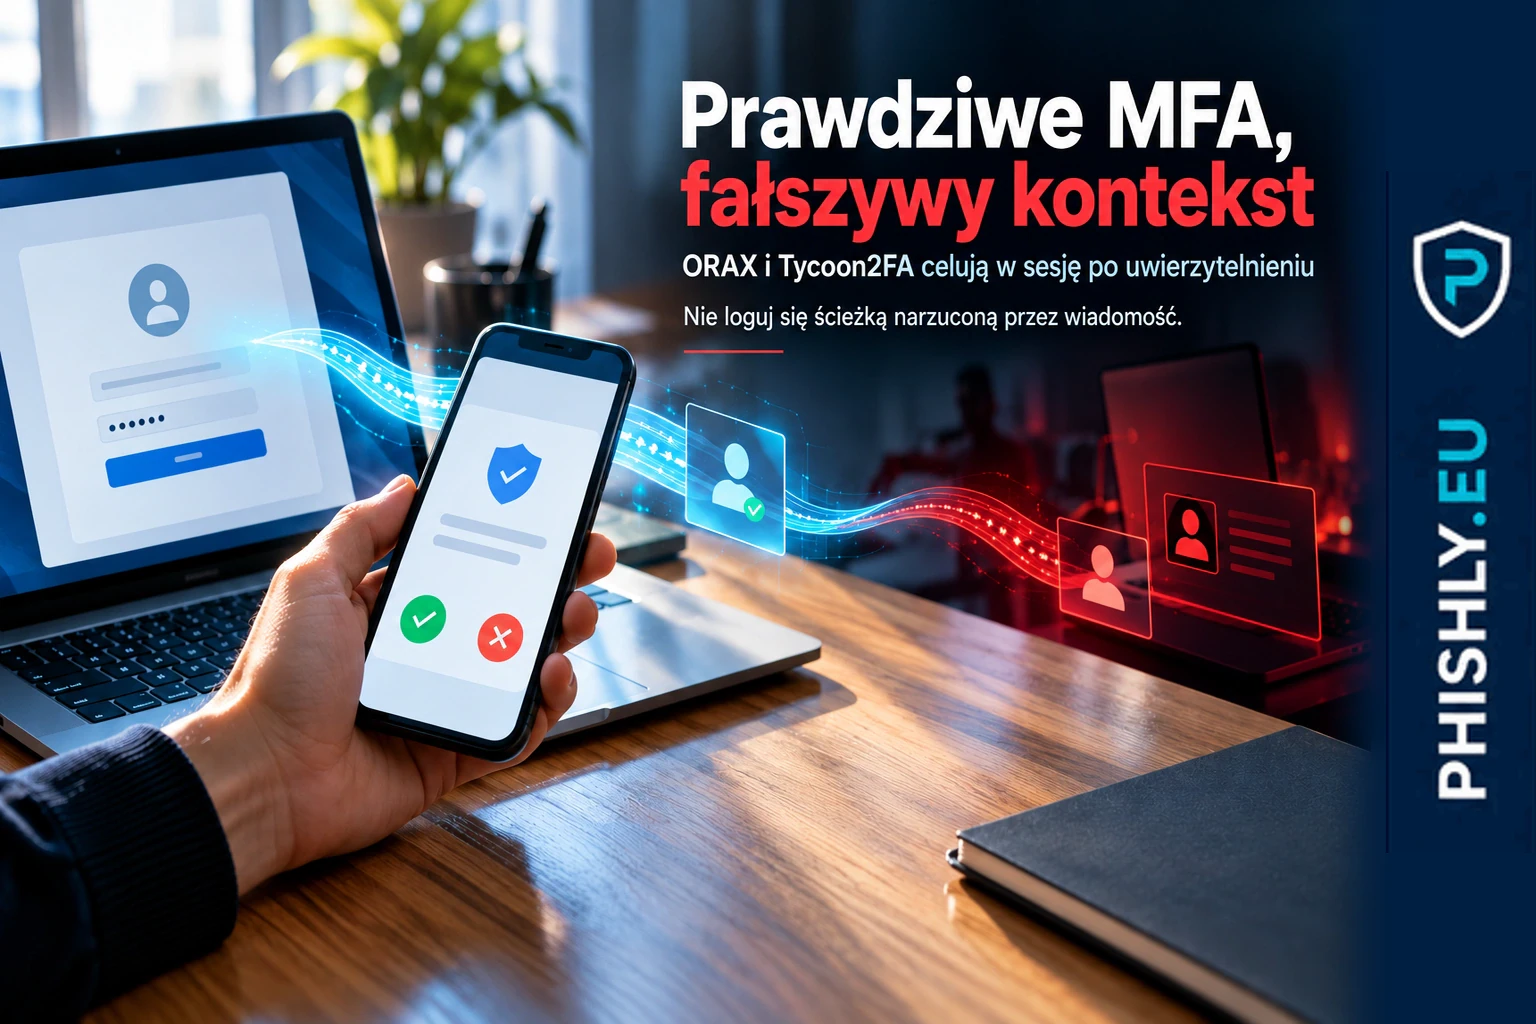
2026-09-27
MFA nie kończy ataku: gdy celem phishingu jest sesja
ORAX i Tycoon2FA pokazują dwie różne drogi do przejęcia sesji po MFA. Analiza wyjaśnia wspólny mechanizm, różnice i decyzje, które mogą przerwać atak.
Czytaj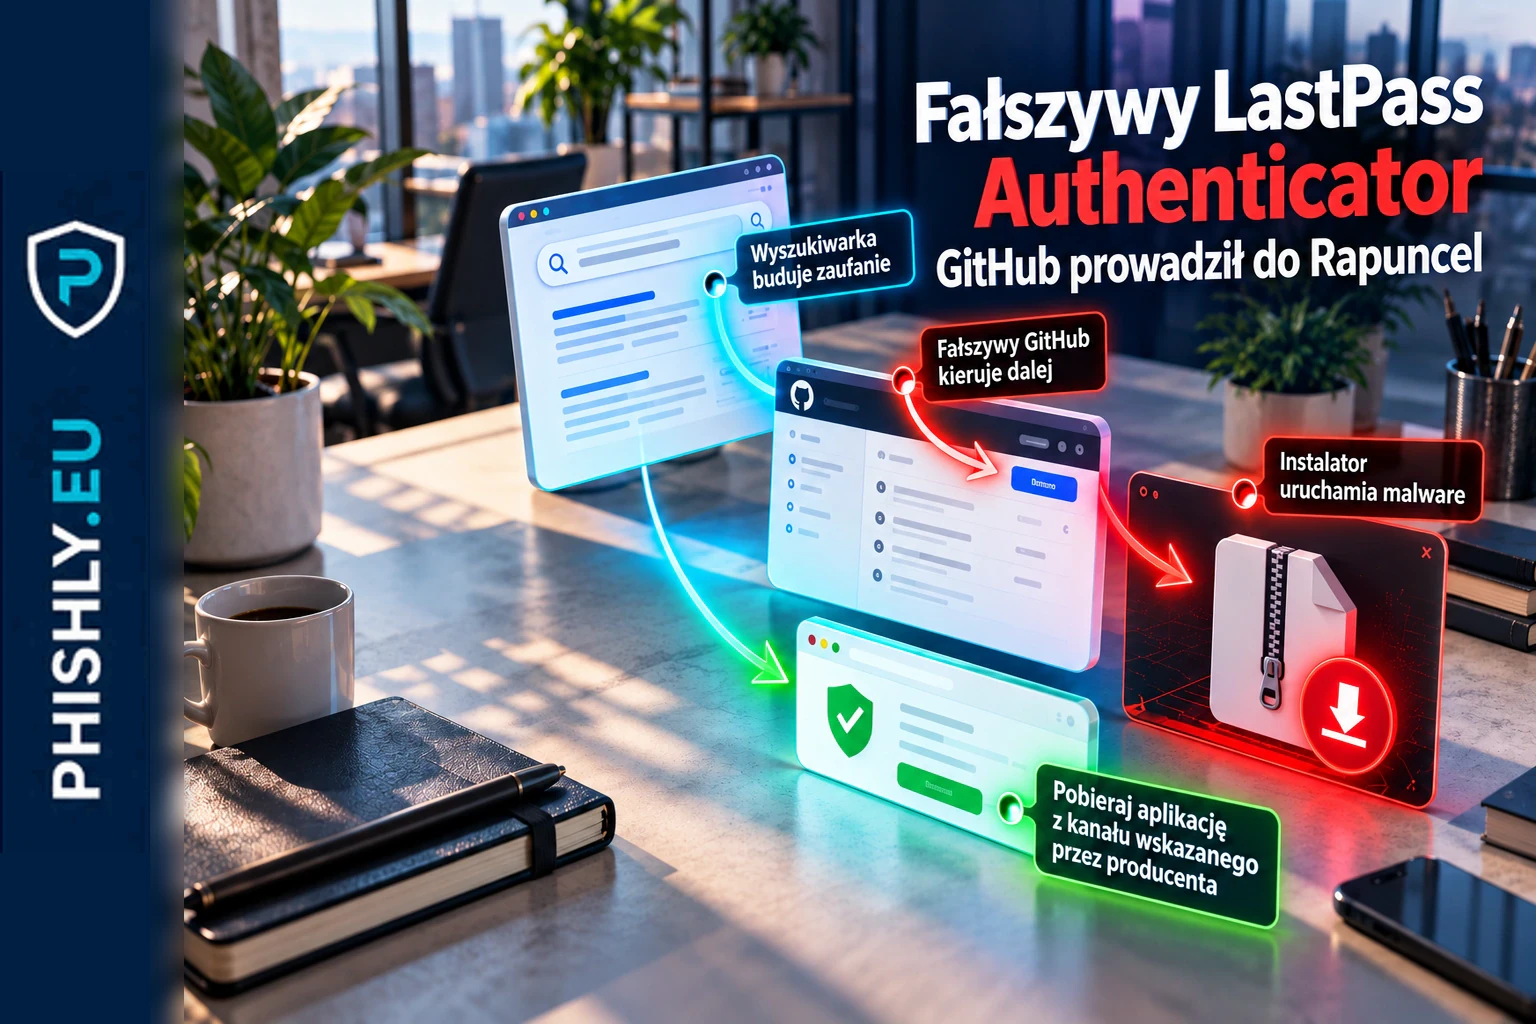
2026-09-27
Fałszywy LastPass Authenticator na GitHubie instalował Rapuncel
Fałszywy LastPass Authenticator z GitHuba prowadził do Rapuncel i sterownika wyłączającego procesy AV/EDR. Zobacz mechanizm i reakcję po uruchomieniu.
Czytaj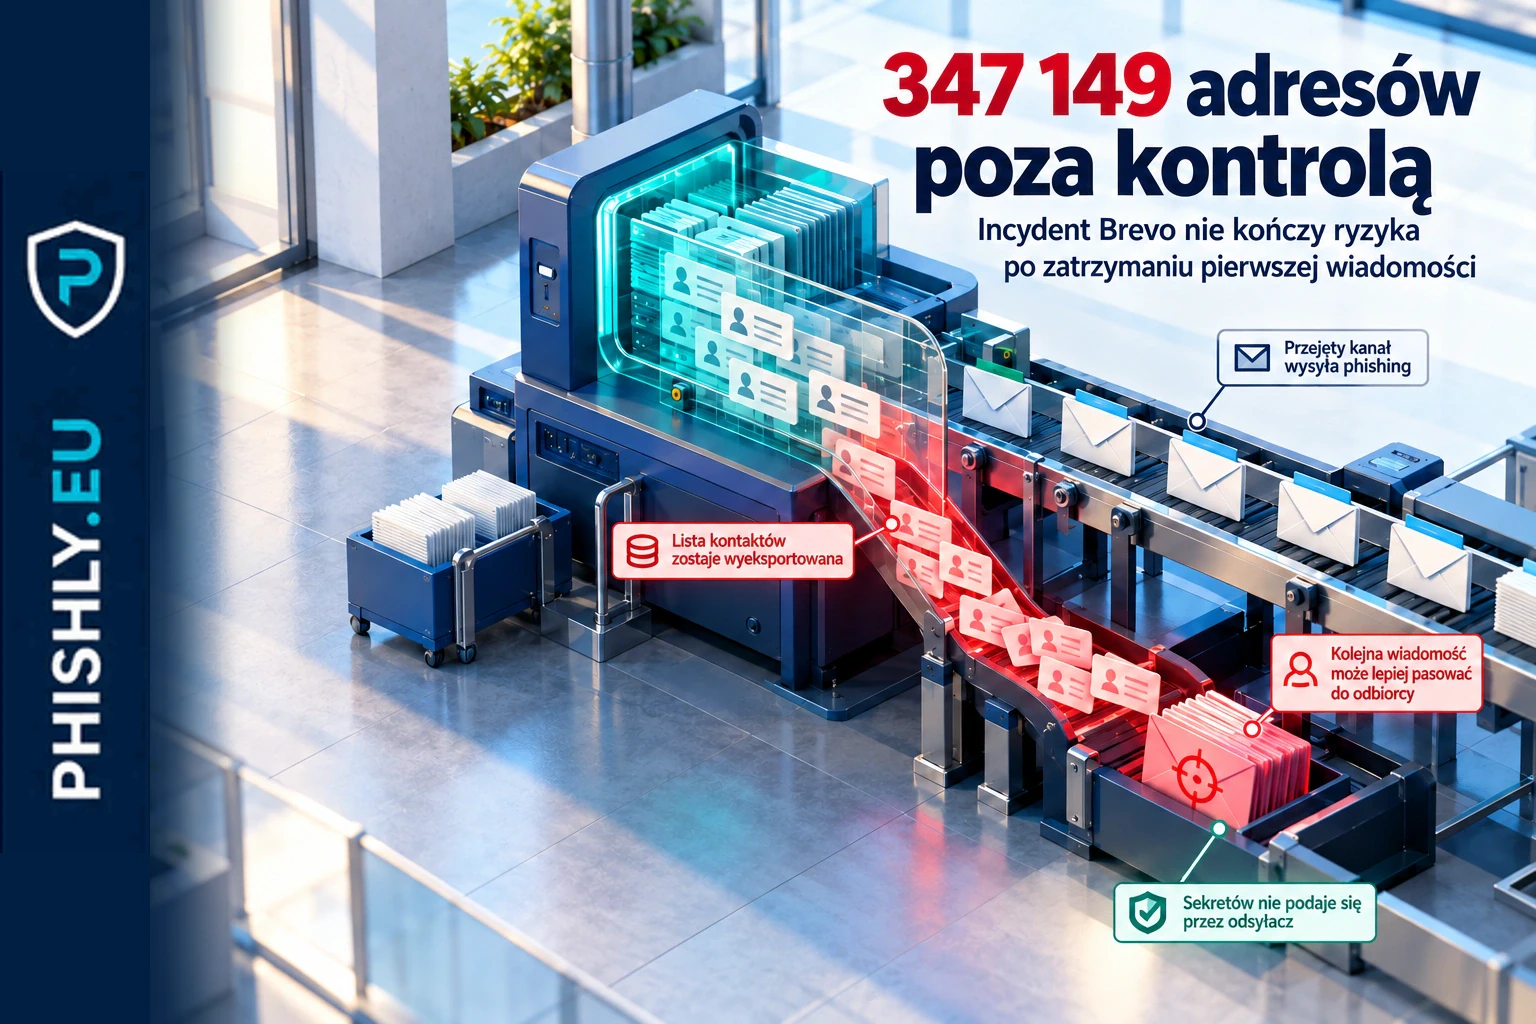
2026-09-27
Trezor: 347 149 adresów wyeksportowanych po incydencie Brevo
Trezor potwierdził eksport 347 149 adresów newslettera po incydencie u Brevo. Te same adresy mogą posłużyć do kolejnych, lepiej ukierunkowanych prób phishingu.
Czytaj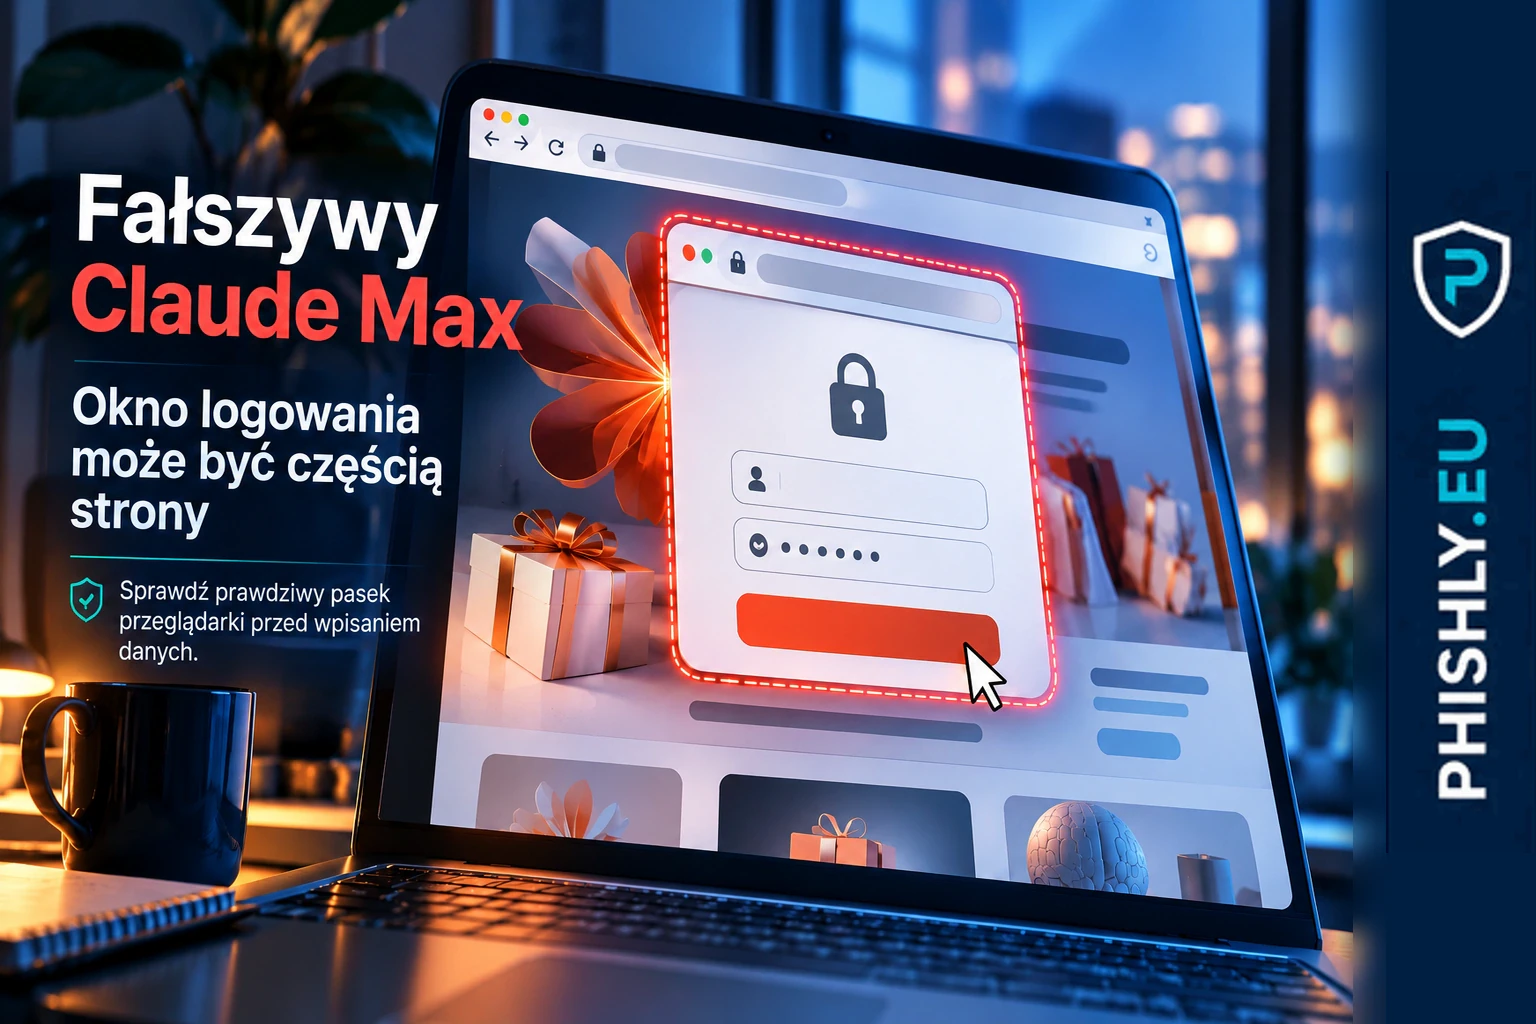
2026-09-27
Fałszywy Claude Max wyłudza logowanie Google przez Browser-in-the-Browser
Fałszywy giveaway Claude Max prowadzi do podrobionego okna logowania Google. Malwarebytes opisał kampanię wykorzystującą technikę Browser-in-the-Browser.
Czytaj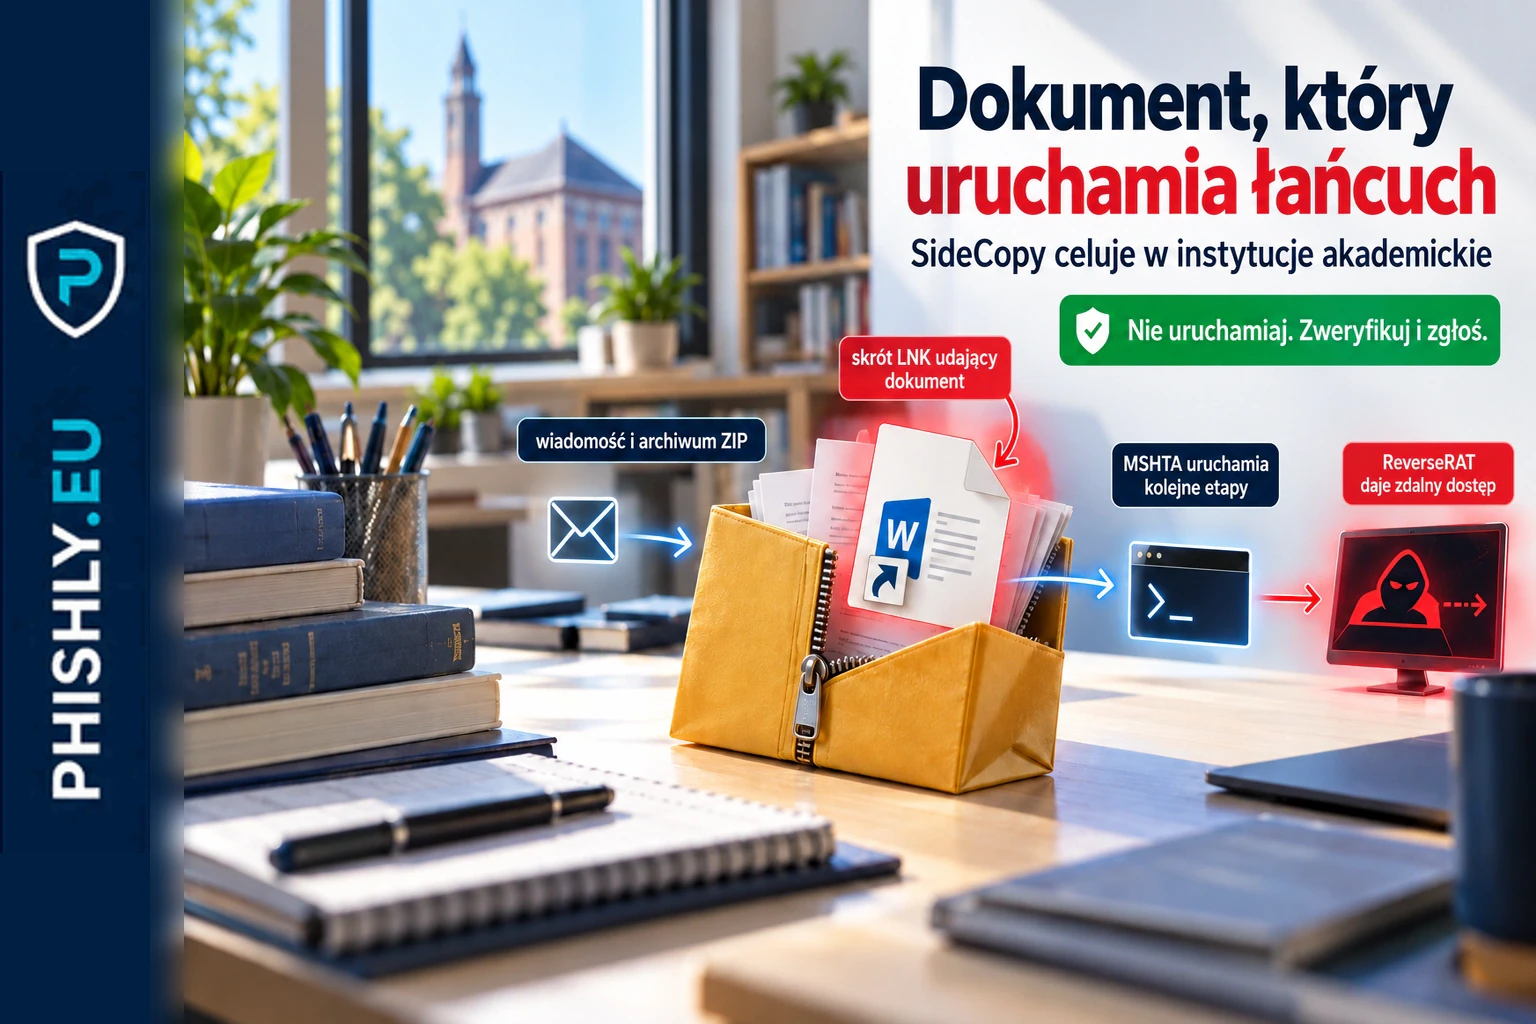
2026-09-27
SideCopy atakuje uczelnie w Indiach przez spear-phishing
Trellix opisał kampanię SideCopy przeciw instytucjom akademickim w Indiach. Łańcuch używa pliku LNK, mshta.exe i ReverseRAT.
Czytaj