SideCopy atakuje uczelnie w Indiach przez spear-phishing
Trellix opisał kampanię SideCopy przeciw instytucjom akademickim w Indiach. Łańcuch używa pliku LNK, mshta.exe i ReverseRAT.
TL;DR
Trellix Advanced Research Center, zespół badawczy firmy zajmującej się cyberbezpieczeństwem, opisał kampanię SideCopy, w której celem stały się instytucje akademickie w Indiach. Atak zaczyna się od spear-phishingu z archiwum ZIP. W środku znajduje się skrót Windows LNK przygotowany tak, aby wyglądał jak dokument.
Po uruchomieniu skrót pobiera plik HTA, a dalszy łańcuch wykorzystuje legalny składnik Windows mshta.exe. Kolejne etapy prowadzą do uruchomienia ReverseRAT, narzędzia zdalnego dostępu pozwalającego między innymi zbierać informacje z komputera, wykonywać polecenia i obsługiwać pliki.
To świeża kampania, ale sam mechanizm MSHTA nie jest nowy. Dlatego ten alert opisuje konkretną aktywność SideCopy, a techniczne tło znajdziesz w artykule PHISHLY MSHTA w phishingu i cichy malware.
Co Trellix zaobserwował w kampanii SideCopy
Analiza Trellix została opublikowana 17 września 2026. Badacze wskazują, że SideCopy, wcześniej kojarzony przede wszystkim z celami rządowymi i osobami zajmującymi wysokie stanowiska, rozszerzył zakres obserwowanej aktywności o instytucje akademickie.
Publiczny materiał nie podaje nazw zaatakowanych uczelni ani liczby skutecznych infekcji. Nie należy więc zamieniać informacji o nowym profilu celów w twierdzenie o skali kampanii. Potwierdzony jest opis analizowanego łańcucha i użytych artefaktów.
Początek stanowi archiwum ZIP dostarczone przez spear-phishing. Znajdujący się w nim plik LNK ma ikonę PDF i nazwę sugerującą dokument DOCX. To istotny punkt socjotechniczny: odbiorca ma zobaczyć znajomy dokument, choć faktycznie uruchamia skrót wykonujący kolejne polecenia.
Jak ZIP i LNK prowadzą do mshta.exe
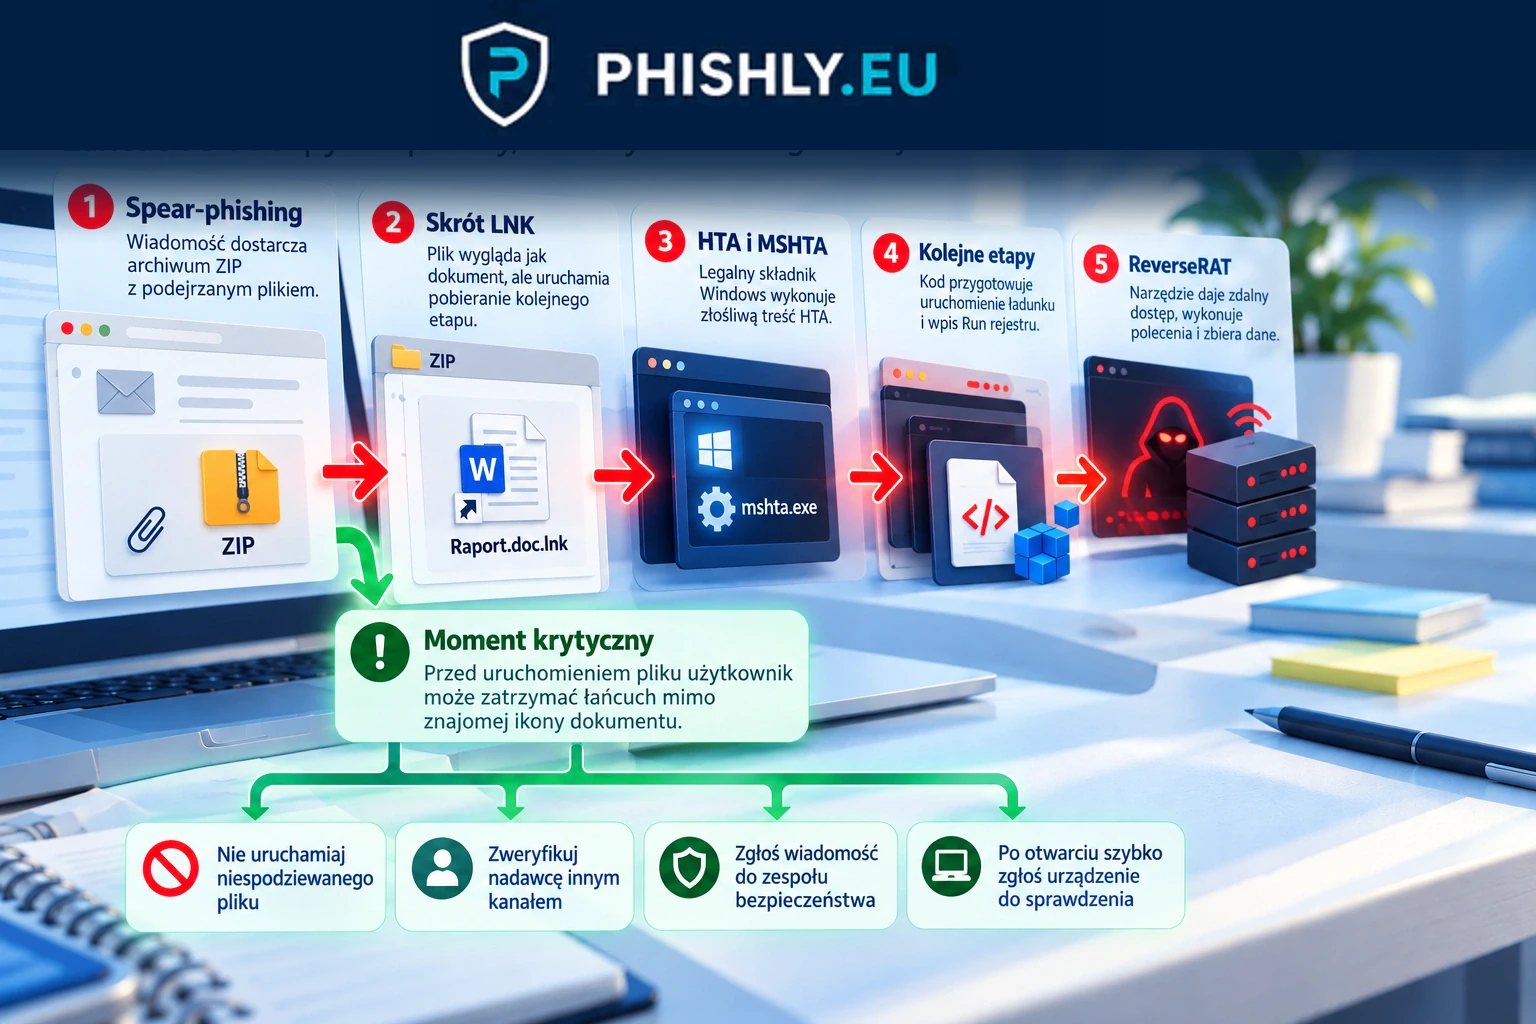
Po uruchomieniu skrót LNK pobiera z serwera napastnika plik HTA. Następnie kod jest wykonywany z użyciem mshta.exe, czyli legalnego programu Windows przeznaczonego do obsługi aplikacji HTML.
Trellix opisuje wieloetapowy proces, w którym kod jest zaciemniany, część danych jest odtwarzana w pamięci, a kolejne składniki przygotowują środowisko do uruchomienia końcowego ładunku. Jeden z etapów dodaje także wpis w kluczu Run rejestru Windows, aby złośliwy kod mógł ponownie uruchomić się po zalogowaniu użytkownika.
To przykład nadużywania legalnego narzędzia systemowego. Sam fakt, że proces ma nazwę mshta.exe i jest składnikiem Windows, nie przesądza o bezpieczeństwie wykonywanej treści. MITRE ATT&CK opisuje takie nadużycie jako technikę T1218.005.
ReverseRAT daje napastnikowi zdalny dostęp
Końcowym ładunkiem opisanym przez Trellix jest ReverseRAT. RAT, czyli remote access trojan, to złośliwe narzędzie umożliwiające zdalne sterowanie zainfekowanym urządzeniem.
Według analizy badaczy ReverseRAT potrafi między innymi zebrać informacje o systemie i zainstalowanym oprogramowaniu, przechwytywać zrzuty ekranu i zawartość schowka, wykonywać polecenia, przeglądać oraz przesyłać pliki i uruchamiać powłokę systemową. Trellix wskazuje również mechanizmy pozwalające utrzymać dostęp przez wpisy rejestru.
Badacze opisali komunikację z serwerem sterującym na porcie 5863 oraz opublikowali wskaźniki kompromitacji. Takie dane są użyteczne dla zespołów bezpieczeństwa, ale mają charakter czasowy: domena, adres IP lub infrastruktura mogą zostać zmienione przez napastników.
Gdzie użytkownik może przerwać ten łańcuch
Najwcześniejszy punkt decyzji pojawia się przed wykonaniem kodu. Wiadomość dostarcza archiwum, a znajdujący się w nim skrót próbuje wyglądać jak zwykły dokument. Użytkownik nie musi rozpoznawać składni LNK, HTA ani znać działania MSHTA, aby zareagować bezpiecznie.
Jeśli niespodziewana wiadomość prowadzi do archiwum lub pliku, który wymaga uruchomienia, warto zweryfikować nadawcę innym kanałem i zgłosić podejrzaną wiadomość. Sam wygląd ikony i nazwa pliku nie potwierdzają jego typu ani pochodzenia.
Jeśli plik został już otwarty, szybkie zgłoszenie ma większą wartość niż próba samodzielnego sprawdzania, czy komputer „zachowuje się normalnie”. Opisany łańcuch zawiera etapy działające w tle, więc brak widocznego komunikatu nie wyklucza wykonania złośliwego kodu.
Co powinien sprawdzić zespół bezpieczeństwa
Trellix rekomenduje między innymi filtrowanie ryzykownych typów załączników, kontrolę użycia mshta.exe, reguły wykrywające nietypowe procesy i połączenia sieciowe oraz ograniczenie MSHTA tam, gdzie organizacja nie ma uzasadnionej potrzeby biznesowej.
W praktyce zespół może korelować kilka sygnałów: wiadomość z archiwum, uruchomienie pliku LNK, pobranie HTA, aktywność mshta.exe, modyfikację kluczy Run i nietypową komunikację wychodzącą. Pojedynczy proces systemowy może mieć legalne zastosowanie, dlatego znaczenie ma cały kontekst zdarzenia.
Blokowanie MSHTA powinno być poprzedzone sprawdzeniem zgodności ze starszymi aplikacjami używanymi w organizacji. Tam, gdzie program nie jest potrzebny, ograniczenie jego uruchamiania może usunąć jeden z elementów łańcucha opisanego przez Trellix.
Jak przełożyć tę kampanię na security awareness
Scenariusz SideCopy dobrze pokazuje różnicę między kliknięciem a wykonaniem niebezpiecznego pliku. W bezpiecznej symulacji nie trzeba odtwarzać malware ani prawdziwego LNK. Wystarczy sprawdzić, czy pracownik rozpozna niespodziewane archiwum, zatrzyma się przed uruchomieniem zawartości i użyje właściwego kanału zgłoszenia.
W testach phishingowych dla firm można mierzyć nie tylko otwarcie wiadomości, ale też moment decyzji przed uruchomieniem załącznika oraz czas zgłoszenia. Szerszy program security awareness powinien łączyć takie ćwiczenia z prostą procedurą: przerwij, zweryfikuj innym kanałem i zgłoś.
Warto też pokazywać pracownikom rozszerzenia plików i wyjaśniać, że ikona dokumentu nie gwarantuje jego typu. Nie chodzi o uczenie użytkowników analizy malware. Chodzi o rozpoznanie sytuacji, w której wiadomość próbuje doprowadzić do uruchomienia pliku spoza normalnego procesu pracy.
Co wynika z kampanii SideCopy
Opis Trellix łączy trzy elementy, które warto rozpatrywać razem: socjotechnikę w wiadomości, legalne narzędzie Windows użyte do wykonania kodu i zdalny dostęp po infekcji. Obrona nie kończy się więc na filtrze pocztowym ani na szkoleniu użytkownika.
Użytkownik może zatrzymać atak przed uruchomieniem pliku i szybko zgłosić zdarzenie. Zespół bezpieczeństwa może ograniczać ryzykowne typy plików, kontrolować użycie MSHTA i wykrywać sekwencję procesów oraz połączeń. Połączenie tych warstw zmniejsza szansę, że pojedynczy błąd doprowadzi do pełnego łańcucha infekcji.
Najczęstsze pytania
Kogo atakuje SideCopy w opisanej kampanii?
Trellix opisuje rozszerzenie aktywności SideCopy na instytucje akademickie w Indiach. Publiczna analiza nie podaje listy uczelni ani liczby skutecznie zainfekowanych organizacji.
Jak zaczyna się atak SideCopy?
Według Trellix początek stanowi spear-phishing z archiwum ZIP. W środku znajduje się skrót LNK udający dokument, który uruchamia dalszy łańcuch pobierania i wykonania kodu.
Do czego służy mshta.exe w tej kampanii?
Napastnicy wykorzystują legalny składnik Windows do uruchamiania złośliwych treści HTA i kolejnych etapów infekcji. Samo mshta.exe nie jest malware.
Czym jest ReverseRAT?
ReverseRAT to narzędzie zdalnego dostępu użyte w tej kampanii. Trellix opisuje funkcje zbierania informacji, wykonywania poleceń, obsługi plików, przechwytywania danych i utrzymania dostępu.
Co powinien zrobić użytkownik po podejrzanym załączniku?
Nie uruchamiać pliku i zgłosić wiadomość do zespołu IT lub bezpieczeństwa. Jeśli plik został już otwarty, trzeba szybko zgłosić zdarzenie, aby organizacja mogła sprawdzić urządzenie i logi.
Źródła
- Trellix ARC — SideCopy Threat Intel: MSHTA-driven Execution and RAT Deployment — Pierwotna analiza techniczna Trellix Advanced Research Center z 17 września 2026 opisująca kampanię, łańcuch infekcji, ReverseRAT i wskaźniki kompromitacji.
- The Hacker News — SideCopy Broadens India Targeting to Academia With ReverseRAT Spear-Phishing — Publikacja branżowa z 22 września 2026 podsumowująca ustalenia Trellix i zmianę profilu celów na instytucje akademickie.
- MITRE ATT&CK — System Binary Proxy Execution: Mshta — Referencyjny opis techniki T1218.005 dotyczącej nadużywania mshta.exe do wykonywania złośliwych plików HTA i skryptów.
Czy rozpoznasz phishing?
Sprawdź się na prawdziwych przykładach wiadomości w krótkim quizie.