Fałszywy Claude Max wyłudza logowanie Google przez Browser-in-the-Browser
Fałszywy giveaway Claude Max prowadzi do podrobionego okna logowania Google. Malwarebytes opisał kampanię wykorzystującą technikę Browser-in-the-Browser.
Fałszywy giveaway Claude Max prowadzi do logowania Google
23 września 2026 roku Malwarebytes, firma zajmująca się cyberbezpieczeństwem i analizą zagrożeń, opisała kampanię phishingową podszywającą się pod ofertę Claude Max. Strona obiecuje bezpłatny miesięczny dostęp do płatnego planu, ale jej właściwym celem jest skierowanie użytkownika do fałszywego logowania Google.
To świeża kampania wykorzystująca znaną technikę Browser-in-the-Browser (BitB), czyli „przeglądarkę w przeglądarce”. Mechanizm techniki opisujemy szerzej w artykule Browser trust abuse: jak phishing wykorzystuje zaufanie do przeglądarki. Tutaj właścicielem tematu jest konkretna kampania z września 2026 i jej przynęta Claude Max.
Jak działa fałszywa oferta Claude Max
Według Malwarebytes strona informuje o rzekomym rozdaniu 10 000 bezpłatnych miesięcznych subskrypcji Claude Max. Wiarygodność ma zwiększać wygląd nawiązujący do prawdziwej usługi, fikcyjne pięciogwiazdkowe opinie oraz stopka, której wiele odnośników prowadzi do prawdziwych stron Anthropic.
Dodatkową presję tworzy licznik wolnych miejsc. Pokazuje mniej niż 750 dostępnych subskrypcji i stopniowo zmniejsza tę liczbę. Malwarebytes ustalił, że licznik jest generowany lokalnie w przeglądarce i po odświeżeniu strony wraca do wartości początkowej. Nie potwierdza więc rzeczywistej liczby ofert ani zainteresowanych osób.
Strona podkreśla również, że nie wymaga danych karty. W opisanej próbce to prawda: celem nie jest płatność. Użytkownik ma zamiast tego wybrać logowanie do konta. Przycisk Apple pokazuje komunikat o chwilowej niedostępności, a pole e-mail ostatecznie także kieruje do ścieżki Google.
Fałszywe okno Google jest częścią strony
Po wybraniu Google nie otwiera się prawdziwe okno logowania dostawcy. Strona rysuje własne okno wewnątrz bieżącej karty. Zawiera ono imitację paska adresu, symbol kłódki i poprawnie wyglądający adres logowania Google. Okno można także przeciągać.
To właśnie Browser-in-the-Browser. CERT Polska wyjaśnia, że w takim ataku pozorne nowe okno jest elementem odwiedzanej strony. Atakujący może więc narysować w nim również fałszywy pasek adresu z poprawną domeną.
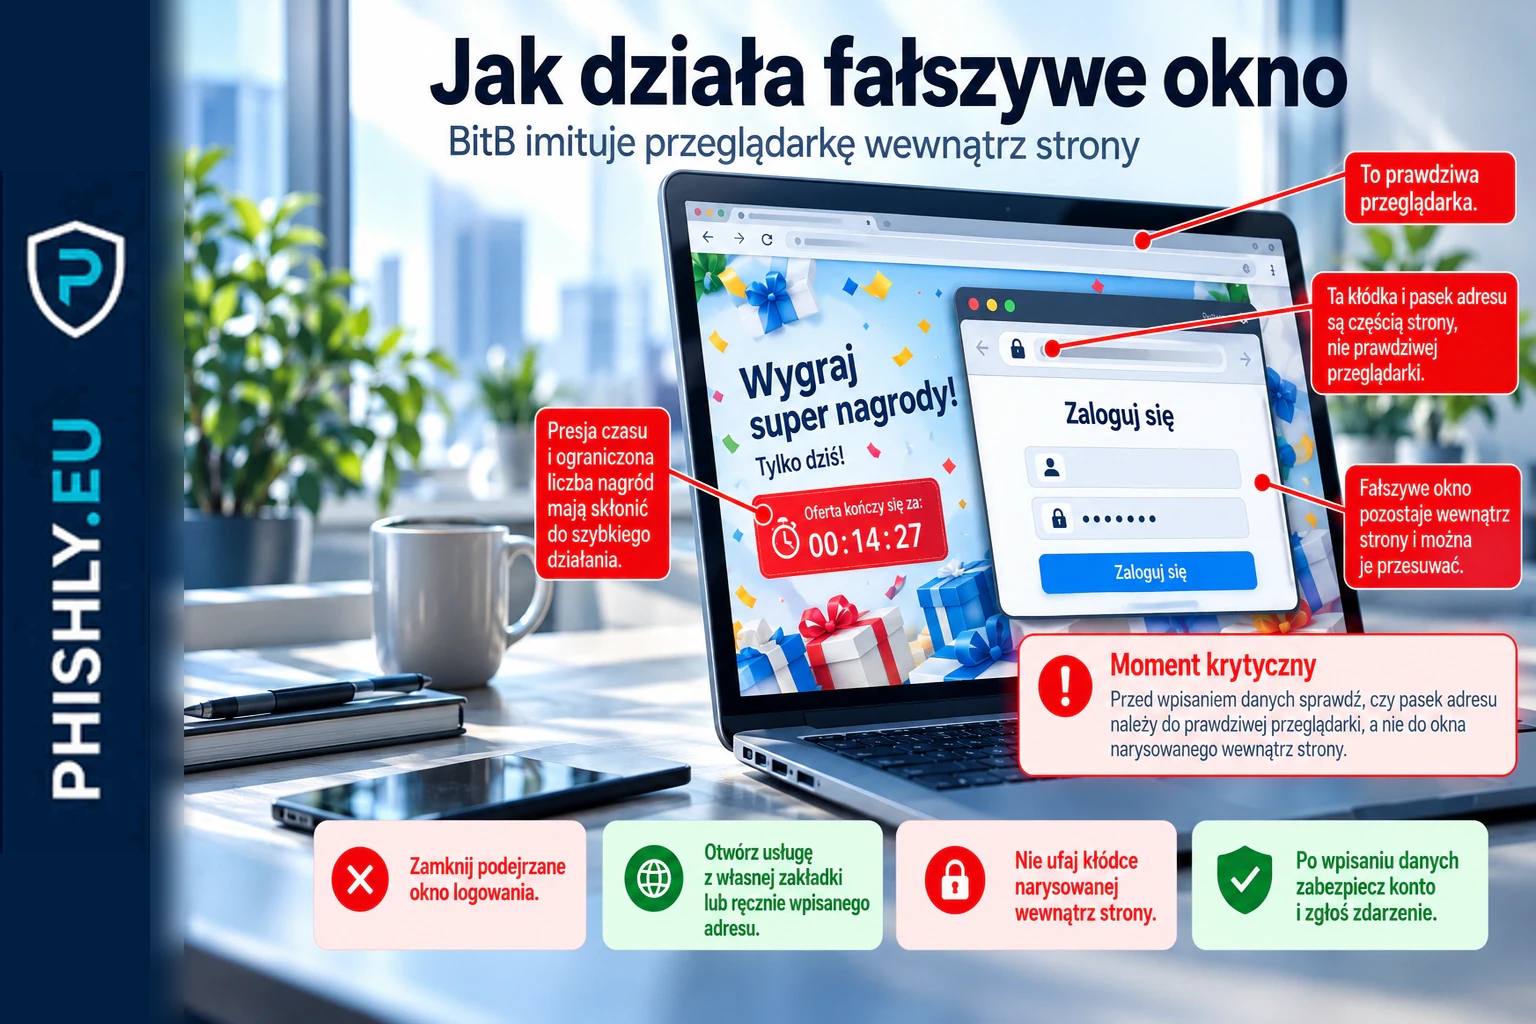
Kluczowy moment pojawia się przed wpisaniem danych: pasek adresu wewnątrz podrobionego okna nie jest paskiem prawdziwej przeglądarki. Bezpiecznym wyjściem jest zamknięcie procesu i wejście do usługi niezależną drogą.
Co wyróżnia tę kampanię
Malwarebytes zwraca uwagę, że fałszywe logowanie zaczyna się od kroku przypominającego weryfikację człowieka, a nie od natychmiastowego pola hasła. Taki etap może sprawić, że proces wygląda bardziej zwyczajnie, a jednocześnie utrudnić automatycznym skanerom szybkie dotarcie do kolejnego ekranu.
Badacze ustalili również, że funkcja fałszywego logowania jest ładowana z zewnętrznej usługi przez pojedyncze odwołanie w kodzie. Usługa przedstawia mechanizm jako gotowy widget logowania i udostępnia instrukcję instalacji. Komentarze znalezione w kodzie wskazują, że narzędzie było poprawiane między innymi po to, aby ograniczyć wizualne błędy podczas ładowania ciemnego motywu.
Nie ma jednak podstaw, aby na tej podstawie przypisywać kampanię konkretnej grupie. Dostępne źródła opisują mechanizm i kod, ale nie potwierdzają tożsamości operatora.
Dlaczego poprawny adres w fałszywym oknie nie pomaga
W klasycznym phishingu sprawdzenie domeny nadal jest bardzo ważne. Problem BitB polega na tym, że użytkownik może patrzeć nie na prawdziwy pasek przeglądarki, lecz na jego imitację narysowaną przez stronę.
Dlatego sama obecność kłódki i poprawnie napisanego adresu w środku podejrzanego okna nie jest dowodem autentyczności. Najpierw trzeba ustalić, czy oglądany pasek należy do przeglądarki.
CERT Polska proponuje praktyczny test: spróbować przesunąć podejrzane okno poza obszar kontrolowany przez stronę, na przykład nad prawdziwy pasek przeglądarki. Element narysowany przez witrynę nie może wyjść poza obszar strony.
Drugą bezpieczną metodą jest przerwanie ścieżki z reklamy lub oferty i wejście do usługi samodzielnie: przez zapisaną zakładkę, ręcznie wpisany adres albo oficjalną aplikację.
Co może oznaczać przejęcie danych logowania Google
Konto Google może dawać dostęp do poczty, dokumentów oraz wiadomości używanych do resetowania haseł w innych usługach. Malwarebytes wskazuje również, że jeśli użytkownik loguje się do Claude przez Google, przejęte dane mogą otworzyć drogę także do powiązanego konta Claude.
Zakres skutków zależy od konfiguracji konta i zabezpieczeń. Nie należy więc zakładać, że każde wpisanie danych automatycznie oznacza przejęcie wszystkich usług. Trzeba jednak potraktować takie zdarzenie jak możliwe ujawnienie danych logowania i szybko zabezpieczyć konto.
Jak przerwać taki atak
Najbezpieczniejsza decyzja pojawia się jeszcze przed wpisaniem hasła. Jeśli oferta promocyjna prowadzi do nieoczekiwanego logowania, zamknij ten proces i otwórz usługę niezależnie.
Warto zwrócić uwagę na kilka sygnałów jednocześnie: sztuczną presję ograniczonej liczby miejsc, niedziałające alternatywne metody logowania, przekierowanie wszystkich ścieżek do jednego dostawcy oraz okno, które wygląda jak część przeglądarki, ale pozostaje wewnątrz strony.
Menedżer haseł może być dodatkowym zabezpieczeniem. CERT Polska wskazuje, że narzędzie powiązane z właściwą domeną nie powinno proponować automatycznego uzupełnienia hasła na fałszywej stronie tylko dlatego, że strona narysowała poprawny adres.
Co zrobić po wpisaniu danych
Jeśli dane zostały wpisane do podejrzanego okna, nie wracaj do niego po instrukcje. Wejdź do konta Google niezależną, znaną drogą. Malwarebytes zaleca zmianę hasła, wylogowanie pozostałych sesji oraz sprawdzenie połączonych aplikacji i nieznanych urządzeń.
W przypadku konta służbowego zgłoś zdarzenie zespołowi bezpieczeństwa lub pomocy technicznej. Organizacja może wtedy sprawdzić aktywne sesje, logowania i inne oznaki użycia konta.
Jak ćwiczyć ten scenariusz w security awareness
Ta kampania dobrze pokazuje, dlaczego szkolenie nie powinno kończyć się na pytaniu „czy kliknąłeś link?”. Krytyczna decyzja następuje później: gdy atrakcyjna oferta prowadzi do logowania, a strona próbuje przekonać użytkownika, że narysowany interfejs jest prawdziwym oknem przeglądarki.
W kontrolowanych testach phishingowych dla firm można bezpiecznie ćwiczyć rozpoznanie takiego momentu bez zbierania prawdziwych haseł. Program security awareness PHISHLY może dodatkowo uczyć niezależnego wejścia do usługi i szybkiego zgłoszenia podejrzanego logowania.
Co warto zapamiętać
Fałszywy giveaway Claude Max nie wprowadza nowej klasy ataku. Pokazuje aktualne użycie Browser-in-the-Browser z atrakcyjną przynętą związaną z płatną usługą AI.
Najważniejsze rozróżnienie dotyczy interfejsu: poprawny adres widoczny w oknie ma znaczenie tylko wtedy, gdy jest to prawdziwy pasek przeglądarki. Jeżeli pasek, kłódka i całe „okno” zostały narysowane przez stronę, wszystkie te elementy mogą być częścią phishingu.
Najczęstsze pytania
Na czym polega phishing z fałszywym Claude Max?
Strona obiecuje bezpłatny dostęp do Claude Max i kieruje użytkownika do rzekomego logowania Google. Zamiast prawdziwego okna Google wyświetla wewnątrz strony podrobione okno Browser-in-the-Browser.
Czy kłódka i poprawny adres Google w takim oknie potwierdzają bezpieczeństwo?
Nie. W technice Browser-in-the-Browser pasek adresu i kłódka mogą być narysowane przez stronę. Trzeba odróżnić prawdziwy interfejs przeglądarki od elementu witryny.
Czy kampania pobiera malware?
W próbce opisanej przez Malwarebytes przynętą nie był plik do pobrania ani formularz karty. Celem było skierowanie użytkownika do fałszywego logowania Google i przejęcie danych logowania.
Co zrobić po wpisaniu danych do podejrzanego logowania Google?
Wejdź do konta niezależną drogą przez prawdziwą usługę Google, zmień hasło, wyloguj pozostałe sesje i sprawdź połączone aplikacje oraz nieznane urządzenia. W środowisku firmowym zgłoś zdarzenie zespołowi bezpieczeństwa lub pomocy technicznej.
Źródła
- Malwarebytes: Fake Claude Max giveaway hides a Google account phishing trap — Źródło pierwotne opisujące kampanię, fałszywy giveaway, sztuczny licznik dostępności, podrobione okno Google i zewnętrzny widget używany do obsługi fałszywego logowania.
- Help Net Security: Fake Claude Max giveaway tricks users into handing over their Google account credentials — Niezależne omówienie ustaleń Malwarebytes i mechanizmu Browser-in-the-Browser w tej kampanii.
- CERT Polska: Ataki z wykorzystaniem techniki Browser In The Browser — Polskie źródło techniczne wyjaśniające, że fałszywe okno i jego pasek adresu są elementami strony, a nie prawdziwym interfejsem przeglądarki.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Phishing – co to jest? Definicja, przykłady i jak się chronić.