Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 266 artykułów z tagiem phishing
2026-09-29
Revolut: phishing SMS pojawił się po ujawnieniu wycieku danych
Klienci Revoluta otrzymali phishing SMS krótko po ujawnieniu incydentu. Wiadomości trafiały do prawdziwych wątków i prowadziły do fałszywej weryfikacji.
Czytaj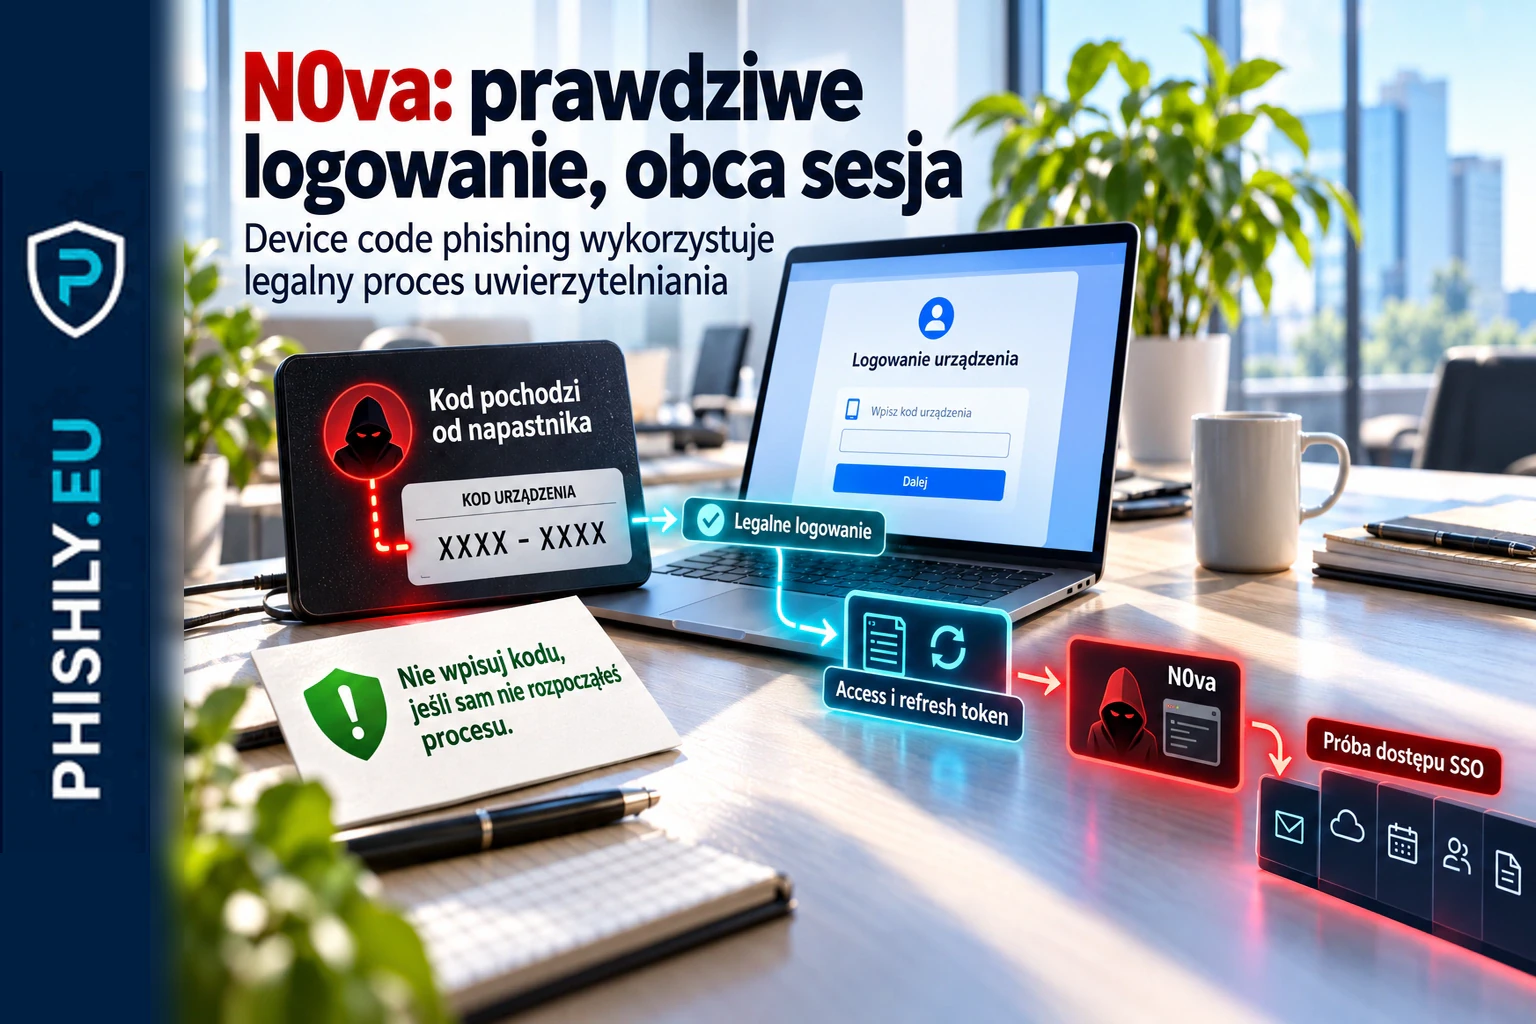
2026-09-27
N0va: phishkit przejmuje sesje przez device code phishing
N0va wykorzystuje device code phishing i legalne logowanie Microsoft do pozyskania tokenów oraz dostępu SSO. Wyjaśniamy kampanię i reakcję.
Czytaj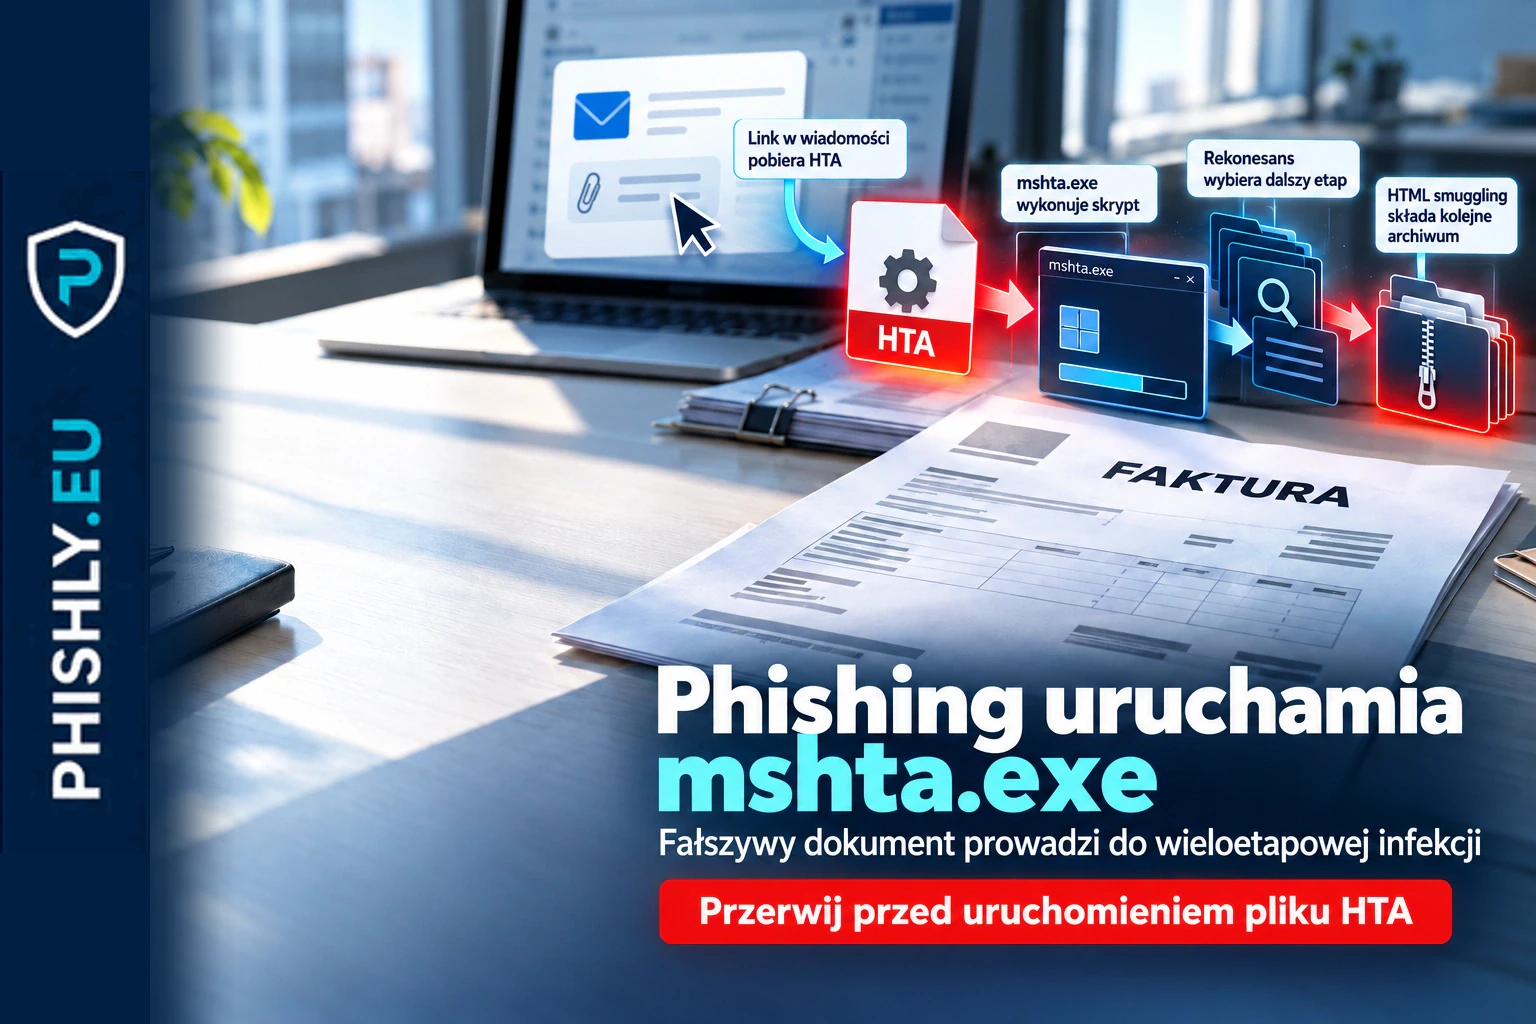
2026-09-27
Fortra ostrzega przed phishingiem z HTML smuggling i mshta.exe
Aktywna kampania phishingowa wykorzystuje fałszywe faktury i pisma sądowe, pliki HTA, HTML smuggling oraz mshta.exe do rekonesansu i dostarczania malware.
Czytaj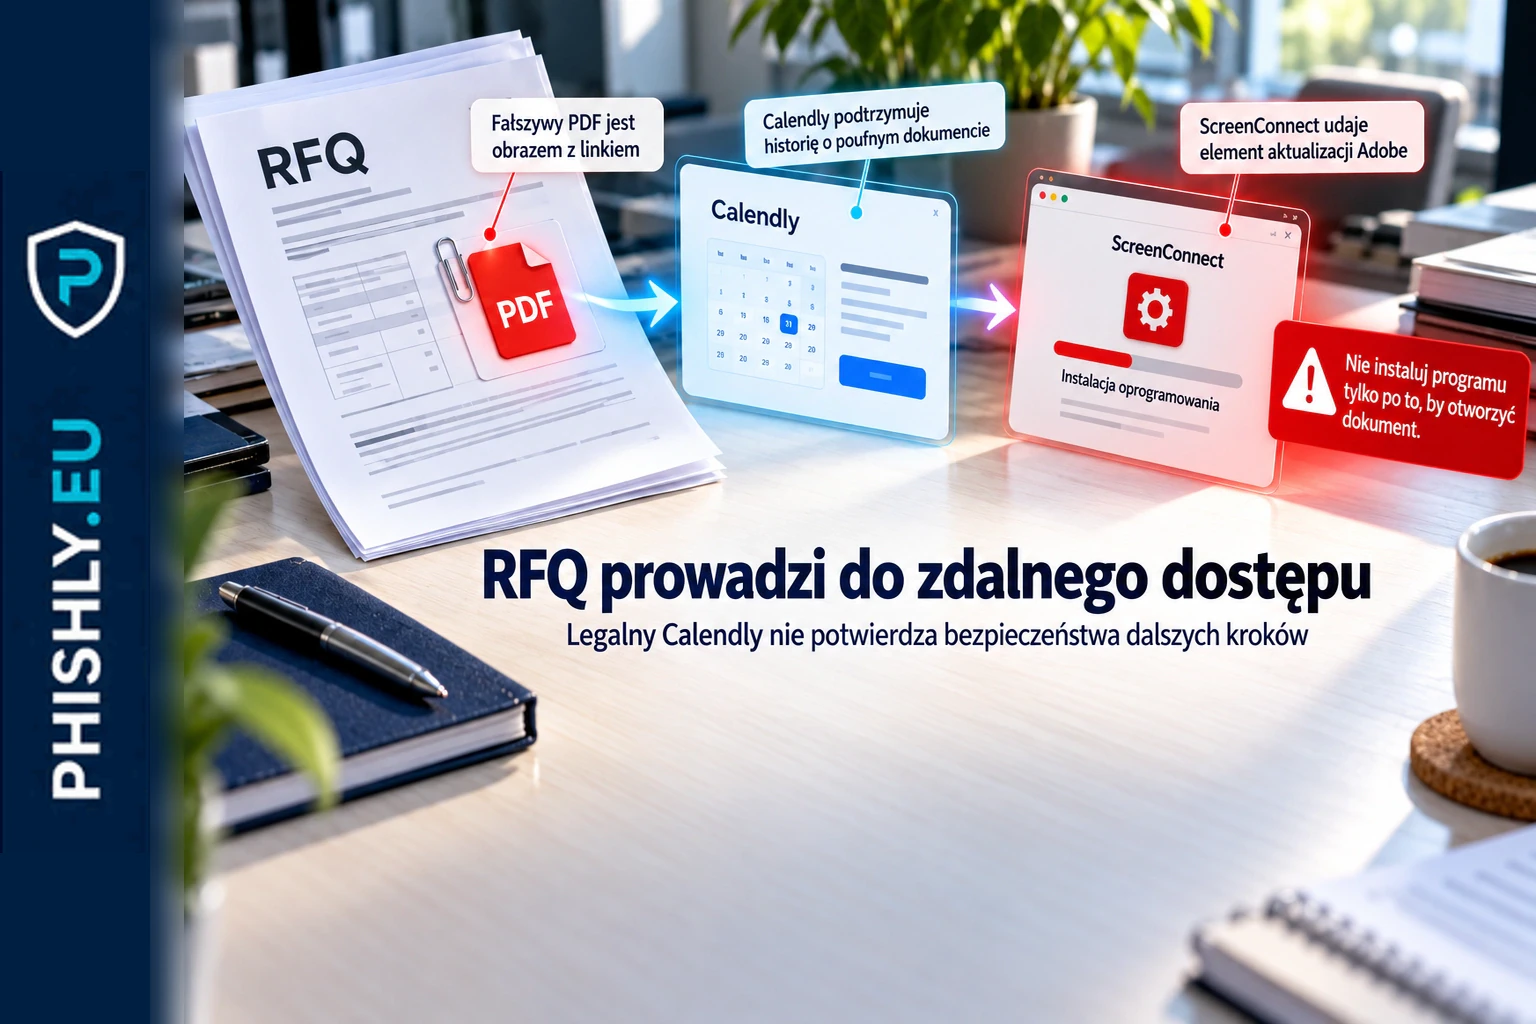
2026-09-27
Calendly i fałszywy RFQ prowadzą do instalacji ScreenConnect
NJCCIC ostrzega przed kampanią, w której fałszywy RFQ kieruje przez prawdziwy Calendly do pobrania ScreenConnect pod pretekstem aktualizacji Adobe.
Czytaj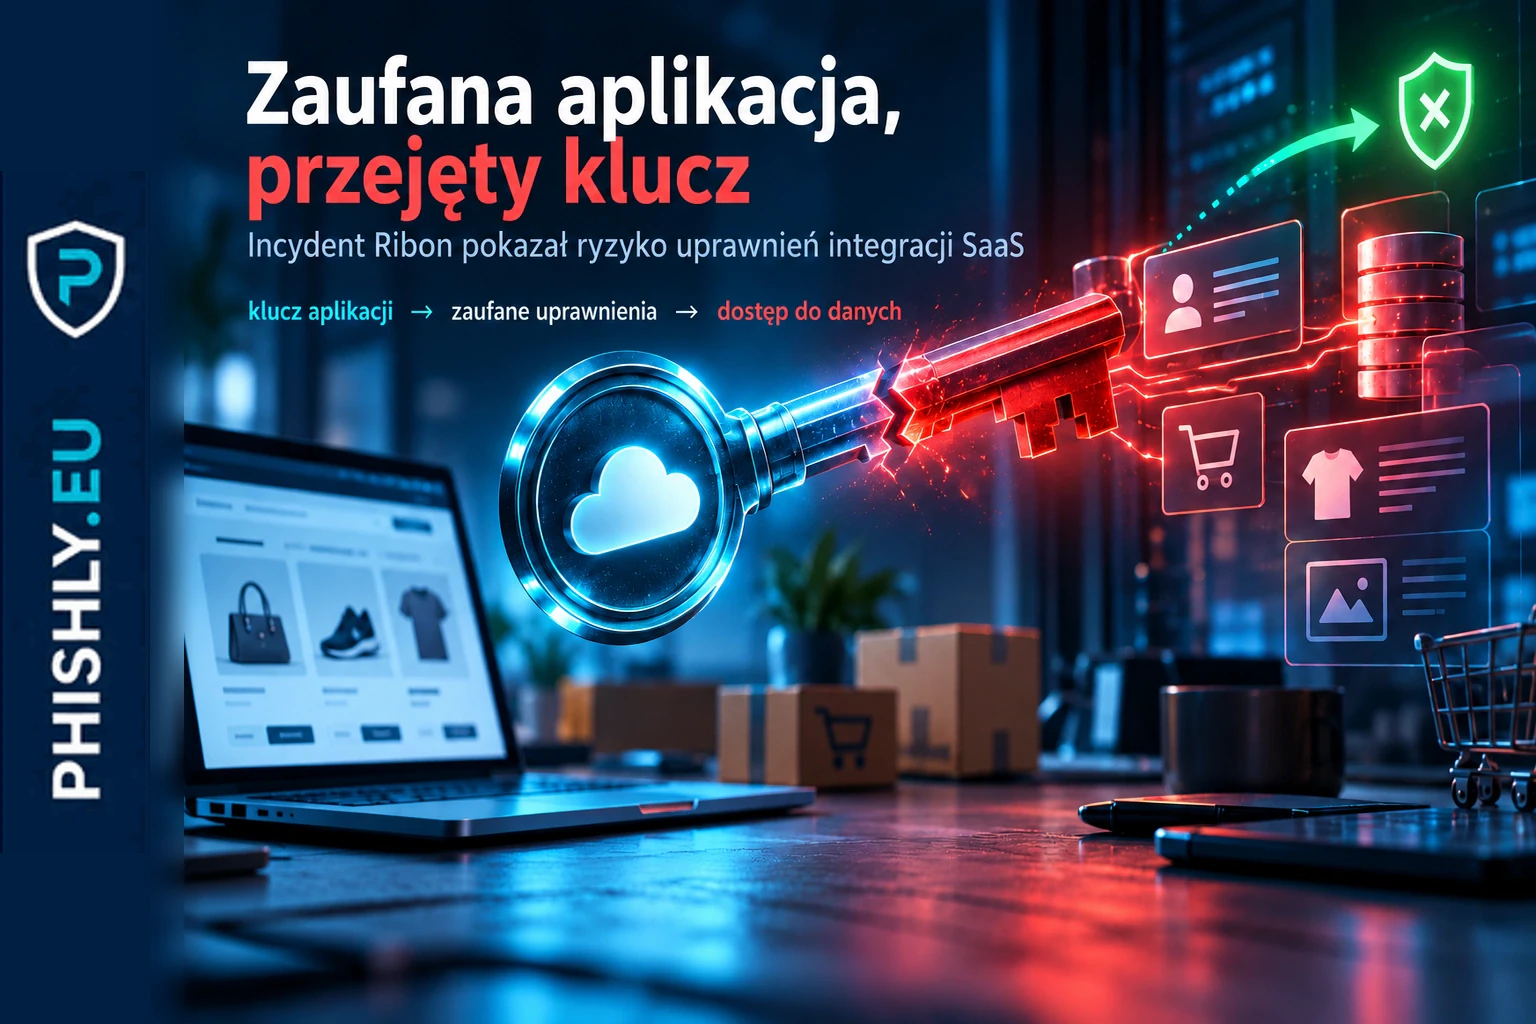
2026-09-27
BigCommerce i Ribon: wyciek przez przejęty klucz aplikacji
Przejęte dane dostępowe aplikacji Ribon i Ribon 1.5 umożliwiły dostęp do danych klientów sklepów BigCommerce oraz wstrzyknięcie złośliwych skryptów do części witryn.
Czytaj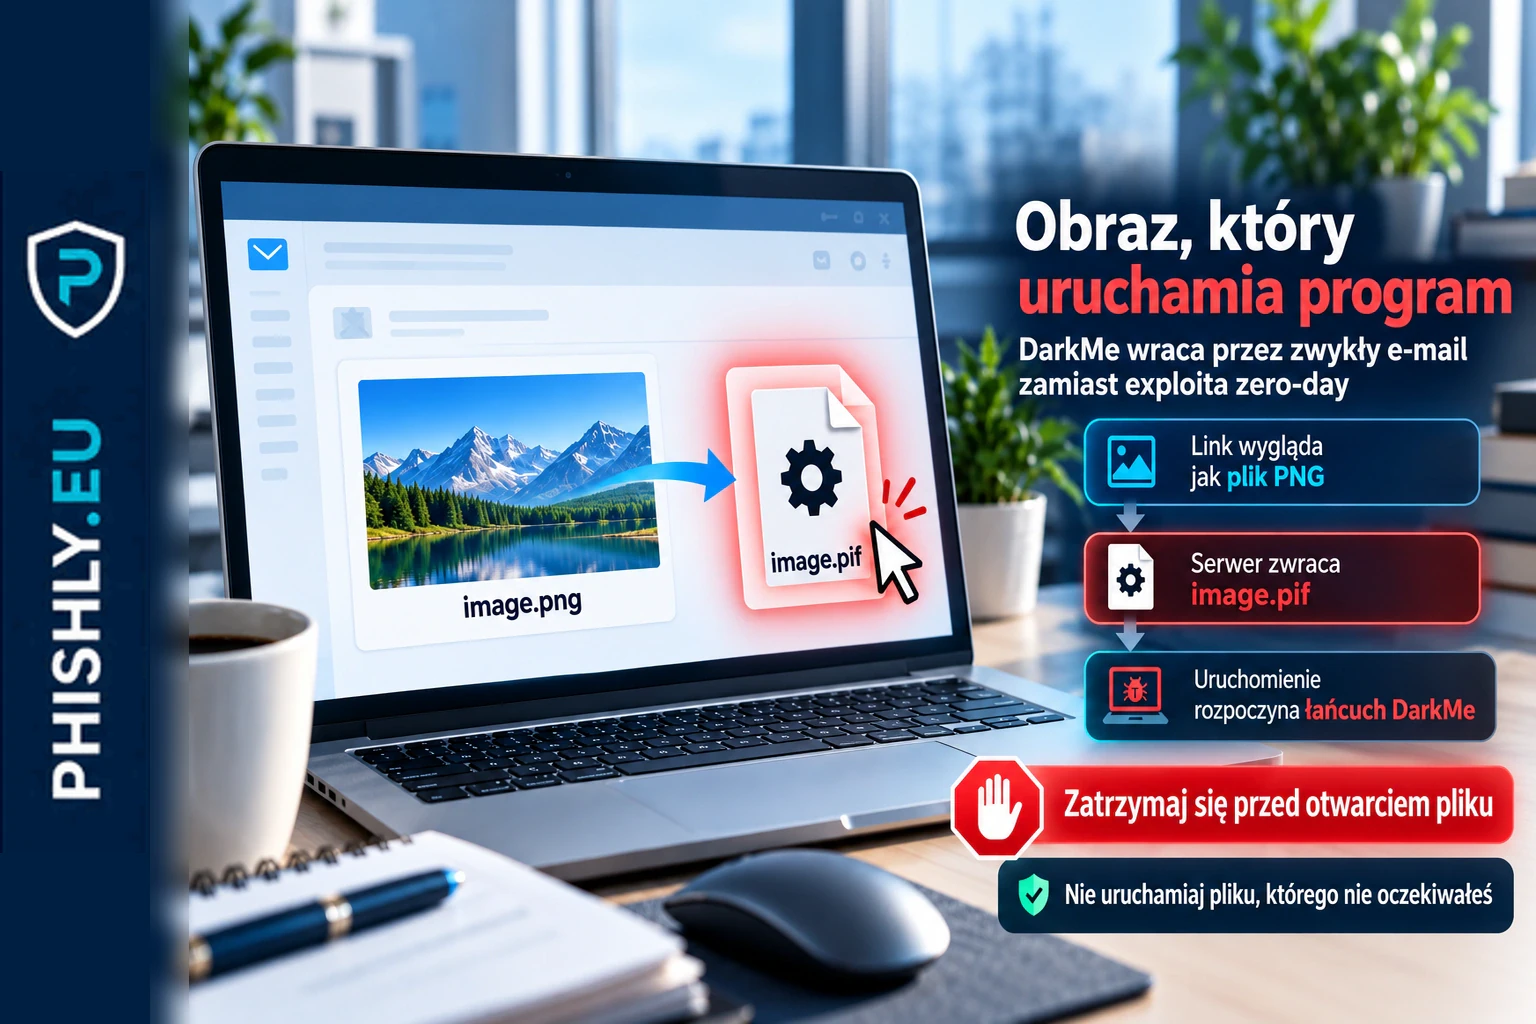
2026-09-27
DarkMe RAT wraca w phishingu: obraz PNG pobiera plik PIF
Nowa kampania DarkMe pokazuje, że malware kojarzony wcześniej z exploitami zero-day może dziś zaczynać się od zwykłego e-maila i pliku udającego obraz.
Czytaj