Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 204 artykułów z tagiem security awareness
2026-09-30
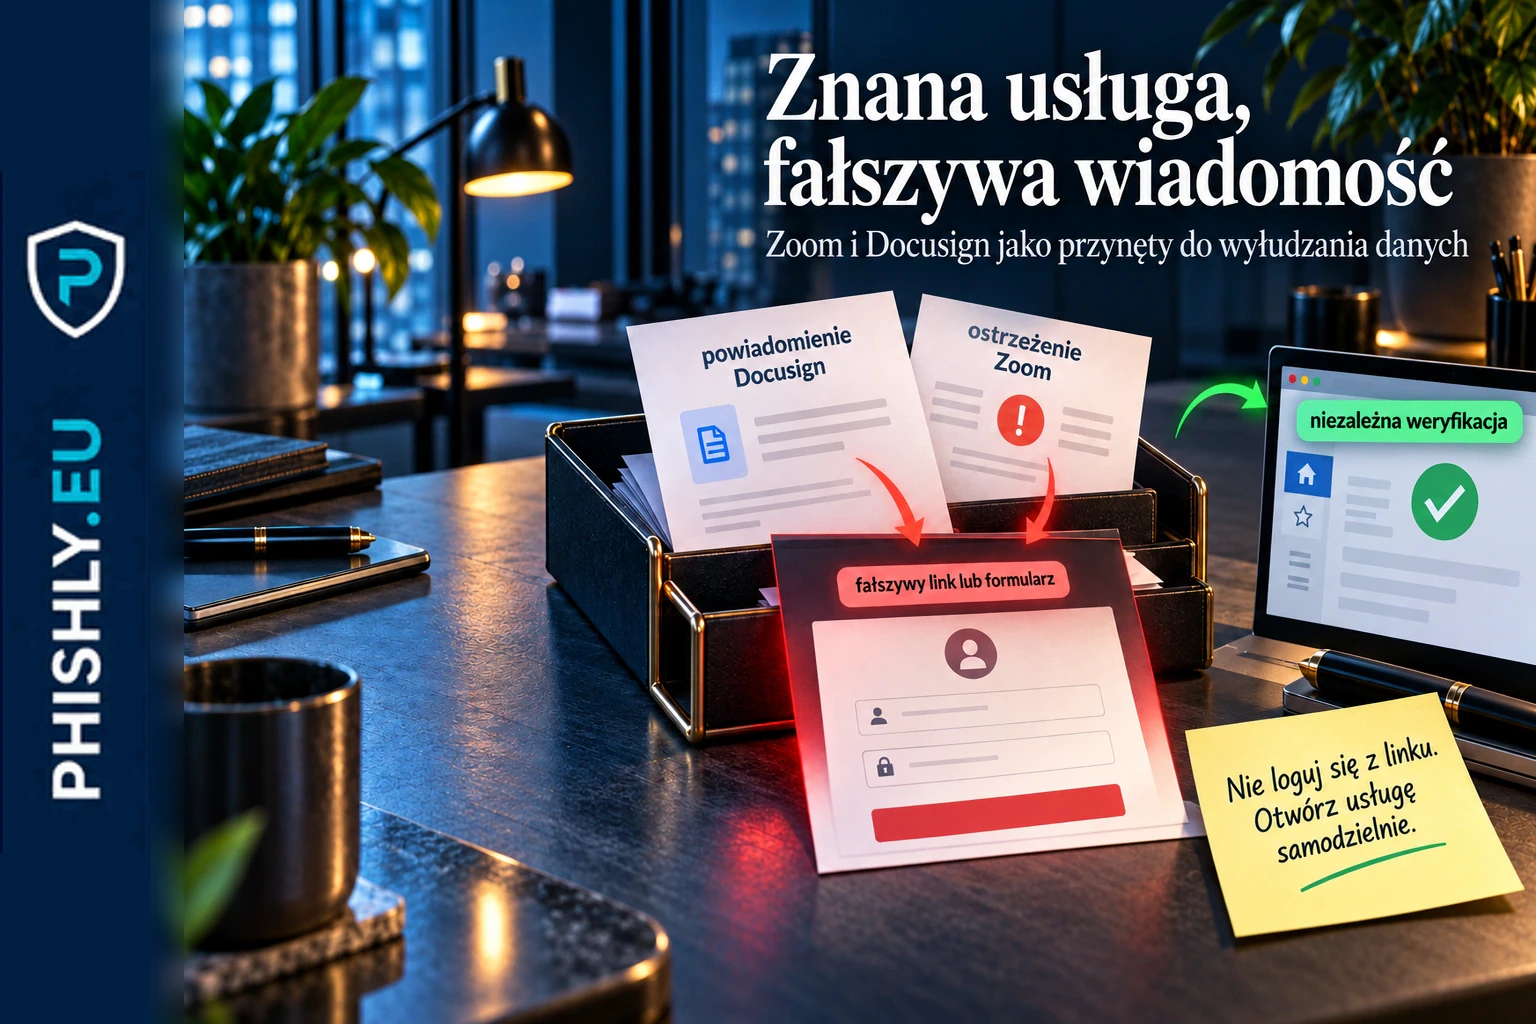
Zoom i Docusign: aktywna kampania phishingowa na konta firmowe
Kaspersky opisuje dwie fale phishingu podszywające się pod Docusign i Zoom. Fałszywe wiadomości wyłudzają loginy, dane osobowe i dane kart płatniczych.
Czytaj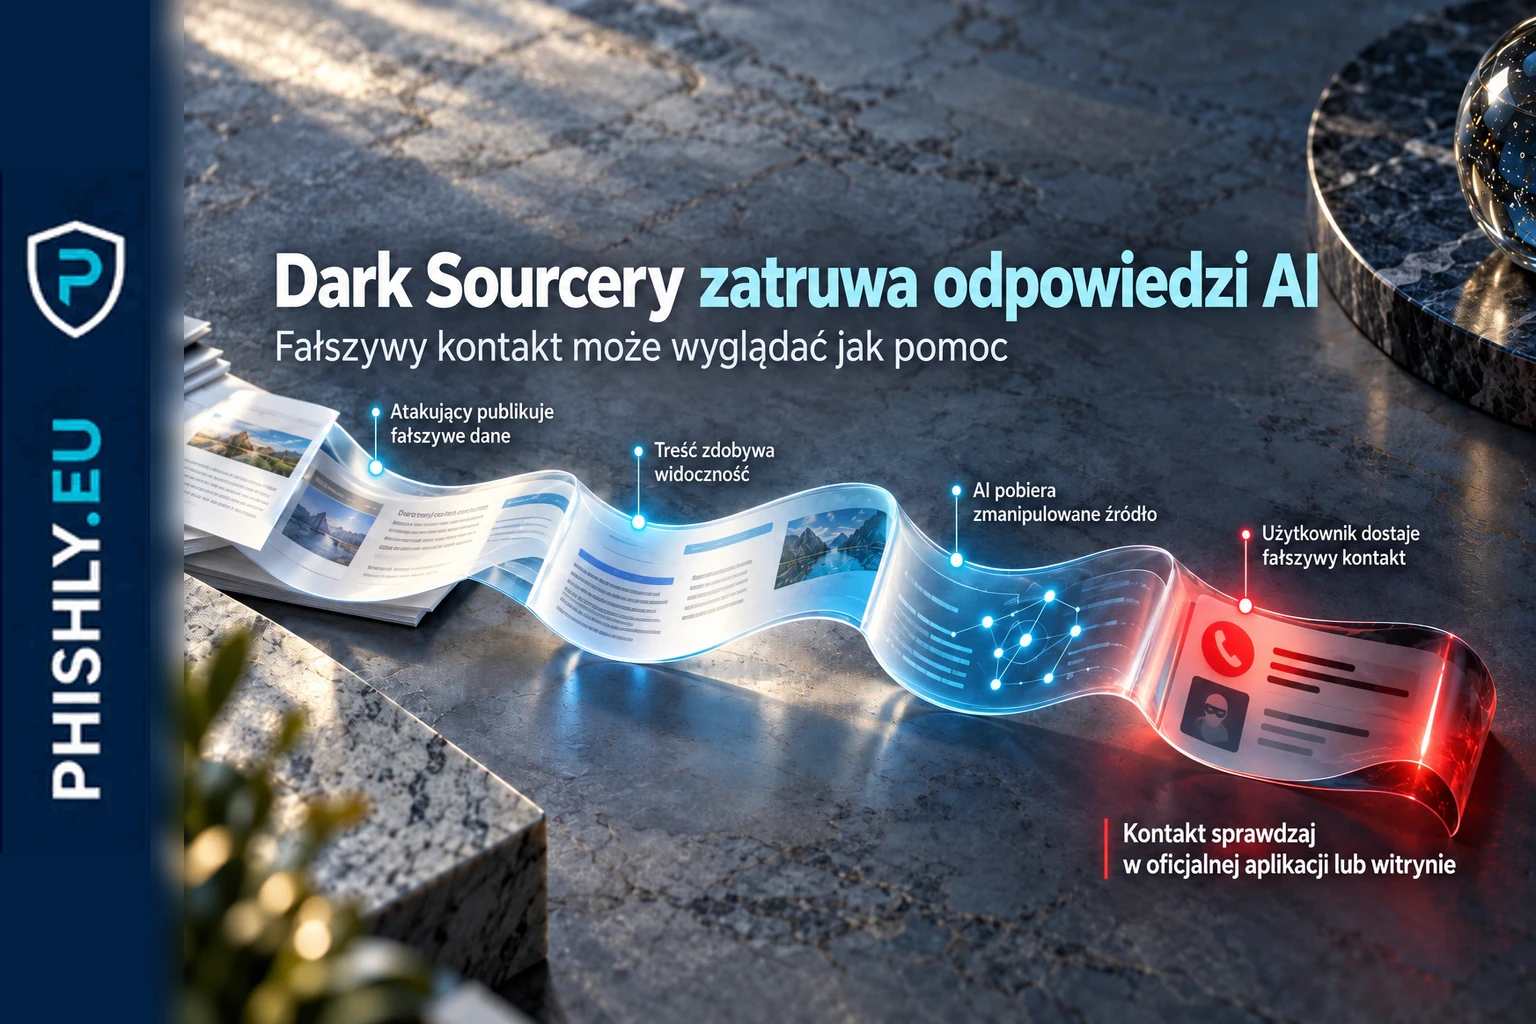
2026-09-30
Dark Sourcery: fałszywe numery i linki w odpowiedziach AI
Dark Sourcery zatruwa źródła używane przez AI, aby w odpowiedziach pojawiały się fałszywe numery wsparcia, e-maile i strony logowania.
Czytaj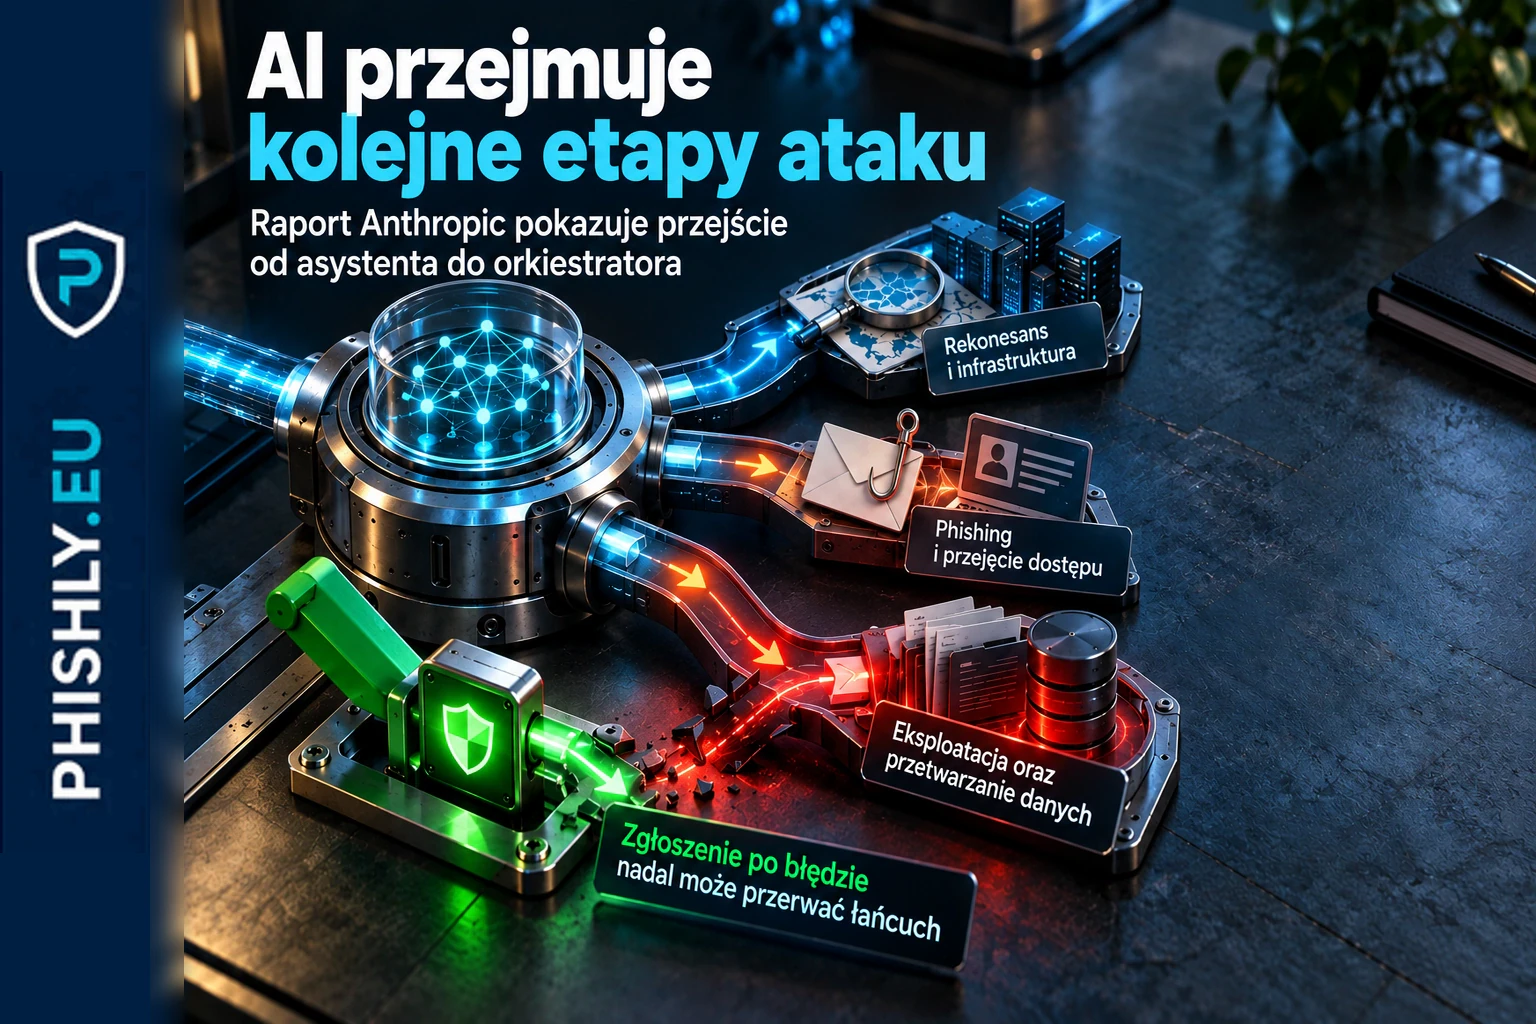
2026-09-29
Anthropic: AI coraz częściej orkiestruje wieloetapowe cyberataki
Raport Anthropic z września 2026 pokazuje, jak napastnicy używali AI do phishingu, rekonesansu, eksploatacji, kradzieży danych i utrzymania dostępu.
Czytaj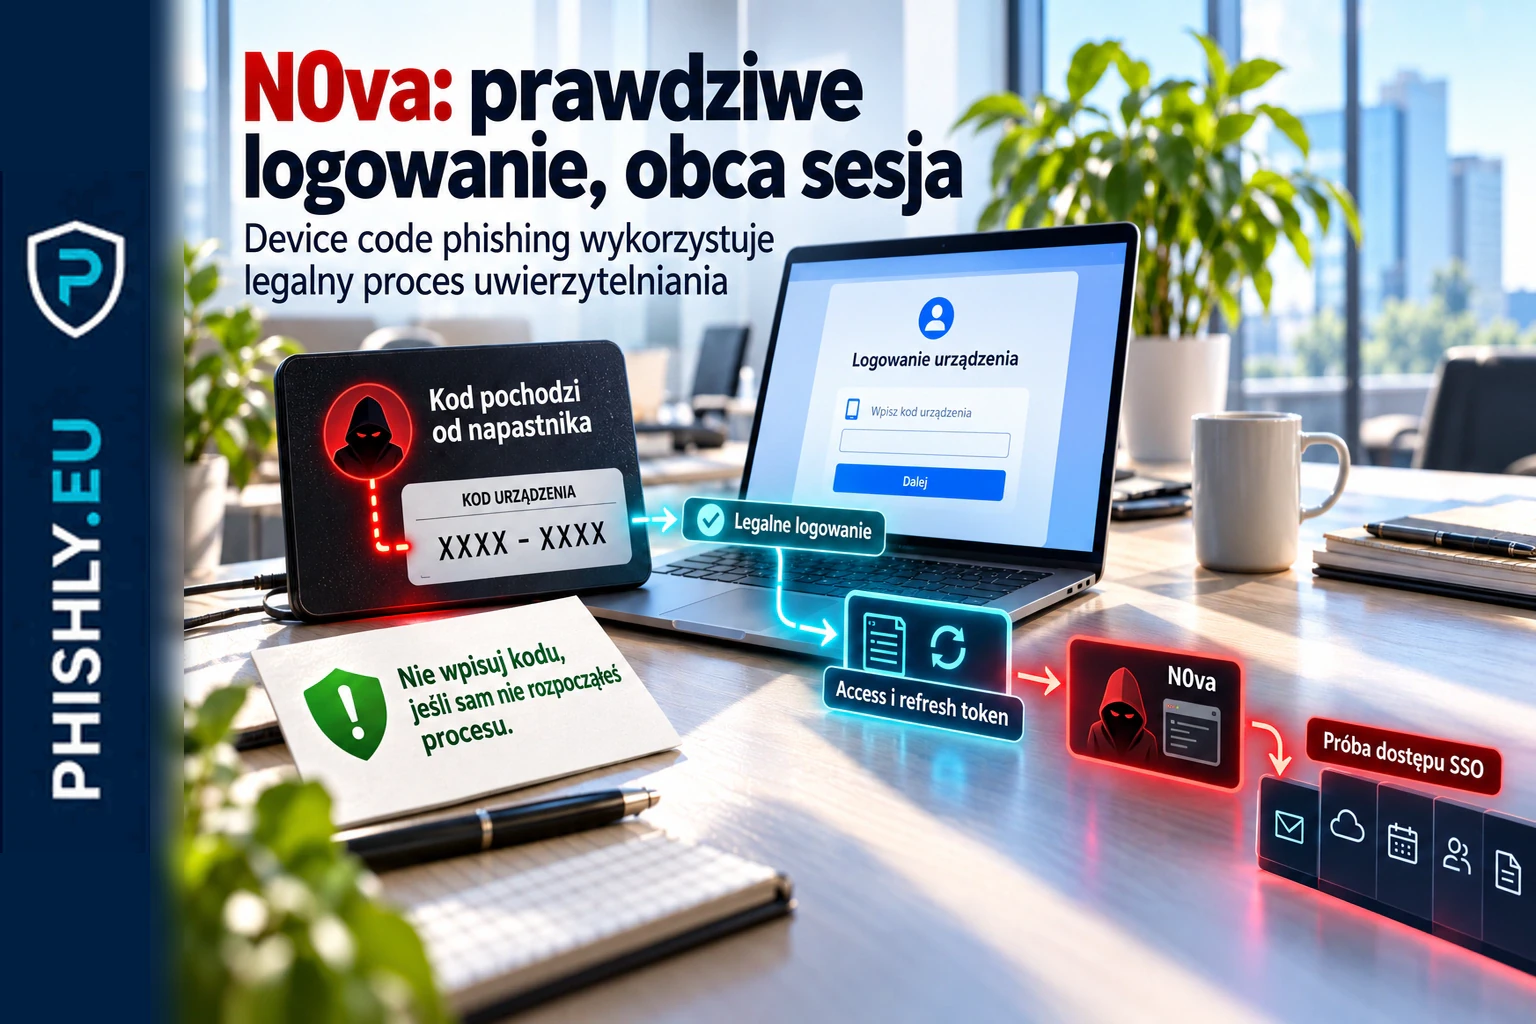
2026-09-27
N0va: phishkit przejmuje sesje przez device code phishing
N0va wykorzystuje device code phishing i legalne logowanie Microsoft do pozyskania tokenów oraz dostępu SSO. Wyjaśniamy kampanię i reakcję.
Czytaj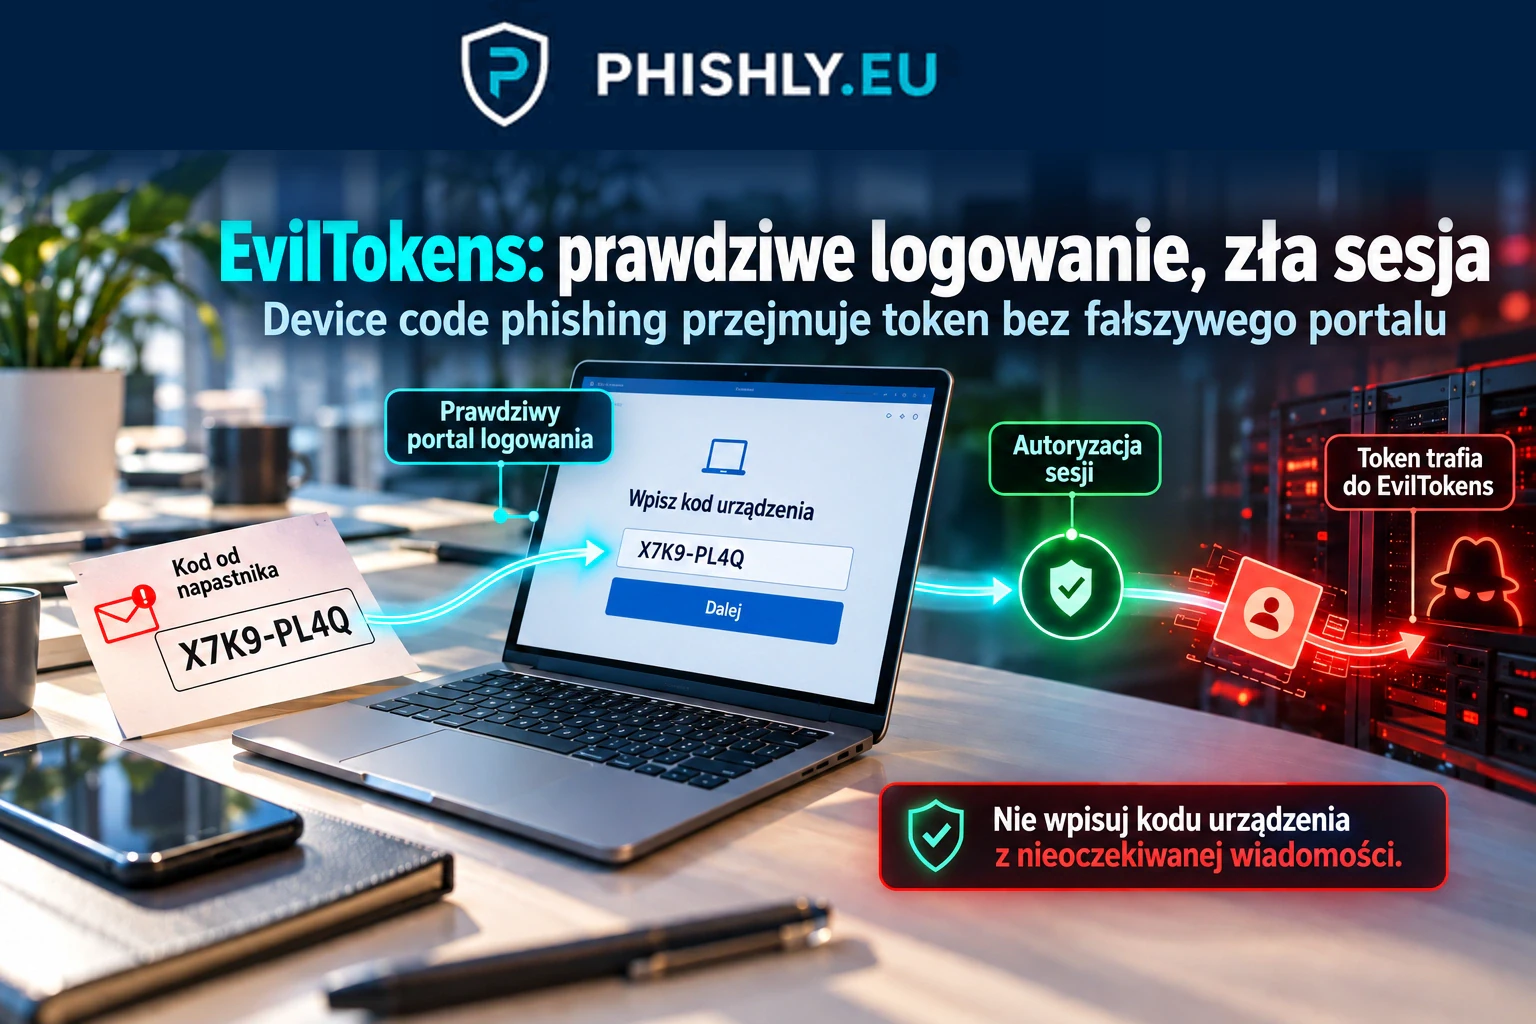
2026-09-27
EvilTokens: Microsoft zakłócił platformę device code phishing
Microsoft i partnerzy zakłócili EvilTokens, platformę PhaaS wykorzystującą device code phishing, AI i kradzież tokenów. Wyjaśniamy skalę i mechanizm.
Czytaj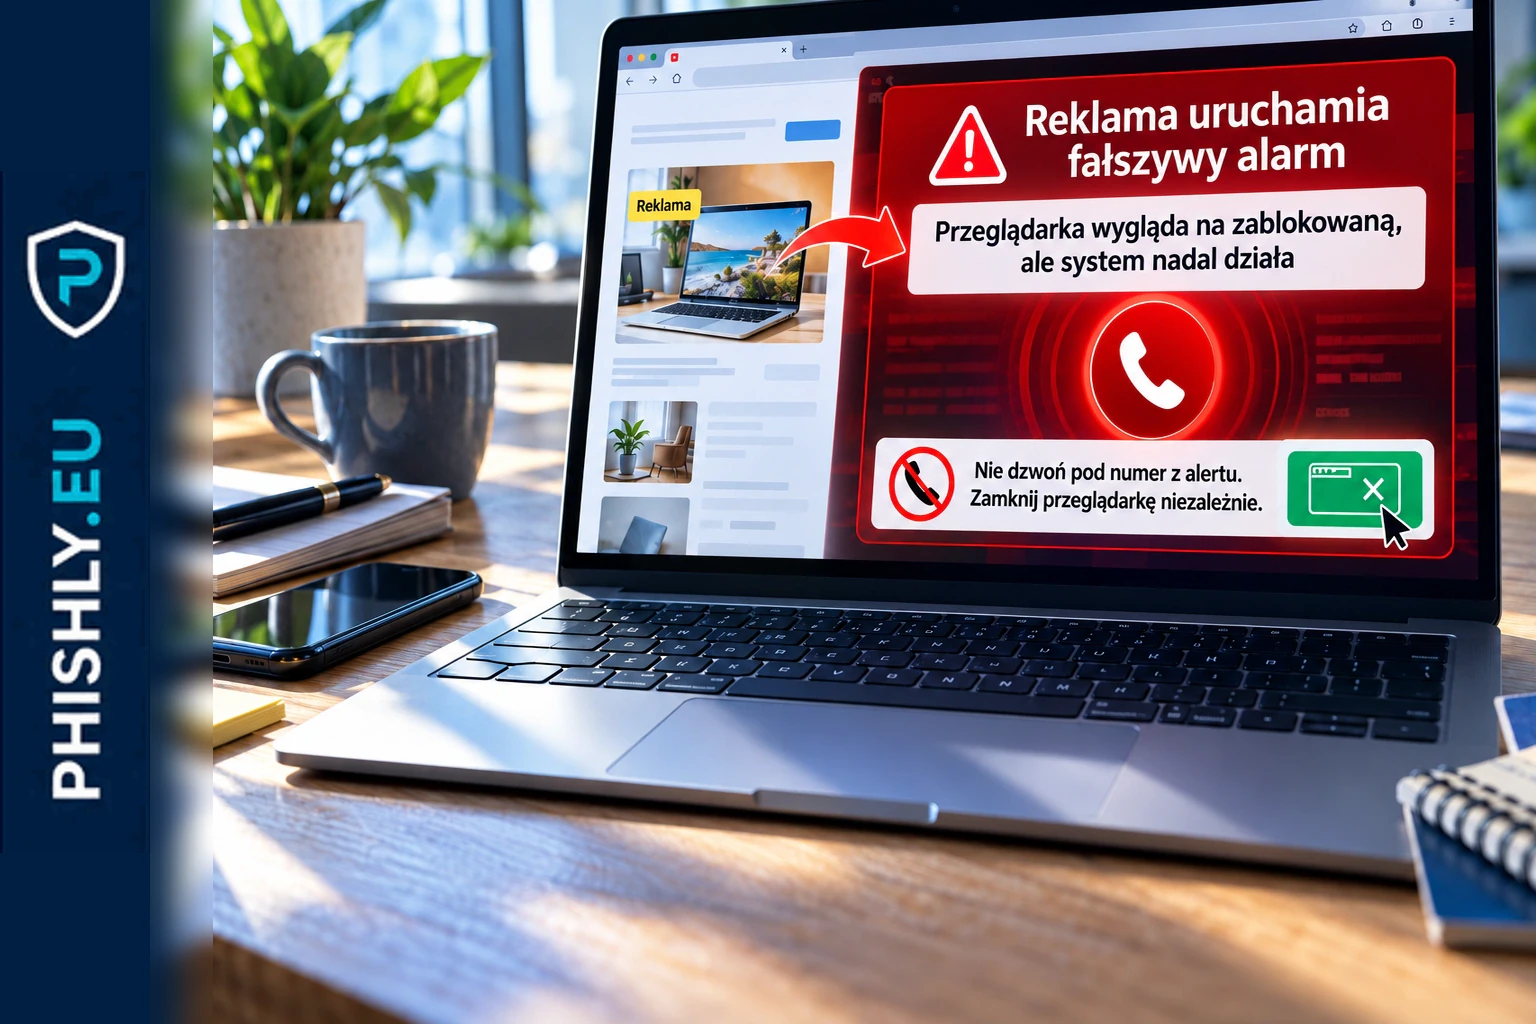
2026-09-27
Google Ads prowadzą do fałszywego alarmu bezpieczeństwa. Przeglądarka wygląda na zablokowaną
Kampania opisana przez Netskope wykorzystuje reklamy Google, pełny ekran i fałszywe alerty Windows lub macOS, by skłonić użytkownika do telefonu do oszustów.
Czytaj