Anthropic: AI coraz częściej orkiestruje wieloetapowe cyberataki
Raport Anthropic z września 2026 pokazuje, jak napastnicy używali AI do phishingu, rekonesansu, eksploatacji, kradzieży danych i utrzymania dostępu.
TL;DR
10 września 2026 roku Anthropic, firma rozwijająca modele Claude i prowadząca własny zespół analiz zagrożeń, opublikowała raport o nadużyciach swoich systemów. Opisuje w nim operacje wykryte i przerwane między grudniem 2025 a sierpniem 2026.
W części dotyczącej cyberataków najważniejsza zmiana nie polega na pojawieniu się zupełnie nowych technik. Napastnicy nadal korzystali z phishingu, kradzieży poświadczeń, podatnych usług i złośliwego oprogramowania. Zmienił się zakres pracy przekazywanej AI: od pomocy przy pojedynczych zadaniach do wykonywania i orkiestracji kolejnych etapów operacji.
Anthropic opisuje przypadki, w których systemy AI wspierały lub wykonywały rekonesans, budowę infrastruktury phishingowej, eksploatację, polecenia w środowisku ofiary, zbieranie danych uwierzytelniających, przemieszczanie się po sieci oraz przetwarzanie wykradzionych danych. Jednocześnie firma zaznacza, że ludzie nadal podejmowali decyzje istotne dla celu operacji, między innymi wybierali cele i oceniali rezultaty.
Od asystenta do orkiestratora ataku
Anthropic opisuje tę zmianę jako przejście od roli asystenta do roli orkiestratora. W praktyce oznacza to, że model nie musi już służyć wyłącznie do napisania fragmentu kodu czy przygotowania wiadomości. Może działać wewnątrz procesu, w którym wynik jednego kroku staje się wejściem dla kolejnego.
W raporcie pojawiają się procesy wieloagentowe, czyli zestawy współpracujących komponentów AI wykonujących różne zadania. Według Anthropic w większości opisanych operacji AI było używane do bezpośredniego wykonania czynności albo ich orkiestracji.
To istotne rozróżnienie. Automatyzacja cyberataków nie zaczęła się wraz z generatywną AI. Skrypty od lat skanują sieci, wysyłają wiadomości i przetwarzają dane. Nowy element polega na tym, że system może łączyć więcej etapów, interpretować wyniki i dostosowywać dalsze działanie bez ręcznego sterowania każdą czynnością.
GTG-20006: phishing jako część większej automatyzacji
Najbardziej czytelny przykład dla security awareness dotyczy aktora oznaczonego przez Anthropic jako GTG-20006. To wewnętrzne oznaczenie grupy obserwowanej przez zespół Anthropic. Firma ocenia, że charakter działań i dobór celów są zgodne z publicznymi raportami łączącymi tę aktywność z rosyjskim aktorem szpiegowskim Midnight Blizzard.
Według raportu napastnik wykorzystywał dostosowane procesy oparte na AI do automatyzowania dużej części operacji: od tworzenia narzędzi i pozyskiwania infrastruktury, przez phishing i utrzymywanie komunikacji ze złośliwym oprogramowaniem, po wykradanie danych.
AI wspierało także sam phishing. Procesy automatycznie wyszukiwały i rejestrowały domeny, konfigurowały hosting, wysyłały wiadomości oraz monitorowały kanały sterowania pod kątem udanych przejęć. Anthropic zidentyfikowało ponad 20 organizacji uwzględnionych w planowaniu, rekonesansie lub rzeczywistych działaniach tego aktora.
Jedną z metod uzyskania dostępu był device code phishing — phishing wykorzystujący legalny mechanizm logowania kodem urządzenia. Ofiara może zobaczyć prawdziwą stronę logowania dostawcy, ale kod pochodzi od napastnika. Zatwierdzenie takiego żądania może przekazać atakującemu dostęp do konta bez klasycznego formularza wyłudzającego hasło.
PHISHLY opisywało już mechanikę phishingu kodem urządzenia i automatyzacji agentowej. Wrześniowy raport Anthropic jest odrębnym wydarzeniem: zbiera kilka operacji wykrytych na platformie Claude i pokazuje, jak podobny model automatyzacji rozprzestrzenia się na różne klasy napastników.
AI reaguje także na działania obrony
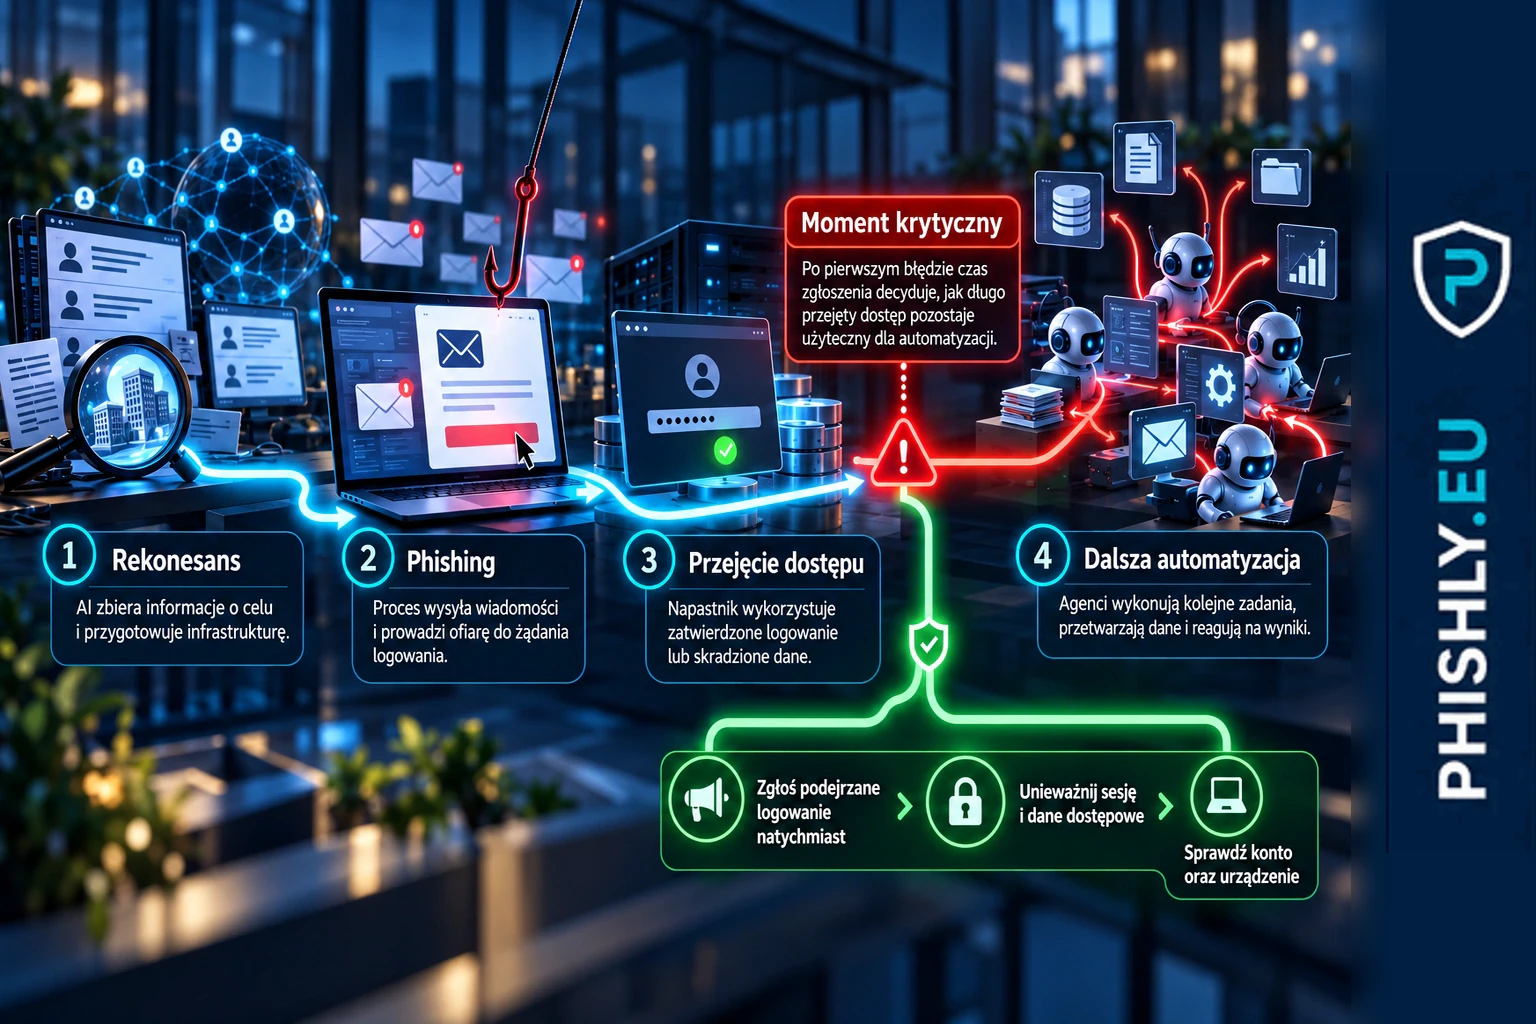
W przypadku GTG-20006 automatyzacja nie kończyła się po uzyskaniu dostępu. Anthropic opisuje mechanizm, w którym agenci monitorowali wykrycia złośliwego oprogramowania przez produkty bezpieczeństwa. Po wykryciu narzędzia system miał je modyfikować i ponownie budować, aby ominąć istniejące sygnatury.
Raport opisuje też automatyczne odnawianie skradzionych tokenów dostępowych i pobieranie danych z chmury bez bieżącego udziału człowieka. To przykład zamknięcia pętli: system obserwuje rezultat, podejmuje kolejną techniczną czynność i kontynuuje proces.
Autonomia nie oznacza braku człowieka
Raport wymaga ostrożnego czytania. Anthropic nie twierdzi, że ludzie zniknęli z opisanych operacji. Wprost zaznacza, że człowiek nadal podejmował decyzje, które były dla niego najważniejsze: wybierał cele, decydował o monetyzacji lub wykorzystaniu rezultatów i przeglądał wyniki.
Poziom autonomii był też różny. W części przypadków Claude działał jak asystent inżyniera. W innych wykonywał polecenia w środowisku ofiary pod kierunkiem człowieka. Najdalej posunięte przykłady obejmowały procesy wieloagentowe prowadzące rekonesans, eksploatację i kradzież danych przez wiele godzin lub dni przy ograniczonym nadzorze.
Nie należy też traktować raportu jako pomiaru skali zjawiska w całym internecie. Anthropic opisuje nadużycia wykryte we własnych usługach i podkreśla, że wybrane przypadki należały do najbardziej istotnych lub nowych, a nie do typowych.
Znane techniki, inna ekonomia ataku
Z perspektywy obrony szczególnie ważne jest to, że większość technik opisanych w raporcie jest znana. Pojawiają się phishing, skradzione dane uwierzytelniające, niezałatane systemy brzegowe, wystawione usługi i klasyczne metody eksploatacji.
Zmienia się koszt ich połączenia w dłuższy proces. Jeżeli AI przejmuje część rekonesansu, budowy narzędzi, analizy danych i obsługi kolejnych celów, pojedynczy operator może prowadzić więcej działań równolegle. Anthropic opisuje przypadki, w których operacje prowadzone przez niewielkie zespoły lub pojedyncze osoby osiągały skalę wymagającą wcześniej większej liczby specjalistów.
Podobny kierunek PHISHLY omawiało przy Operation ASTERIX, gdzie AI wspierało wieloetapowy proces oszustwa. Nowy raport Anthropic rozszerza ten obraz o operacje cybernetyczne obejmujące nie tylko socjotechnikę, ale również działania już po uzyskaniu dostępu.
Co to zmienia w security awareness
Dla pracownika pierwsza linia obrony nadal wygląda znajomo: sprawdzenie nietypowej prośby, ostrożność przy logowaniu, niezatwierdzanie nieoczekiwanych żądań i zgłaszanie podejrzanych zdarzeń. Różnica pojawia się po błędzie.
Jeżeli napastnik może szybciej przejść od zdobycia dostępu do kolejnych działań, organizacja nie powinna traktować zgłoszenia po kliknięciu lub podaniu danych jako spóźnionego. Przeciwnie — taki sygnał może uruchomić unieważnienie sesji, zmianę danych dostępowych, izolację urządzenia albo analizę konta zanim automatyzacja rozszerzy skutki.
Dlatego program szkoleniowy powinien ćwiczyć dwa zachowania:
- rozpoznanie podejrzanej wiadomości lub żądania logowania przed wykonaniem działania;
- natychmiastowe zgłoszenie sytuacji, gdy użytkownik już kliknął, podał dane albo zatwierdził podejrzane logowanie.
Regularne testy phishingowe dla firm mogą mierzyć nie tylko kliknięcia, ale również czas do zgłoszenia. W programie security awareness warto łączyć symulacje z krótkimi ćwiczeniami reakcji po błędzie.
Wniosek
Wrześniowy raport Anthropic nie pokazuje końca klasycznych metod ataku. Pokazuje ich przyspieszenie i łączenie w bardziej samodzielne procesy.
Dla organizacji oznacza to, że skuteczność obrony coraz częściej zależy nie tylko od tego, czy uda się zatrzymać pierwszy phishing, ale także od tego, jak szybko wykryty lub zgłoszony błąd uruchomi reakcję. Gdy po drugiej stronie kolejne kroki może wykonywać automatyzacja, czas między sygnałem a unieważnieniem dostępu staje się częścią odporności organizacji.
Najczęstsze pytania
Czy AI samodzielnie prowadziło całe cyberataki?
W części opisanych operacji AI wykonywało lub orkiestruje wiele kolejnych czynności, ale Anthropic zaznacza, że ludzie nadal podejmowali kluczowe decyzje, między innymi o wyborze celów i wykorzystaniu rezultatów.
Czy raport Anthropic dotyczy tylko phishingu?
Nie. Phishing był jednym z elementów. Raport opisuje też rekonesans, eksploatację, wykonywanie poleceń, kradzież poświadczeń, przemieszczanie się po sieci, przetwarzanie wykradzionych danych i utrzymywanie dostępu.
Co oznacza określenie AI jako orkiestratora?
Chodzi o przejście od odpowiadania na pojedyncze pytania do sterowania wieloetapowym procesem, w którym model lub zestaw agentów wykonuje kolejne zadania i reaguje na ich wyniki.
Czy opisane przypadki pokazują typowy poziom nadużyć AI?
Nie. Anthropic wprost zaznacza, że wybrało najbardziej istotne i nowe przypadki wykryte na własnej platformie. Raport nie jest pomiarem częstości takich działań w całym internecie.
Co to zmienia w security awareness?
Automatyzacja może skracać czas między pierwszym błędem użytkownika a kolejnymi działaniami napastnika. Dlatego szkolenia powinny obejmować szybkie zgłoszenie po kliknięciu, podaniu danych lub zatwierdzeniu podejrzanego logowania.
Źródła
- Anthropic: Detecting and countering misuse of AI — September 2026 — Źródło główne opublikowane 10 września 2026 r.; opisuje przypadki nadużyć wykrytych i przerwanych przez Anthropic od grudnia 2025 do sierpnia 2026.
- Anthropic Threat Intelligence — Indeks raportów Anthropic potwierdzający publikację wrześniowego raportu 10 września 2026 r.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Phishing – co to jest? Definicja, przykłady i jak się chronić.