Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 204 artykułów z tagiem security awareness
2026-10-05
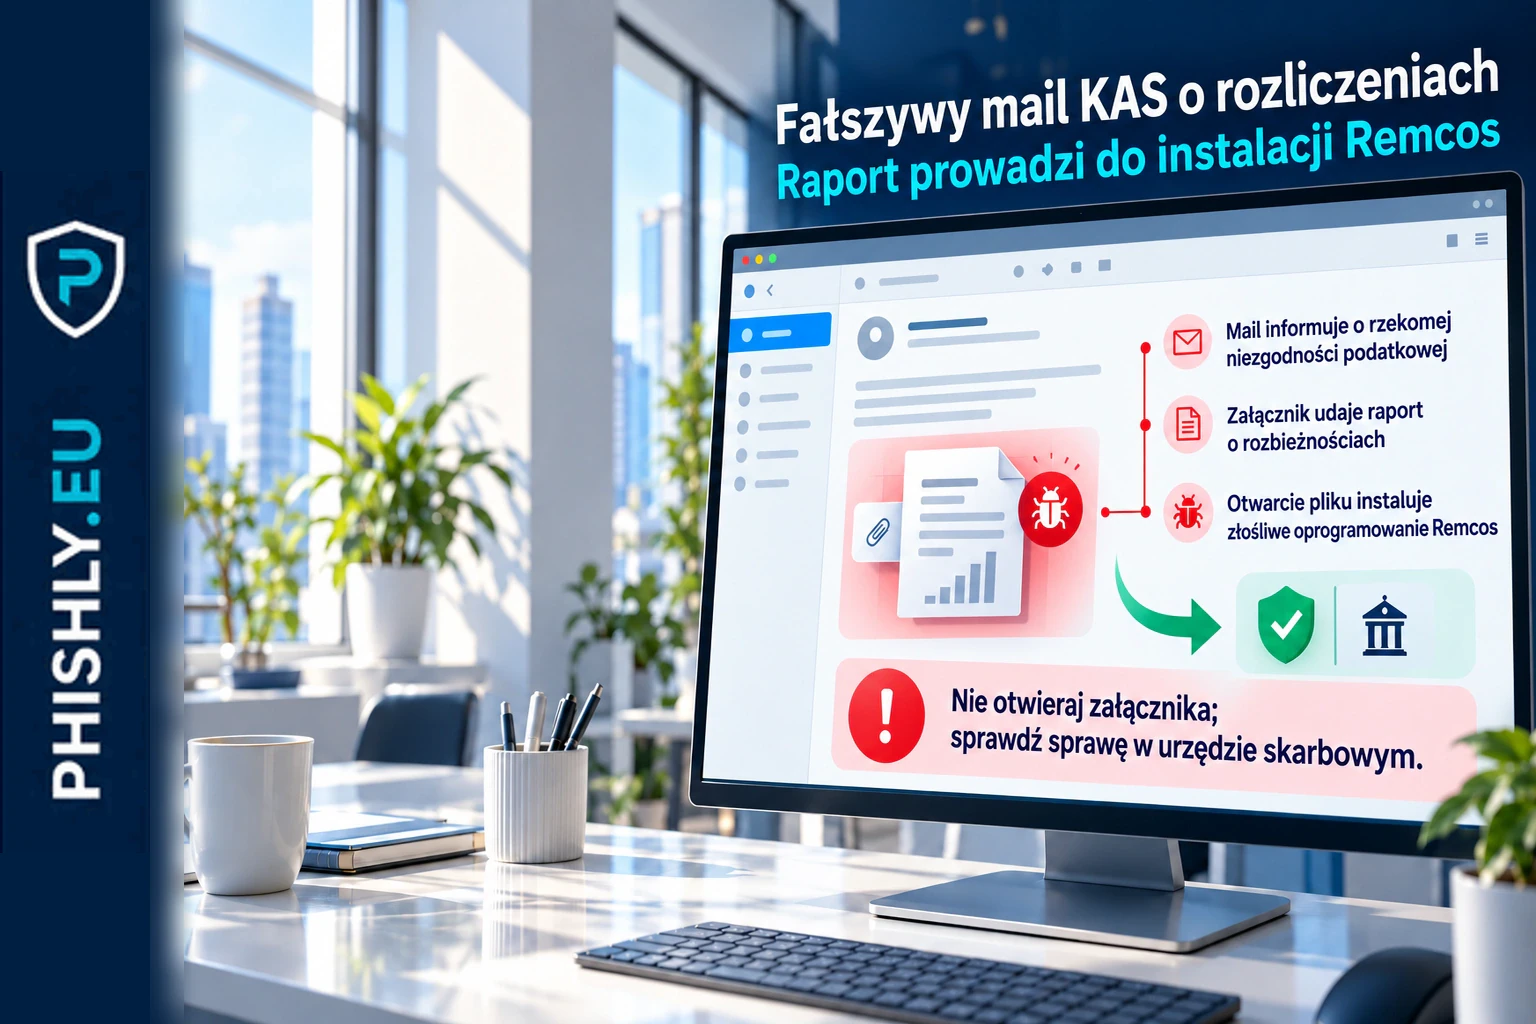
Fałszywy mail KAS o niezgodności w rozliczeniach: oszustwo
Fałszywy mail KAS o niezgodności w rozliczeniach zawiera załącznik instalujący Remcos. Sprawdź, jak go rozpoznać i co zrobić po otwarciu pliku.
Czytaj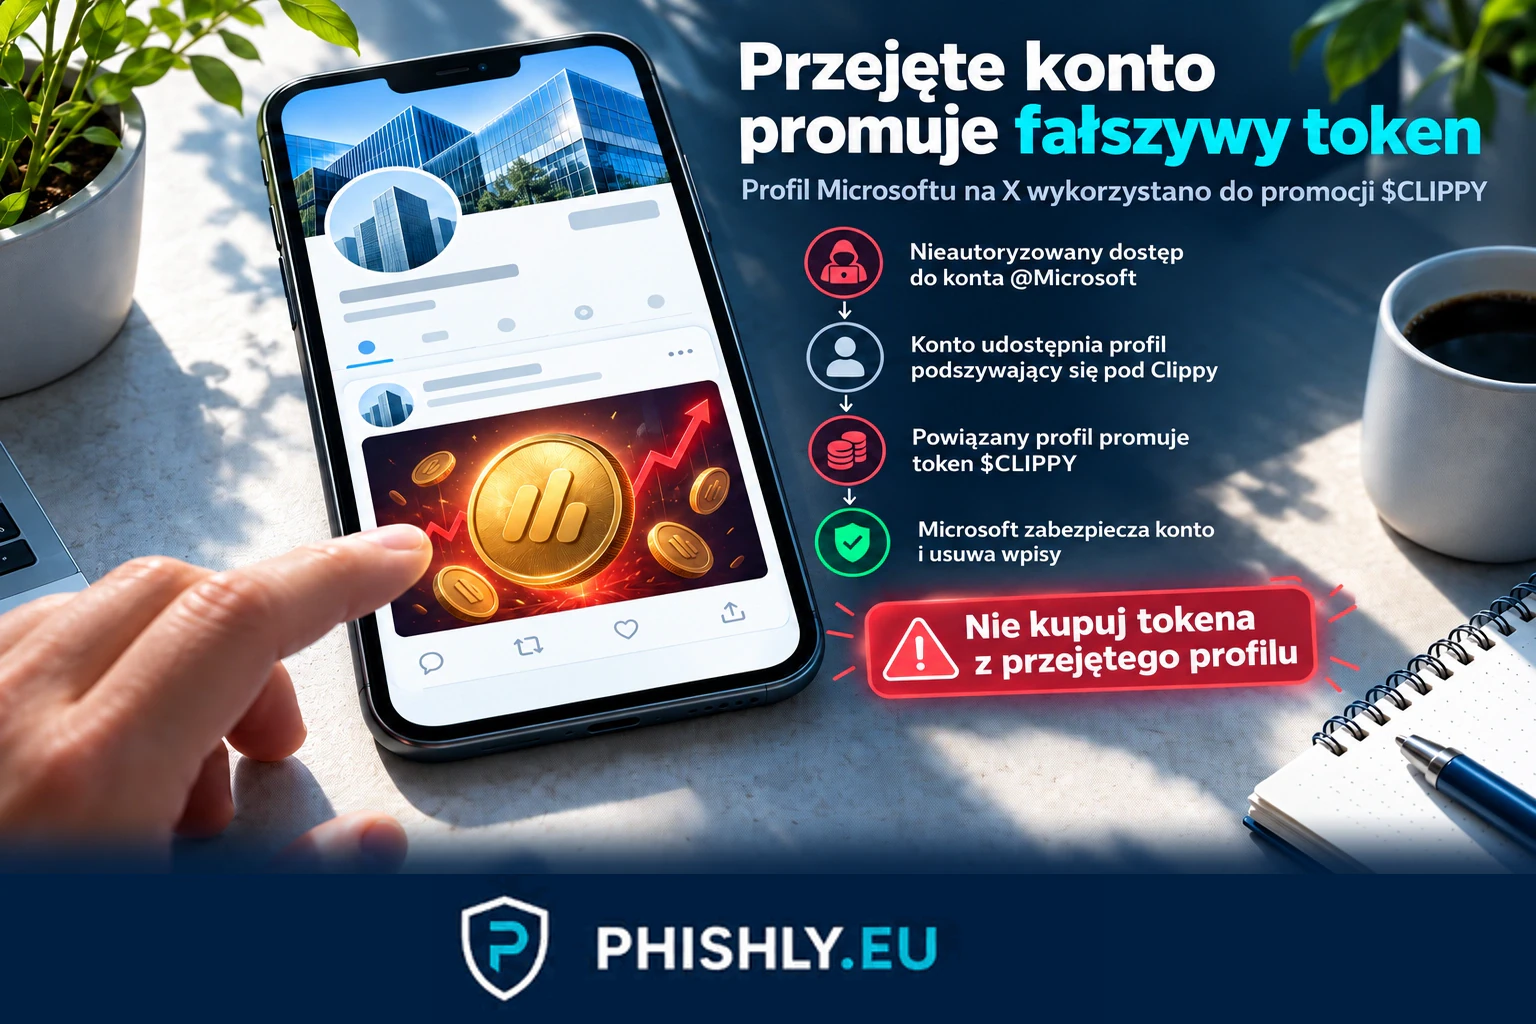
2026-10-05
Microsoft Clippy token oszustwo: przejęte konto na X
Microsoft Clippy token oszustwo: przejęte konto Microsoftu na X wzmacniało profil podszywający się pod Clippy, a osobne konto promowało $CLIPPY.
Czytaj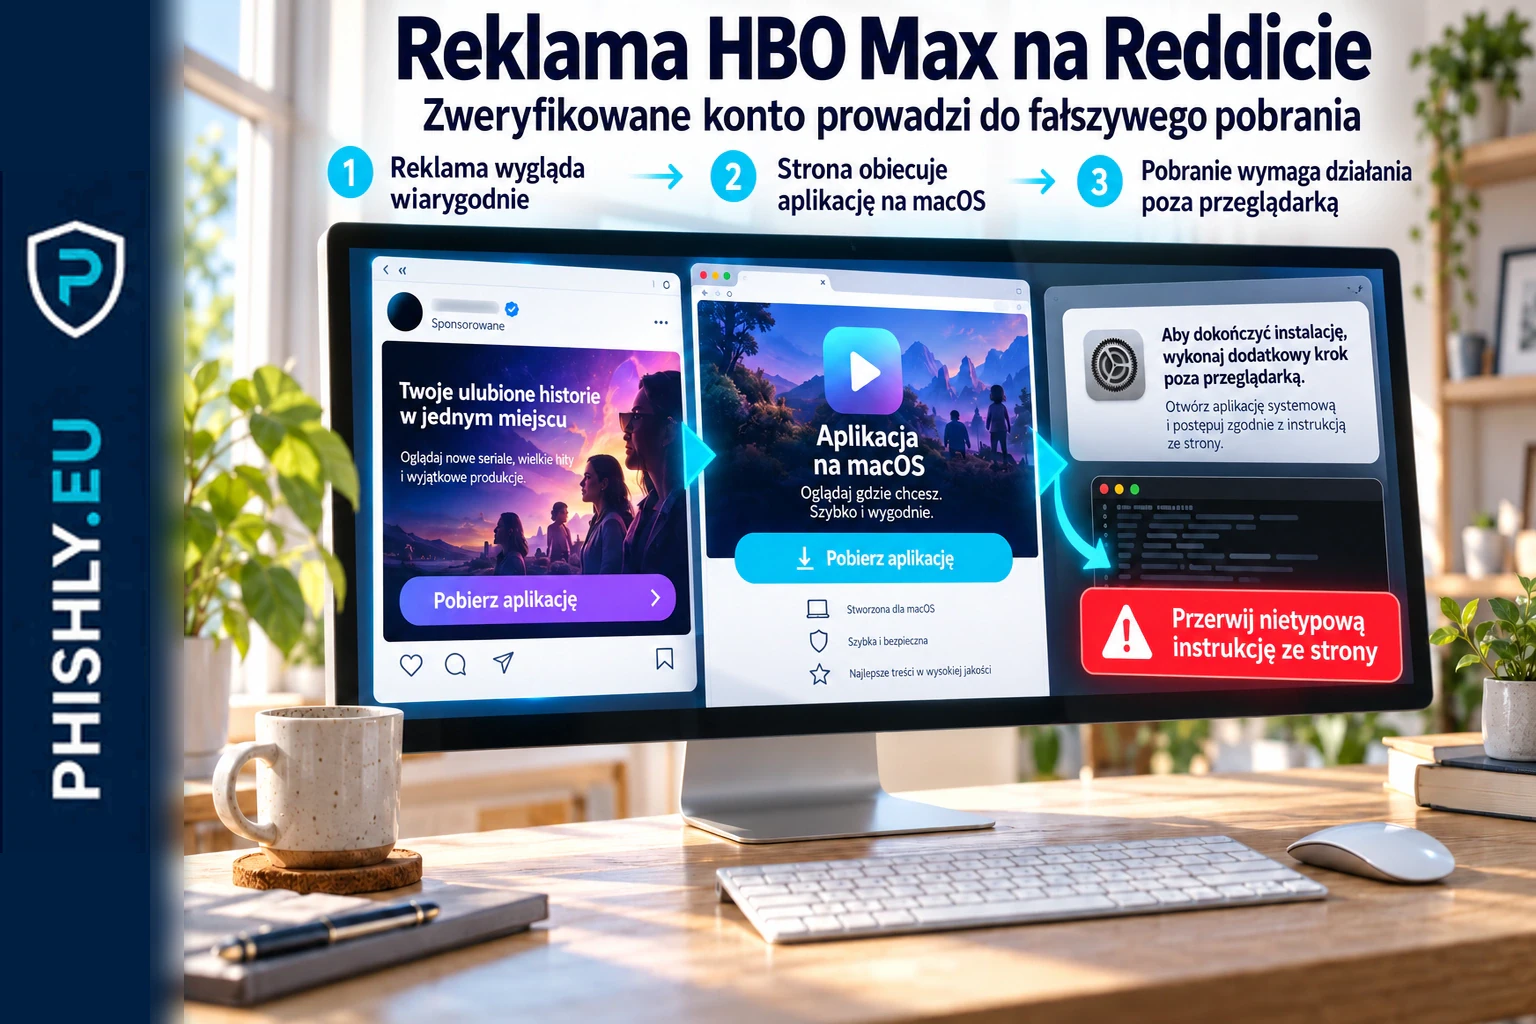
2026-10-04
Reklama HBO Max na Reddicie: czy to oszustwo?
Zweryfikowane konto HBO Max na Reddicie publikowało złośliwe reklamy ClickFix. Sprawdź, jak rozpoznać pułapkę i co zrobić po kliknięciu na komputerze.
Czytaj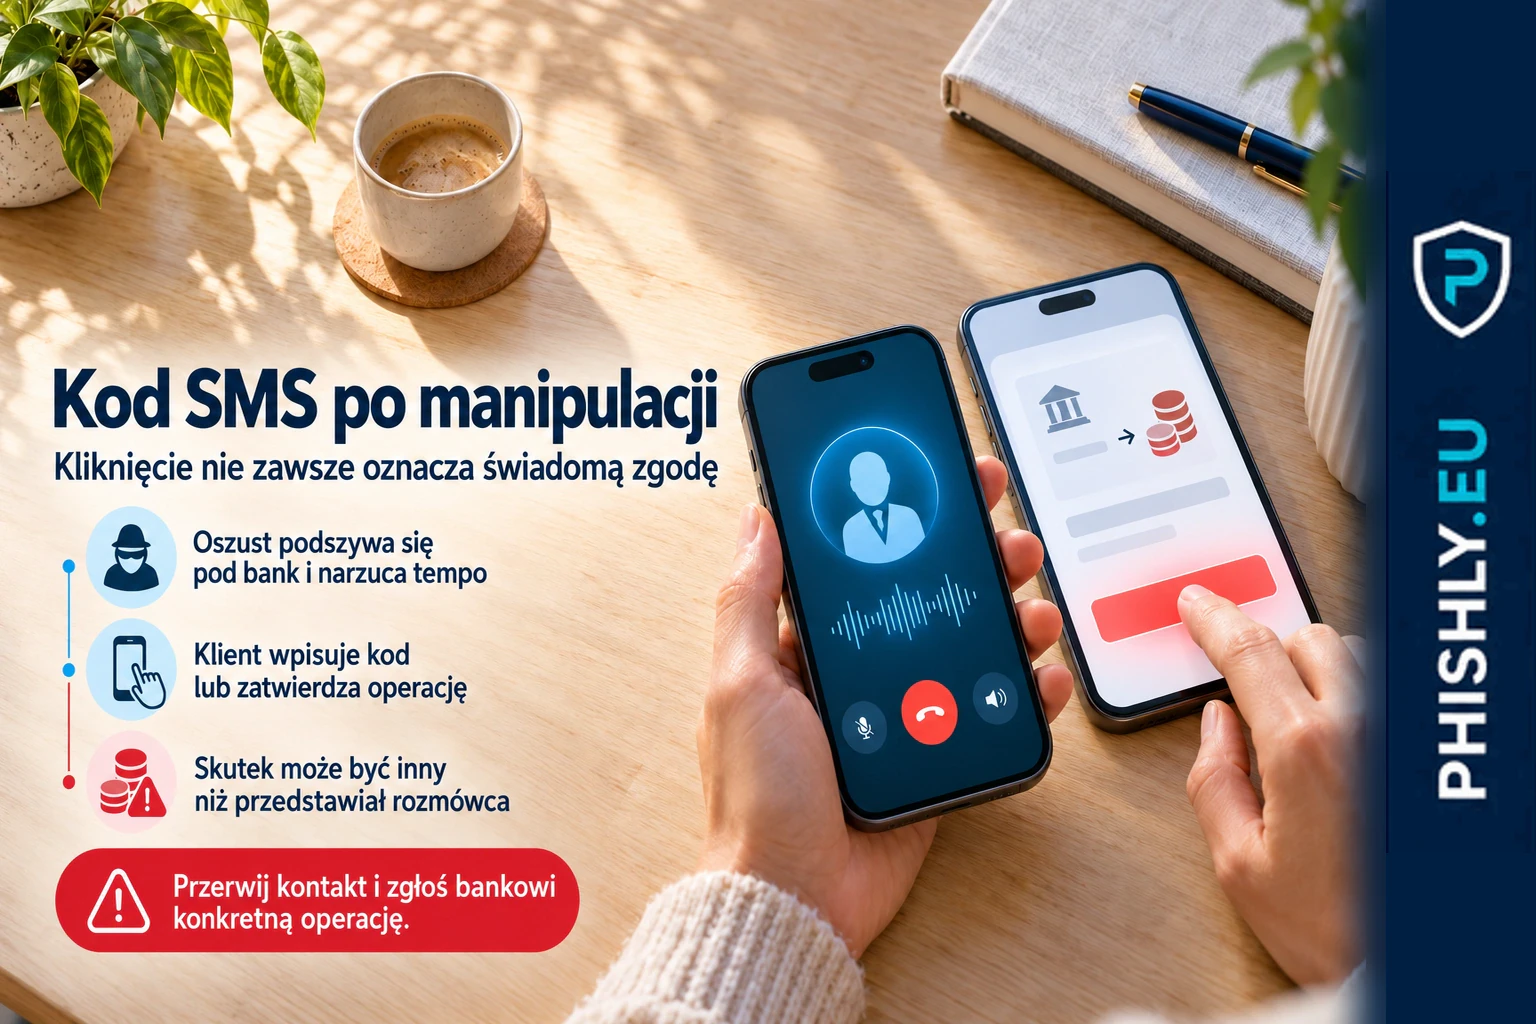
2026-10-03
Oszustwo bankowe: czy kod SMS oznacza świadomą zgodę?
Rzecznik Finansowy: przy kredycie „na klik” kod SMS nie przesądza o zawarciu umowy, a przy nieautoryzowanych transakcjach sądy osobno oceniają manipulację.
Czytaj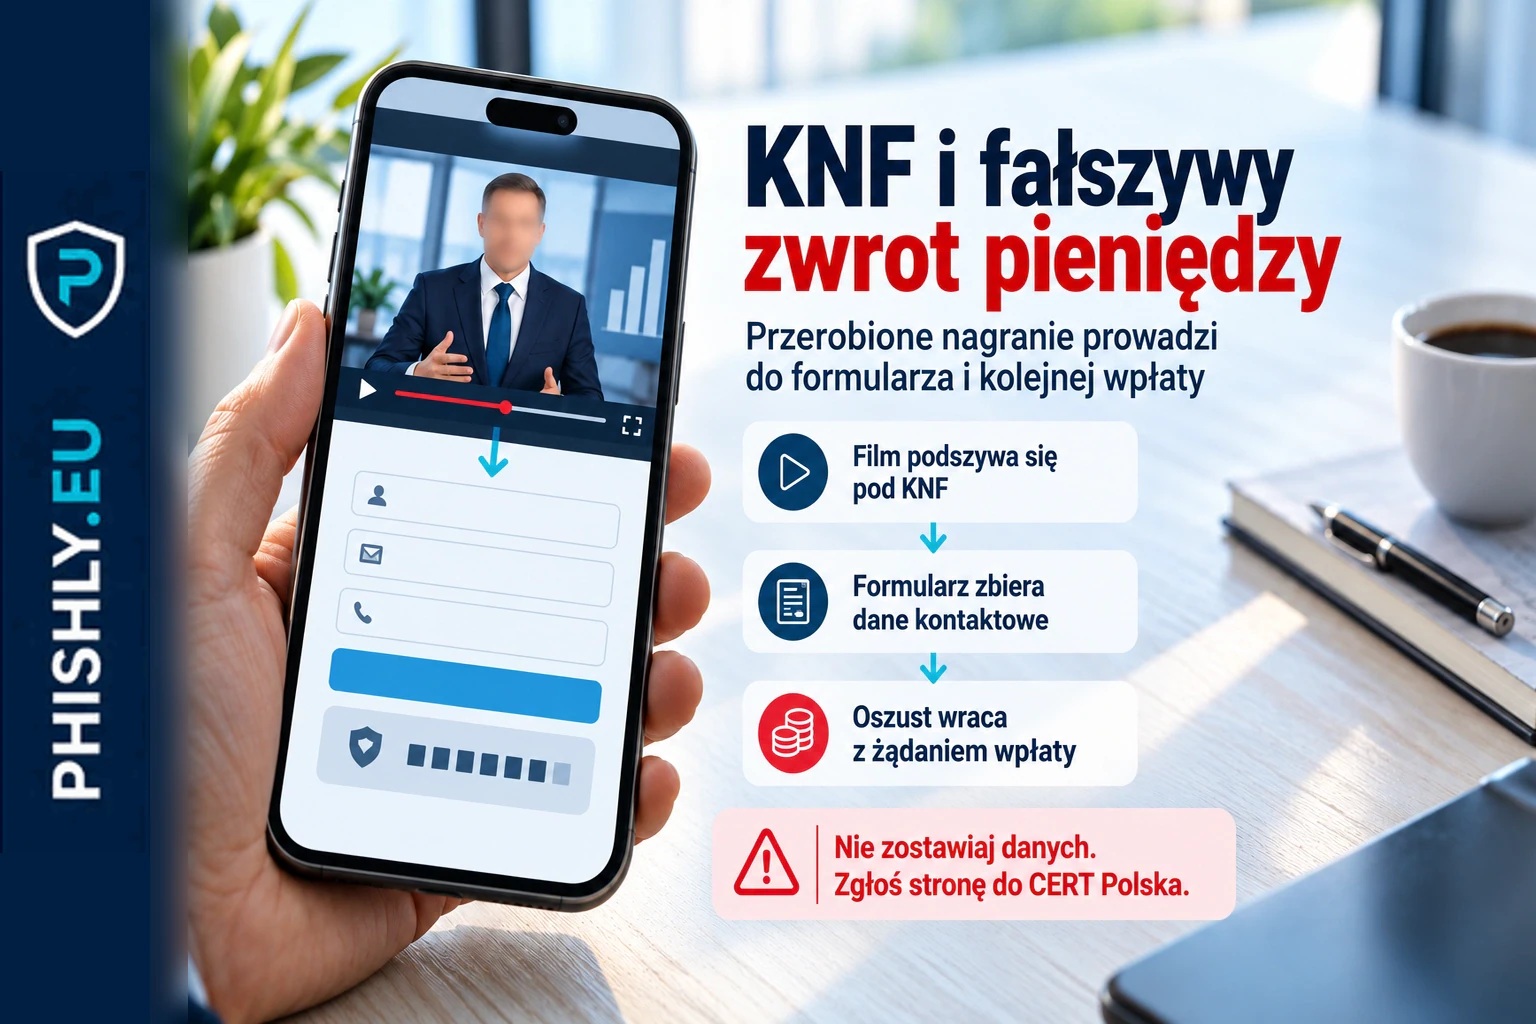
2026-10-03
KNF zwrot pieniędzy oszustwo: przerobione nagranie
KNF ostrzega przed oszustwem na zwrot pieniędzy z przerobionym nagraniem. Sprawdź, jak je rozpoznać i co zrobić po podaniu danych lub wpłacie.
Czytaj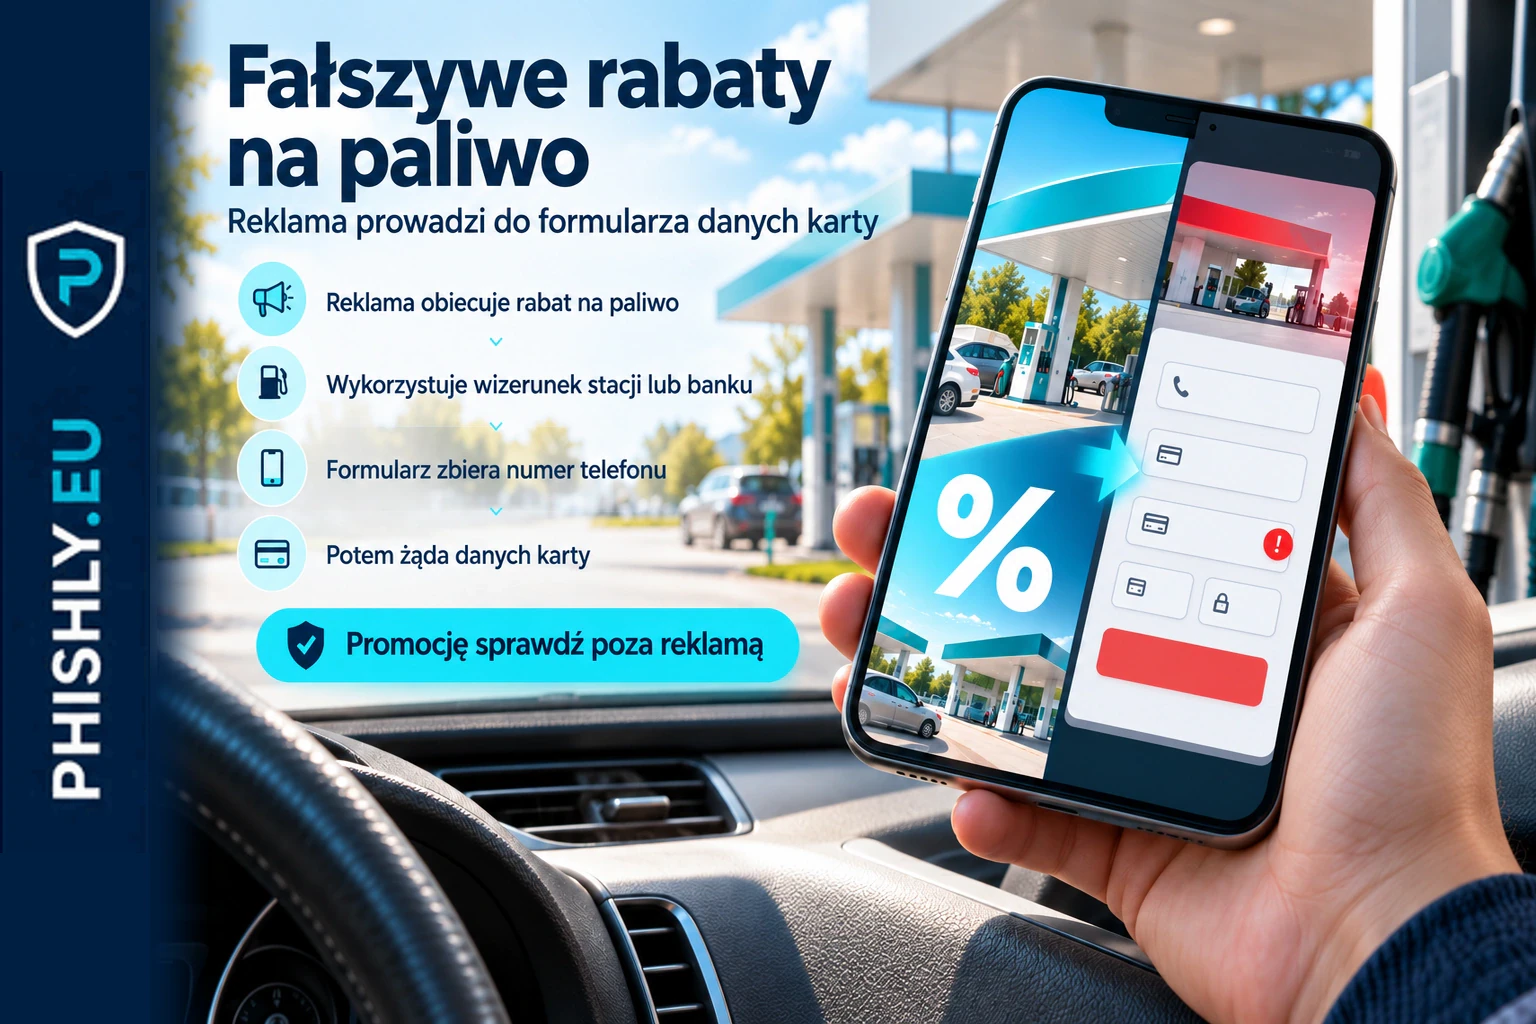
2026-10-03
Fałszywe rabaty na paliwo Orlen: to oszustwo
Fałszywe rabaty na paliwo Orlen prowadzą do stron wyłudzających numer telefonu i dane karty. Sprawdź sygnały ostrzegawcze i konkretne kroki reakcji.
Czytaj