Microsoft Clippy token oszustwo: przejęte konto na X
Microsoft Clippy token oszustwo: przejęte konto Microsoftu na X wzmacniało profil podszywający się pod Clippy, a osobne konto promowało $CLIPPY.
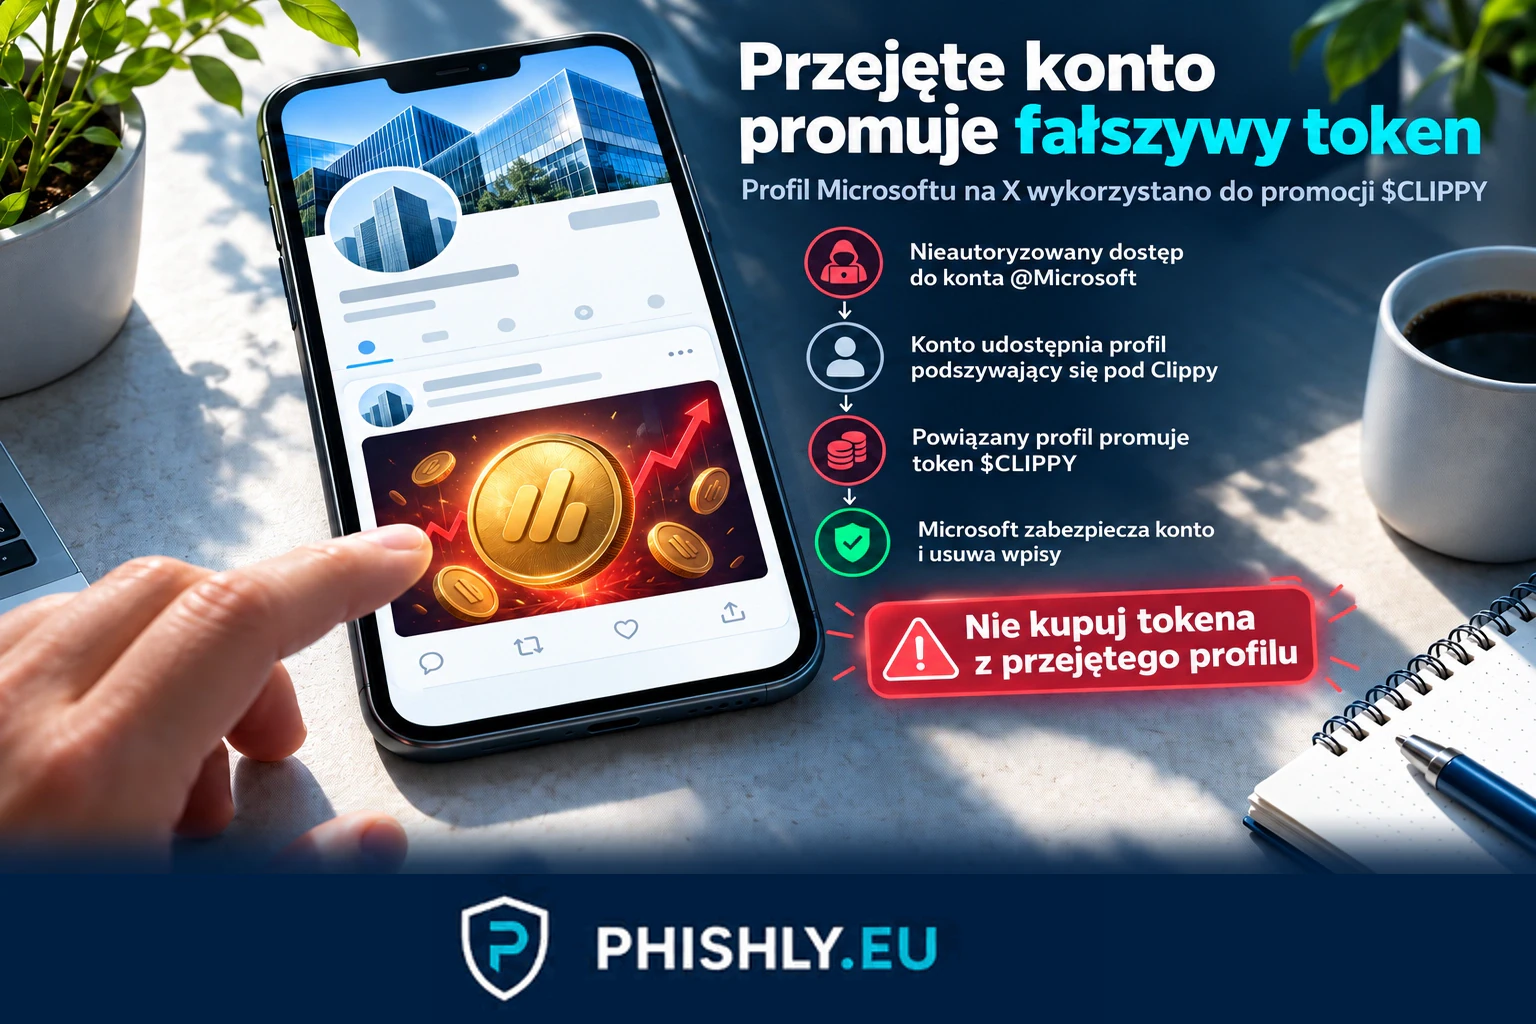
Microsoft potwierdził nieautoryzowany dostęp do swojego oficjalnego konta @Microsoft na X. W czasie incydentu konto zaczęło śledzić profil podszywający się pod Clippy i udostępniło jego wpis, a powiązany profil promował token $CLIPPY. Użytkownicy X, także w Polsce, mogli potraktować taką publikację jako wiarygodną, bo pochodziła z prawdziwego profilu Microsoftu. Jeśli widzisz taki wpis albo nadal masz otwartą stronę z tej promocji, nie kupuj tokena i nie łącz portfela. Zachowaj adres wpisu lub profilu i zgłoś incydent przez incydent.cert.pl.
Jak wyglądała przynęta
Przynęta miała dwa etapy. Najpierw przejęte konto @Microsoft zaczęło śledzić @clippymsftcto, profil podszywający się pod Clippy, i udostępniło jego wpis. Osobne konto @ClippyMSFT promowało token $CLIPPY i twierdziło, że jego pula płynności — zasób środków wykorzystywany do wymiany tokena — jest bezpośrednio sparowana z $MSFT, czyli giełdowym oznaczeniem akcji Microsoftu. Oficjalne konto Microsoftu nie opublikowało więc bezpośredniej reklamy $CLIPPY; wzmacniało profil podszywający się pod Clippy, a promocja tokena pochodziła z innego konta.
Microsoft przekazał redakcji BleepingComputer, że dostęp do konta był nieautoryzowany, wpisy nie pochodziły od firmy, konto zostało zabezpieczone, a publikacje usunięto.
Co zdradza to zdarzenie
Najbardziej charakterystyczny był dwustopniowy ciąg działań: przejęte @Microsoft zaczęło śledzić profil @clippymsftcto podszywający się pod Clippy i udostępniło jego wpis. Osobne @ClippyMSFT promowało $CLIPPY i twierdziło, że pula płynności tokena jest sparowana z $MSFT. Oficjalne konto Microsoftu wzmacniało więc treść profilu podszywającego się pod Clippy, ale bezpośrednia promocja tokena pochodziła z innego konta.
Samo to, że wpis pochodził z prawdziwego profilu marki, nie potwierdzało jego autentyczności. Microsoft później usunął publikacje i potwierdził nieautoryzowany dostęp.
Co zrobić po zobaczeniu wpisu, kliknięciu lub zakupie
Tylko zobaczyłem wpis: nie kupuj $CLIPPY na podstawie publikacji z przejętego konta. Zrób zrzut ekranu, zapisz adres wpisu lub profilu i zgłoś incydent przez incydent.cert.pl oraz funkcję zgłaszania na X.
Kliknąłem i przeszedłem dalej: zamknij stronę otwartą z promocji. Jeżeli połączyłeś z nią portfel kryptowalutowy albo zatwierdziłeś operację, sprawdź w portfelu aktywne zgody i usuń te, których nie rozpoznajesz.
Kupiłem $CLIPPY lub straciłem środki: zachowaj identyfikator transakcji, adres tokena, adres portfela oraz zrzuty wpisu, który skłonił Cię do zakupu. Jeśli zakup wykonałeś przez giełdę kryptowalut, zgłoś jej zespołowi wsparcia, że transakcja była związana z przejętym kontem Microsoftu. Utratę pieniędzy zgłoś Policji i dołącz zapis transakcji oraz zachowane materiały.
Czego nie robić
Nie traktuj oficjalnego profilu, dużej liczby obserwujących ani rozpoznawalnej postaci Clippy jako potwierdzenia, że Microsoft wspiera token. Nie udostępniaj dalej wpisu tylko dlatego, że pochodził z konta @Microsoft, i nie próbuj „odrabiać” ewentualnej straty kolejnymi zakupami tego samego tokena.
Jak działa ten schemat
To odmiana phishingu: przejęty zaufany profil wykorzystuje reputację prawdziwego konta, aby nadać wiarygodność oszukańczej promocji. Podobne wykorzystanie przejętego profilu opisaliśmy przy fałszywych ogłoszeniach i kodach BLIK, a X jako kanał oszustw inwestycyjnych przy fałszywych inwestycjach z wizerunkami osób publicznych.
Najczęstsze pytania
Czy Microsoft naprawdę promował token $CLIPPY?
Nie. Microsoft potwierdził nieautoryzowany dostęp do konta @Microsoft i podał, że opublikowane wtedy wpisy nie pochodziły od firmy.
Czy konto Microsoftu na X zostało przejęte?
Microsoft potwierdził nieautoryzowany dostęp do oficjalnego konta @Microsoft, zabezpieczył je i usunął nieautoryzowane publikacje.
Co zrobić po kliknięciu treści o $CLIPPY z konta Microsoftu?
Zamknij stronę otwartą z promocji. Jeśli połączyłeś z nią portfel lub zatwierdziłeś operację, sprawdź aktywne zgody w portfelu i usuń te, których nie rozpoznajesz.
Co zrobić, jeśli kupiłem $CLIPPY po zobaczeniu wpisu konta Microsoftu?
Zachowaj identyfikator transakcji, adres tokena, adres portfela i zrzuty wpisu. Jeśli straciłeś pieniądze, zgłoś sprawę Policji i przekaż te materiały.
Źródła
- Microsoft na X — oficjalny profil @Microsoft — Oficjalny profil Microsoftu na X; potwierdza tożsamość konta, które było przedmiotem incydentu.
- Archiwalny zapis profilu promującego $CLIPPY — Zapis treści profilu promującego token $CLIPPY i twierdzenie o bezpośrednim powiązaniu jego puli płynności z $MSFT.
- BleepingComputer — Microsoft's X account hacked in crypto token pump-and-dump scheme — Materiał zawiera przekazane redakcji stanowisko Microsoftu o nieautoryzowanym dostępie, zabezpieczeniu konta i usunięciu wpisów.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Phishing – co to jest? Definicja, przykłady i jak się chronić.