Oszustwo bankowe: czy kod SMS oznacza świadomą zgodę?
Rzecznik Finansowy: przy kredycie „na klik” kod SMS nie przesądza o zawarciu umowy, a przy nieautoryzowanych transakcjach sądy osobno oceniają manipulację.
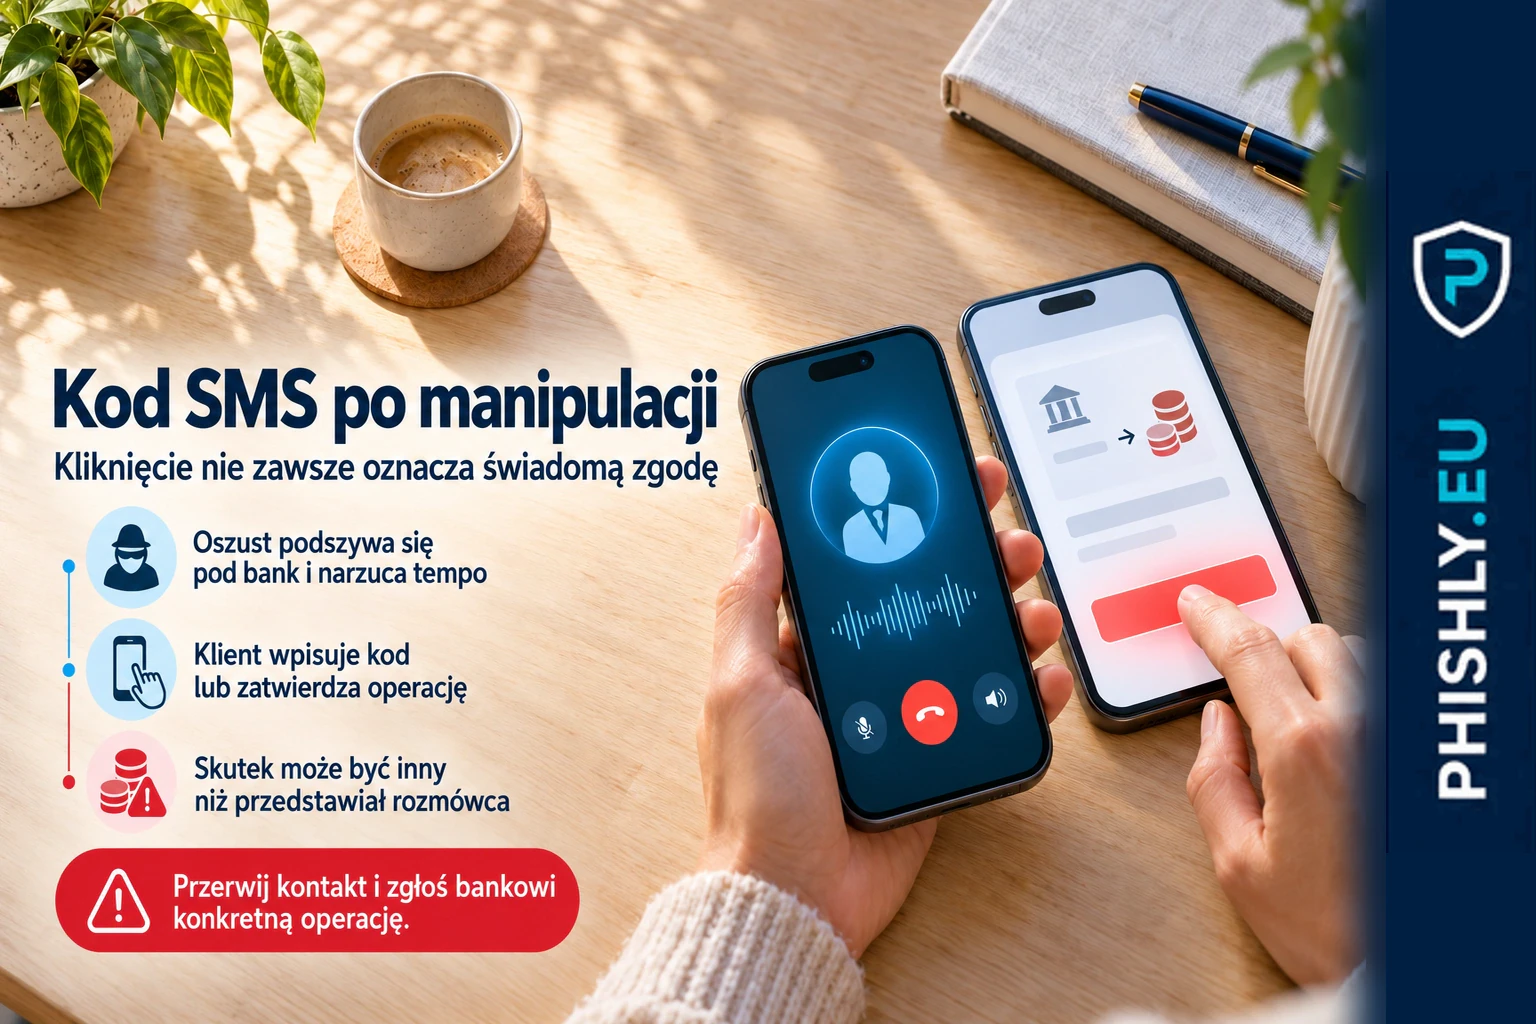
22 września 2026 Rzecznik Finansowy opublikował analizę prawomocnych orzeczeń z lat 2023–2025 dotyczących nieautoryzowanych transakcji płatniczych i kredytów „na klik”. W sprawach dotyczących kredytów „na klik” sądy wskazywały, że samo techniczne uwierzytelnienie kodem SMS lub zatwierdzeniem w aplikacji nie przesądza o świadomym złożeniu oświadczenia woli o zawarciu umowy. Osobny wniosek dotyczył nieautoryzowanych transakcji płatniczych: działanie pod wpływem manipulacji nie oznacza automatycznie rażącego niedbalstwa. Jeśli właśnie wykonałeś polecenia osoby podającej się za bank, przerwij kontakt, sprawdź rachunek samodzielnie w aplikacji banku i zgłoś bankowi konkretną operację lub sporne zobowiązanie.
Jak wygląda manipulacja z kodem SMS lub kliknięciem
Rzecznik opisuje sprawy, w których oszust podawał się za pracownika banku, instytucji publicznej albo firmy inwestycyjnej i prowadził klienta przez kolejne czynności. Klient mógł sądzić, że chroni pieniądze albo wykonuje procedurę bezpieczeństwa, choć rzeczywistym skutkiem był przelew lub zobowiązanie kredytowe.
Przykład sytuacji opisanej przez Rzecznika Finansowego — nie cytat z konkretnej rozmowy: oszust podający się za pracownika banku prowadzi rozmowę tak, aby klient wpisał kod SMS lub zatwierdził operację w aplikacji, nie rozumiejąc rzeczywistego skutku tej czynności.
Charakterystyczne sygnały w takich sprawach to:
- rozmówca podszywa się pod pracownika banku, instytucji publicznej albo firmy inwestycyjnej i prowadzi klienta przez kolejne czynności;
- klient jest nakłaniany do wpisania kodu SMS albo zatwierdzenia operacji w aplikacji pod pretekstem innym niż jej rzeczywisty skutek;
- presja i manipulacja ograniczają czas na sprawdzenie, co dokładnie klient zatwierdza;
- po wykonaniu poleceń pojawia się nieautoryzowana transakcja albo zobowiązanie, którego klient nie zamierzał zaciągnąć.
Podobny mechanizm uwiarygodniania rozmówcy pokazuje PHISHLY w newsie o tym, dlaczego SMS z kodem nie potwierdza pracownika banku, a inny wariant bankowego pretekstu opisujemy przy phishingu na numer telefonu w banku.
Co wynika z analizy orzeczeń
W sprawach dotyczących kredytów „na klik” sądy badały rzeczywisty zamiar klienta: czy miał świadomość, że wykonywane czynności prowadzą do zawarcia umowy, i czy rzeczywiście zamierzał zaciągnąć zobowiązanie. Samo techniczne uwierzytelnienie kodem SMS albo zatwierdzenie w aplikacji nie przesądzało o świadomym złożeniu oświadczenia woli o zawarciu umowy.
Osobny wniosek dotyczył nieautoryzowanych transakcji płatniczych. Rzecznik Finansowy wskazuje, że działanie pod wpływem manipulacji nie oznacza automatycznie rażącego niedbalstwa. Sądy uwzględniały m.in. wiek klienta, jego doświadczenie w bankowości elektronicznej, presję wywieraną przez sprawców oraz to, czy rozumiał skutki wykonywanych czynności.
Co zrobić zależnie od sytuacji
Tylko dostałem wiadomość lub telefon: nie wykonuj poleceń rozmówcy. Zakończ kontakt, otwórz aplikację banku samodzielnie i sprawdź, czy na rachunku lub w sekcji kredytów widnieje operacja, której nie zlecałeś.
Kliknąłem albo podałem dane: skontaktuj się z bankiem pod numerem wskazanym w jego aplikacji lub na karcie. Podaj dokładnie, jakie dane ujawniłeś, co zatwierdziłeś i o której godzinie, oraz poproś o zabezpieczenie rachunku. Jeśli widzisz konkretną operację lub zobowiązanie związane z oszustwem, opisz je bankowi i złóż reklamację dotyczącą tego zdarzenia.
Zapłaciłem albo podałem kod: zgłoś bankowi oszustwo i opisz konkretną operację lub sporne zobowiązanie. Określenia „transakcja nieautoryzowana” używaj wtedy, gdy rzeczywiście nie wyraziłeś zgody na tę transakcję. Zachowaj SMS-y, historię połączeń, potwierdzenia operacji i ekran kredytu; jeśli bank odrzuci reklamację, przekaż dokumentację Rzecznikowi Finansowemu.
Czego nie robić po takim oszustwie
Nie zatwierdzaj kolejnej operacji tylko dlatego, że rozmówca twierdzi, że „cofnie” poprzednią czynność, i nie traktuj samego otrzymania kodu SMS ani wiedzy rozmówcy o jego wysłaniu jako dowodu tożsamości osoby dzwoniącej. Nie kasuj wiadomości i historii kontaktu przed złożeniem reklamacji.
Ten scenariusz wykorzystuje vishing, czyli phishing przez rozmowę telefoniczną: oszust steruje decyzjami klienta głosem, a kod SMS lub aplikacja stają się elementem manipulacji.
Najczęstsze pytania
Czy wpisanie kodu SMS oznacza, że zawarłem umowę kredytu?
Nie automatycznie. W sprawach dotyczących kredytów „na klik” sądy wskazywały, że samo techniczne uwierzytelnienie kodem SMS lub zatwierdzeniem w aplikacji nie przesądza o świadomym złożeniu oświadczenia woli o zawarciu umowy. Liczyły się świadomość skutku i rzeczywisty zamiar zaciągnięcia zobowiązania.
Czy manipulacja oznacza rażące niedbalstwo przy nieautoryzowanej transakcji?
Nie automatycznie. W analizowanych sprawach dotyczących nieautoryzowanych transakcji płatniczych sądy uwzględniały m.in. wiek klienta, doświadczenie w bankowości elektronicznej, presję sprawców oraz to, czy rozumiał skutki wykonywanych czynności.
Czy bank musi zwrócić pieniądze po nieautoryzowanej transakcji?
Rzecznik Finansowy wskazuje, że dostawca usług płatniczych powinien co do zasady zwrócić środki najpóźniej do końca następnego dnia roboczego po zgłoszeniu; wstrzymanie zwrotu wiąże z uzasadnionym i udokumentowanym podejrzeniem oszustwa klienta.
Co zrobić, jeśli bank odrzuci reklamację po oszustwie?
Zachowaj reklamację, odpowiedź banku, SMS-y, historię połączeń i potwierdzenia operacji, a następnie przekaż dokumentację Rzecznikowi Finansowemu do oceny dalszych możliwości działania.
Źródła
- Rzecznik Finansowy — Nie każdy klik oznacza zgodę. Sądy stają po stronie klientów — Publikacja z 22 września 2026 o analizie prawomocnych orzeczeń z lat 2023–2025 dotyczących nieautoryzowanych transakcji i kredytów „na klik” po manipulacji socjotechnicznej.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Co to jest vishing? Jak działa phishing głosowy w firmie.