Fałszywe zaproszenie na wydarzenie: jeden link, różne ataki
Fałszywe zaproszenie może rozpoznać urządzenie i skierować odbiorcę do kradzieży danych albo instalacji narzędzia zdalnego dostępu.
TL;DR
Fałszywe zaproszenie na wydarzenie może wyglądać jak estetyczna wiadomość od znajomej osoby albo popularnego serwisu. Po kliknięciu nie każdy odbiorca musi jednak zobaczyć to samo. zespół Cofense Intelligence analizujący zagrożenia e-mail opisał kampanię, w której jeden link sprawdzał rodzaj urządzenia. Użytkownik Windows był kierowany do pobrania nadużywanego narzędzia zdalnego dostępu, a użytkownik telefonu — do strony wyłudzającej dane logowania. W szerszej telemetrii badacze obserwowali również różne narzędzia zdalnego dostępu kierowane do komputerów z Windows i macOS.
Nie oznacza to, że kliknięcie automatycznie przejmuje komputer. Do poważniejszego skutku zwykle potrzebny jest kolejny krok: pobranie i uruchomienie programu, wpisanie loginu i hasła, podanie jednorazowego kodu (OTP) albo zatwierdzenie innej operacji. Samo kliknięcie nadal jest ważnym zdarzeniem, bo może ujawnić atakującemu, że adres jest aktywny, uruchomić profilowanie urządzenia i wyświetlić ścieżkę przygotowaną dla konkretnego odbiorcy.
Skala w danych Cofense jest istotna, ale wymaga precyzyjnego przypisania. Według telemetrycznych obserwacji tej firmy wiadomości oparte na motywie zaproszenia stanowiły niemal 15% analizowanych kampanii malware i nieco ponad 3% kampanii phishingu wyłudzającego dane logowania. Nie są to statystyki całego internetu ani wszystkich wiadomości phishingowych. Pokazują jednak, że motyw znany od lat został rozwinięty w elastyczny model łączący socjotechnikę, kradzież danych i legalne narzędzia administracyjne.
Wcześniej serwis analizy zagrożeń ANY.RUN opisał kampanię wykorzystującą fałszywe zaproszenia, strony pośrednie, CAPTCHA i powtarzalną infrastrukturę phishingową. Część wariantów prowadziła do kradzieży loginu, hasła i kodu OTP. Inne nakłaniały do uruchomienia narzędzi RMM, czyli legalnego oprogramowania do zdalnego zarządzania. Aktualizacja Cofense pokazuje kolejny krok: atakujący nie musi wybierać jednej ścieżki dla wszystkich. Może próbować dopasować ją do urządzenia, z którego odbiorca otwiera link.
Jeden link, kilka możliwych scenariuszy
Mechanizm nie polega na tym, że link sam w sobie jest złośliwym programem. Odsyła do infrastruktury kontrolowanej przez napastnika, która może rozpoznać podstawowe cechy połączenia i urządzenia, a następnie wybrać dalszą ścieżkę. Z perspektywy użytkownika początek wygląda identycznie: wiadomość zawiera zaproszenie i przycisk prowadzący do szczegółów albo potwierdzenia udziału.
| Sytuacja po otwarciu linku | Możliwy kolejny krok | Główne ryzyko | | --- | --- | --- | | Komputer z Windows | Strona nakłania do pobrania i uruchomienia klienta zdalnego dostępu | Interaktywny dostęp do komputera w kontekście użytkownika | | Komputer z macOS | Kampania może dostarczyć narzędzie lub instalator dobrany do systemu | Zdalny dostęp albo wykonanie dalszych działań na urządzeniu | | Telefon | Przekierowanie do formularza logowania | Kradzież danych konta, kodu lub informacji osobowych | | Środowisko niespełniające warunków kampanii | Nieszkodliwa strona, błąd albo brak treści | Utrudnienie analizy i fałszywe poczucie, że link był bezpieczny |
Szczegółowo udokumentowany przez Cofense przykład ATR 417310 rozdzielał użytkowników Windows i urządzeń mobilnych. Na Windows prowadził do pobrania nadużywanego narzędzia ConnectWise ScreenConnect, natomiast na telefonie wyświetlał stronę wyłudzającą dane logowania. Informacja o macOS pochodzi z szerszych obserwacji kampanii zaproszeniowych opisanych przez Cofense, a nie z tego jednego przykładu. To rozróżnienie jest ważne: nie należy przedstawiać wszystkich wariantów jako jednego identycznego łańcucha.
Taki model komplikuje analizę incydentu. Analityk otwierający link w piaskownicy może zobaczyć inną treść niż użytkownik na telefonie. Odbiorca może też po fakcie stwierdzić, że „nic się nie wydarzyło”, choć innej osobie ten sam adres pokaże stronę logowania albo instalator. Dlatego w zgłoszeniu warto zachować nie tylko URL, ale również czas otwarcia, typ urządzenia, system operacyjny, zrzut ekranu i informację o każdym pobranym pliku.
Jak wygląda taki atak krok po kroku
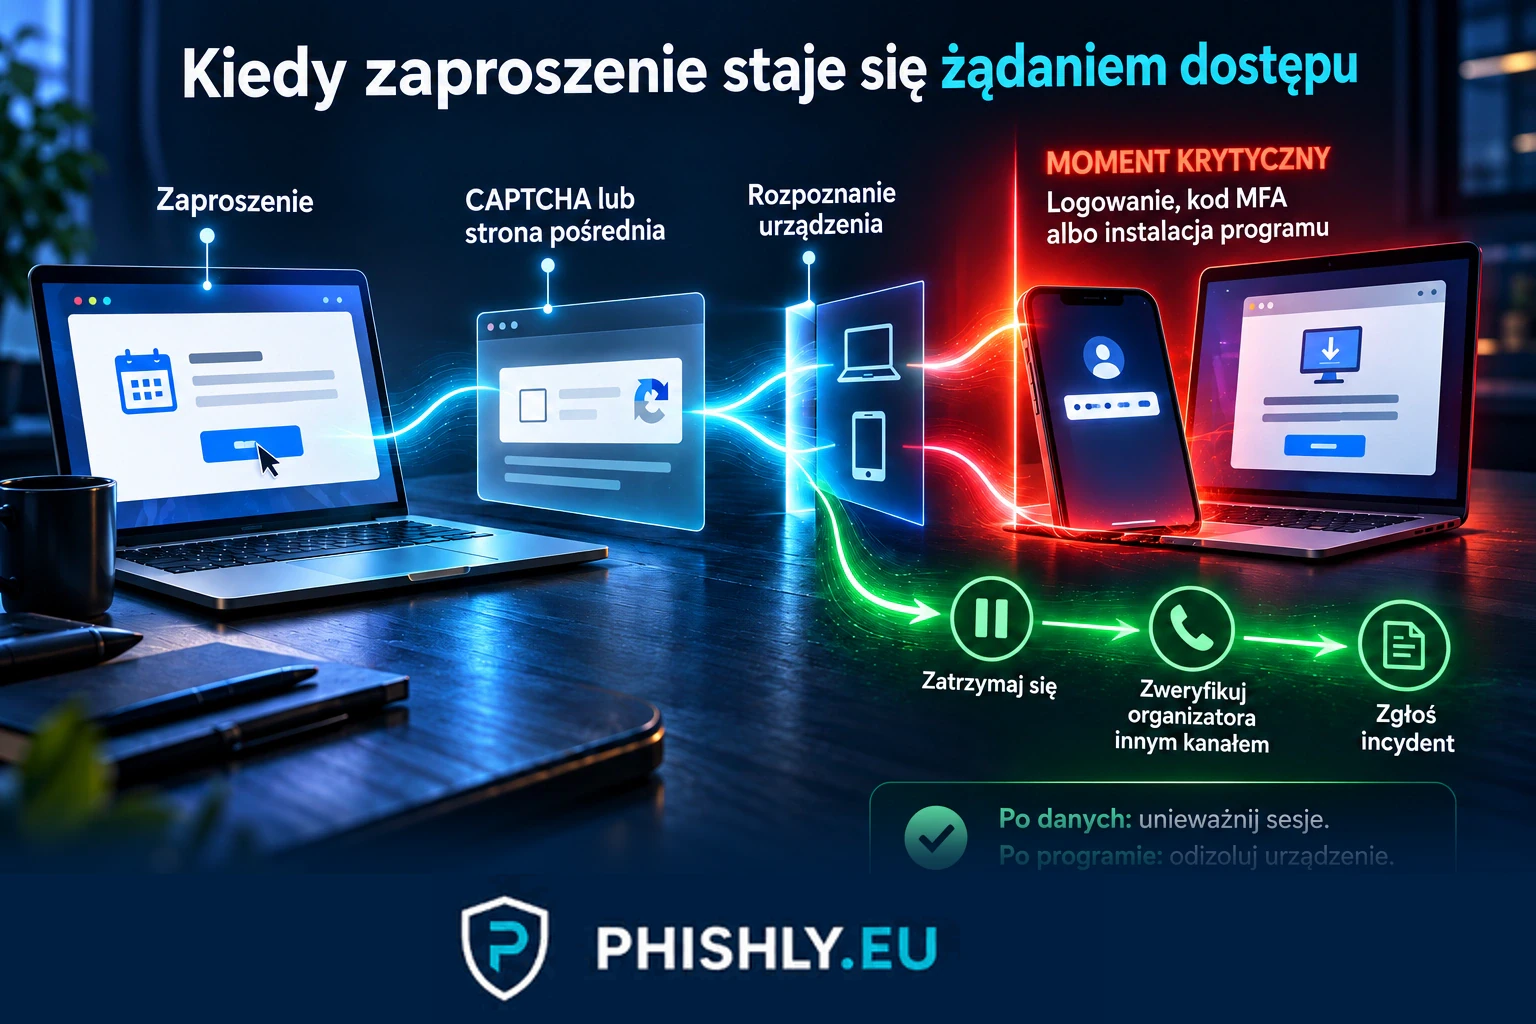
Najpierw użytkownik dostaje wiadomość, która wygląda jak zaproszenie na wydarzenie, spotkanie, webinar albo materiał powiązany z jakąś inicjatywą. Nie musi to być agresywny komunikat. Często wystarczy neutralny pretekst: potwierdź udział, sprawdź szczegóły, zobacz agendę, odbierz zaproszenie albo przejdź do materiału.
Po kliknięciu linku użytkownik trafia na stronę pośrednią. Tam może pojawić się CAPTCHA, czyli mechanizm znany z legalnych serwisów, który zwykle ma potwierdzać, że po drugiej stronie jest człowiek, a nie bot. Dla wielu osób CAPTCHA działa jak sygnał wiarygodności. Skoro strona wymaga takiej weryfikacji, może wyglądać bardziej profesjonalnie. Problem polega na tym, że atakujący również mogą używać CAPTCHA, zarówno po to, żeby utrudnić automatyczną analizę kampanii, jak i po to, żeby zbudować wrażenie normalnego procesu.
Dalej ścieżka może pójść w dwóch kierunkach. W pierwszym użytkownik trafia na fałszywe logowanie, podaje dane i wpisuje kod OTP. OTP to jednorazowy kod używany często jako dodatkowy składnik logowania. W drugim wariancie użytkownik jest nakłaniany do pobrania albo uruchomienia narzędzia, które wygląda jak element wsparcia technicznego lub dostępu do wydarzenia. Jeśli jest to narzędzie RMM, czyli remote monitoring and management, atakujący może próbować uzyskać zdalny dostęp do komputera.
Właśnie dlatego ten scenariusz jest groźniejszy, niż wygląda na początku. Nie chodzi o jedno kliknięcie. Chodzi o sekwencję małych decyzji, z których każda może wydawać się całkiem rozsądna, dopóki nie spojrzy się na cały łańcuch.
Dlaczego fałszywe zaproszenia dobrze działają
Zaproszenia są naturalnym elementem pracy. Ludzie dostają linki do spotkań, webinarów, transmisji, ankiet, zapisów i materiałów po wydarzeniu. Nie każdy taki link da się długo analizować, zwłaszcza gdy odbiorca jest w biegu, przeskakuje między spotkaniami i traktuje wiadomość jako kolejne zadanie do szybkiego zamknięcia.
To odróżnia ten scenariusz od bardziej oczywistych prób phishingu. Faktura, blokada konta albo ostrzeżenie o płatności budują presję. Zaproszenie częściej buduje ciekawość. Nie krzyczy, nie straszy, nie wymaga natychmiastowej reakcji wprost. Wystarczy, że wygląda jak coś z kalendarza, HR, marketingu, sprzedaży, partnerstwa albo branżowego wydarzenia.
W praktyce taki phishing uderza w zwyczajność. Użytkownik nie ma poczucia, że robi coś niebezpiecznego. W jego oczach sprawdza zaproszenie, przechodzi prostą weryfikację i wykonuje kolejne kroki, które wyglądają podobnie do wielu legalnych procesów online.
Cofense wskazał, że atakujący podszywali się między innymi pod platformy Punchbowl, Greenvelope, Paperless Post i Evite. To informacja o wykorzystaniu ich wyglądu i rozpoznawalności, a nie dowód podatności tych usług. W maju 2026 roku także amerykańska Federal Trade Commission ostrzegała przed nieoczekiwanymi zaproszeniami wysyłanymi e-mailem i SMS-em, które prosiły odbiorców o podanie adresu e-mail oraz hasła.
Wniosek dla pracownika nie powinien brzmieć „nie ufaj zaproszeniom”. Zaproszenia są potrzebne i powszechne. Należy natomiast oddzielić wygląd wiadomości od potwierdzenia jej pochodzenia. Znana kolorystyka, poprawna polszczyzna, zdjęcie wydarzenia i nazwisko znajomej osoby nie potwierdzają jeszcze, że link prowadzi do właściwego serwisu.
CAPTCHA nie jest dowodem bezpieczeństwa
CAPTCHA bywa kojarzona z bezpieczeństwem, ale nie powinna być traktowana jako dowód zaufania do strony. To tylko element procesu. Legalne serwisy używają jej do ograniczania automatycznego ruchu, ale przestępcy mogą wykorzystywać ten sam mechanizm w phishingu.
W opisywanym scenariuszu CAPTCHA pełni dwie role. Technicznie może utrudniać analizę przez automatyczne systemy, boty i część narzędzi bezpieczeństwa. Psychologicznie daje użytkownikowi poczucie, że strona jest prawdziwa, bo wygląda jak wiele innych legalnych serwisów. To niebezpieczne odwrócenie intuicji: element, który kojarzy się z ochroną, staje się częścią scenografii ataku.
Podobny mechanizm opisał Microsoft w kampanii opartej na motywie code of conduct. Tam użytkownicy również przechodzili przez strony pośrednie i CAPTCHA, zanim trafiali do procesu prowadzącego do przejęcia tokenów sesyjnych w modelu AiTM. AiTM, czyli adversary-in-the-middle, to atak, w którym fałszywa strona staje pomiędzy użytkownikiem a prawdziwą usługą i może przechwycić cały proces logowania.
Najważniejsza zasada jest prosta: CAPTCHA może być częścią prawdziwej strony, ale sama w sobie nie potwierdza, że strona jest bezpieczna.
RMM zmienia konsekwencje ataku
Najbardziej niepokojący element tego typu kampanii to możliwość przejścia od kradzieży danych do zdalnego dostępu. RMM, czyli remote monitoring and management, to legalna kategoria narzędzi używanych przez działy IT, administratorów i firmy wsparcia technicznego. Takie narzędzia pomagają zarządzać komputerami, udzielać pomocy użytkownikom, instalować oprogramowanie i rozwiązywać problemy bez fizycznego dostępu do urządzenia.
W rękach administratora RMM jest normalnym narzędziem pracy. W rękach atakującego może stać się wygodnym sposobem na wejście do środowiska. Jeśli użytkownik zostanie nakłoniony do instalacji takiego programu, przestępca może uzyskać interaktywny dostęp do stacji roboczej. To może oznaczać podgląd ekranu, wykonywanie działań w kontekście użytkownika, pobieranie plików, uruchamianie kolejnych narzędzi albo przygotowanie następnego etapu ataku.
Taki scenariusz bywa trudniejszy do jednoznacznej oceny niż klasyczne malware. Na komputerze pojawia się legalne oprogramowanie, czasem podpisane i używane w tysiącach normalnych firm. Problem nie leży w tym, że narzędzie samo w sobie jest złośliwe. Problem polega na tym, kto je uruchomił, w jakim kontekście i kto naprawdę kontroluje połączenie.
Ten trend nie dotyczy wyłącznie jednej kampanii. Badacze opisywali również scenariusze wykorzystujące SimpleHelp i ScreenConnect jako sposób na uzyskanie trwałego dostępu po wcześniejszej socjotechnice. Firma Malwarebytes opisała z kolei wariant, w którym fałszywe zaproszenie na imprezę prowadziło do instalacji klienta ScreenConnect na komputerze ofiary.
Co powinno zapalić lampkę ostrzegawczą
Nie każde zaproszenie jest podejrzane i nie każda CAPTCHA oznacza phishing. Chodzi o połączenie kilku elementów, które razem tworzą ryzykowny proces. Jeśli wiadomość prowadzi do strony, która wymaga nietypowej weryfikacji, prosi o logowanie w kontekście zaproszenia, żąda kodu OTP albo namawia do pobrania narzędzia zdalnego dostępu, użytkownik powinien się zatrzymać.
Szczególnie niepokojące są sytuacje, w których strona wydarzenia prosi o dane logowania do poczty lub firmowego konta, choć nie ma jasnego powodu, by to robić. Podobnie należy traktować prośby o wpisanie kodu jednorazowego poza zwykłą ścieżką logowania. Kod OTP nie jest zwykłym polem formularza. To element zabezpieczenia dostępu i powinien być wpisywany wyłącznie wtedy, gdy użytkownik ma pełną pewność, że loguje się do prawdziwej usługi.
Jeszcze mocniejszym sygnałem ostrzegawczym jest prośba o instalację programu. Jeśli zaproszenie na wydarzenie, webinar albo spotkanie nagle wymaga pobrania narzędzia zdalnego dostępu, trzeba traktować to jako poważne ryzyko, a nie jako rutynową niedogodność techniczną.
Przed wykonaniem kolejnego kroku warto odpowiedzieć na sześć krótkich pytań:
- Czy rzeczywiście oczekuję tego zaproszenia i znam organizatora?
- Czy adres nadawcy i domena linku należą do usługi, którą wiadomość udaje?
- Czy udział w wydarzeniu naprawdę wymaga logowania kontem służbowym?
- Czy menedżer haseł rozpoznaje domenę i proponuje zapisane dane?
- Dlaczego zwykłe zaproszenie wymaga pobrania programu albo uruchomienia wsparcia zdalnego?
- Czy mogę potwierdzić wydarzenie innym kanałem, bez używania danych z podejrzanej wiadomości?
Najważniejsza granica ryzyka pojawia się wtedy, gdy zaproszenie przestaje być informacją, a zaczyna żądać dostępu: danych logowania, kodu używanego w uwierzytelnianiu wieloskładnikowym (MFA), instalacji programu, zgody administracyjnej albo uruchomienia połączenia zdalnego.
Co zrobić po kliknięciu, podaniu danych albo instalacji RMM
Reakcję trzeba dopasować do tego, co faktycznie zrobił użytkownik. Samo kliknięcie, wpisanie danych i uruchomienie programu nie są tym samym zdarzeniem, ale każde należy szybko zgłosić. Nie warto czekać na widoczny objaw — adaptacyjny link może pokazywać inną treść zależnie od urządzenia i warunków połączenia.
Jeżeli użytkownik tylko otworzył link
Należy przerwać proces, nie pobierać plików i nie wpisywać danych. Do zgłoszenia warto dołączyć wiadomość jako załącznik, pełny adres URL, godzinę kliknięcia, typ urządzenia, system operacyjny i zrzut ekranu strony. Zespół bezpieczeństwa powinien sprawdzić, czy przeglądarka coś pobrała, czy pojawiło się przekierowanie oraz czy ten sam link trafił do innych odbiorców.
Jeżeli użytkownik podał login, hasło lub kod OTP
Trzeba unieważnić aktywne sesje, zmienić hasło z zaufanego urządzenia, sprawdzić metody MFA, reguły skrzynki, nowe urządzenia i nietypowe logowania. Jeśli przebieg przypominał AiTM, sama zmiana hasła może nie zakończyć aktywnej sesji — konieczne jest jawne unieważnienie tokenów i ocena logów tożsamości.
Jeżeli użytkownik pobrał lub uruchomił program
Urządzenie należy odizolować zgodnie z procedurą organizacji i zachować materiał do analizy. Zespół IT lub SOC (zespół monitorujący bezpieczeństwo i reagujący na incydenty) powinien sprawdzić plik, procesy, usługi, zadania harmonogramu, połączenia sieciowe, mechanizmy autostartu oraz konfigurację narzędzi zdalnego dostępu. Samo odinstalowanie widocznej aplikacji nie daje pewności, że incydent został zamknięty.
W takim scenariuszu liczy się czas. Jeśli użytkownik podał kod OTP na podejrzanej stronie albo zainstalował narzędzie zdalnego dostępu z niezweryfikowanego źródła, sprawy nie należy odkładać na później. Nawet jeśli nic widocznego się nie wydarziło, atakujący mógł już uzyskać dostęp albo spróbować przejąć sesję.
Pierwszy krok to szybkie zgłoszenie do IT, zespołu bezpieczeństwa albo osoby odpowiedzialnej za bezpieczeństwo. Następnie trzeba odłączyć urządzenie od sieci lub ograniczyć jego łączność zgodnie z procedurą organizacji, żeby zatrzymać możliwe działania zdalne. Równolegle należy unieważnić aktywne sesje, zmienić hasło z bezpiecznego urządzenia i sprawdzić, czy na koncie nie pojawiły się nowe metody MFA, nowe urządzenia albo nietypowe logowania.
Jeśli problem dotyczył RMM, trzeba sprawdzić zainstalowane programy, usługi Windows, zadania harmonogramu, połączenia sieciowe i logi narzędzi bezpieczeństwa. Samo odinstalowanie programu może nie wystarczyć, jeśli atakujący zdążył pobrać dane, uruchomić dodatkowe narzędzia albo zmienić konfigurację systemu. Warto też sprawdzić, czy ten sam link lub podobna wiadomość trafiły do innych osób w organizacji.
Najgorsza reakcja to milczenie ze strachu przed konsekwencjami. W dobrze prowadzonej kulturze bezpieczeństwa użytkownik, który szybko zgłasza błąd, pomaga ograniczyć skutki incydentu.
Co powinno interesować zespoły IT i bezpieczeństwa
Ten typ ataku warto czytać jako sygnał dla zespołów IT, bezpieczeństwa i osób odpowiedzialnych za edukację pracowników. Pracownik nie musi już po prostu uwierzyć w fałszywy formularz logowania. Może zostać przeprowadzony przez kilka pozornie normalnych kroków: zaproszenie, CAPTCHA, strona wydarzenia, prośba o logowanie, kod OTP albo pobranie narzędzia.
Dlatego działania obronne powinny obejmować więcej niż ostrzeganie przed podejrzanymi linkami. Organizacja powinna wiedzieć, jakie narzędzia RMM są dozwolone, kto może je instalować, jak wygląda legalny proces wsparcia zdalnego i jak użytkownik ma sprawdzić, czy prośba o instalację programu pochodzi z prawdziwego źródła. Warto też kontrolować instalację oprogramowania z katalogów użytkownika, monitorować nowe usługi i procesy związane ze zdalnym dostępem oraz analizować nietypowe uruchomienia instalatorów MSI.
Równie ważne jest podejście do MFA. Kod OTP nie powinien być traktowany przez użytkownika jako zwykły kolejny krok w formularzu. Jeśli osoba loguje się do poczty, a strona prosi o kod w kontekście zaproszenia na wydarzenie, to powinien być moment zatrzymania. W bardziej zaawansowanych scenariuszach problem jest jeszcze trudniejszy, bo ataki AiTM mogą przechwytywać tokeny sesyjne mimo użycia niektórych metod MFA. To wzmacnia potrzebę metod uwierzytelniania odpornych na phishing, kontroli sesji, warunkowego dostępu i analizy ryzyka logowania.
Co warto testować w programie edukacji bezpieczeństwa
Z perspektywy testów phishingowych ten scenariusz jest bardzo dobrym przykładem kampanii, której nie da się ocenić wyłącznie przez kliknięcia. Samo kliknięcie w link mówi niewiele. Dużo więcej mówi ścieżka zachowania użytkownika: czy zatrzymał się na stronie pośredniej, czy przeszedł CAPTCHA, czy podał dane logowania, czy wpisał kod OTP, czy pobrał plik, czy zgłosił wiadomość i czy przerwał proces po zauważeniu nietypowego żądania.
W dobrze zaprojektowanym teście warto mierzyć właśnie te etapy. Dzięki temu organizacja widzi nie tylko, kto kliknął, ale też gdzie użytkownicy zaczynają tracić czujność i gdzie trzeba wzmocnić edukację, procedury lub zabezpieczenia techniczne. To znacznie bliższe realnym atakom niż prosta kampania oparta na jednym linku i jednym ekranie.
Ten motyw dobrze uzupełnia wcześniejsze wątki opisywane na PHISHLY, między innymi phishing udający sprawę HR i code of conduct, email bombing połączony z fałszywym helpdeskiem oraz szersze podejście do testów phishingowych, które mierzą odporność pracowników, a nie tylko kliknięcia.
Co z tego wynika dla firm
Fałszywe zaproszenia są skuteczne, bo mieszczą się w codziennej pracy. Nie muszą straszyć blokadą konta ani udawać pilnej faktury. Wystarczy, że wyglądają jak zwykły element komunikacji biznesowej: wydarzenie, formularz, potwierdzenie udziału, strona z agendą albo materiał do pobrania.
Dla organizacji oznacza to konieczność zmiany akcentu w edukacji i testach. Użytkownik powinien rozumieć nie tylko to, że link może być fałszywy, ale też to, że cały proces może zostać podrobiony. Zaproszenie, CAPTCHA, formularz, kod OTP i prośba o instalację narzędzia mogą tworzyć spójną historię, która wygląda wiarygodnie, dopóki ktoś nie spojrzy na nią jak na łańcuch ryzyka.
Właśnie dlatego nowoczesny program edukacji bezpieczeństwa powinien uczyć rozpoznawania procesów, a nie tylko pojedynczych czerwonych flag. To różnica między użytkownikiem, który wie, że nie należy klikać podejrzanych linków, a użytkownikiem, który potrafi zatrzymać atak wtedy, gdy wiadomość wygląda poprawnie, strona ma CAPTCHA, a kolejne kroki nadal przypominają normalny dzień pracy.
Jeżeli chcesz sprawdzić, czy Twoi pracownicy potrafią zatrzymać się w takim scenariuszu, zobacz testy phishingowe dla firm PHISHLY, które łączą symulacje, edukację i analizę zachowań użytkowników.
Najczęstsze pytania
Czy samo kliknięcie fałszywego zaproszenia oznacza przejęcie komputera?
Nie zawsze. Kliknięcie może uruchomić przekierowanie i ujawnić podstawowe informacje o urządzeniu, ale do przejęcia zwykle potrzebny jest kolejny krok: pobranie i uruchomienie programu, podanie danych logowania albo zatwierdzenie dalszej operacji. Kliknięcie nadal należy zgłosić, ponieważ pozwala ustalić, która ścieżka została pokazana użytkownikowi.
Czy ten sam link może działać inaczej na komputerze i telefonie?
Tak. Cofense opisał kampanię, w której link sprawdzał urządzenie odbiorcy. Na komputerze z Windows prowadził do pobrania nadużywanego narzędzia zdalnego dostępu, a na urządzeniu mobilnym do strony wyłudzającej dane logowania. Nie oznacza to jednak, że każde fałszywe zaproszenie wykorzystuje taki mechanizm.
Czy fałszywe zaproszenie na wydarzenie może być phishingiem?
Tak. Zaproszenie może być tylko pierwszym krokiem. Dalej użytkownik może trafić na stronę pośrednią, CAPTCHA, fałszywe logowanie, prośbę o kod OTP albo pobranie narzędzia zdalnego dostępu.
Czy CAPTCHA oznacza, że strona jest bezpieczna?
Nie. CAPTCHA może występować na legalnych stronach, ale atakujący również jej używają. W phishingu może utrudniać automatyczną analizę i wzmacniać wrażenie, że użytkownik przechodzi przez prawdziwy proces.
Co to jest OTP?
OTP to jednorazowy kod logowania, zwykle używany jako drugi składnik uwierzytelniania. Jeśli użytkownik wpisze go na fałszywej stronie, atakujący może spróbować użyć go natychmiast do logowania w prawdziwej usłudze.
Co to jest RMM?
RMM oznacza remote monitoring and management, czyli legalne narzędzia do zdalnego zarządzania komputerami. Działy IT używają ich do wsparcia użytkowników, ale przestępcy mogą próbować wykorzystać je do uzyskania zdalnego dostępu.
Dlaczego phishing z użyciem RMM jest groźny?
Bo po instalacji takiego narzędzia atakujący może uzyskać interaktywny dostęp do komputera ofiary. To może oznaczać podgląd ekranu, wykonywanie działań w kontekście użytkownika, pobieranie plików i przygotowanie kolejnych etapów ataku.
Co zrobić, jeśli użytkownik podał kod OTP albo zainstalował narzędzie RMM?
Trzeba szybko zgłosić sprawę do IT lub zespołu bezpieczeństwa, odłączyć urządzenie od sieci, unieważnić sesje, zmienić hasło, sprawdzić logowania, usunąć nieautoryzowane narzędzie RMM i przeanalizować, co mogło zostać wykonane na komputerze.
Źródła
- Cofense - You're Invited to get Phished! Why Invitation-themed Emails Remain Effective — Główne źródło aktualizacji z 12 sierpnia 2026 r.; telemetria kampanii zaproszeniowych, przykłady nadużycia RMM i adaptacyjnego linku kierującego do różnych ścieżek zależnie od urządzenia
- FTC - Asked to enter your email address and password to open a party invite? That's a scam — Ostrzeżenie dla odbiorców fałszywych zaproszeń proszących o dane logowania
- ANY.RUN - New Phishing Campaign Targets US with Credential Theft — Źródło opisujące kampanię z fałszywymi zaproszeniami, CAPTCHA, kradzieżą danych, OTP i użyciem narzędzi RMM
- Microsoft - Multi-stage code of conduct phishing campaign leads to AiTM token compromise — Kontekst dotyczący wieloetapowych kampanii, CAPTCHA, stron pośrednich i przejmowania tokenów w atakach AiTM
- The Hacker News - Phishing Campaign Hits 80+ Orgs Using SimpleHelp and ScreenConnect RMM Tools — Kontekst dotyczący nadużywania legalnych narzędzi RMM w kampaniach phishingowych
- Malwarebytes - How fake party invitations are being used to install remote access tools — Uzupełniający przykład kampanii, w której zaproszenie prowadziło do instalacji ScreenConnect
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Phishing – co to jest? Definicja, przykłady i jak się chronić.