Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 5 artykułów z tagiem kryptowaluty
2026-10-05
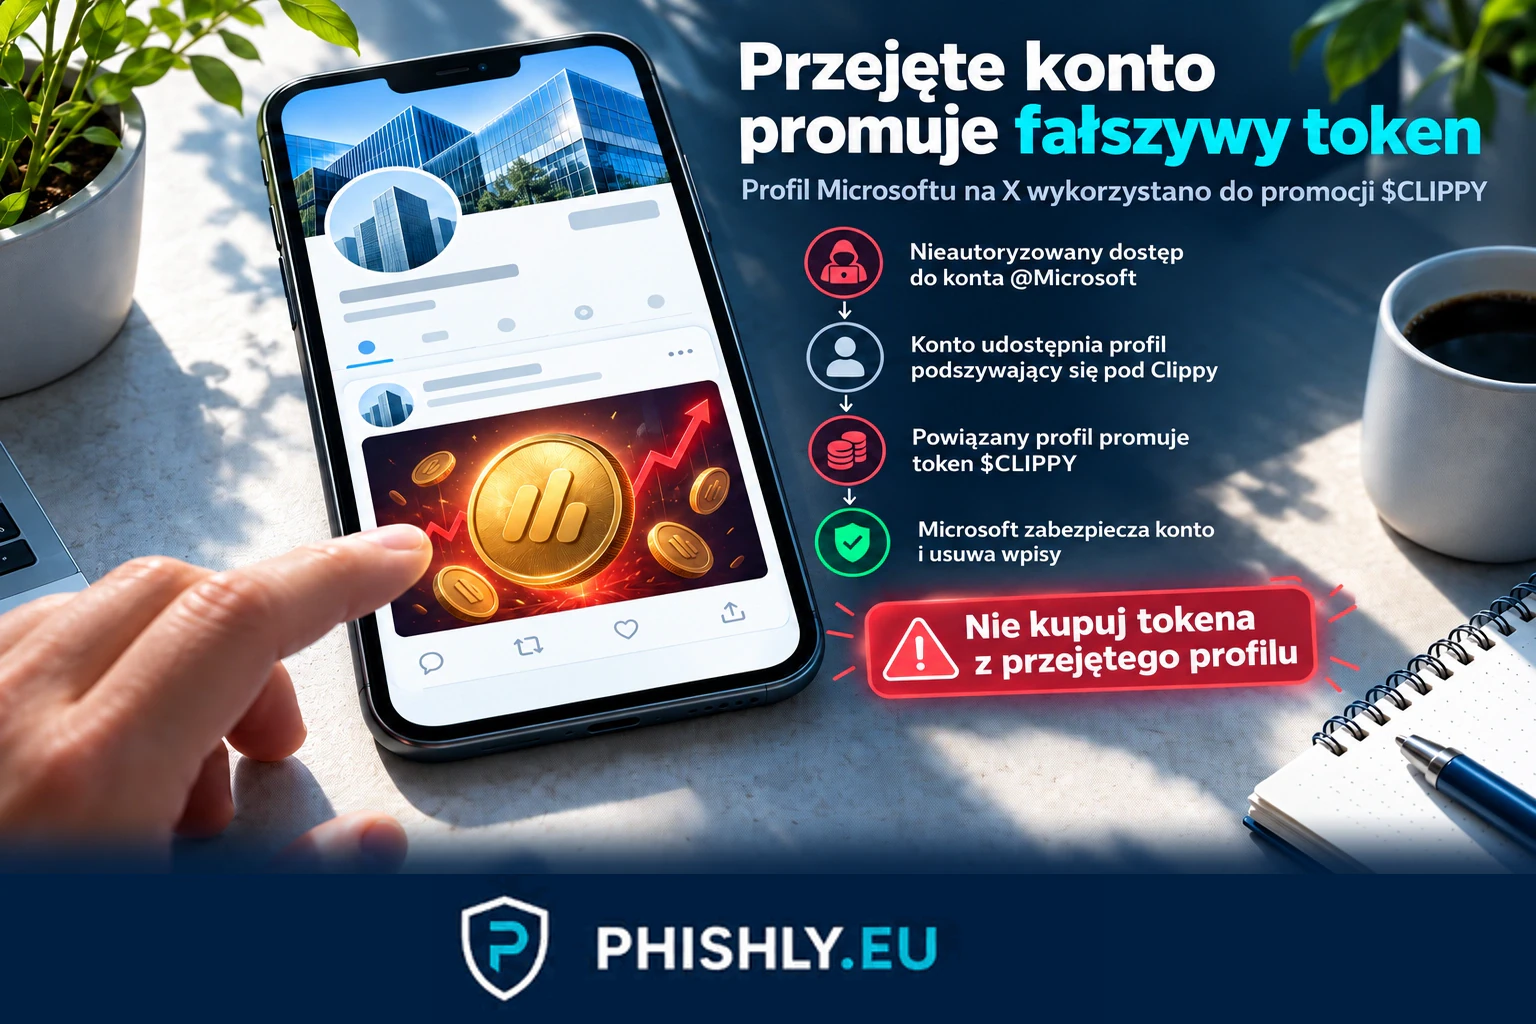
Microsoft Clippy token oszustwo: przejęte konto na X
Microsoft Clippy token oszustwo: przejęte konto Microsoftu na X wzmacniało profil podszywający się pod Clippy, a osobne konto promowało $CLIPPY.
Czytaj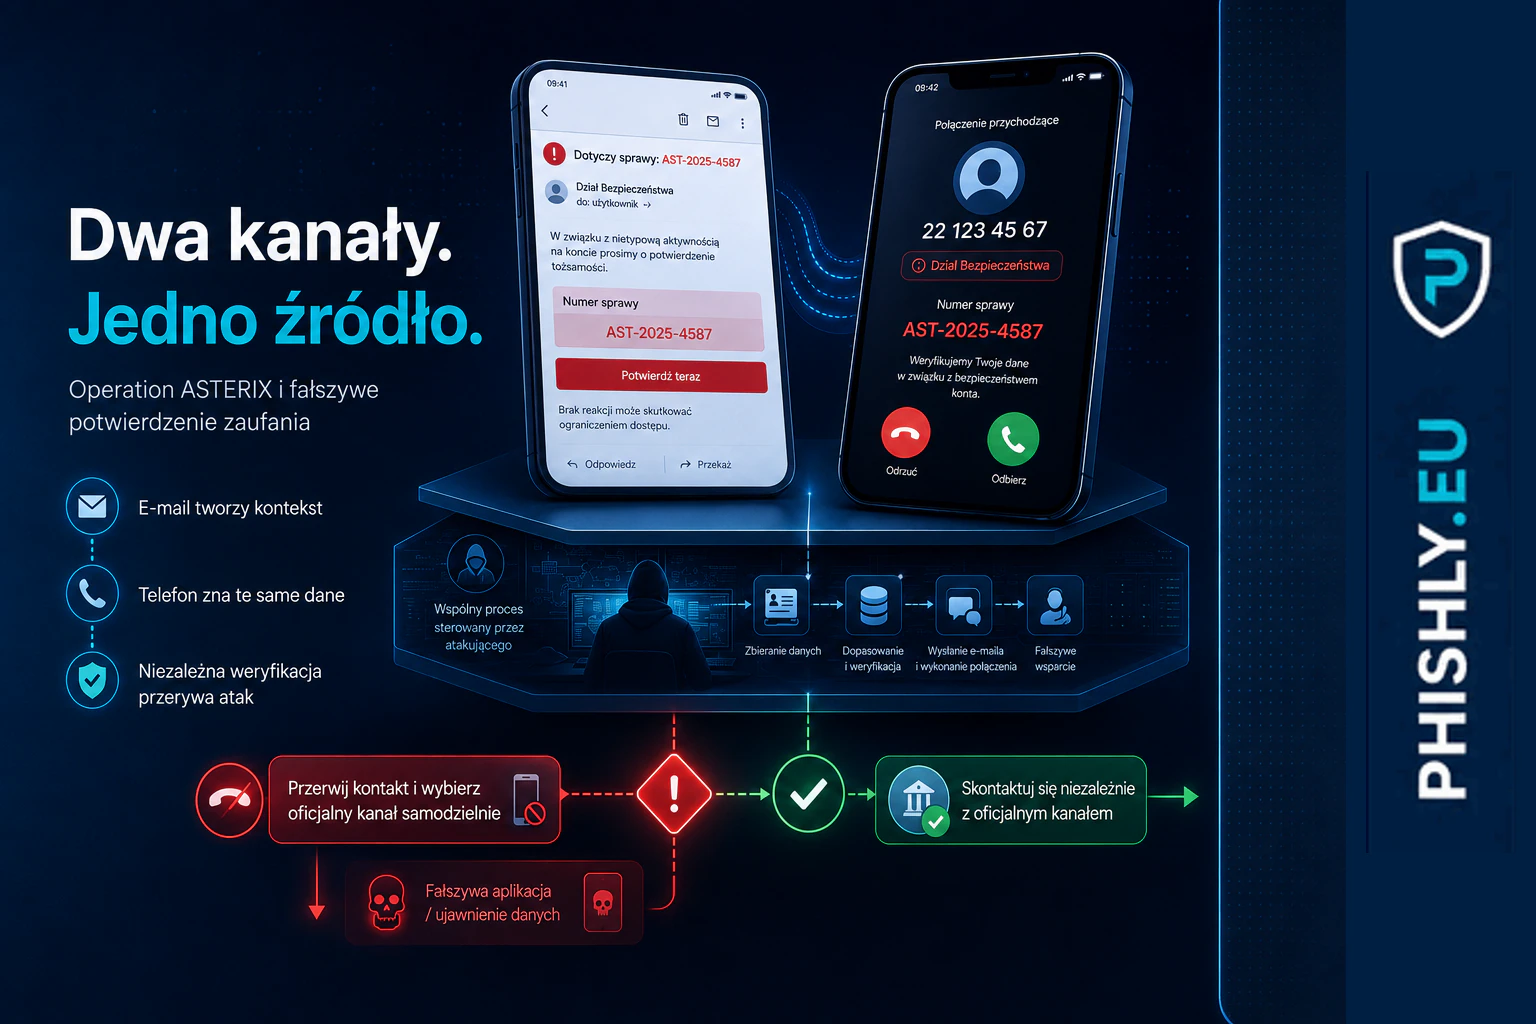
2026-08-28
Operation ASTERIX: phishing, vishing i AI w jednym oszustwie
Operation ASTERIX pokazuje, jak e-mail, telefon i fałszywa aplikacja mogą wzajemnie budować wiarygodność. Zobacz, gdzie przerwać taki atak.
Czytaj
2026-07-01
DCloud Uni-App i fabryka scamów krypto
Ponad 236 tys. domen opartych o DCloud Uni-App pokazuje, jak fałszywe inwestycje i phishing trafiają do użytkowników.
Czytaj
2026-05-18
Phishing listem na seed phrase Ledger
Oszuści wysyłają fizyczne listy z kodem QR i podszyciem pod Ledger, aby wyłudzić seed phrase. Wyjaśniamy ryzyko i reakcję.
Czytaj2026-05-12
Fałszywa wtyczka TronLink
Fałszywa wtyczka TronLink kradnie seed, klucze i dane portfela. Wyjaśniamy mechanizm, ryzyko dla firm i reakcję po instalacji.
Czytaj