Smishing – co to jest? Fałszywe SMS-y: przykłady i jak się bronić
Smishing to phishing przez SMS. Zobacz przykłady fałszywych wiadomości, jak sprawdzić link, jak się bronić i co zrobić po kliknięciu lub podaniu danych.
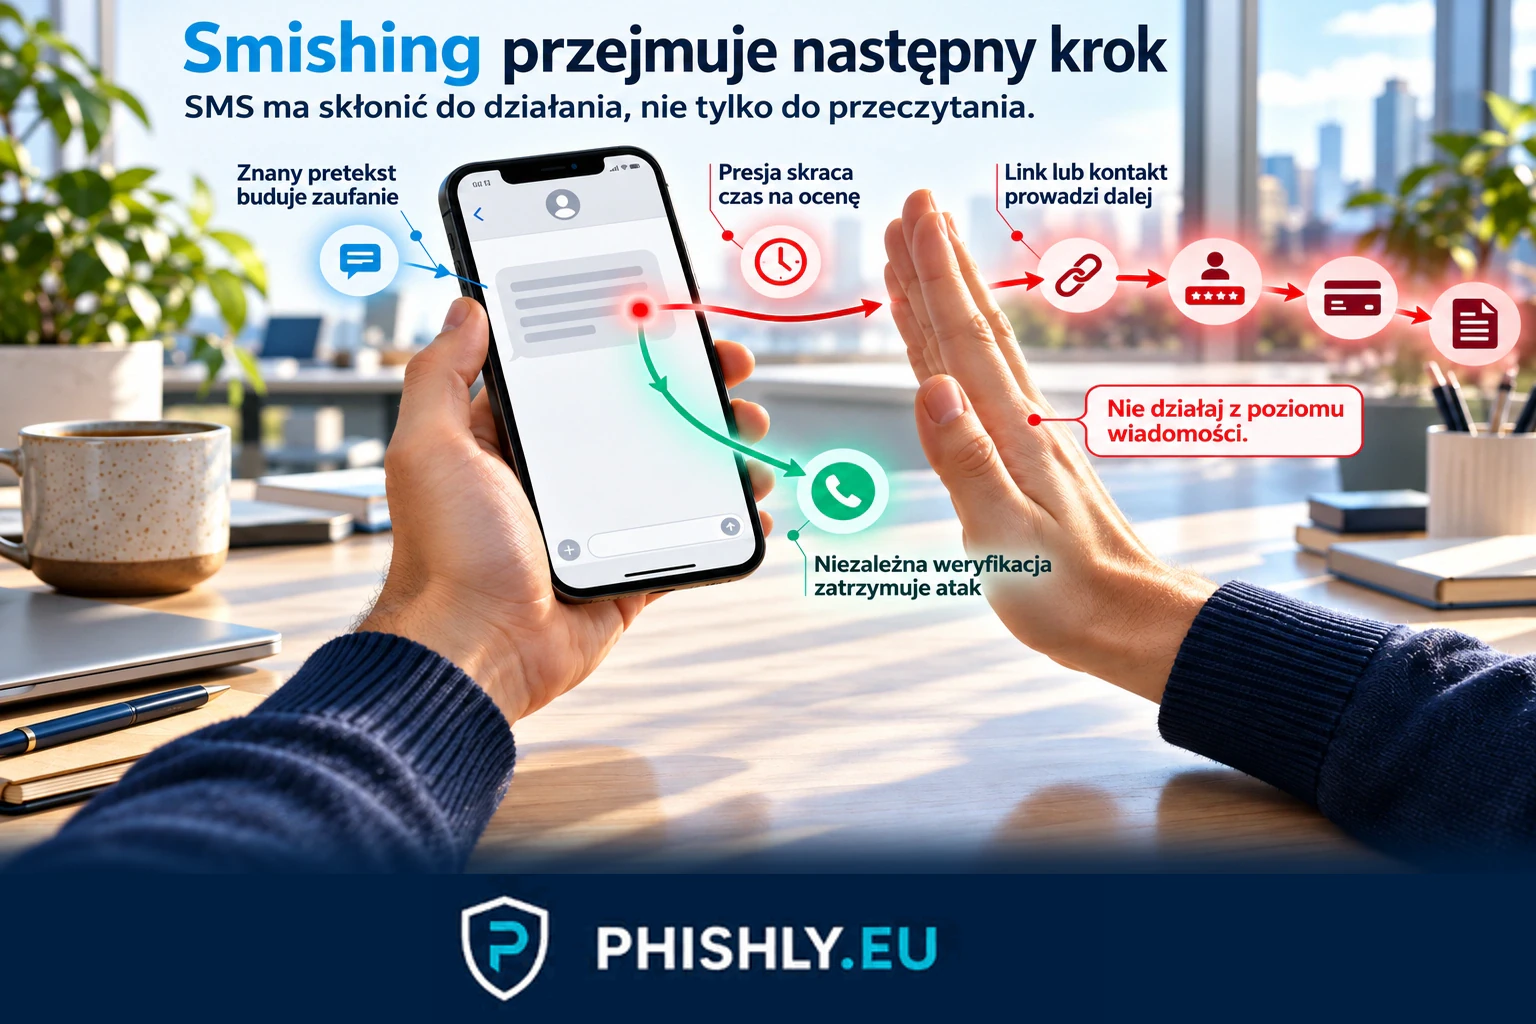
Smishing to phishing przez SMS: fałszywa wiadomość ma skłonić Cię do kliknięcia, podania danych, zapłaty, telefonu albo instalacji aplikacji. Nazwa łączy słowa SMS i phishing. Jeśli dostałeś podejrzany SMS, nie wykonuj polecenia z wiadomości, dopóki nie sprawdzisz sprawy poza nią.
TL;DR
Fałszywy SMS może udawać bank, urząd, kuriera, serwis z ogłoszeniami, operatora albo pracodawcę. Najbezpieczniejszy odruch to nie używać linku ani numeru podanego w wiadomości, tylko samodzielnie otworzyć znaną aplikację lub stronę i tam sprawdzić, czy opisana sprawa naprawdę istnieje.
Jeśli SMS zawiera podejrzany link, możesz przekazać go w niezmienionej formie na numer 8080 do CERT Polska. Jeśli już podałeś dane, liczy się szybka reakcja: zabezpieczenie banku lub konta, zmiana hasła, wylogowanie sesji, włączenie uwierzytelniania dwuskładnikowego i — po przekazaniu danych tożsamości — zastrzeżenie PESEL.
Co to jest smishing i skąd bierze się ta nazwa
Smishing jest odmianą phishingu, w której pierwszym kanałem kontaktu jest SMS. Nadawca podszywa się pod podmiot, któremu odbiorca może zaufać, i próbuje wywołać konkretne działanie: przekazanie danych, zapłatę, wejście na stronę, telefon albo instalację aplikacji. Nazwa powstała z połączenia SMS i phishing.
W praktyce SMS jest tylko początkiem. Po kliknięciu możesz trafić na stronę udającą bank lub urząd, zostać poproszony o dane karty, przenieść rozmowę do komunikatora albo zadzwonić pod numer kontrolowany przez oszusta. Dlatego smishing nie oznacza wyłącznie „SMS-a z fałszywym linkiem”.
Jak działa smishing krok po kroku
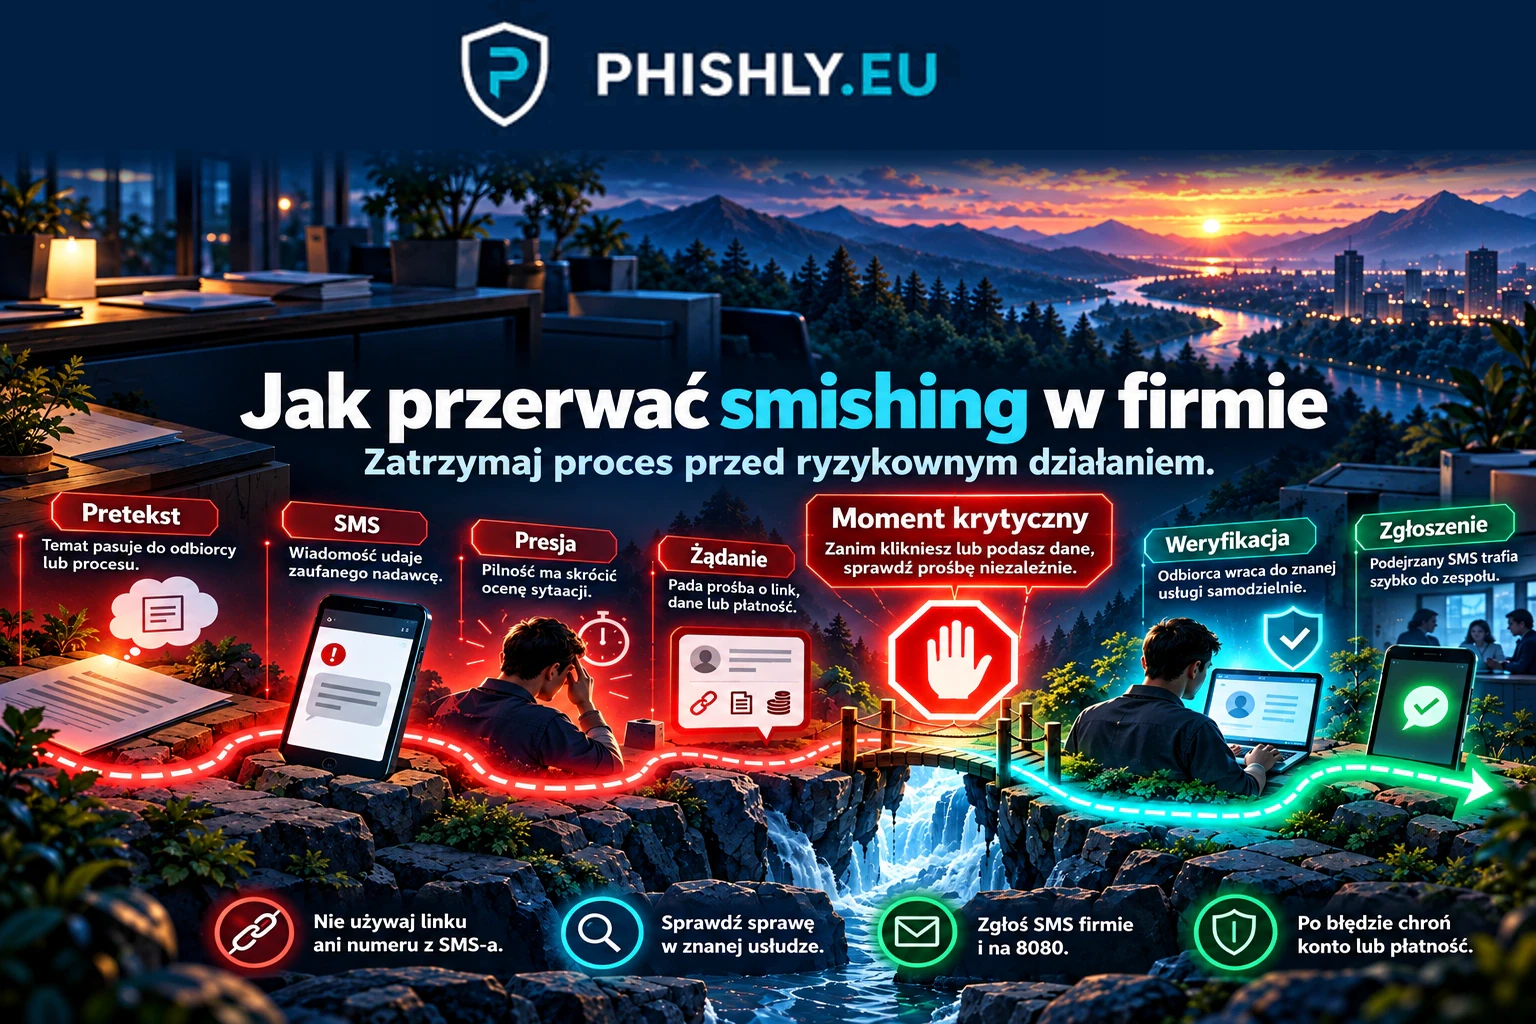
1. Pojawia się wiarygodny pretekst. Wiadomość może dotyczyć przesyłki, mandatu, banku, punktów lojalnościowych, sprzedaży w serwisie z ogłoszeniami albo oferty pracy. Oszust nie musi wiedzieć, czy akurat czekasz na paczkę. W masowej wysyłce wystarczy, że temat trafi na część odbiorców w odpowiednim momencie.
2. SMS przyspiesza decyzję. Krótki termin, groźba blokady, kara, utrata punktów albo obietnica zarobku mają sprawić, żebyś najpierw działał, a dopiero później sprawdzał.
3. Pojawia się żądanie. Masz kliknąć, dopłacić niewielką kwotę, zalogować się, podać dane, zadzwonić albo przenieść rozmowę do innej aplikacji. To właśnie żądane działanie jest ważniejsze niż wygląd wiadomości.
4. Oszust przejmuje następny krok. Link może prowadzić do podrobionej strony, numer do rozmówcy podszywającego się pod zaufaną instytucję, a komunikator do kolejnego etapu manipulacji. Zatrzymanie ataku polega na przerwaniu tej ścieżki i sprawdzeniu sprawy poza SMS-em.
5. Po błędzie oszust próbuje wykorzystać rezultat. Mogą to być dane karty, hasło, dostęp do konta, informacje osobowe albo wykonany przelew. Im szybciej zabezpieczysz właściwą usługę i zgłosisz zdarzenie, tym większa szansa na ograniczenie skutków.
Przykłady fałszywych SMS-ów z życia
Smishing nie ma jednego tekstu ani jednej marki. Te pięć opisanych przez PHISHLY przypadków pokazuje, jak różne mogą być przynęty:
- Mandat i fałszywy CEPiK. SMS o rzekomym mandacie prowadził do strony podszywającej się pod CEPiK i formularza żądającego danych karty.
- Wygasające dane w mObywatelu. Fałszywy SMS o ważności danych kierował do strony udającej login.gov.pl, a następnie do podrobionego logowania bankowego.
- Wygasające punkty operatora. W kampanii podszywającej się pod T-Mobile obietnica zachowania punktów i krótki termin miały skłonić odbiorcę do użycia phishingowego linku.
- Weryfikacja konta sprzedawcy. SMS „Verify” podszywający się pod OLX prowadził przez kopię prawdziwego ogłoszenia do fałszywego procesu weryfikacji i logowania bankowego.
- Oferta pracy i płatne zadania. SMS z ofertą pracy na Telegramie przenosił rozmowę do komunikatora, gdzie proste zadania i początkowe wypłaty poprzedzały żądania coraz większych przelewów.
Wspólnym elementem nie jest treść SMS-a, tylko próba przejęcia Twojej następnej decyzji. Raz będzie to strach przed karą, innym razem chęć ochrony konta, nagroda albo obietnica zarobku.
Jak rozpoznać fałszywy SMS i sprawdzić link
Nadawca. Sama nazwa wyświetlana nad wiadomością nie jest wystarczającym dowodem autentyczności. Oceniaj przede wszystkim to, czego wiadomość od Ciebie chce, i czy taki sposób kontaktu pasuje do usługi, z której naprawdę korzystasz.
Presja czasu. „Zapłać dziś”, „konto zostanie zablokowane”, „punkty wygasają” albo „oferta jest tylko teraz” mają skrócić czas na sprawdzenie sprawy. Pilność jest powodem, żeby zwolnić.
Dopłata, kara albo nagroda. Niewielka kwota może wyglądać niegroźnie, ale formularz płatności może służyć do zebrania pełnych danych karty. Z kolei niespodziewana nagroda może prowadzić do logowania lub płatności pod pretekstem jej odebrania.
Domena. Nie oceniaj strony po logo, kolorach ani nazwie marki umieszczonej gdzieś w adresie. Sprawdź właściwą domenę i porównaj ją z adresem, którego używasz na co dzień. Literówka, dodatkowy wyraz lub myślnik mogą być ostrzeżeniem, ale poprawnie wyglądający adres też trzeba zweryfikować.
Skrócony adres. Skracacz linku ukrywa docelową domenę. Nie klikaj tylko po to, żeby sprawdzić, dokąd prowadzi. Jeżeli SMS dotyczy banku, urzędu, kuriera lub innej usługi, otwórz znaną aplikację albo wpisz adres samodzielnie.
Brak błędów niczego nie dowodzi. Fałszywy SMS może być napisany poprawnie. Błędy językowe są jednym z możliwych sygnałów, nie testem rozstrzygającym.
Jak się bronić przed smishingiem
Najskuteczniejsza zasada jest prosta: oddziel wiadomość od działania. Jeżeli SMS każe Ci coś zrobić, sprawdź tę samą sprawę bez korzystania z linku, numeru telefonu ani instrukcji z wiadomości.
Otwórz samodzielnie aplikację banku, mObywatel, serwis kurierski lub portal, którego dotyczy komunikat. Jeżeli sprawa ma być pilna, prawdziwa usługa powinna pokazać ją także po wejściu niezależną drogą.
Nie podawaj hasła, kodu autoryzacyjnego ani danych karty na stronie otwartej z nieoczekiwanego SMS-a. Czytaj opis operacji, którą zatwierdzasz w aplikacji lub kodem, zamiast zakładać, że dotyczy tego, co powiedział nadawca wiadomości.
Włącz uwierzytelnianie dwuskładnikowe, czyli 2FA, tam gdzie jest dostępne. Nie zastępuje ono ostrożności — kod również może zostać wyłudzony — ale zwiększa ochronę konta, gdy samo hasło wpadnie w niepowołane ręce.
Podejrzany SMS z linkiem przekaż w niezmienionej formie na numer 8080. Podejrzaną stronę lub inny incydent możesz zgłosić przez incydent.cert.pl.
Co zrobić po kliknięciu lub podaniu danych
Kliknąłeś, ale niczego nie podałeś ani nie zainstalowałeś: zamknij stronę i nie wykonuj dalszych poleceń. Samo otwarcie linku nie oznacza automatycznie utraty pieniędzy lub konta, ale nie jest powodem, żeby kontynuować.
Podałeś hasło: wejdź do prawdziwej usługi własną drogą i zmień hasło. Jeśli używałeś go także gdzie indziej, zmień je również tam. Wyloguj aktywne sesje, sprawdź podłączone urządzenia lub aplikacje i włącz 2FA.
Podałeś dane karty lub bankowości: skontaktuj się z bankiem tak szybko, jak to możliwe. Poproś o zabezpieczenie karty lub dostępu do bankowości i powiedz dokładnie, jakie dane zostały ujawnione oraz czy zatwierdziłeś jakąś operację.
Przekazałeś PESEL lub dane dokumentu tożsamości: zastrzeż PESEL w aplikacji mObywatel, serwisie mObywatel lub urzędzie gminy. Jeżeli oszust dostał także dane do innych kont, zabezpiecz je oddzielnie.
Straciłeś pieniądze: zachowaj SMS, adres strony, potwierdzenia operacji i historię kontaktu. Skontaktuj się z bankiem i zgłoś sprawę Policji. Incydent lub podejrzaną stronę zgłoś także przez incydent.cert.pl.
Zainstalowałeś aplikację z linku: przestań używać jej do logowania i płatności, usuń ją dopiero po zabezpieczeniu potrzebnych dowodów i skonsultuj stan urządzenia z zaufanym serwisem lub administratorem, jeśli telefon służy także do pracy.
Smishing w firmie
W pracy ten sam fałszywy SMS może prowadzić do konta służbowego, kodu logowania, płatności albo rozmowy z osobą podszywającą się pod przełożonego. Pracownik powinien przerwać działanie i zgłosić wiadomość do zespołu IT lub bezpieczeństwa, szczególnie jeśli użył służbowych danych albo telefonu.
Dla organizacji osobnymi obszarami są testy phishingowe dla firm oraz program security awareness, czyli regularne szkolenia i ćwiczenia zachowania pracowników. W obu przypadkach warto mierzyć nie tylko kliknięcia, ale też zatrzymanie działania, niezależną weryfikację i zgłoszenie podejrzanej wiadomości.
Smishing a phishing, vishing i quishing
Phishing to szersza kategoria oszustw opartych na podszywaniu się i manipulacji. Smishing opisuje przypadek zaczynający się od SMS-a, vishing wykorzystuje rozmowę głosową, a quishing kieruje odbiorcę przez kod QR.
Kanały mogą się łączyć. SMS może nakłonić do telefonu, fałszywa strona do rozmowy z „konsultantem”, a kod QR do formularza płatności. Dlatego ważniejsze od zapamiętywania nazw jest sprawdzenie, kto kontroluje kolejny krok.
Mity o fałszywych SMS-ach
„Znana nazwa nadawcy oznacza prawdziwy SMS.” Nie. Nazwa nadawcy nie zastępuje sprawdzenia żądania i domeny.
„Oszustwo zawsze zdradzają błędy językowe.” Nie. Poprawny język nie potwierdza autentyczności wiadomości.
„Samo kliknięcie oznacza utratę konta.” Nie automatycznie. Największe ryzyko pojawia się, gdy podasz dane, zatwierdzisz operację, zainstalujesz aplikację albo wykonasz inne polecenie.
„2FA zamyka temat.” Nie. Uwierzytelnianie dwuskładnikowe pomaga, ale oszust może próbować wyłudzić także kod lub akceptację operacji.
Podsumowanie: co zrobić z podejrzanym SMS-em
Gdy dostaniesz dziwny SMS, nie zaczynaj od pytania, czy wygląda profesjonalnie. Sprawdź, do jakiego działania próbuje Cię skłonić, i potwierdź sprawę samodzielnie w prawdziwej aplikacji, na znanej stronie lub pod numerem, który już masz.
Jeśli wiadomość zawiera podejrzany link, przekaż ją na 8080. Jeżeli podałeś dane, nie czekaj na oznaki oszustwa: zabezpiecz bank, kartę lub konto, zmień hasło i włącz 2FA, a po przekazaniu danych tożsamości zastrzeż PESEL. Szybka reakcja jest ważniejsza niż próba ustalenia, jak przekonujący był fałszywy SMS.
Najczęstsze pytania
Co to jest smishing?
Smishing to odmiana phishingu prowadzona przez SMS. Oszust podszywa się pod zaufaną osobę, firmę lub instytucję i próbuje skłonić odbiorcę do działania, na przykład kliknięcia linku, przekazania danych, płatności, telefonu albo instalacji aplikacji.
Skąd wzięła się nazwa smishing?
Nazwa łączy SMS i phishing. Wskazuje kanał ataku: oszustwo zaczyna się od wiadomości tekstowej, ale może później przenieść odbiorcę na stronę, do rozmowy telefonicznej lub innej usługi.
Jak rozpoznać fałszywy SMS?
Zwróć uwagę na nieoczekiwany kontakt, presję czasu, groźbę kary lub blokady, drobną dopłatę, prośbę o dane i link prowadzący poza znaną domenę. Brak literówek nie oznacza, że wiadomość jest prawdziwa, a sama nazwa nadawcy nie potwierdza autentyczności.
Czy smishing zawsze zawiera link?
Nie. Polska ustawowa definicja obejmuje także SMS-y nakłaniające do przekazania danych, wykonania płatności, rozpoczęcia połączenia głosowego albo instalacji oprogramowania. Link jest częsty, ale nie jest warunkiem smishingu.
Jak sprawdzić link z SMS-a?
Nie oceniaj strony po logo ani wyglądzie. Sprawdź właściwą domenę i porównaj ją z adresem usługi, z której korzystasz na co dzień; gdy adres jest skrócony lub budzi wątpliwości, nie używaj go i otwórz usługę samodzielnie z aplikacji, zakładki albo wpisanego adresu.
Gdzie zgłosić podejrzany SMS w Polsce?
Jeśli SMS zawiera podejrzany link, przekaż wiadomość w niezmienionej formie na numer 8080 do CERT Polska. Podejrzaną stronę lub inny incydent możesz zgłosić przez incydent.cert.pl.
Co zrobić po kliknięciu linku w fałszywym SMS-ie?
Nie wpisuj danych i nie instaluj niczego z otwartej strony. Zamknij ją, a jeśli podałeś hasło, dane karty, kod lub dane dokumentu, od razu wykonaj działania odpowiednie do tego, co zostało ujawnione.
Co zrobić po podaniu hasła, danych karty lub PESEL?
Po danych bankowych skontaktuj się z bankiem i poproś o zabezpieczenie karty lub dostępu. Po haśle zmień je także w innych miejscach, gdzie było używane, wyloguj aktywne sesje i włącz uwierzytelnianie dwuskładnikowe; po przekazaniu PESEL lub danych dokumentu zastrzeż PESEL.
Źródła
- CERT Polska - Phishing: jak rozpoznać oszustwo i nie dać się nabrać — Aktualne wskazówki o sprawdzaniu domeny, sygnałach ostrzegawczych, zgłaszaniu na 8080 i incydent.cert.pl oraz reakcji po podaniu hasła, danych karty lub danych dokumentu.
- Tekst jednolity ustawy o zwalczaniu nadużyć w komunikacji elektronicznej — Ustawowa definicja smishingu obejmująca SMS z podszyciem, który ma skłonić odbiorcę m.in. do przekazania danych, płatności, otwarcia strony, połączenia lub instalacji oprogramowania.
- KNF - Phishingowe wiadomości SMS — Przykładowe podszycia pod banki, kurierów, portale i instytucje oraz typowe preteksty dopłaty, potwierdzenia płatności i aktualizacji danych.
- Trend Micro - Czym jest smishing? — Źródło z aktualizacją z 17 marca 2026 r. potwierdzające pochodzenie nazwy od SMS i phishing oraz podstawowy mechanizm oszustwa przez wiadomości tekstowe.
Czy Twój zespół zatrzyma fałszywy SMS?
Testy phishingowe sprawdzają, czy pracownicy rozpoznają presję, nie przechodzą do ryzykownego działania i zgłaszają podejrzaną wiadomość.