Cyberbezpieczeństwo zaczyna się od Ciebie – ECSM 2026
NASK rozpoczął polską odsłonę ECSM 2026 i pokazuje, jak zatrzymać podszycie w SMS-ie, wiadomości od szefa i rozmowie telefonicznej.
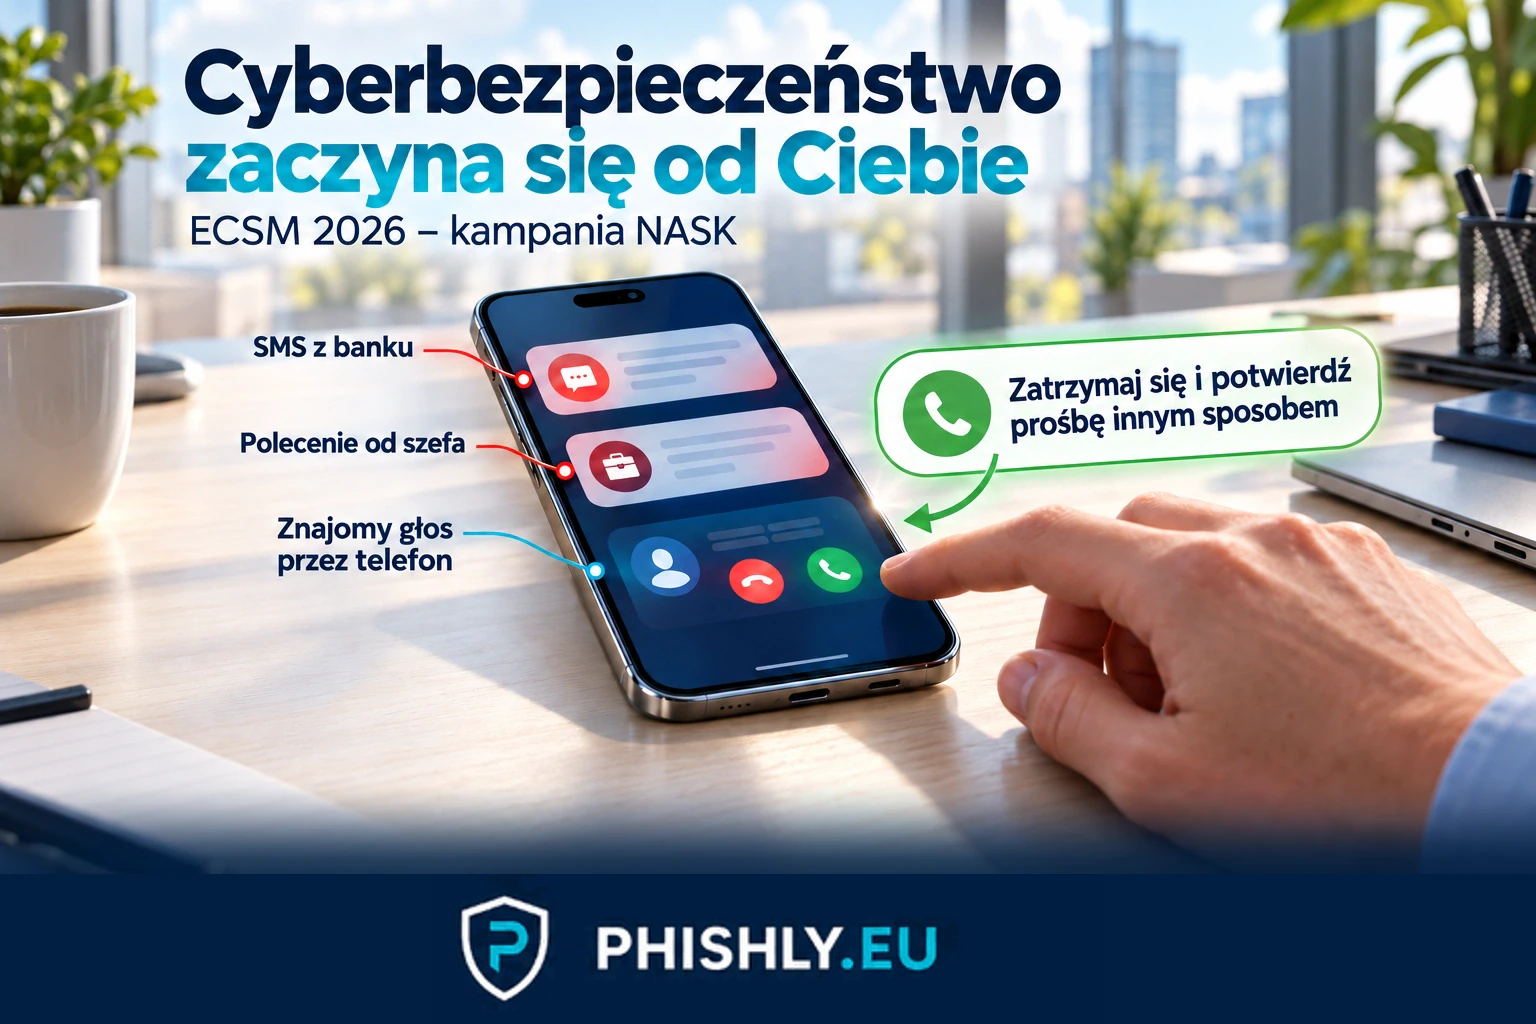
Cyberbezpieczeństwo zaczyna się od Ciebie – ECSM 2026
1 października 2026 roku NASK rozpoczął w Polsce Europejski Miesiąc Cyberbezpieczeństwa (ECSM) pod hasłem „Cyberbezpieczeństwo zaczyna się od Ciebie”. W centrum tegorocznej kampanii znalazły się sytuacje, w których ktoś otrzymuje SMS rzekomo z banku, pilną wiadomość od szefa albo telefon z głosem przypominającym bliską osobę. Jeśli spotkasz podobną prośbę, sprawdź nadawcę przez numer, który znasz już wcześniej, zanim podasz dane lub przelejesz pieniądze. To przykłady edukacyjne NASK, a nie potwierdzona jedna fala oszukańczych wiadomości.
Trzy sytuacje, przed którymi ostrzega kampania NASK
W komunikacie otwierającym ECSM 2026 państwowy instytut NASK wymienia SMS z banku, wiadomość od szefa i głos bliskiej osoby proszącej pilnie o pieniądze. Przekaz kampanii nie podaje dosłownej treści takich oszustw. Poniższe wiadomości są fikcyjnymi przykładami, a nie przechwyconymi SMS-ami ani transkrypcjami rzeczywistych rozmów:
- Przykład SMS-a: „Bank: wykryliśmy problem z kontem. Potwierdź dane pod podanym linkiem”.
- Przykład wiadomości od szefa: „Pilnie wykonaj przelew na nowy rachunek, szczegóły wyślę później”.
- Przykład telefonu: „Potrzebuję natychmiast pieniędzy, przelej je na ten numer konta” — wypowiedziany głosem przypominającym kogoś bliskiego.
NASK podkreśla, że przestępcy podszywają się pod firmy, instytucje i osoby oraz wykorzystują AI do tworzenia przekonujących tekstów, obrazów i nagrań.
Co powinno zatrzymać odbiorcę
W bankowym przykładzie podejrzane jest żądanie wpisania danych przez link z SMS-a zamiast w samodzielnie uruchomionej aplikacji banku. W wiadomości od szefa — presja na przelew na nowy rachunek bez sprawdzenia polecenia. W telefonie — prośba o natychmiastowe pieniądze, której wiarygodność opiera się wyłącznie na znajomym głosie. Głos można podrobić, dlatego nie jest dowodem tożsamości.
To odmiany phishingu, czyli wyłudzania przez podszywanie się; jego warianty SMS-owe i telefoniczne opisuje też artykuł o atakach poza pocztą e-mail. Przykład z głosem AI przypomina ryzyka pokazane przy automatyzacji oszustw telefonicznych.
Jeśli otrzymasz podejrzaną prośbę
Nie odpowiadaj na bankowego SMS-a i nie otwieraj zamieszczonego linku. Otwórz aplikację banku samodzielnie albo wybierz numer z karty płatniczej. Podejrzany SMS prześlij do CERT Polska pod numer 8080.
Zanim wykonasz przelew wskazany przez rzekomego szefa, zadzwoń do przełożonego na zapisany wcześniej numer; podejrzane polecenie pokaż osobie odpowiadającej w firmie za bezpieczeństwo IT. Jeśli rozmówca brzmi jak ktoś bliski, zakończ połączenie i oddzwoń na znany numer tej osoby.
Jeśli kliknąłeś link lub podałeś dane
Po otwarciu strony z bankowego SMS-a nie wpisuj kolejnych informacji. Jeżeli ujawniłeś hasło lub dane konta, natychmiast zadzwoń do banku przez numer z aplikacji albo z karty i poproś o zabezpieczenie dostępu. Podejrzaną stronę lub próbę wyłudzenia zgłoś przez incydent.cert.pl.
Jeśli przekazałeś pieniądze
Po przelewie na rachunek podany przez rzekomego szefa lub bliską osobę natychmiast skontaktuj się z bankiem i poproś o próbę zatrzymania albo odzyskania środków. Zachowaj wiadomości, numer rachunku oraz potwierdzenie transakcji i zawiadom policję. Nie wykonuj kolejnego przelewu pod pretekstem „odblokowania” pierwszej płatności.
Co oznacza ECSM 2026 dla codziennych decyzji
Październikowa kampania NASK zachęca do poznawania zagrożeń, wprowadzania konkretnej zmiany w swoich nawykach i dzielenia się wiedzą. W przypadku trzech wskazanych scenariuszy taką zmianą jest oddzwanianie na wcześniej zapisany numer zamiast ufania nadawcy SMS-a, podpisowi wiadomości czy barwie głosu.
Najczęstsze pytania
Co oznacza hasło „Cyberbezpieczeństwo zaczyna się od Ciebie” i czym jest ECSM 2026?
To hasło polskiej odsłony Europejskiego Miesiąca Cyberbezpieczeństwa, którą NASK rozpoczął 1 października 2026 roku, aby zachęcić do codziennej weryfikacji podejrzanych próśb.
Czy NASK ostrzega przed konkretną kampanią SMS-ów od banku, czy pokazuje przykłady oszustw?
NASK pokazuje scenariusze edukacyjne; samo ogłoszenie ECSM nie potwierdza jednej konkretnej kampanii fałszywych SMS-ów ani ich dosłownej treści.
Jak sprawdzić, czy wiadomość od szefa lub głos bliskiej osoby są autentyczne?
Zadzwoń na wcześniej znany numer przełożonego lub bliskiej osoby; nie używaj numeru otrzymanego w podejrzanej wiadomości.
Co zrobić po kliknięciu podejrzanego linku albo wykonaniu przelewu oszustowi?
Skontaktuj się niezwłocznie z bankiem, zabezpiecz dostęp, zgłoś stronę do CERT Polska przez incydent.cert.pl, a utratę pieniędzy również policji.
Źródła
- NASK – ECSM 2026: Cyberbezpieczeństwo zaczyna się od Ciebie — Oficjalne ogłoszenie polskiej kampanii 1 października 2026 roku.
- ENISA – European Cybersecurity Month — Europejski kontekst kampanii.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Co to jest vishing? Jak działa phishing głosowy w firmie.