Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 204 artykułów z tagiem security awareness
2026-09-27
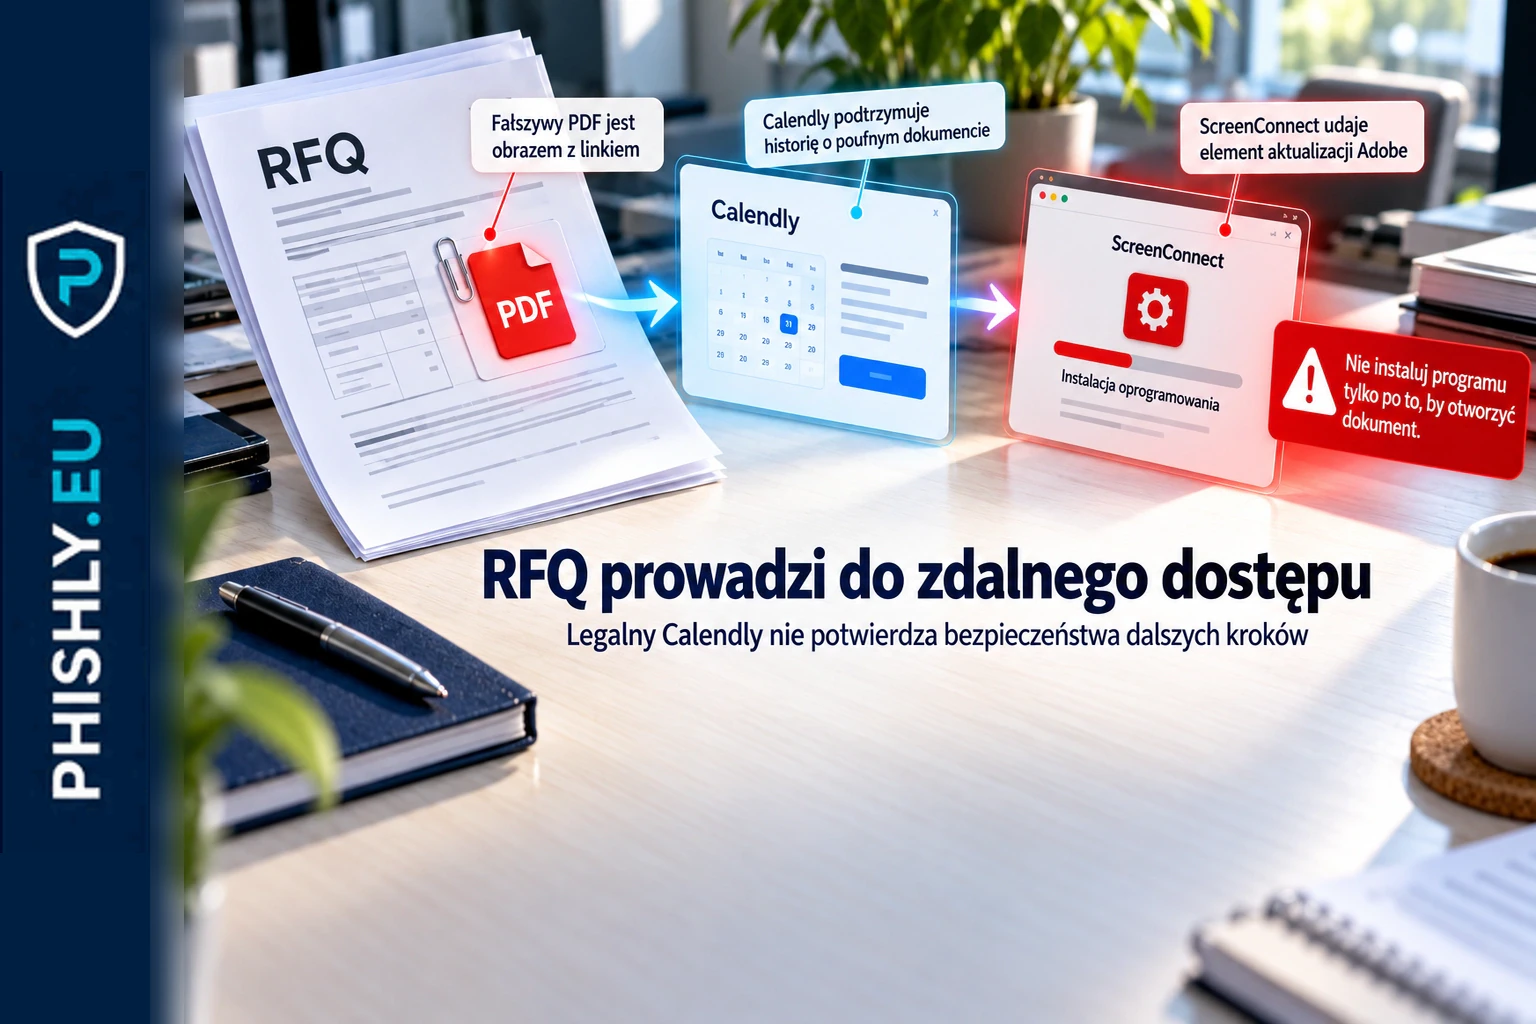
Calendly i fałszywy RFQ prowadzą do instalacji ScreenConnect
NJCCIC ostrzega przed kampanią, w której fałszywy RFQ kieruje przez prawdziwy Calendly do pobrania ScreenConnect pod pretekstem aktualizacji Adobe.
Czytaj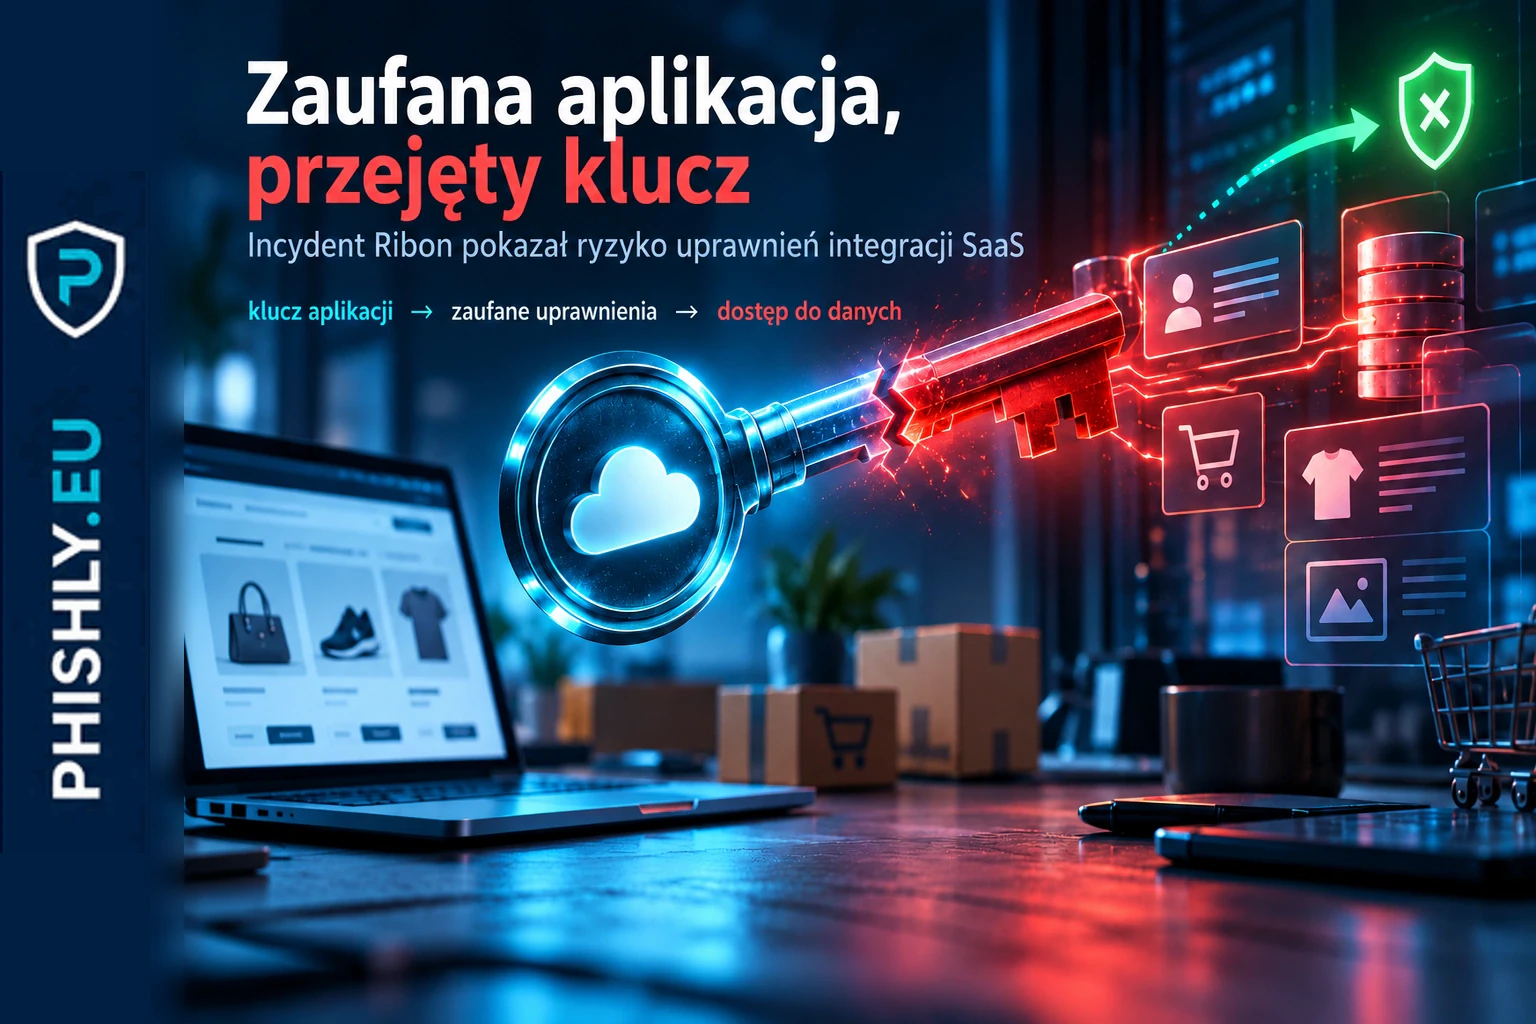
2026-09-27
BigCommerce i Ribon: wyciek przez przejęty klucz aplikacji
Przejęte dane dostępowe aplikacji Ribon i Ribon 1.5 umożliwiły dostęp do danych klientów sklepów BigCommerce oraz wstrzyknięcie złośliwych skryptów do części witryn.
Czytaj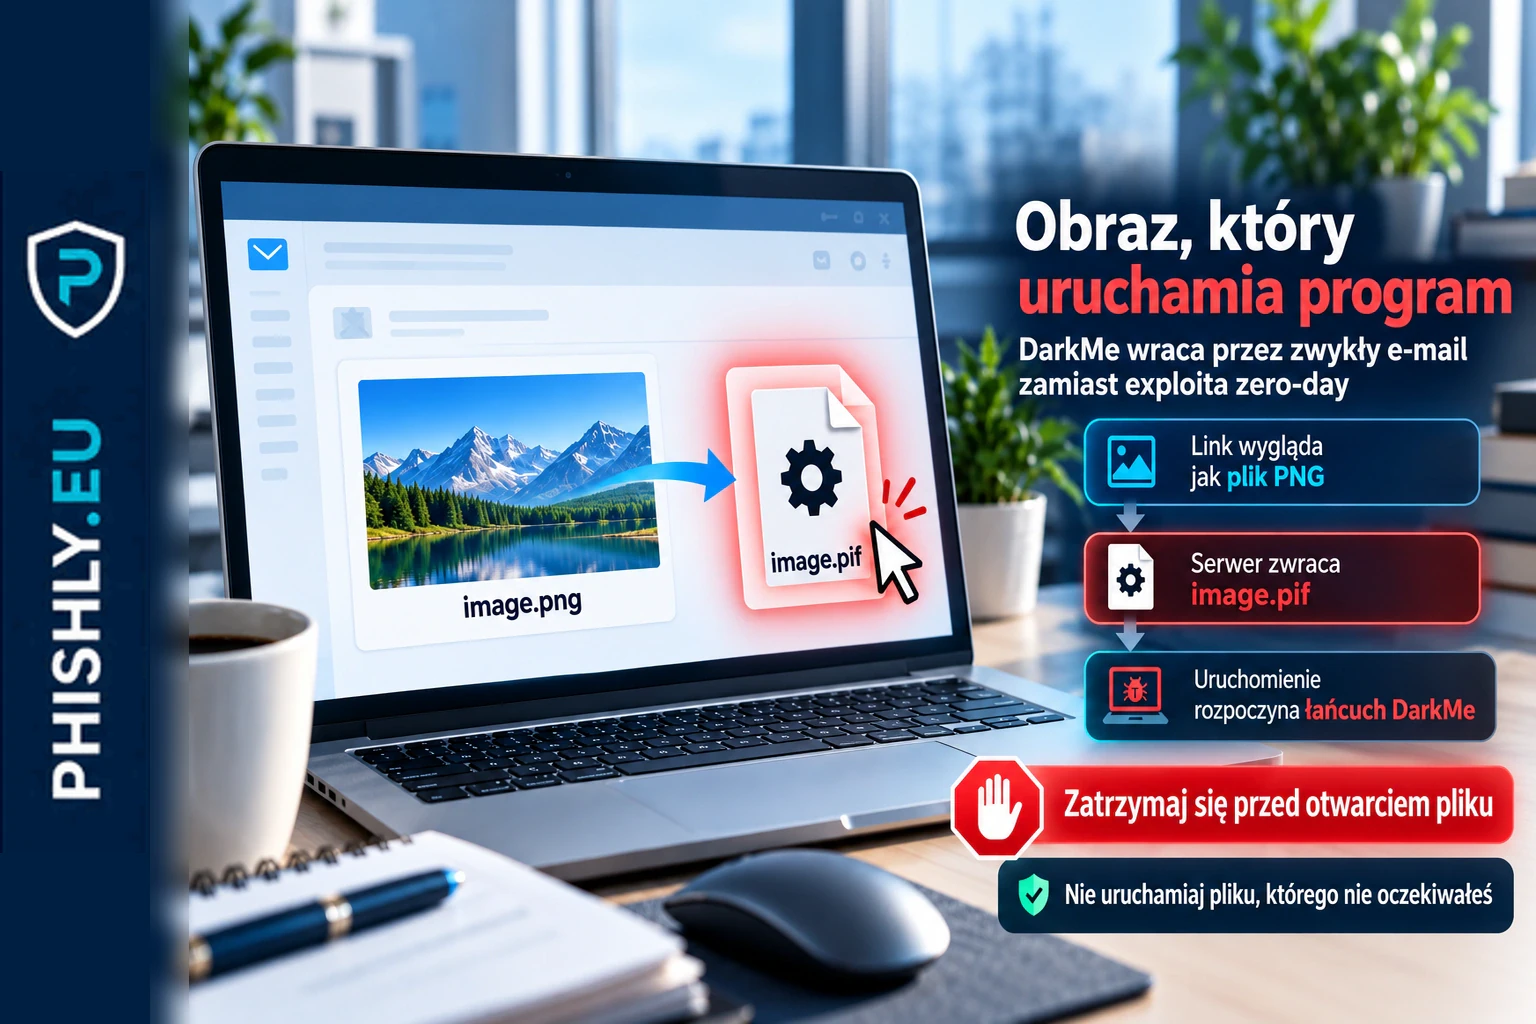
2026-09-27
DarkMe RAT wraca w phishingu: obraz PNG pobiera plik PIF
Nowa kampania DarkMe pokazuje, że malware kojarzony wcześniej z exploitami zero-day może dziś zaczynać się od zwykłego e-maila i pliku udającego obraz.
Czytaj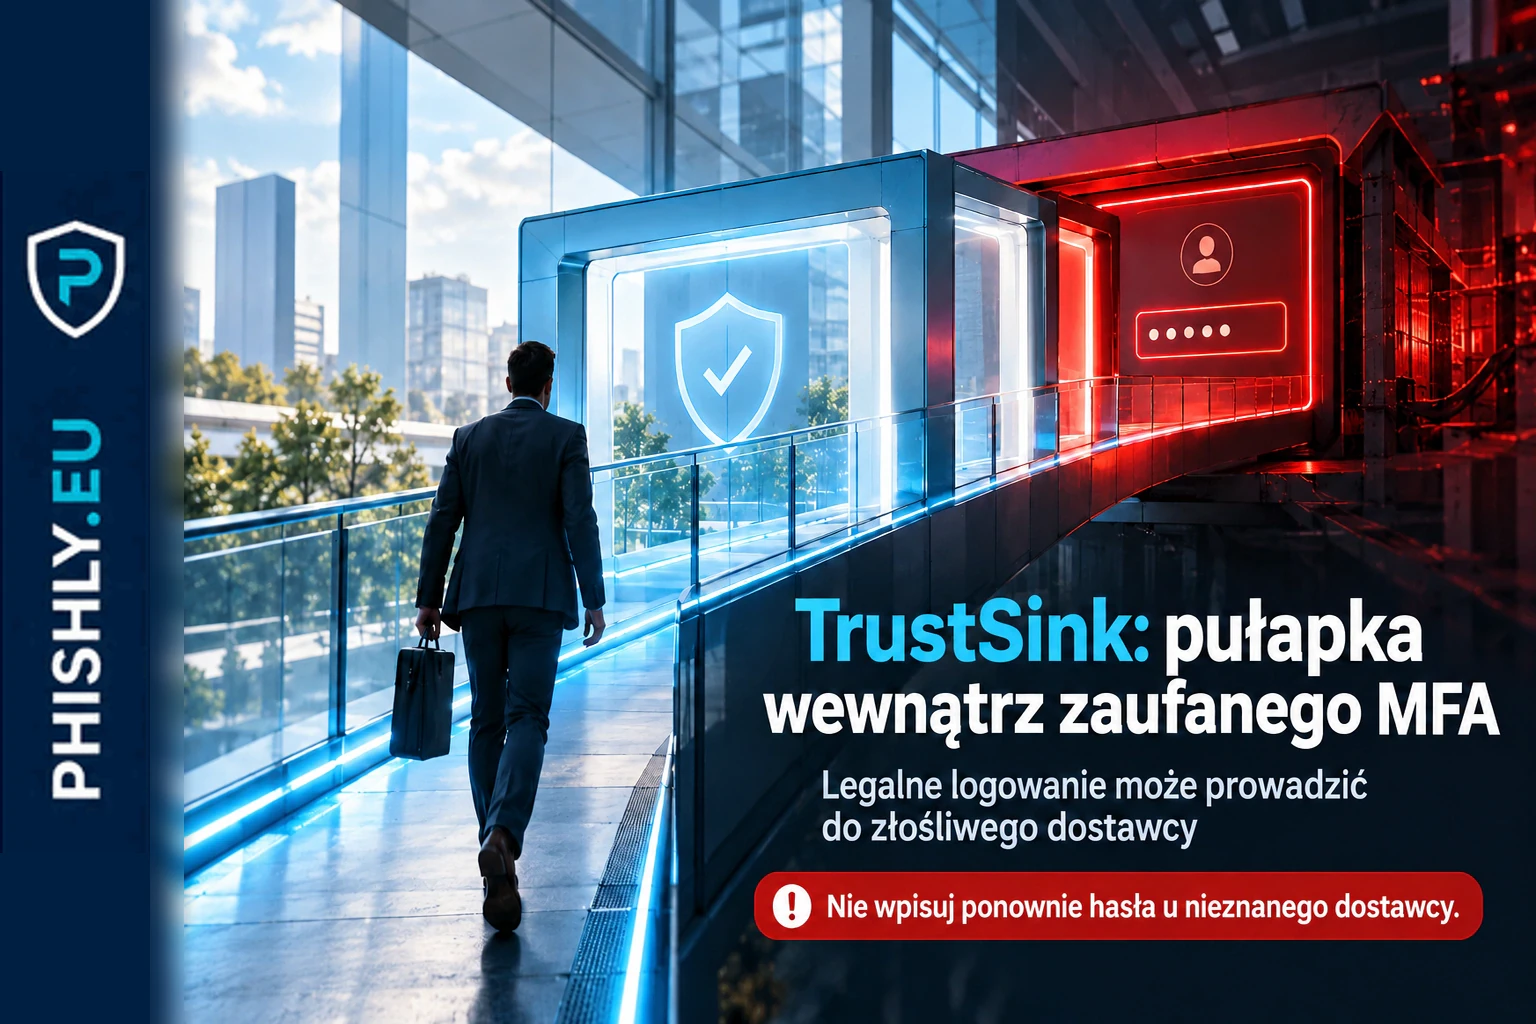
2026-09-27
TrustSink: gdy zewnętrzny dostawca MFA staje się pułapką na hasło
TrustSink pokazuje, jak złośliwy zewnętrzny dostawca MFA w Microsoft Entra może włączyć fałszywy ekran hasła w legalny proces logowania. Wyjaśniamy mechanizm i obronę.
Czytaj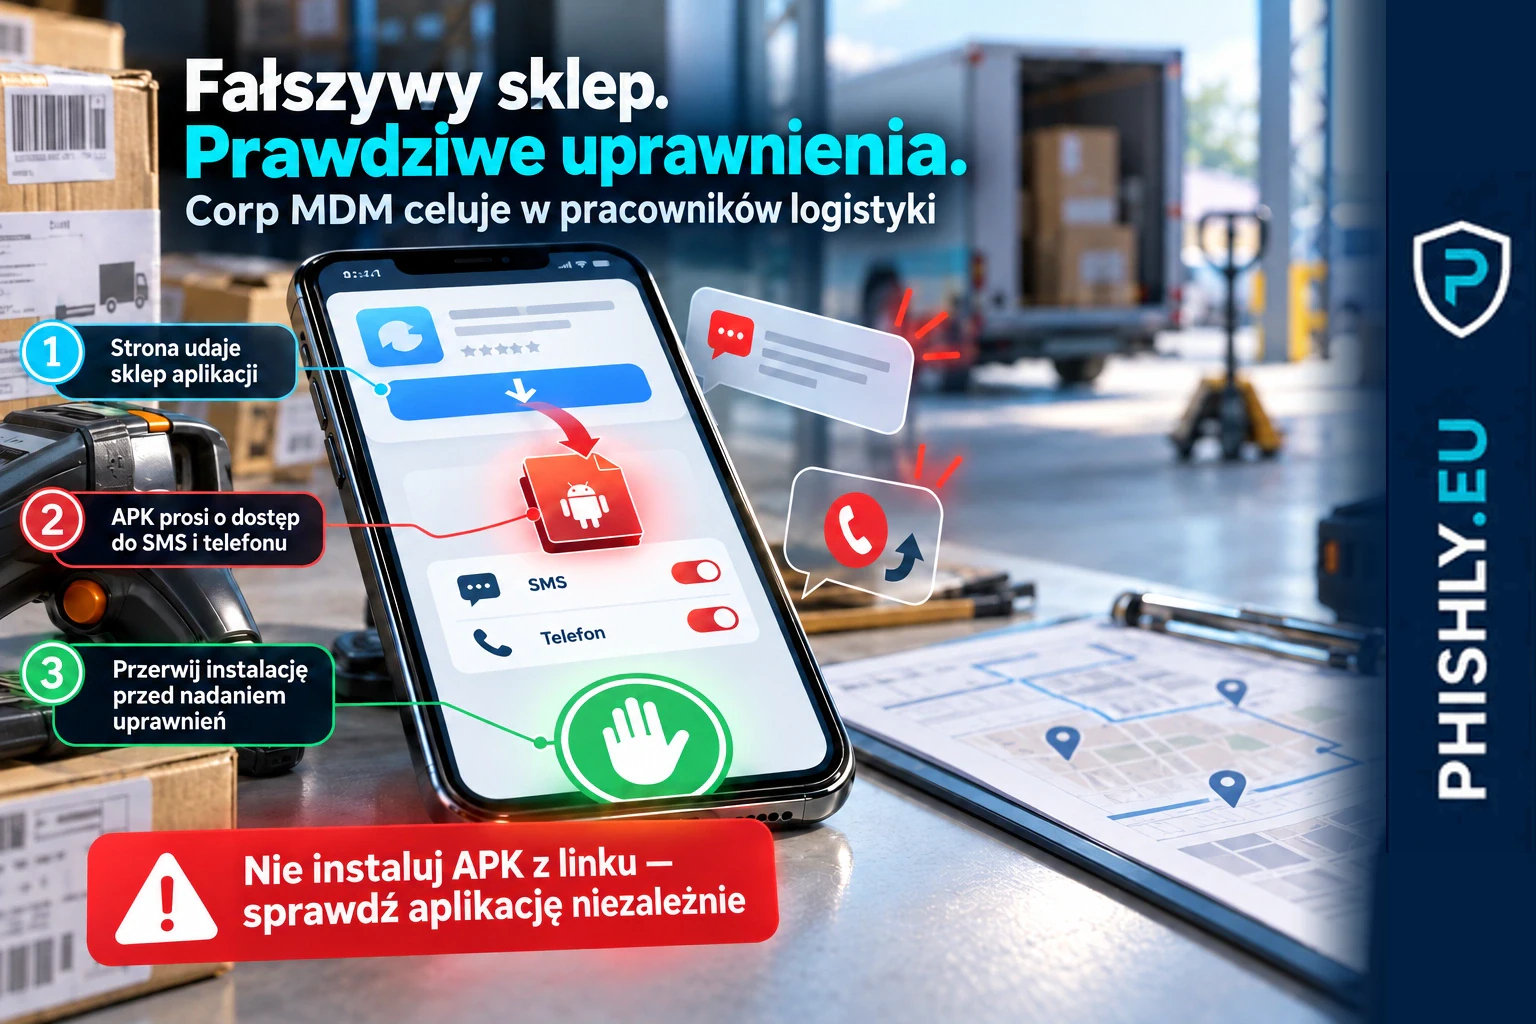
2026-09-27
Corp MDM: fałszywy Google Play atakuje firmy logistyczne
Corp MDM trafia na telefony przez fałszywe strony Google Play podszywające się pod firmy logistyczne. Spyware przechwytuje nowe SMS-y i może przekierowywać połączenia.
Czytaj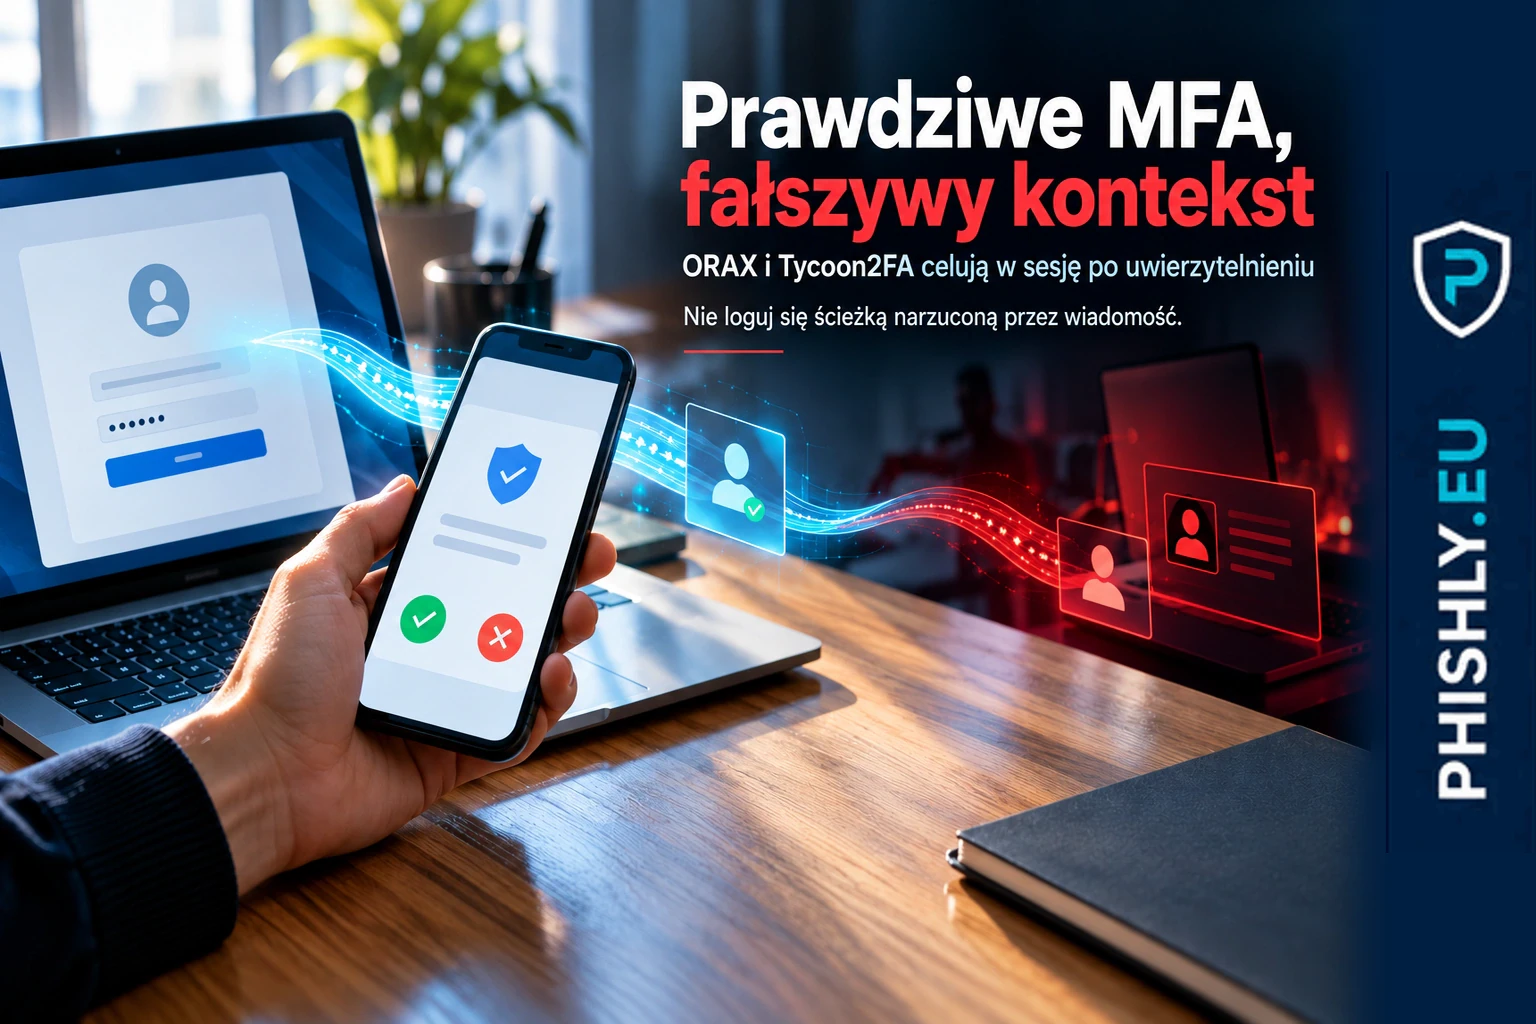
2026-09-27
MFA nie kończy ataku: gdy celem phishingu jest sesja
ORAX i Tycoon2FA pokazują dwie różne drogi do przejęcia sesji po MFA. Analiza wyjaśnia wspólny mechanizm, różnice i decyzje, które mogą przerwać atak.
Czytaj