Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
2026-10-05
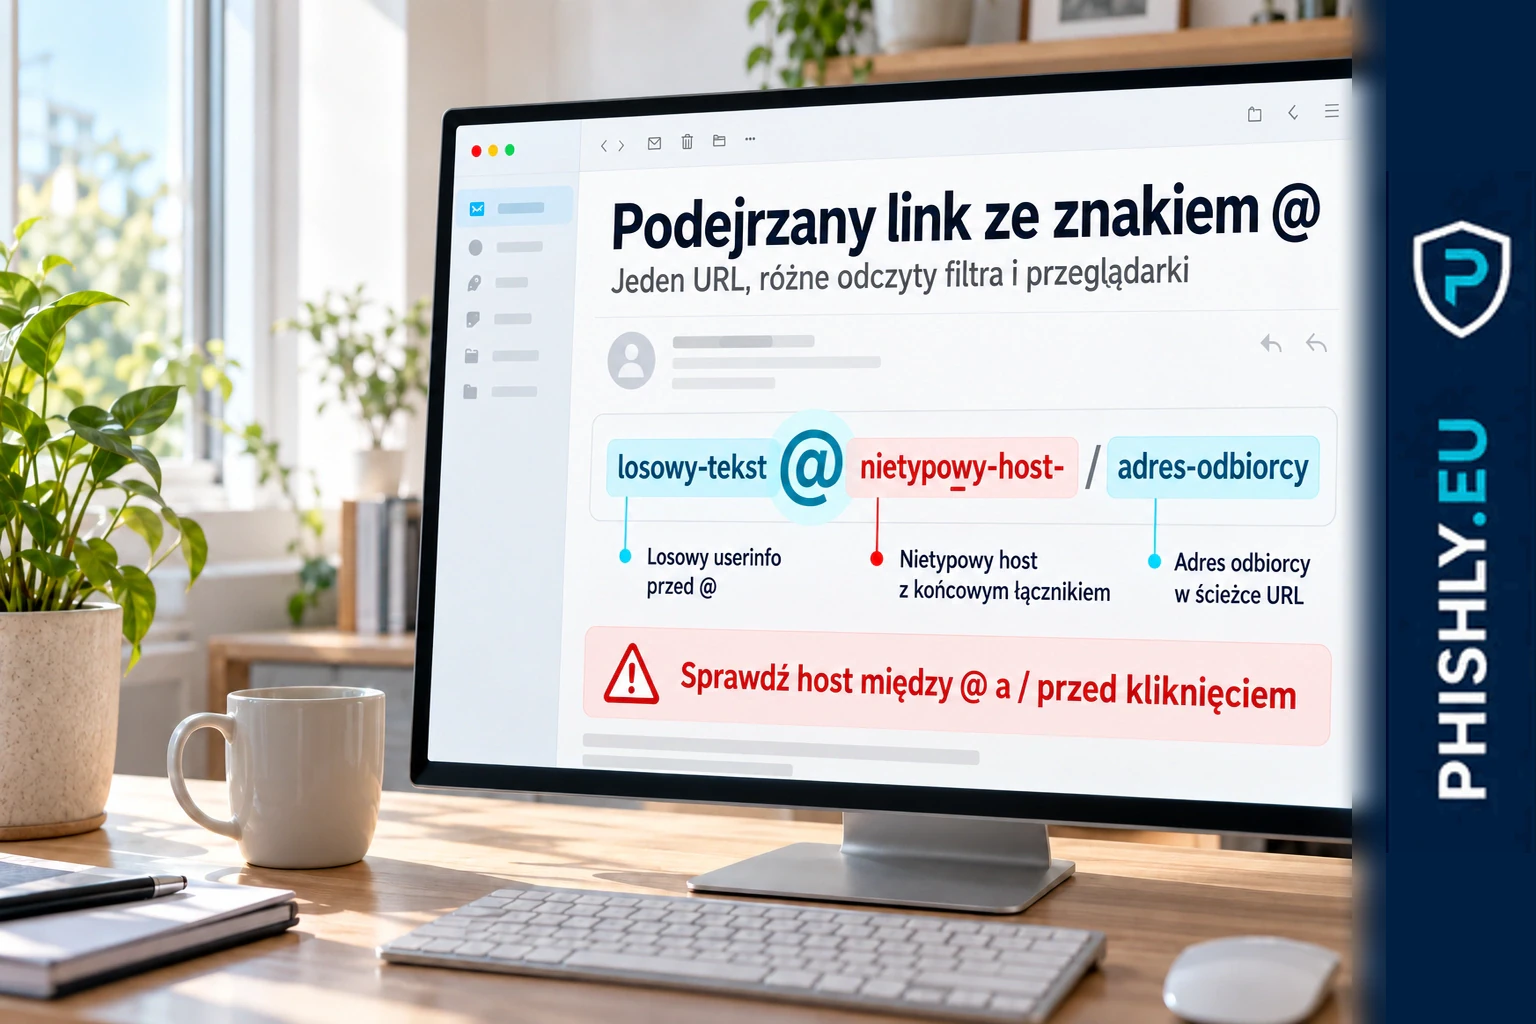
Podejrzany link @ — czy to oszustwo? Uważaj na phishing
Podejrzany link z @ może mylić filtry i narzędzia analizujące adresy, choć przeglądarka otworzy stronę phishingową. Zobacz, jak czytać taki URL i co zrobić po kliknięciu.
Czytaj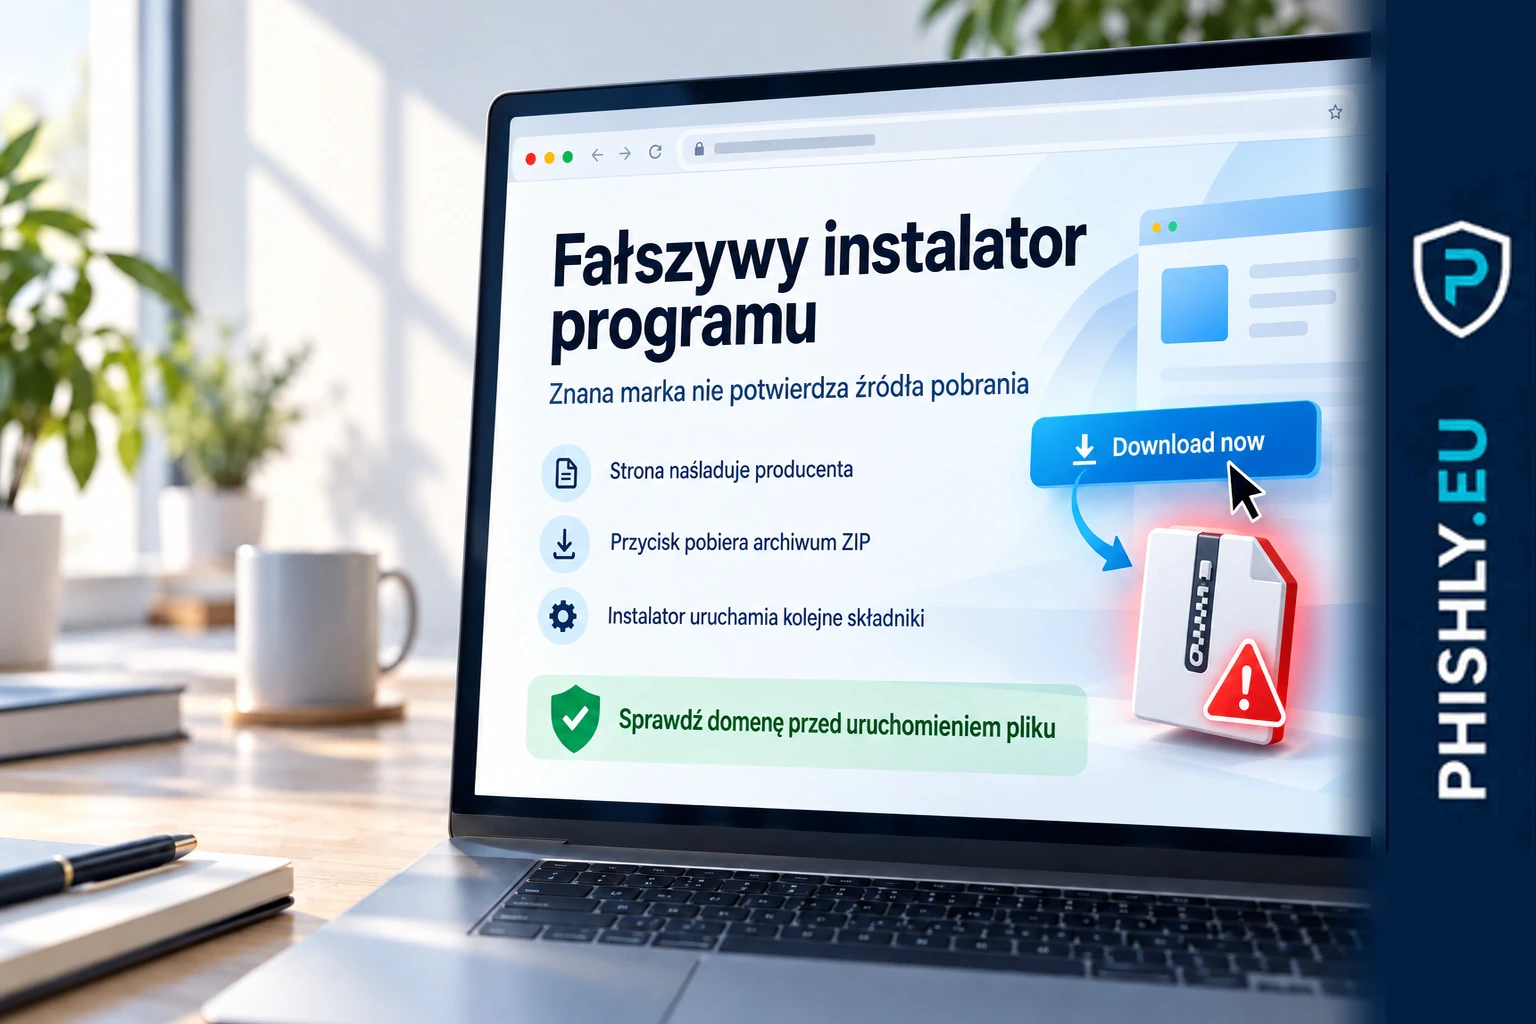
2026-10-05
Fałszywy instalator programu: ostrzeżenie Microsoftu
Fałszywy instalator programu może pochodzić ze strony podszywającej się pod producenta. Microsoft opisuje aktywną kampanię i kroki po pobraniu pliku.
Czytaj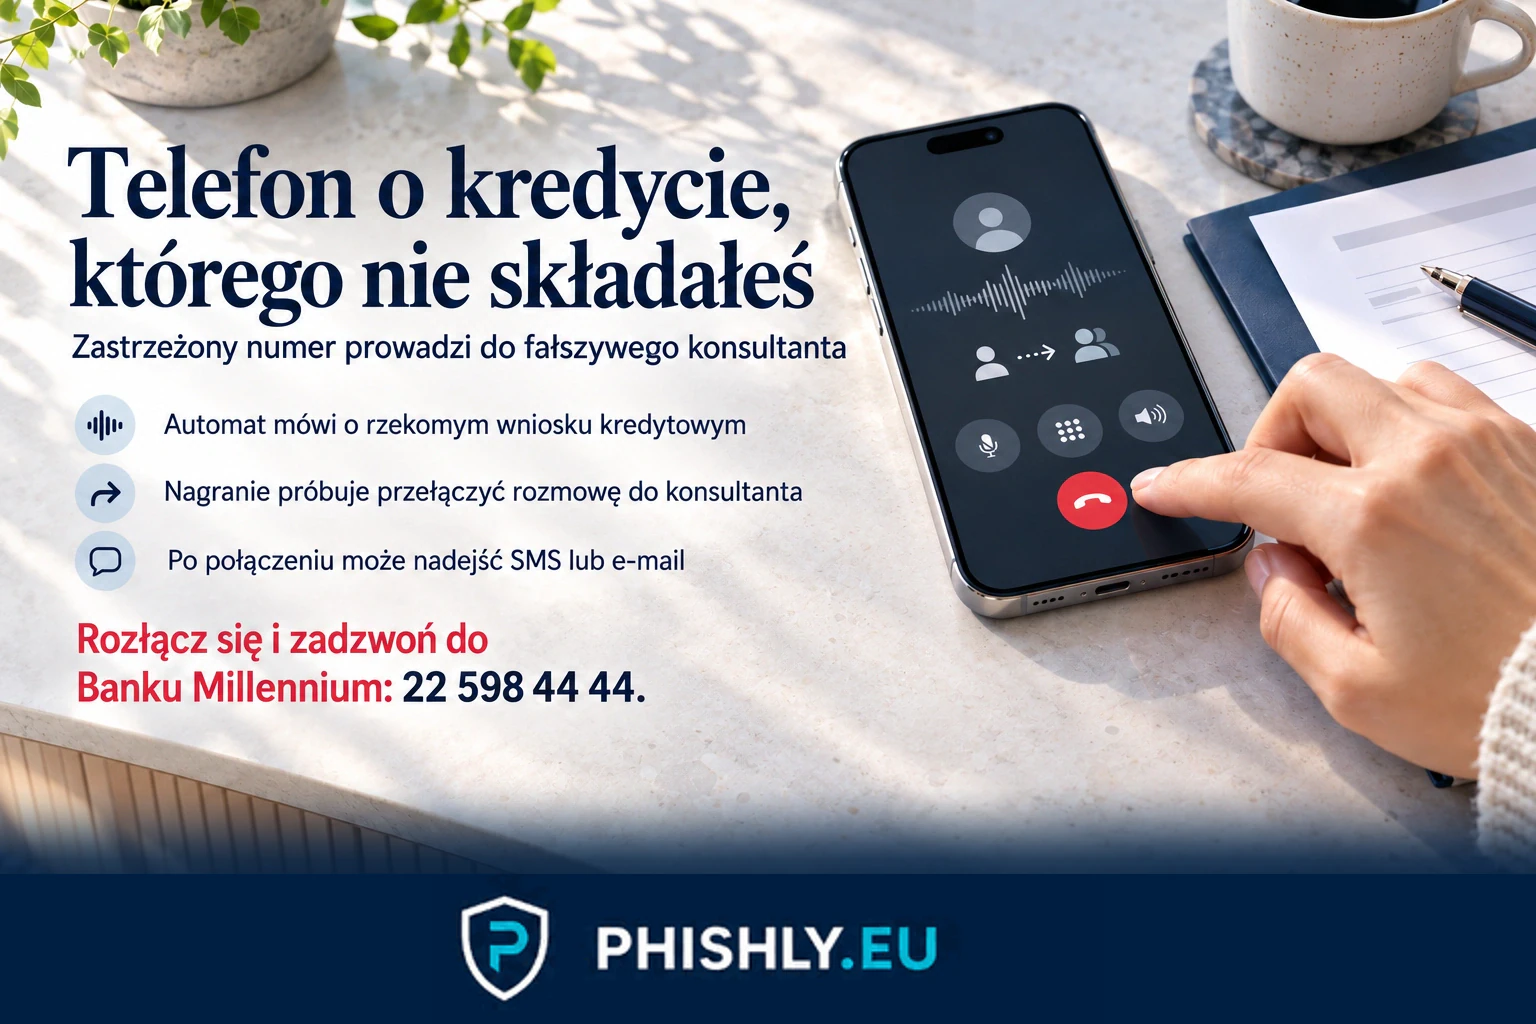
2026-10-05
Bank Millennium: telefon o wniosku kredytowym to oszustwo
Bank Millennium ostrzega przed automatem o rzekomym wniosku kredytowym. Zobacz, jak rozpoznać ten telefon i co zrobić po kontakcie z oszustem.
Czytaj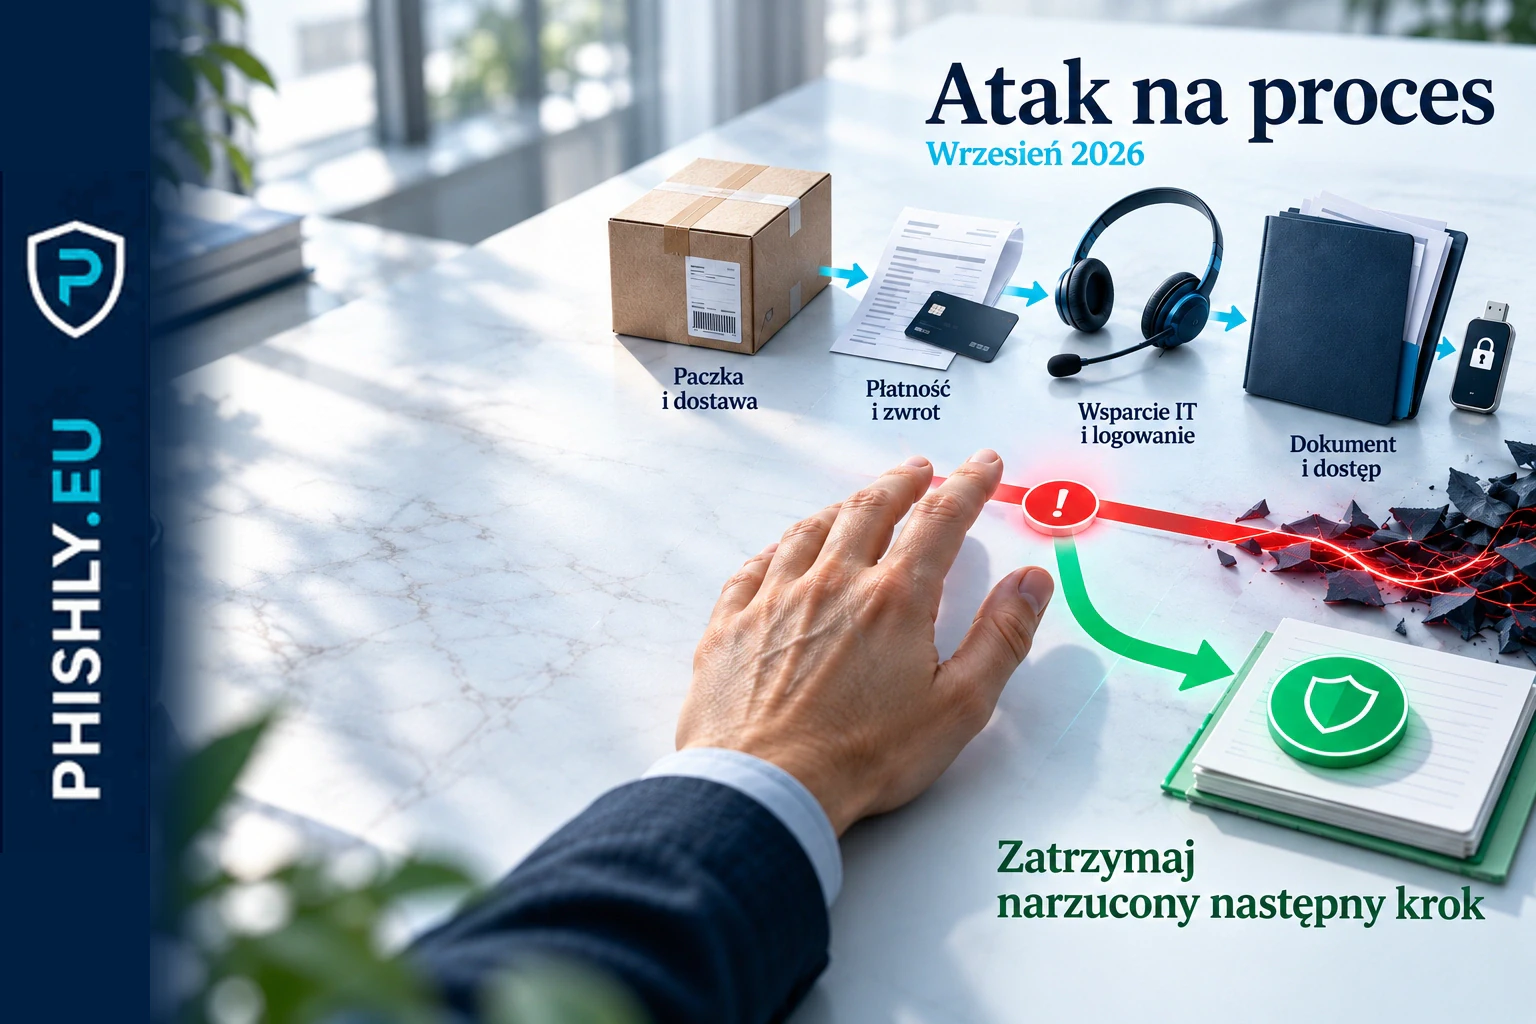
2026-10-05
Wrzesień 2026 w phishingu: atak na proces, nie tylko na markę
Wrześniowe kampanie pokazały, że phishing może przejąć znany proces: dostawę, płatność, wsparcie IT, logowanie lub dokument. Analiza punktu decyzji i obrony.
Czytaj
2026-10-05
Bezpieczny dzień NASK: cyberbezpieczeństwo i oszustwa
Bezpieczny dzień NASK pokazuje fałszywe wygrane, promocje i pilne telefony z banku. Sprawdź, jak rozpoznać presję i gdzie zgłosić próbę oszustwa.
Czytaj
2026-10-05
Wyciek Fakturownia: jakie dane wyciekły i co zrobić
Wyciek Fakturownia: sprawdź, jakie dane skopiowano, jak mogą posłużyć do phishingu oraz co zrobić z hasłem, 2FA, płatnościami i podejrzaną wiadomością.
Czytaj