Wrzesień 2026 w phishingu: atak na proces, nie tylko na markę
Wrześniowe kampanie pokazały, że phishing może przejąć znany proces: dostawę, płatność, wsparcie IT, logowanie lub dokument. Analiza punktu decyzji i obrony.
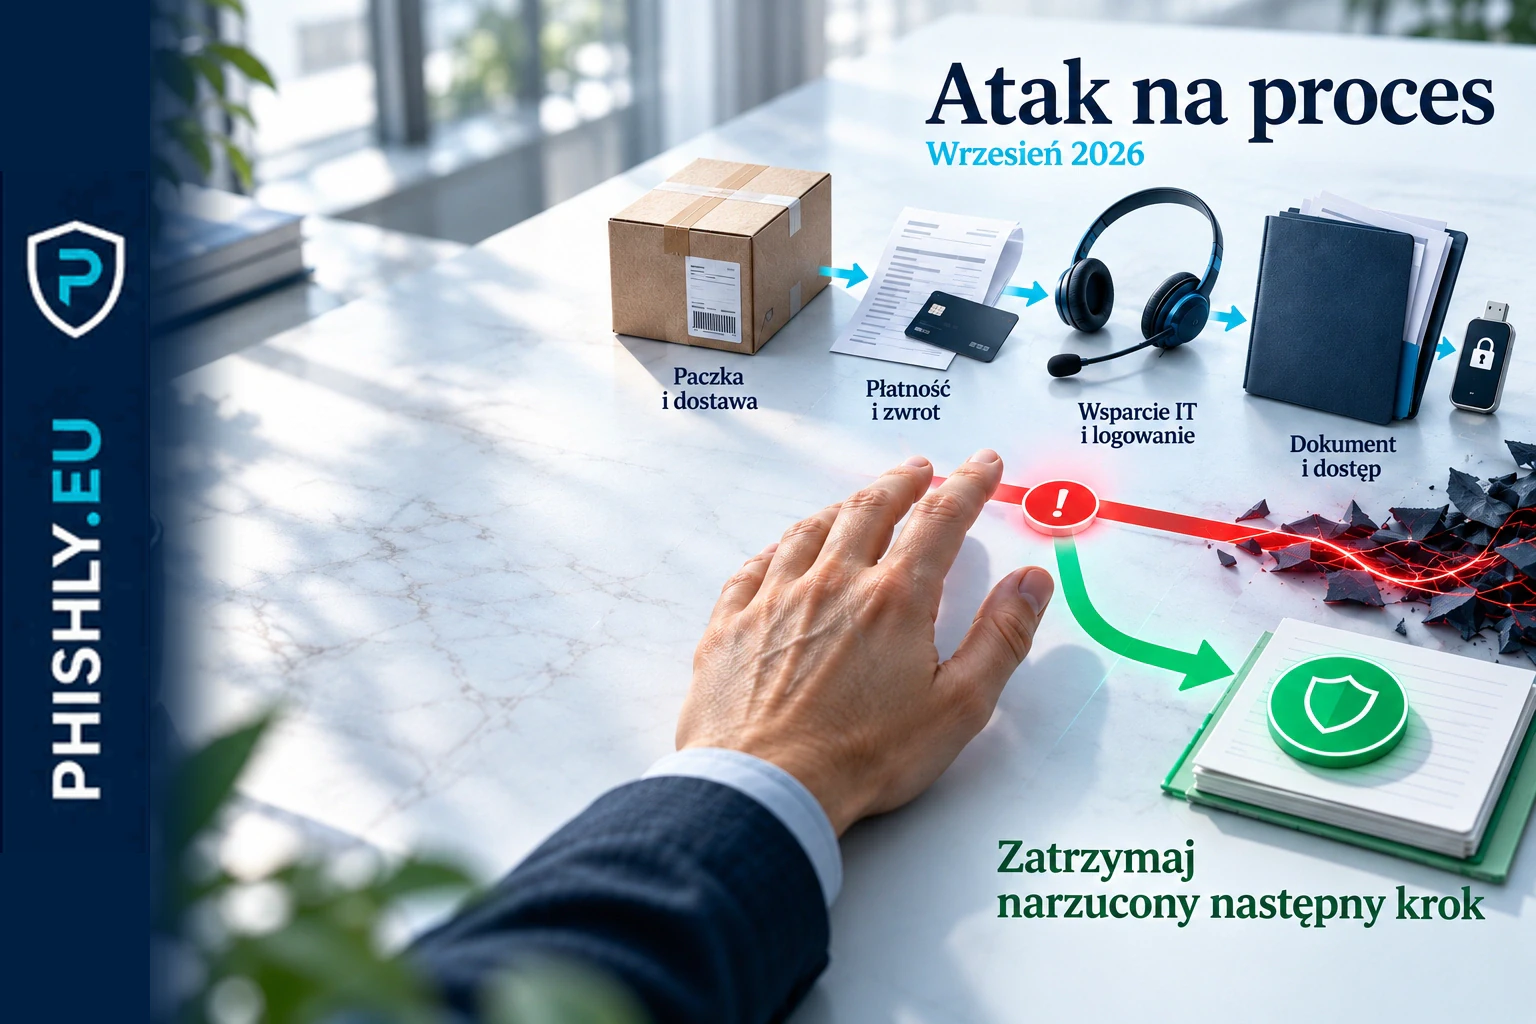
Wrzesień 2026 nie dał jednego „dominującego” rodzaju phishingu, którego udział można uczciwie policzyć na podstawie dostępnych ostrzeżeń. Dał za to spójny wzorzec widoczny w kilku niezależnych źródłach: napastnik próbuje przejąć znany proces i narzucić jego następny krok. Paczka wymaga poprawienia danych, rachunek ma korektę, subskrypcja wymaga aktualizacji płatności, wsparcie IT prosi o zmianę ustawień, a dokument czeka na otwarcie.
Dla pracownika najważniejsze pytanie pojawia się więc wcześniej niż ocena logo albo domeny: czy ja albo moja organizacja rzeczywiście rozpoczęliśmy ten proces i czy ten kanał ma prawo żądać ode mnie właśnie tego kroku teraz? Jeśli odpowiedź nie jest pewna, bezpieczniej przerwać narzuconą ścieżkę i sprawdzić sprawę własną drogą.
Wiarygodność bierze się z następnego kroku
W trzech wrześniowych komunikatach CERT Polska mechanizm był prosty, ale procesy różne. 3 września CERT Polska ostrzegał przed wiadomościami o problemie z doręczeniem paczki, które prowadziły do fałszywego formularza z danymi osobowymi. 17 września pojawiła się korekta prognozy zużycia energii i obietnica zwrotu nadpłaty, po której fałszywa strona zbierała także dane karty. 21 września pretekstem był problem z opłatą za subskrypcję ChatGPT i groźba ograniczenia dostępu.
W każdym z tych przypadków odbiorca nie musiał uwierzyć w niezwykłą historię. Miał jedynie wykonać czynność pasującą do realnej obsługi usługi: poprawić dane, odebrać zwrot albo zaktualizować płatność. Wiarygodność nie wynikała wyłącznie z marki. Wynikała z tego, że kolejny krok wyglądał jak coś, co naprawdę czasem się zdarza.
Ten sam problem widać w bardziej złożonym kontekście organizacyjnym. Wrześniowy przypadek PHISHLY dotyczący fałszywego żądania z legalnej domeny urzędu pokazuje, że nawet prawdziwa domena lub certyfikowany kanał nie odpowiadają na pytanie, czy nadawca rzeczywiście ma prawo żądać określonych danych. Organizacja musi potwierdzić także tożsamość, uprawnienie, podstawę i zakres żądania.
Od paczki do firmowego wsparcia IT: różne preteksty, podobna konstrukcja
We wrześniu Microsoft opublikował dwa badania, które przenoszą ten wzorzec z obsługi konsumenckiej do codziennej pracy firmy. 2 września opisał kontakt podszywający się pod wsparcie IT. Skuteczność zależała od tego, czy użytkownik potraktuje kontakt jako rutynową pomoc i dobrowolnie udzieli dostępu. 9 września Microsoft opisał socjotechnikę z pretekstem pilnej aktualizacji passkey, MFA lub SSO.
MFA to uwierzytelnianie wieloskładnikowe, a SSO to pojedyncze logowanie do wielu usług. Passkey jest metodą logowania opartą na kryptografii klucza publicznego. Te mechanizmy nie były w opisanych przypadkach „łamane” kryptograficznie. Atakujący próbowali sprawić, aby użytkownik wszedł w proces, który wyglądał jak firmowa administracja dostępem, ale został rozpoczęty z niewłaściwego źródła.
Jeszcze wyraźniej widać to w opublikowanym 22 września badaniu Microsoft o EvilTokens. Platforma nadużywała legalnego przepływu device code, czyli sposobu logowania urządzenia za pomocą kodu i prawdziwego portalu dostawcy tożsamości. Microsoft powiązał EvilTokens z przejęciem ponad 12 tys. skrzynek w ponad 10 tys. organizacji. Opisał też analizowanie przejętej poczty w poszukiwaniu relacji i kolejnych okazji do oszustwa. To nie oznacza, że wszystkie wrześniowe kampanie używały tego samego mechanizmu. Pokazuje natomiast, że legalny element infrastruktury może znaleźć się wewnątrz procesu rozpoczętego przez napastnika.
Moment decyzji następuje zanim ekran wygląda podejrzanie
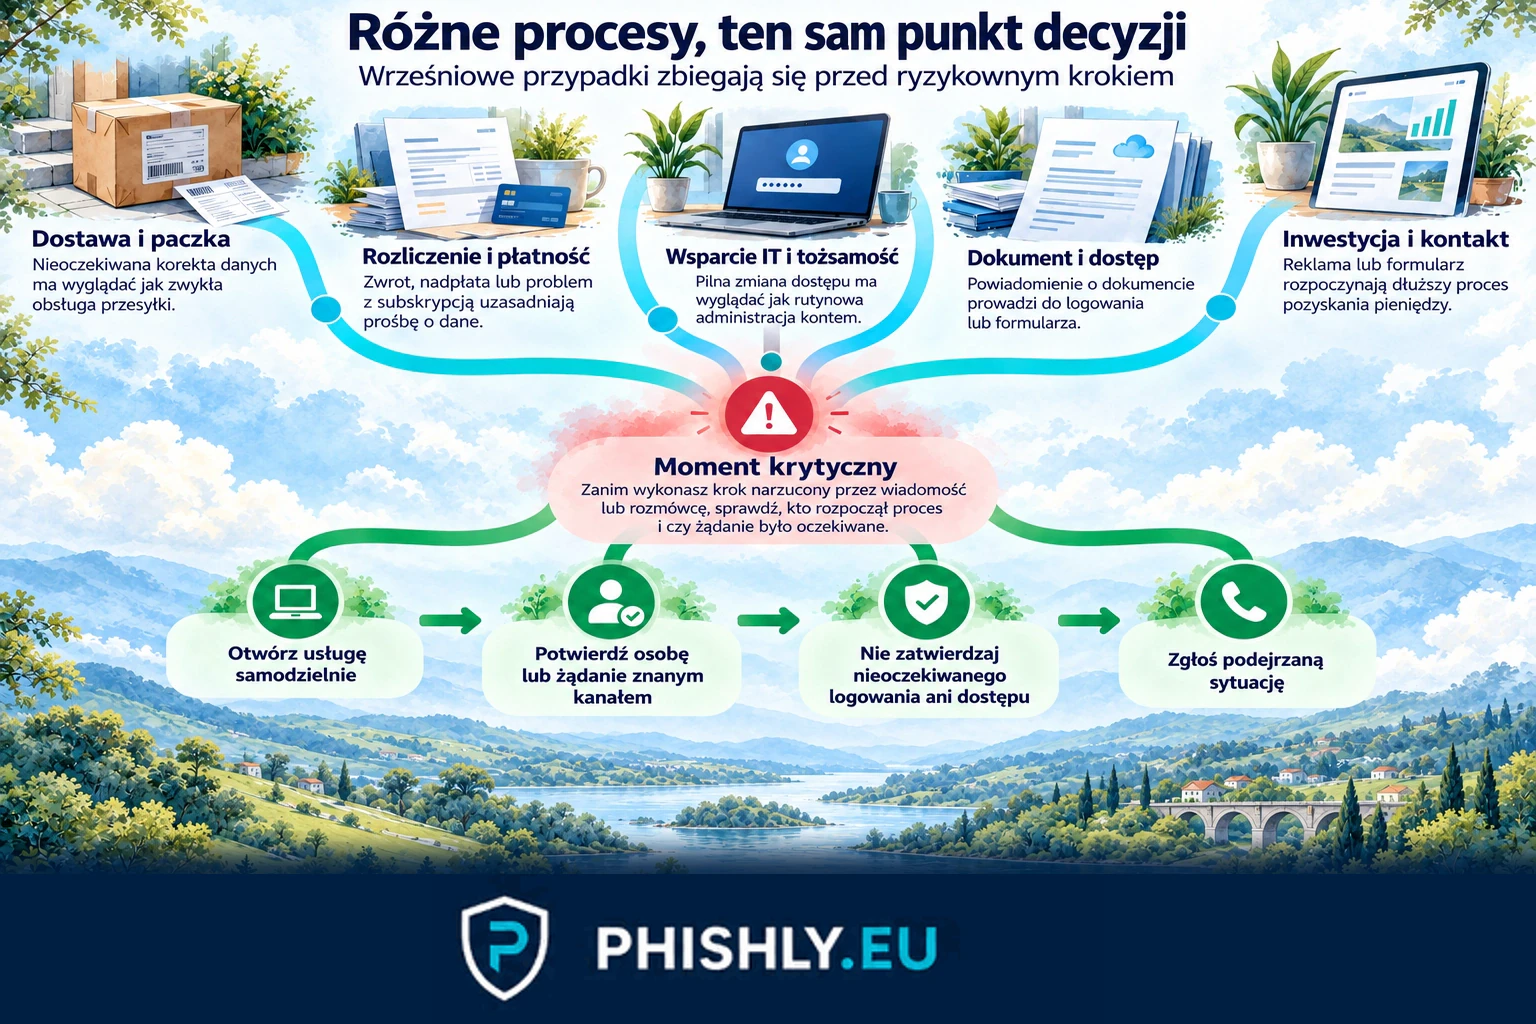
W przypadku EvilTokens i device code phishing użytkownik mógł zobaczyć prawdziwy portal Microsoft. Dlatego kontrola samej końcowej domeny nie wystarczała. Istotne było pochodzenie kodu i całego procesu: kto go rozpoczął i dlaczego użytkownik miał właśnie teraz autoryzować tę czynność.
Ten sam nawyk przenosi się na prostsze kampanie. Jeżeli SMS o paczce podaje link do „korekty”, nie trzeba rozstrzygać na podstawie samego wyglądu strony, czy jest doskonałą kopią. Można przerwać ścieżkę i samodzielnie wejść do aplikacji przewoźnika. Jeśli rozmówca przedstawia się jako wsparcie IT i chce zmienić dostęp, można zakończyć kontakt i sprawdzić istniejące zgłoszenie albo zadzwonić na znany numer wewnętrzny.
To zmienia punkt ciężkości szkolenia. Rozpoznanie błędu w logo czy nietypowej domeny nadal pomaga, ale nie może być jedynym testem. Lepsze pytanie brzmi: kto rozpoczął ten proces i czy kolejny krok był oczekiwany?
Podobny mechanizm nie oznacza jednej kampanii
Ta analiza nie mierzy udziału poszczególnych technik w całym phishingu w Polsce. Łączy niezależne przypadki na poziomie decyzji człowieka, nie operatora, infrastruktury ani wspólnego zestawu narzędzi.
Komunikaty CERT Polska opisują wybrane obserwowane kampanie. Microsoft opiera swoje badania głównie na własnej globalnej telemetrii. Kaspersky w komunikacie o kampanii podszywającej się pod Zoom i Docusign wymienia między innymi Europę Zachodnią, ale nie potwierdza w tym materiale osobno Polski. Z kolei CSIRT KNF, zespół reagowania na incydenty Komisji Nadzoru Finansowego, sam zastrzega, że jego dane operacyjne nie są pełnym pomiarem skali zjawiska ani skuteczności zabezpieczeń platform.
Skutek zmienia się z kanałem
Wspólny mechanizm zaufania do procesu nie oznacza wspólnego celu końcowego. Kampanie CERT Polska prowadziły do formularzy zbierających dane osobowe lub płatnicze. Microsoft opisywał scenariusze firmowego IT i tożsamości, w których skutkiem mógł być dostęp do urządzenia, konta, sesji albo chmury. EvilTokens łączył przejęcie konta z analizą skrzynki i przygotowaniem dalszych oszustw.
Kaspersky opisał prostszy wariant skierowany do kont firmowych: Zoom i Docusign jako wiarygodne punkty wejścia. Do 11 września firma wykryła ponad tysiąc powiązanych wiadomości. To liczba wykrytych e-maili, nie liczba ofiar. W pierwszej fali przynętą były powiadomienia o dokumentach, w drugiej komunikaty związane z kontem. Technika była prostsza niż w EvilTokens, ale znów wykorzystywała czynność, którą pracownik rzeczywiście wykonuje.
Jeszcze inaczej wyglądały fałszywe inwestycje. Raport CSIRT KNF opublikowany 25 września podał, że od stycznia do sierpnia 2026 zespół zgłosił do zablokowania 5132 profile publikujące reklamy fałszywych inwestycji kierowane do użytkowników w Polsce. Raport opisuje też przechodzenie części kampanii do formularzy Lead Ads, czyli formularzy kontaktowych w obrębie platformy reklamowej, gdzie pozyskanie danych może odbyć się bez zewnętrznej domeny. W tym modelu pierwszym celem jest kontakt, a dopiero później nakłonienie do przekazania pieniędzy.
Wspólne pozostaje jedno: odbiorca ma wykonać krok, który pasuje do historii procesu. Różnią się kanał, technika, rodzaj przejmowanych danych i sposób wykorzystania wyniku.
Co pracownik powinien zrobić z nieoczekiwanym procesem
Najbardziej przenośna reguła obronna nie brzmi „sprawdź, czy strona wygląda poprawnie”. Powinna prowadzić do konkretnego działania:
- Przerwij proces przed czynnością wysokiego ryzyka. Nie podawaj danych, nie zatwierdzaj logowania, nie udzielaj dostępu i nie wykonuj płatności tylko dlatego, że poprzedni ekran wyglądał wiarygodnie.
- Otwórz usługę własną drogą. Wpisz znany adres, użyj zapisanej zakładki albo oficjalnej aplikacji zamiast linku z wiadomości.
- Potwierdź osobę lub żądanie poza narzuconym kanałem. Kontakt od rzekomego zespołu wsparcia IT sprawdź w istniejącym zgłoszeniu albo pod znanym numerem wewnętrznym. Zmianę płatności lub prośbę o dane potwierdź u właściciela procesu.
- Sprawdź zakres uprawnienia. Prawdziwa instytucja lub prawdziwe konto nie oznaczają automatycznie, że nadawca może żądać konkretnych danych albo decyzji.
- Zgłoś sytuację szybko, także po wykonaniu części kroków. Wczesne zgłoszenie pozwala zespołowi bezpieczeństwa sprawdzić sesje, logowania i dalsze działania, zanim incydent się rozwinie.
Organizacja musi zabezpieczyć reguły procesu
Dla wsparcia IT oznacza to jednoznaczne zasady kontaktu i zdalnej pomocy: pracownik powinien wiedzieć, z jakiego kanału kontaktuje się zespół wsparcia IT, jak sprawdzić numer zgłoszenia i kiedy odmówić dostępu. Nieoczekiwany kontakt zewnętrzny w komunikatorze warto traktować jako niezweryfikowany do czasu potwierdzenia.
W tożsamości warto stosować odporne na phishing metody MFA tam, gdzie są dostępne, oraz ograniczać przepływ device code, gdy organizacja go nie potrzebuje. Monitoring powinien łączyć nietypowe logowania, nowe metody uwierzytelniania, podejrzane sesje i działania w chmurze w jeden ciąg zdarzeń, a nie oceniać każde z nich osobno.
W finansach i przy udostępnianiu danych potrzebne są niezależne potwierdzenie zmian rachunku, nietypowych płatności oraz żądań o wrażliwe informacje. Przy decyzjach krytycznych druga osoba powinna sprawdzić zarówno tożsamość nadawcy, jak i jego uprawnienie do żądania konkretnej operacji.
Raport CSIRT KNF pokazuje podobny problem po stronie wykrywania kampanii: sama domena coraz słabiej opisuje cały lejek. Formularz Lead Ads, czyli formularz kontaktowy wyświetlany bezpośrednio na platformie reklamowej, może zebrać dane bez opuszczania platformy, dlatego reakcja musi obejmować relacje między reklamą, profilem, formularzem, domeną i dalszym kontaktem.
Jak ćwiczyć przerwanie narzuconej ścieżki
Z perspektywy security awareness z wrześniowych przypadków wynika użyteczny model ćwiczenia: uczestnik dostaje wiarygodny, ale nieoczekiwany następny krok w znanym procesie — korektę dostawy, wyjątek w rozliczeniu usługi chmurowej, kontakt rzekomego IT albo powiadomienie o dokumencie. Ocena powinna dotyczyć tego, czy zatrzyma ścieżkę, sprawdzi sprawę niezależnie i ją zgłosi.
W testach phishingowych dla firm taki scenariusz ma sens wtedy, gdy mierzy przerwanie ścieżki i niezależną weryfikację, a nie tylko samo kliknięcie.
To zastosowanie szkoleniowe jest wnioskiem z porównania opisanych przypadków. Źródła nie badały PHISHLY ani skuteczności konkretnej symulacji. Bezpieczne ćwiczenie nie powinno zbierać prawdziwych haseł, uruchamiać rzeczywistego uwierzytelniania device code ani nadawać realnego dostępu do urządzenia lub konta.
Taki scenariusz sprawdza zachowanie, które pozostaje przydatne mimo różnic technicznych: czy pracownik potrafi opuścić proces narzucony przez nadawcę i wrócić do właściwej usługi własną drogą.
Co wrzesień zmienia w myśleniu o phishingu
Wrzesień 2026 nie uzasadnia tezy, że każdy phishing stał się technicznie bardziej zaawansowany. CERT Polska opisywał również proste formularze, a Kaspersky klasyczne wiadomości wyłudzające dane. Miesiąc pokazał coś bardziej praktycznego: poziom techniczny ataku może się zmieniać, ale wiarygodność często powstaje w tym samym miejscu — w oczekiwanym następnym kroku.
Dlatego obrona powinna obejmować nie tylko pytanie „czy ta wiadomość jest prawdziwa?”, lecz także „czy ten proces rzeczywiście zaczął się po właściwej stronie?”. To pytanie działa przy paczce, rozliczeniu, dokumencie, wsparciu IT, logowaniu i inwestycji, a odpowiedź można sprawdzić niezależnie od kanału, który wybrał napastnik.
Najczęstsze pytania
Co łączyło opisane kampanie phishingowe we wrześniu 2026?
Łączyła je próba przejęcia znanego procesu: dostawy, płatności, wsparcia IT, logowania, dokumentu lub inwestycji. Ryzykowna czynność była przedstawiana jako zwykły następny krok.
Czy prawdziwa domena lub legalny ekran logowania potwierdzają bezpieczeństwo całego procesu?
Nie. Legalny element może znaleźć się w ścieżce rozpoczętej przez napastnika. Trzeba sprawdzić również, kto zainicjował proces i czy żądany krok był oczekiwany.
Jak pracownik powinien sprawdzić nieoczekiwane żądanie?
Powinien opuścić link, numer lub rozmowę dostarczone przez nadawcę i samodzielnie otworzyć znaną aplikację, portal albo skontaktować się ze znanym zespołem wsparcia IT, dostawcą lub właścicielem procesu.
Czy dane CSIRT KNF pokazują pełną skalę phishingu w Polsce?
Nie. Sam raport wskazuje, że przedstawione liczby opisują aktywność operacyjną CSIRT KNF i nie są pełnym pomiarem skali zjawiska ani skuteczności zabezpieczeń platform.
Jak bezpiecznie ćwiczyć taki scenariusz?
Symulacja może sprawdzać, czy pracownik przerwie narzuconą ścieżkę, zweryfikuje sprawę niezależnie i ją zgłosi, bez zbierania prawdziwych haseł, uruchamiania rzeczywistego logowania device code ani udzielania realnego dostępu.
Źródła
- CERT Polska - Powrót oszustwa „na paczkę”. Chroń swoje dane! — Ostrzeżenie z 3 września 2026 o phishingu przez SMS, w którym problem z dostawą paczki prowadził do fałszywego formularza zbierającego dane osobowe.
- CERT Polska - Korekta prognozy zużycia prądu? Zachowaj ostrożność! — Ostrzeżenie z 17 września 2026 o korekcie rozliczenia i zwrocie nadpłaty prowadzących do strony zbierającej dane osobowe i dane kart.
- CERT Polska - Problem z opłatą za ChatGPT? To może być próba oszustwa — Ostrzeżenie z 21 września 2026 o fałszywym problemie z płatnością i groźbie ograniczenia dostępu, które miały skłonić do aktualizacji danych płatniczych na fałszywej stronie.
- Microsoft Security Blog - Impersonating IT support: Threat actors turn remote session into enterprise-wide access — Badanie z 2 września 2026 pokazujące kontakt podszywający się pod firmowe wsparcie IT i zależność ataku od dobrowolnego udzielenia dostępu przez użytkownika.
- Microsoft Security Blog - Passkey-themed social engineering leads to identity and cloud compromise — Badanie z 9 września 2026 o pretekście pilnej aktualizacji passkey, MFA lub SSO używanym do przejęcia tożsamości i dostępu do chmury.
- Microsoft Security Blog - Unmasking EvilTokens: Getting to the root of device code phishing — Badanie z 22 września 2026 o nadużywaniu legalnego przepływu device code, skali ponad 12 tys. przejętych skrzynek w ponad 10 tys. organizacji oraz analizie przejętej poczty.
- Kaspersky - falsos correos de Zoom y Docusign buscan robar credenciales corporativas — Komunikat z 17 września 2026 o kampanii przeciw kontom firmowym; do 11 września wykryto ponad tysiąc powiązanych wiadomości. Liczba dotyczy wiadomości, nie ofiar.
- CSIRT KNF - Przeciwdziałanie fałszywym inwestycjom. Wyniki działań operacyjnych w latach 2021-2026 — Raport opublikowany 25 września 2026. Podaje 5132 profile zgłoszone do blokowania od stycznia do sierpnia 2026, opisuje Lead Ads i zastrzega, że dane operacyjne nie są pełnym pomiarem skali zjawiska.
- APWG - Phishing Activity Trends Report, Q2 2026 — Raport opublikowany 28 sierpnia 2026. W analizie służy wyłącznie jako szerszy kontekst; nie jest traktowany jako zdarzenie września.
Czy pracownik przerwie nieoczekiwany proces przed wykonaniem kolejnego kroku?
Symulacja PHISHLY pokazuje, czy pracownik wyjdzie z narzuconej ścieżki, zweryfikuje żądanie niezależnie i zgłosi podejrzaną sytuację.