Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 57 artykułów z tagiem socjotechnika
2026-10-05
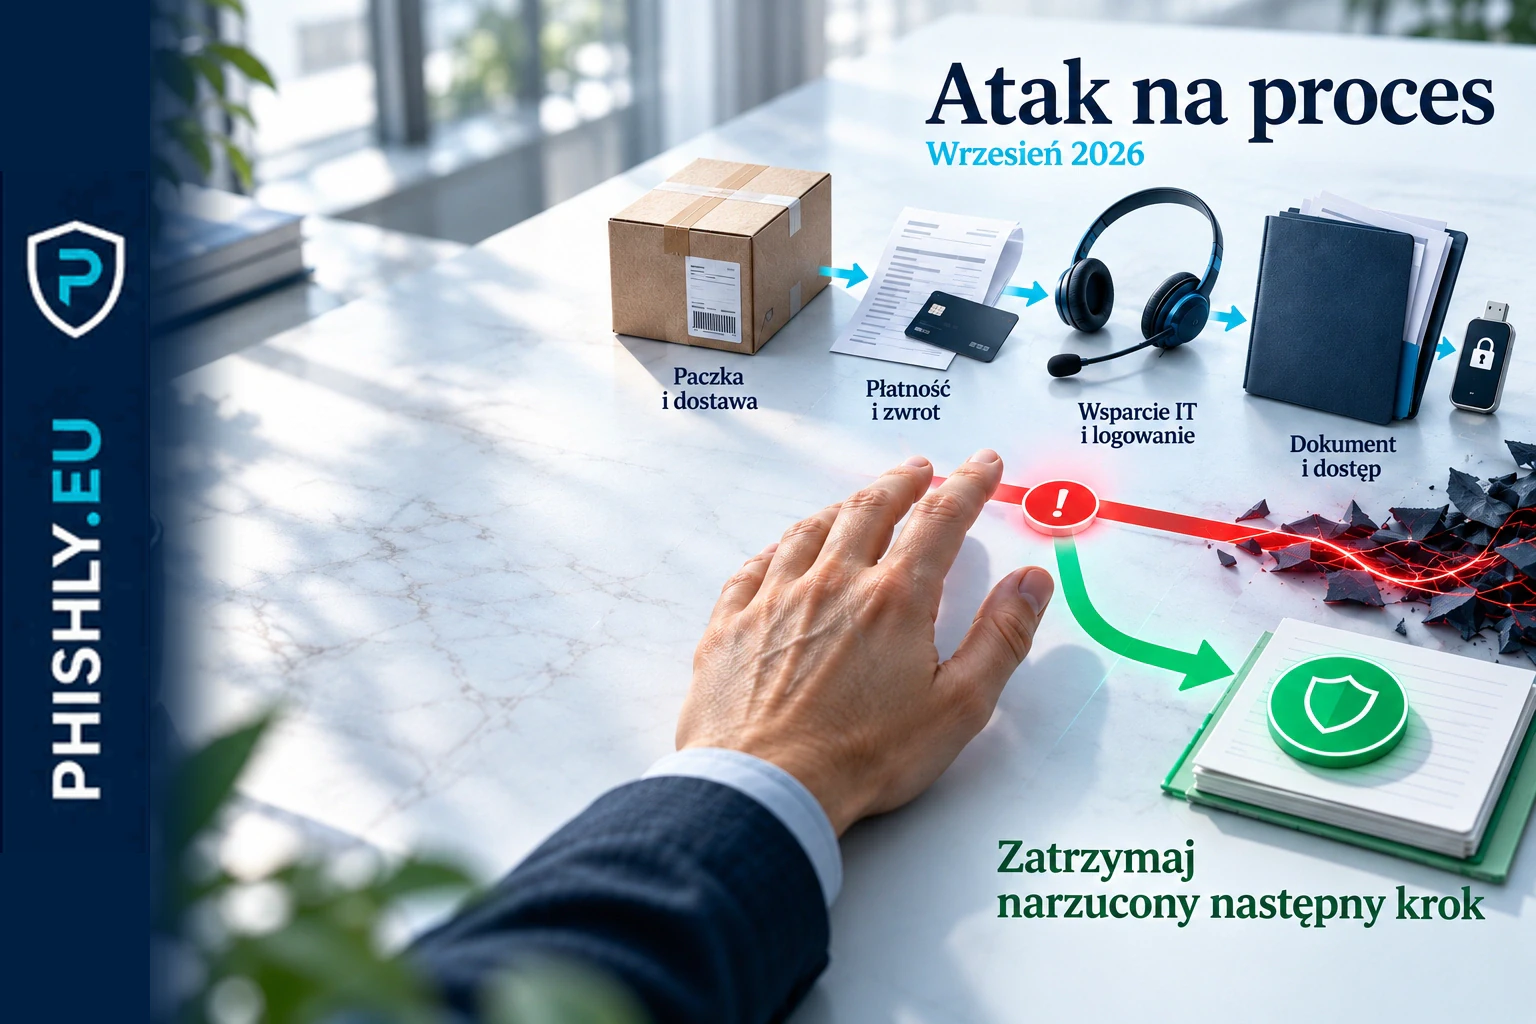
Wrzesień 2026 w phishingu: atak na proces, nie tylko na markę
Wrześniowe kampanie pokazały, że phishing może przejąć znany proces: dostawę, płatność, wsparcie IT, logowanie lub dokument. Analiza punktu decyzji i obrony.
Czytaj
2026-10-05
Bezpieczny dzień NASK: cyberbezpieczeństwo i oszustwa
Bezpieczny dzień NASK pokazuje fałszywe wygrane, promocje i pilne telefony z banku. Sprawdź, jak rozpoznać presję i gdzie zgłosić próbę oszustwa.
Czytaj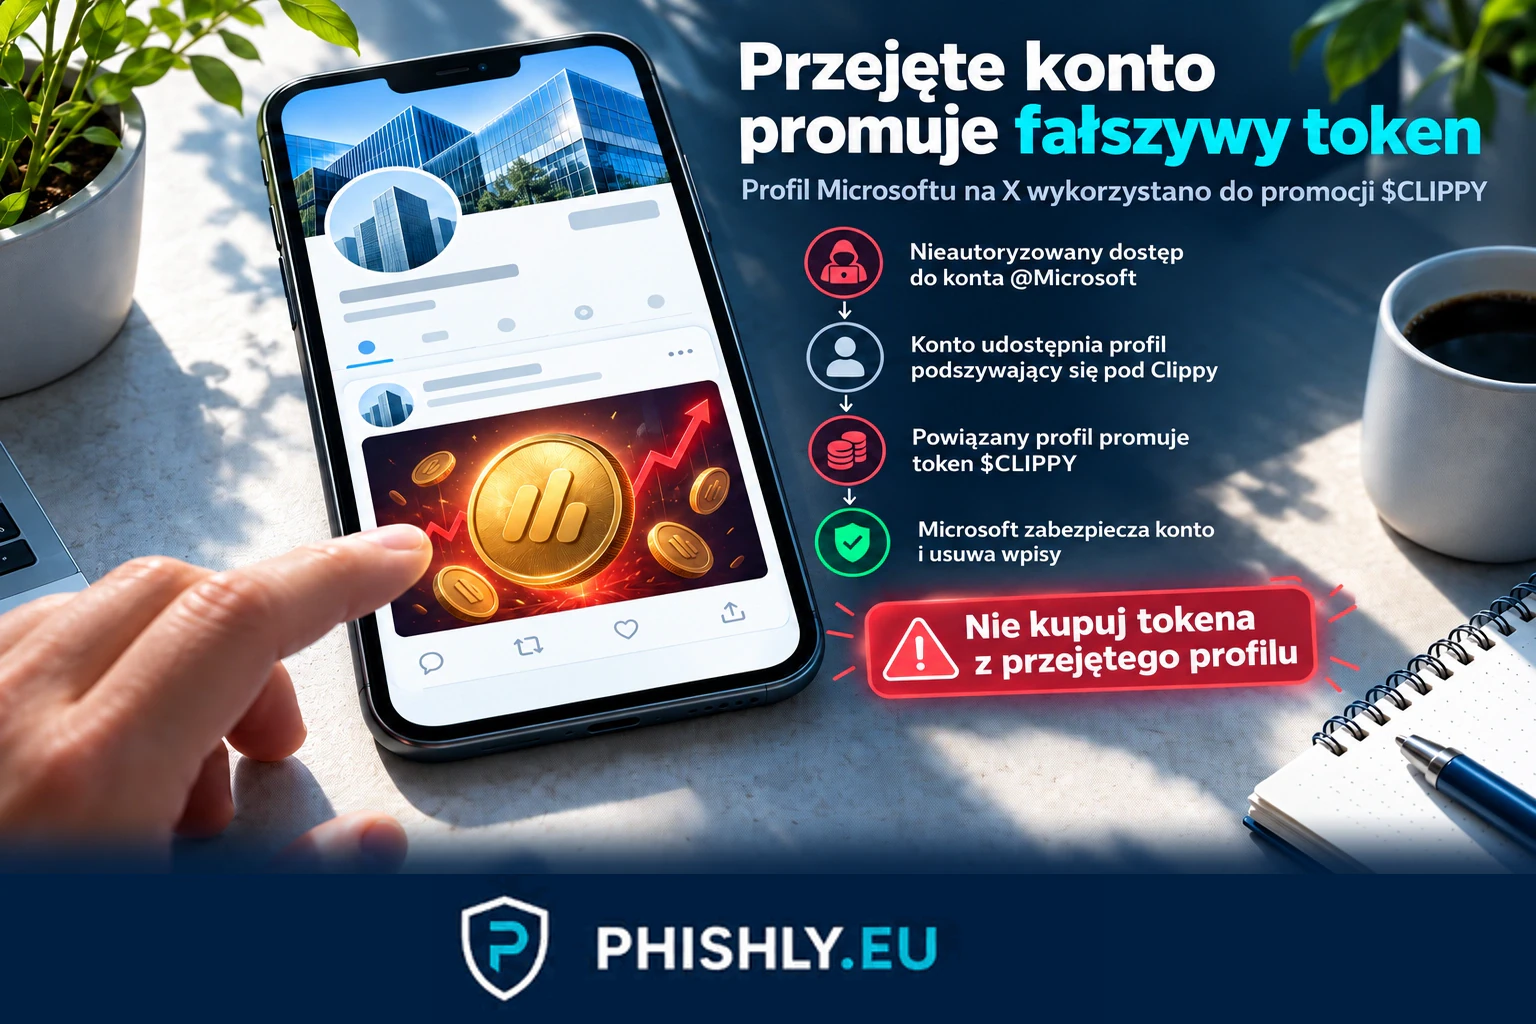
2026-10-05
Microsoft Clippy token oszustwo: przejęte konto na X
Microsoft Clippy token oszustwo: przejęte konto Microsoftu na X wzmacniało profil podszywający się pod Clippy, a osobne konto promowało $CLIPPY.
Czytaj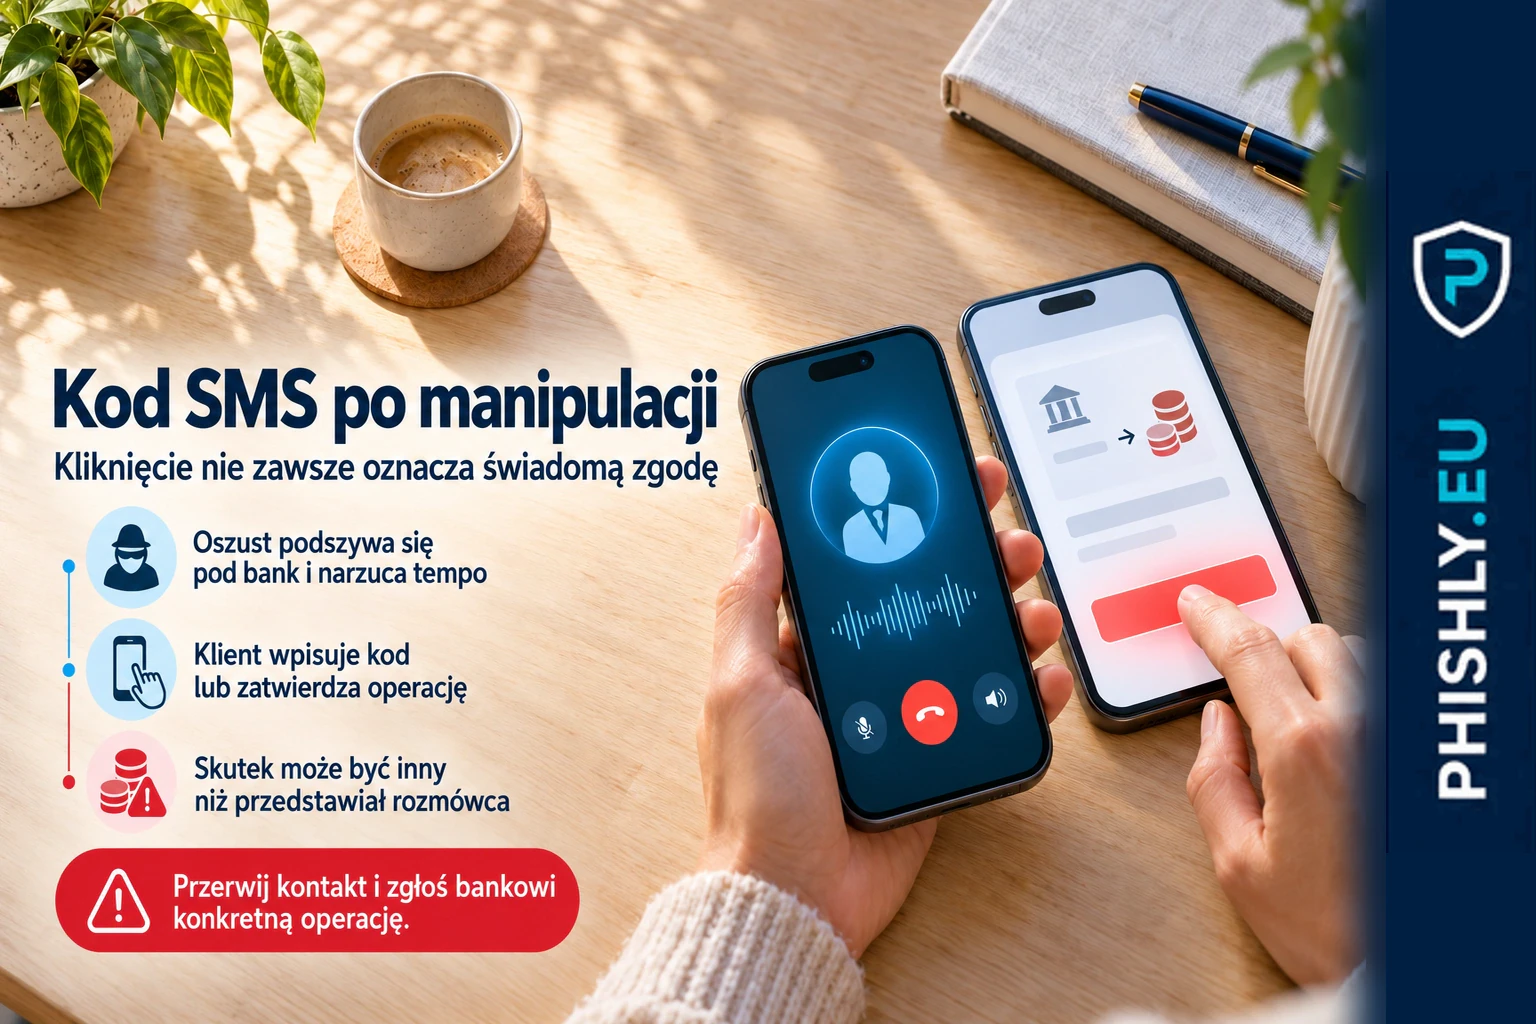
2026-10-03
Oszustwo bankowe: czy kod SMS oznacza świadomą zgodę?
Rzecznik Finansowy: przy kredycie „na klik” kod SMS nie przesądza o zawarciu umowy, a przy nieautoryzowanych transakcjach sądy osobno oceniają manipulację.
Czytaj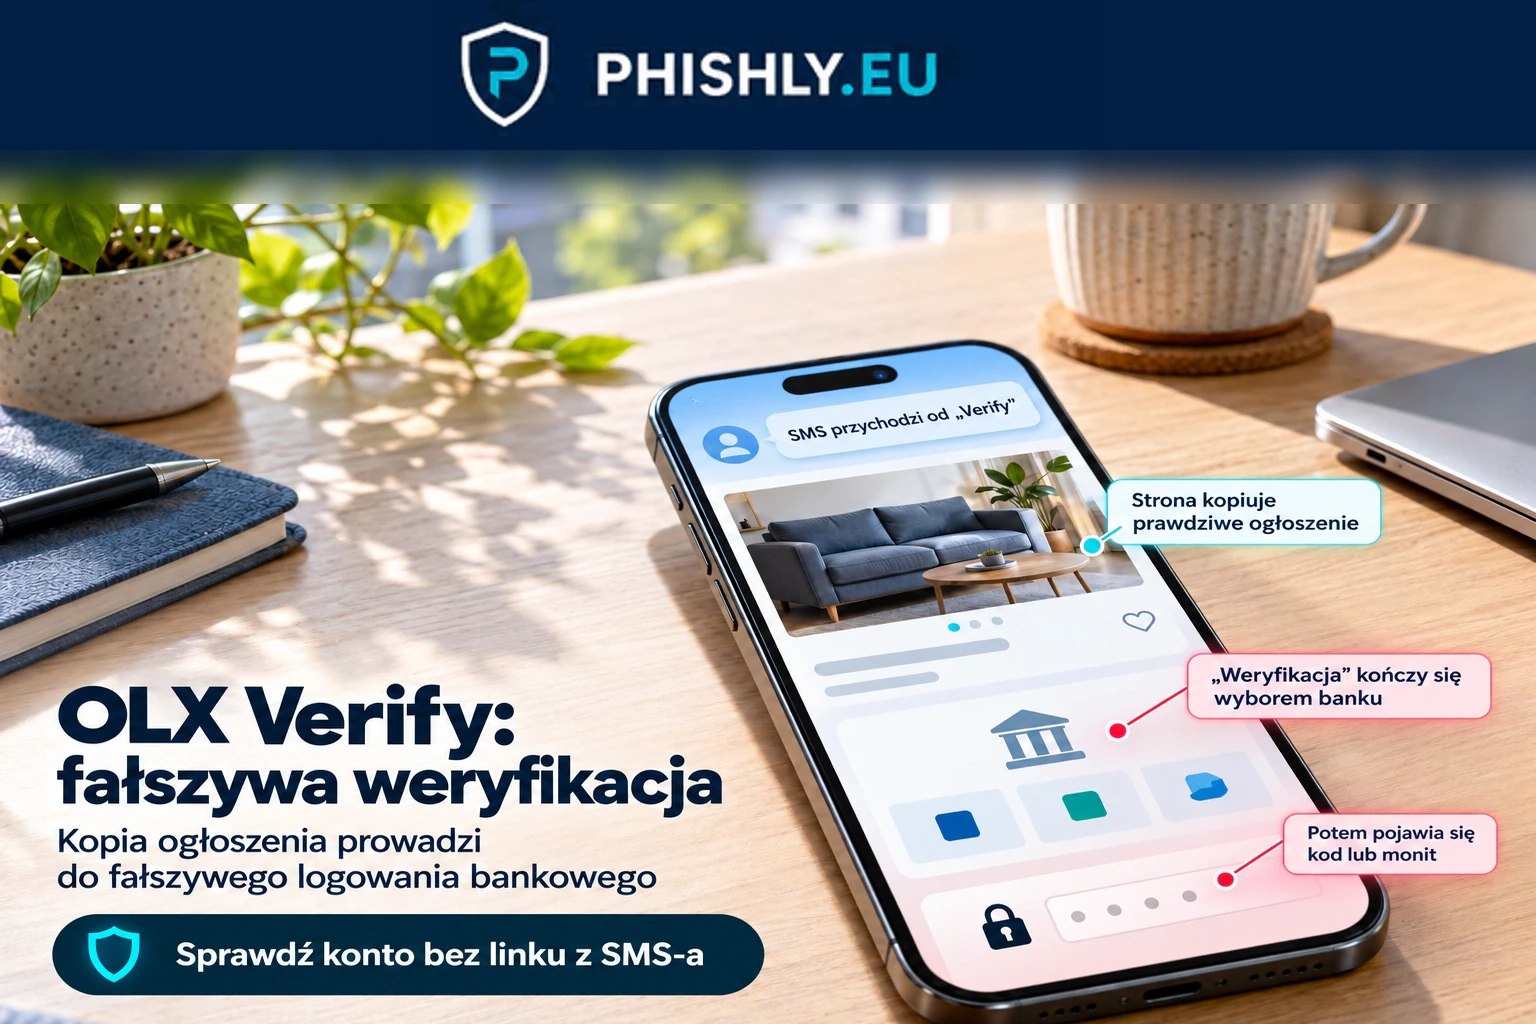
2026-10-03
OLX Verify SMS oszustwo: fałszywa weryfikacja konta
SMS od „Verify” podszywa się pod OLX i prowadzi do fałszywej weryfikacji przez bank. Sprawdź, jak rozpoznać oszustwo i co zrobić po kliknięciu.
Czytaj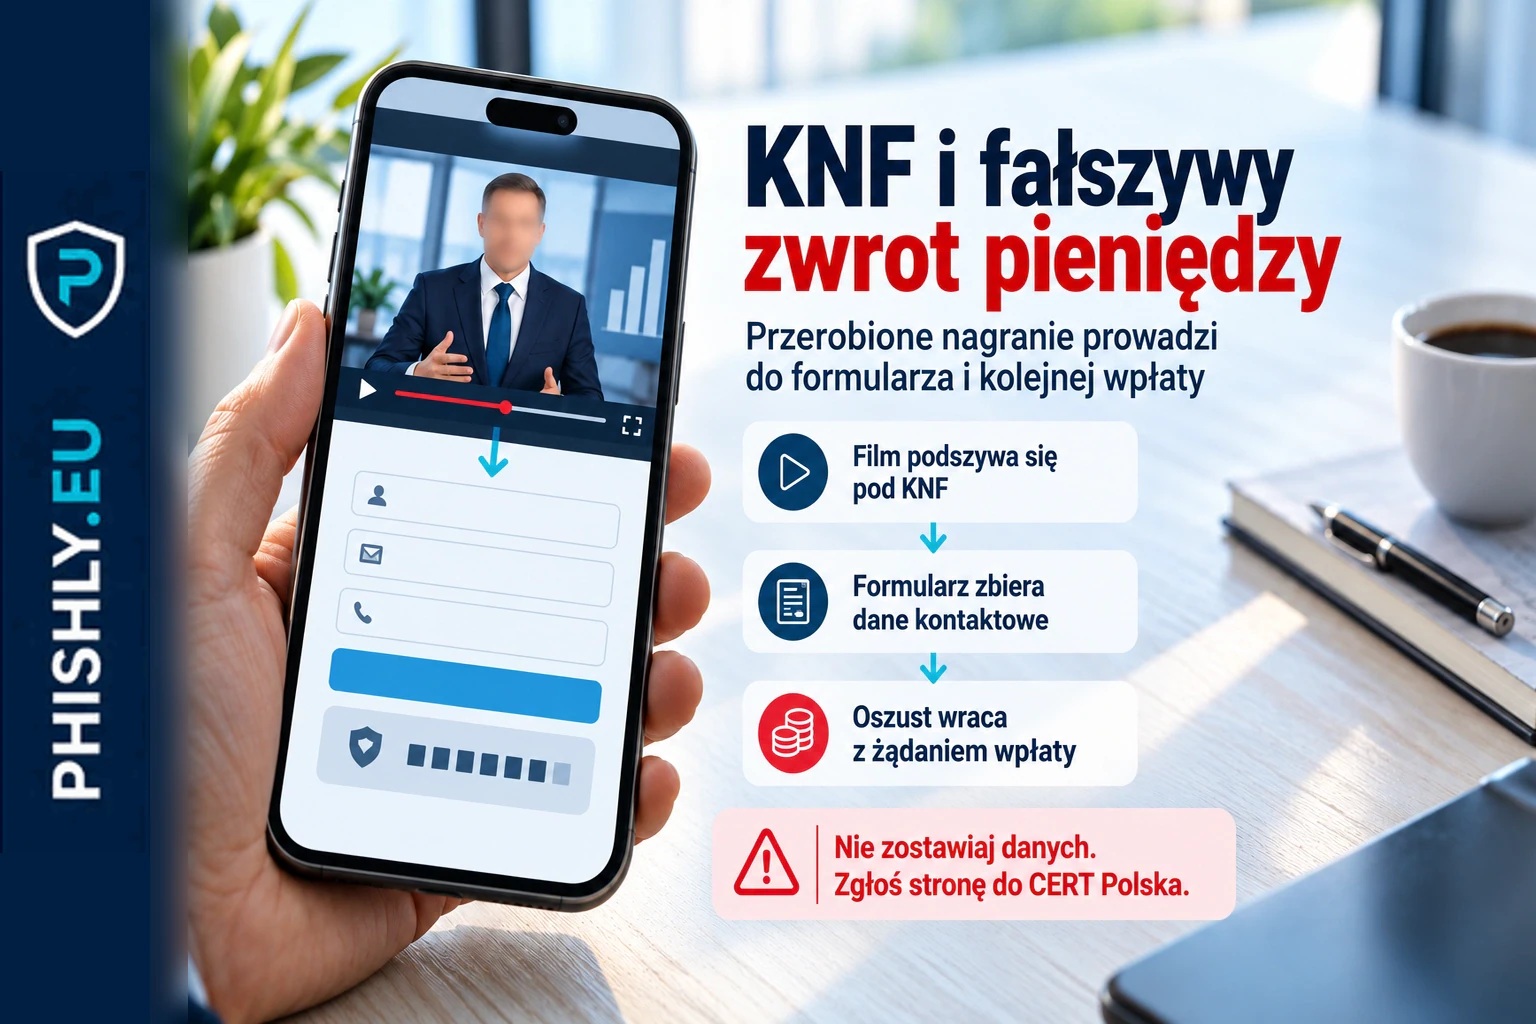
2026-10-03
KNF zwrot pieniędzy oszustwo: przerobione nagranie
KNF ostrzega przed oszustwem na zwrot pieniędzy z przerobionym nagraniem. Sprawdź, jak je rozpoznać i co zrobić po podaniu danych lub wpłacie.
Czytaj