Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 16 artykułów z tagiem spear phishing
2026-07-11
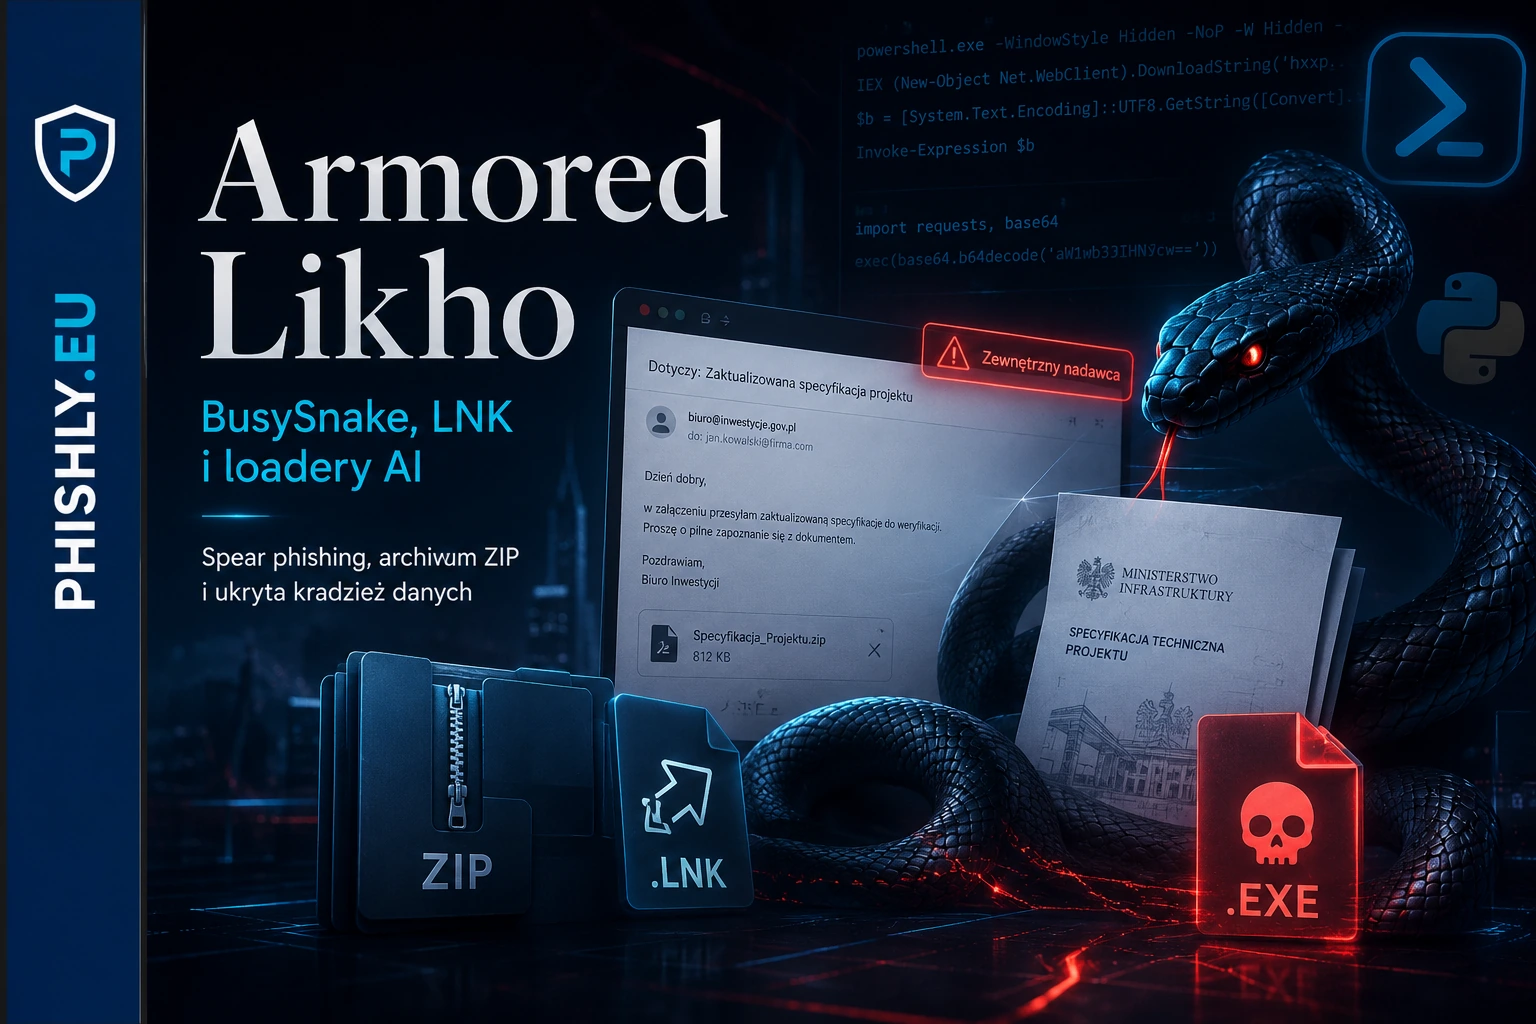
Armored Likho: phishing z BusySnake i loaderami AI
Armored Likho używa załączników EXE i LNK, dokumentów-przynęt oraz BusySnake Stealer. Wyjaśniamy łańcuch ataku i punkty skutecznej obrony.
Czytaj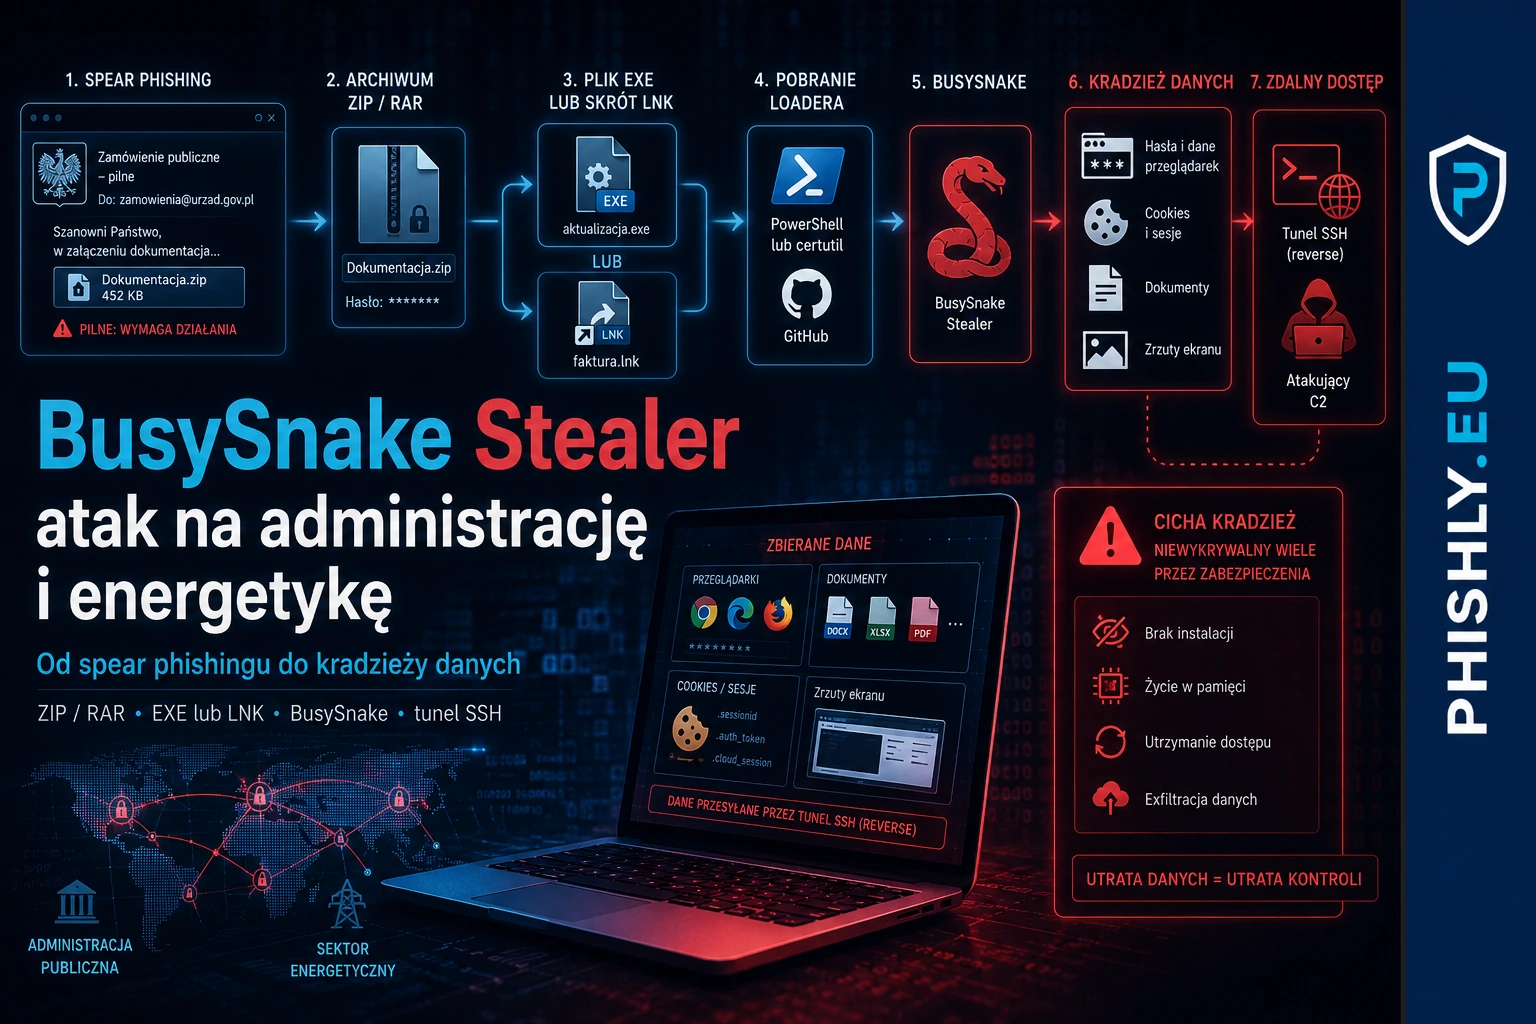
2026-07-11
BusySnake Stealer: atak na administrację i energetykę
Armored Likho używa spear phishingu, plików EXE i LNK oraz BusySnake Stealer do kradzieży haseł, sesji i dokumentów. Jak powinna reagować firma.
Czytaj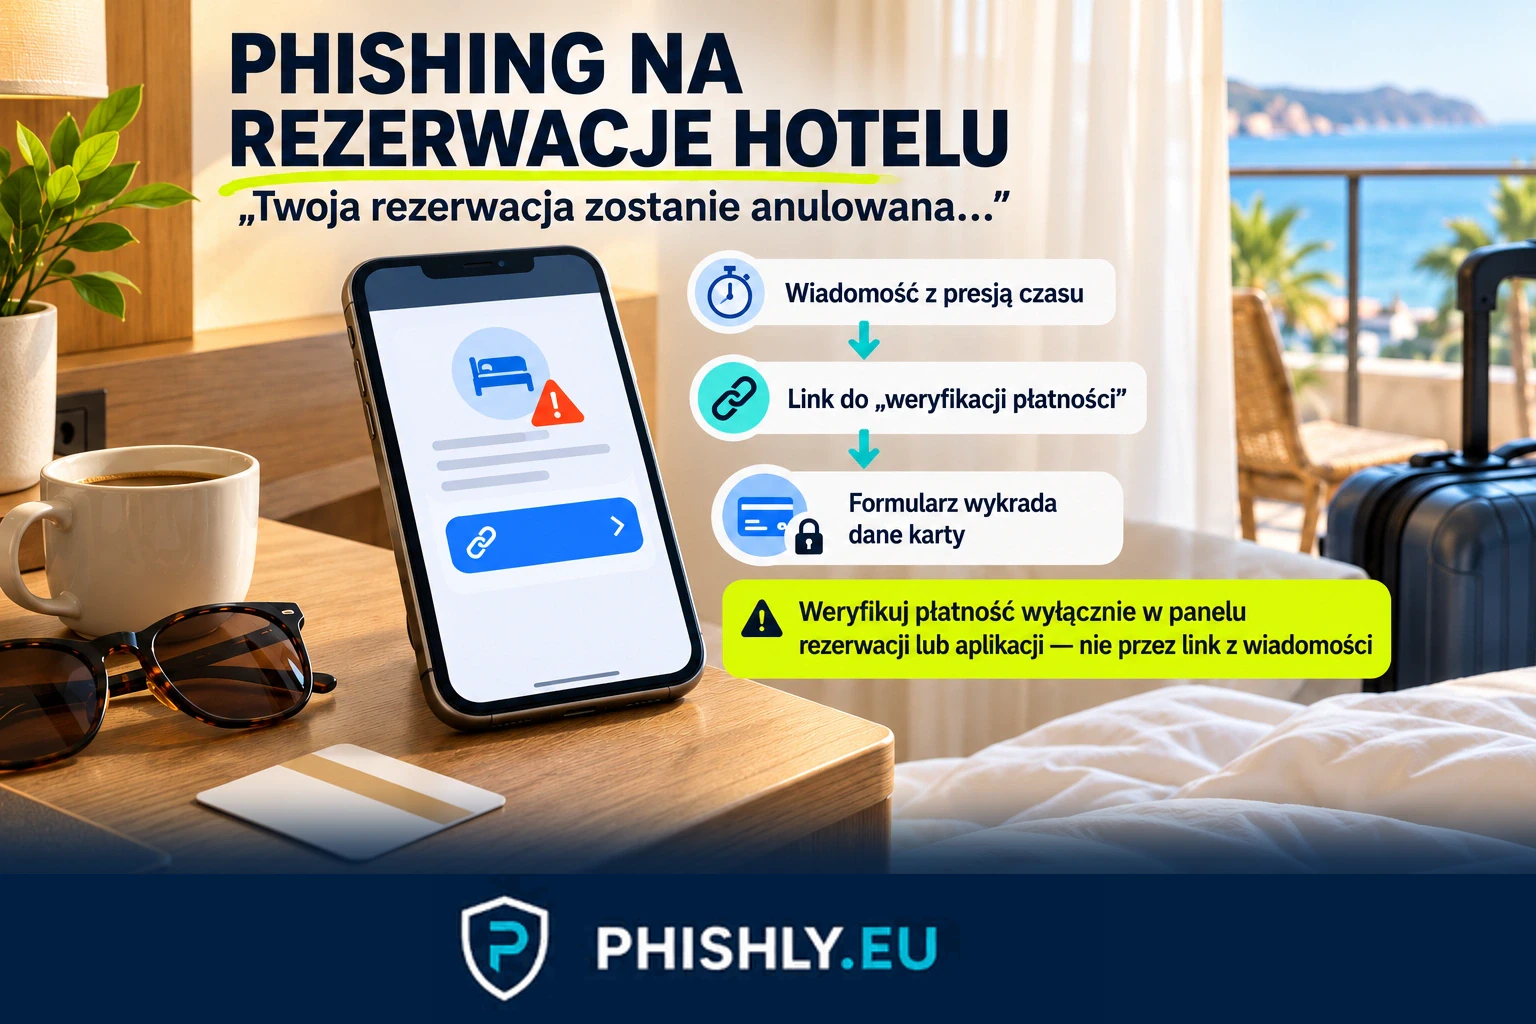
2026-06-17
Fałszywy SMS Booking z prawdziwą rezerwacją
Fałszywy SMS Booking zawiera prawdziwe dane hotelu i pobytu, ale prowadzi do strony wyłudzającej dane karty. Sprawdź sygnały oszustwa i reakcję.
Czytaj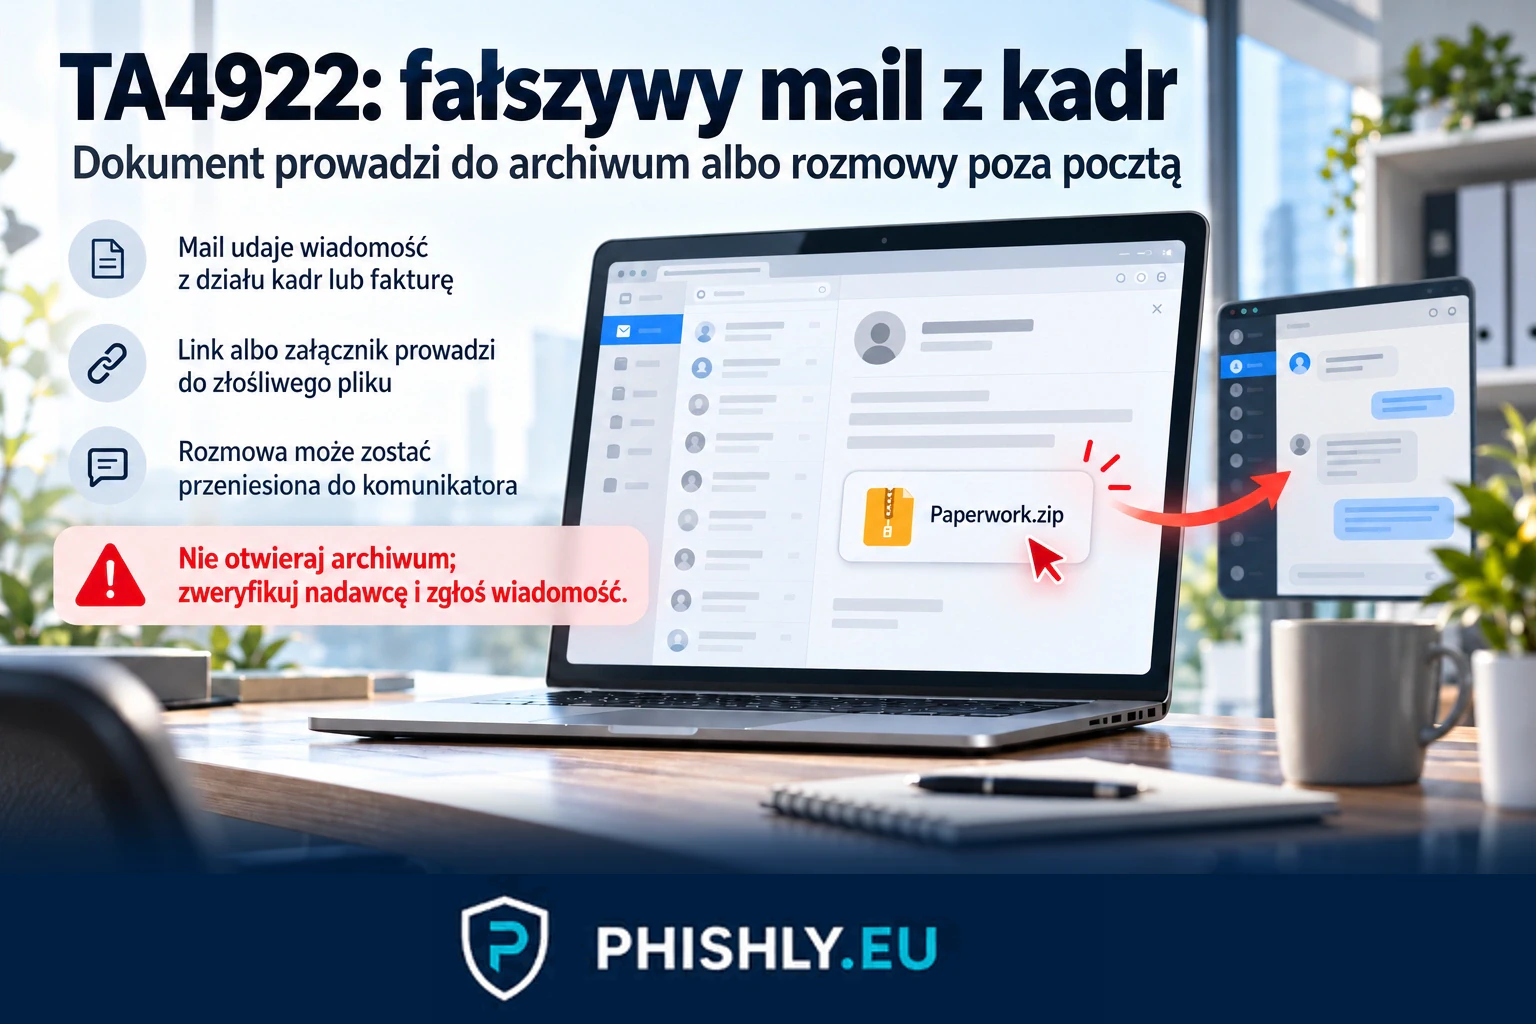
2026-06-16
TA4922 phishing: fałszywe e-maile z kadr i faktury
TA4922 wysyłał fałszywe wiadomości z działu kadr i o fakturach, złośliwe archiwa i próby przeniesienia rozmowy do komunikatorów. Sprawdź sygnały i reakcję.
Czytaj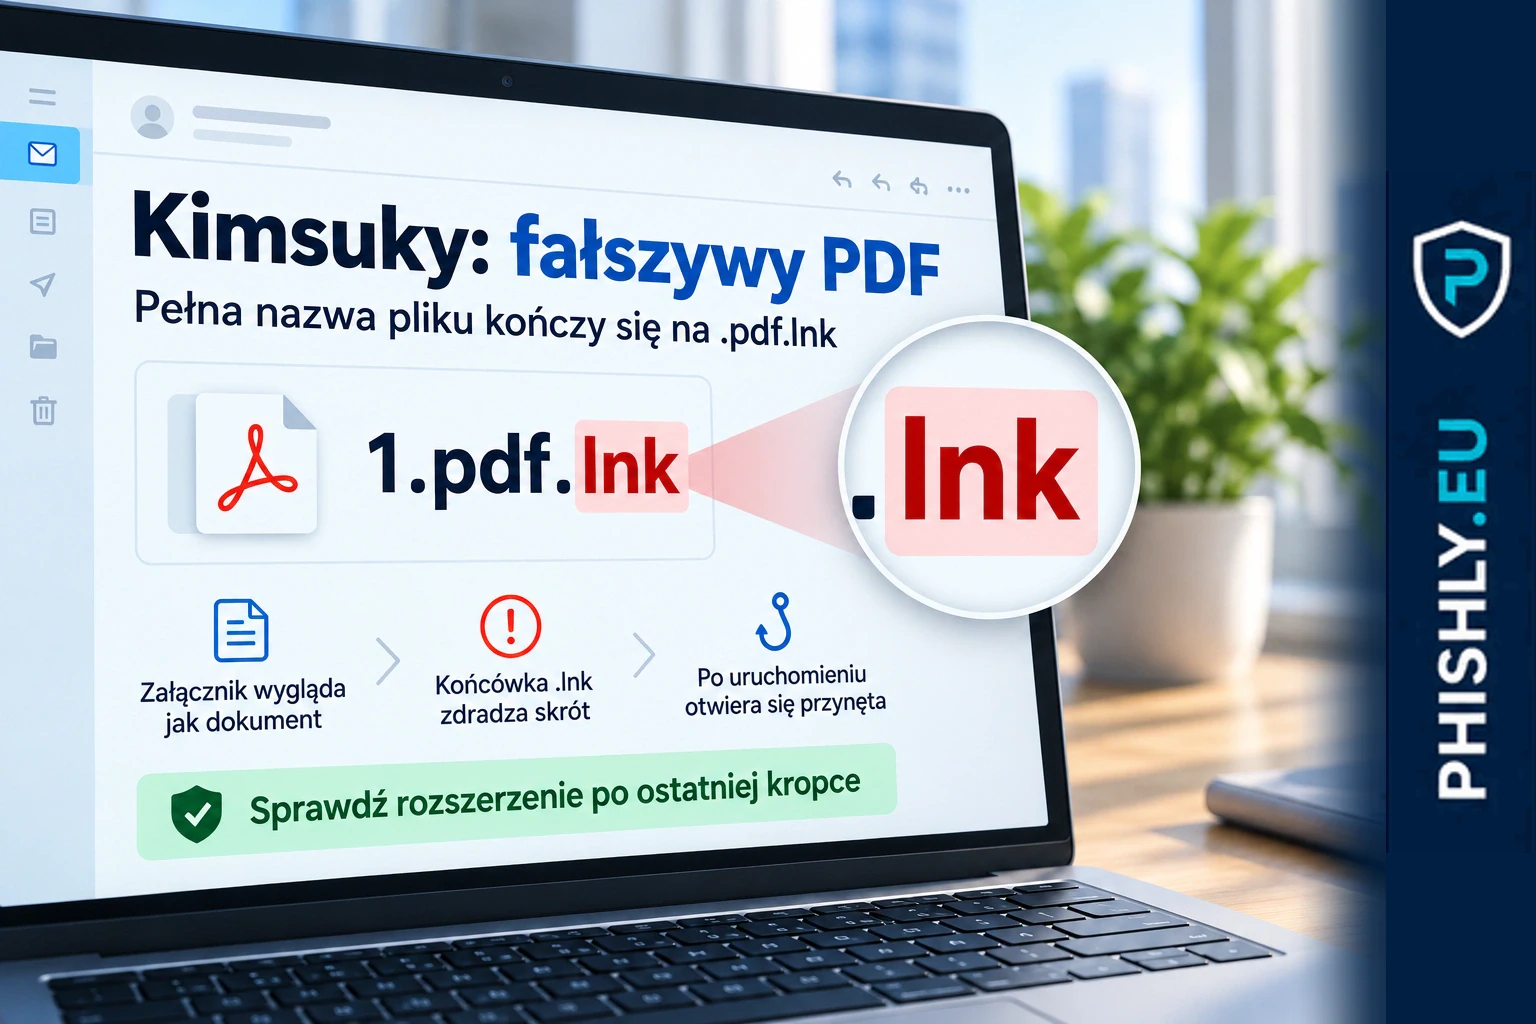
2026-05-19
Kimsuky LNK i JSE: phishing z fałszywymi dokumentami
Kimsuky używał plików .pdf.lnk i .hwpx.jse jako fałszywych dokumentów dla rekruterów, krypto, obronności i administracji. Sprawdź sygnały i reakcję.
Czytaj
2026-05-08
Operation GriefLure. Wiarygodne dokumenty, pliki LNK i RAT w spear phishingu
Operation GriefLure pokazuje, że najgroźniejsza przynęta może wyglądać jak realna część pracy. Atakujący użyli wiarygodnych dokumentów, archiwów, plików LNK, ftp.exe i modularnego RAT-a.
Czytaj