Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 15 artykułów z tagiem bankowość
2026-09-27
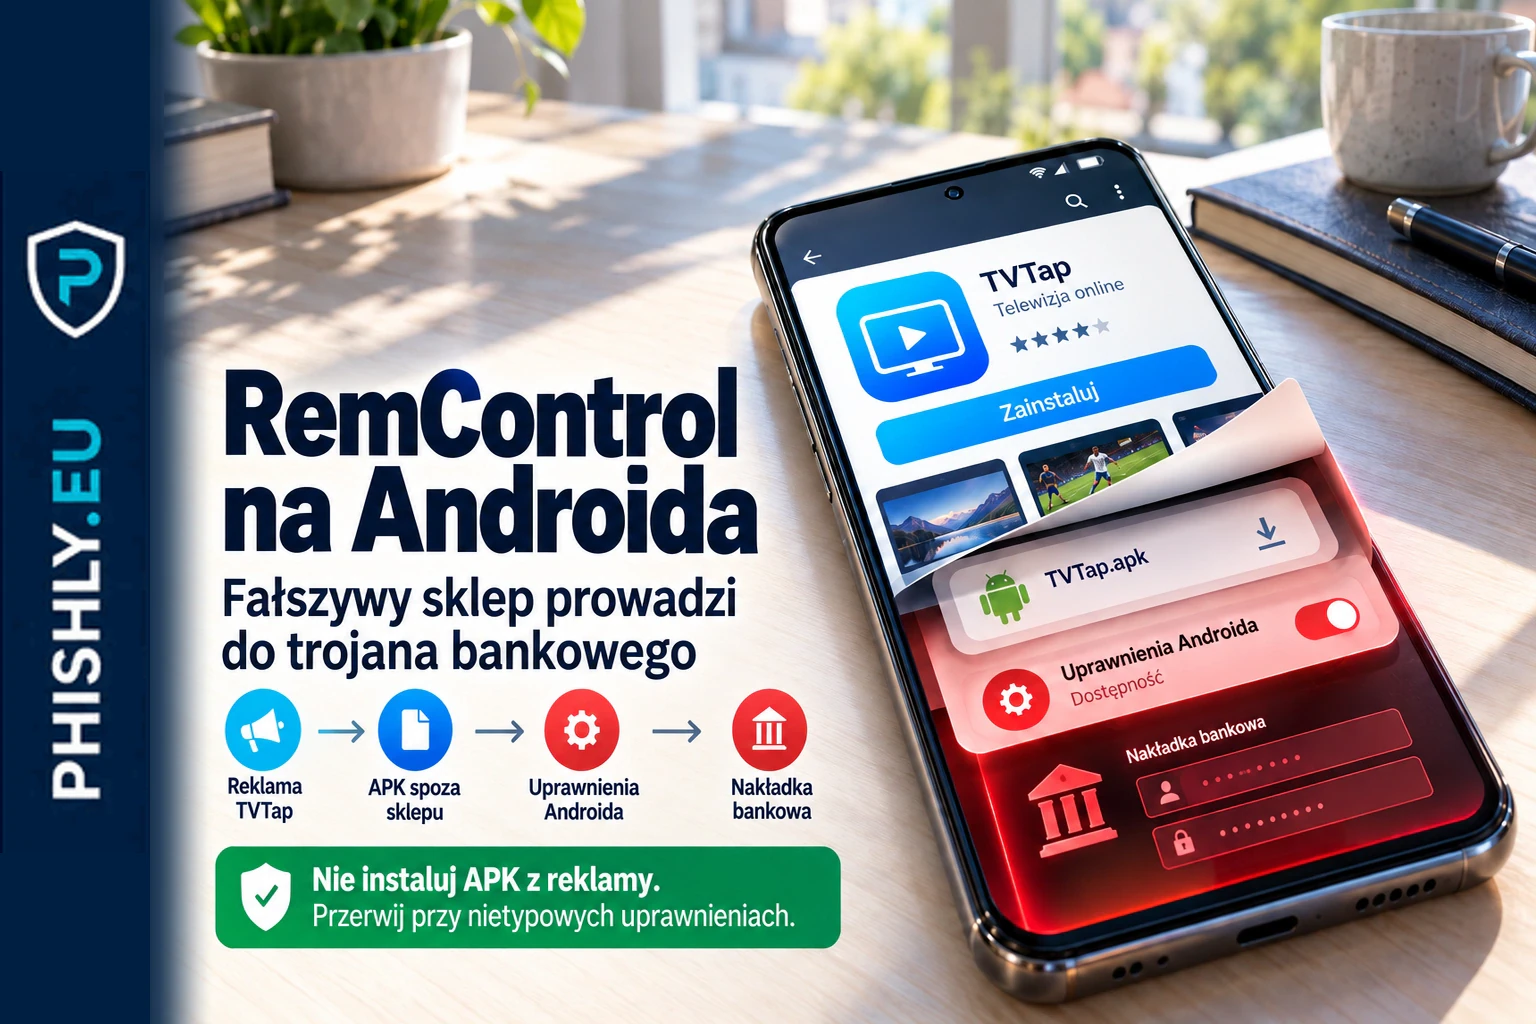
RemControl atakuje Androida. Fałszywy Google Play prowadzi do trojana bankowego
RemControl to nowy trojan bankowy na Androida rozprowadzany przez reklamy i fałszywe strony Google Play z TVTap. Group-IB potwierdza cele także w Polsce.
Czytaj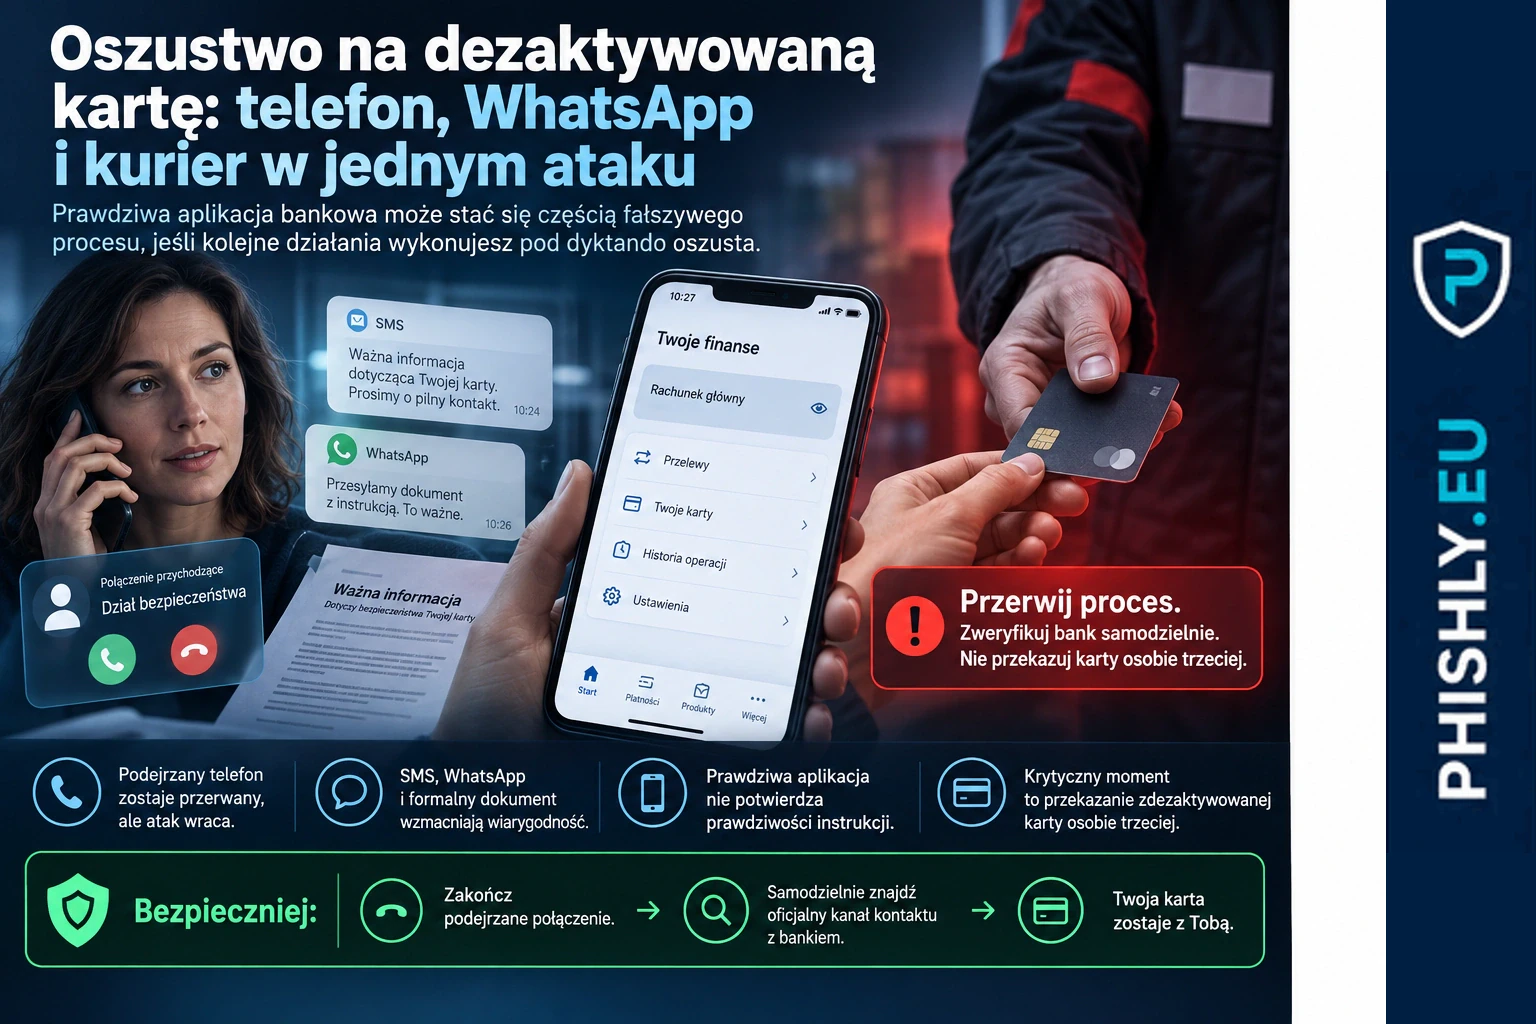
2026-09-04
Oszustwo na dezaktywowaną kartę: telefon, WhatsApp i kurier w jednym ataku
Rzecznik Finansowy opisuje oszustwo, w którym telefon, SMS, WhatsApp i kurier prowadzą do utraty karty i pieniędzy. Wyjaśniamy mechanizm i bezpieczną reakcję.
Czytaj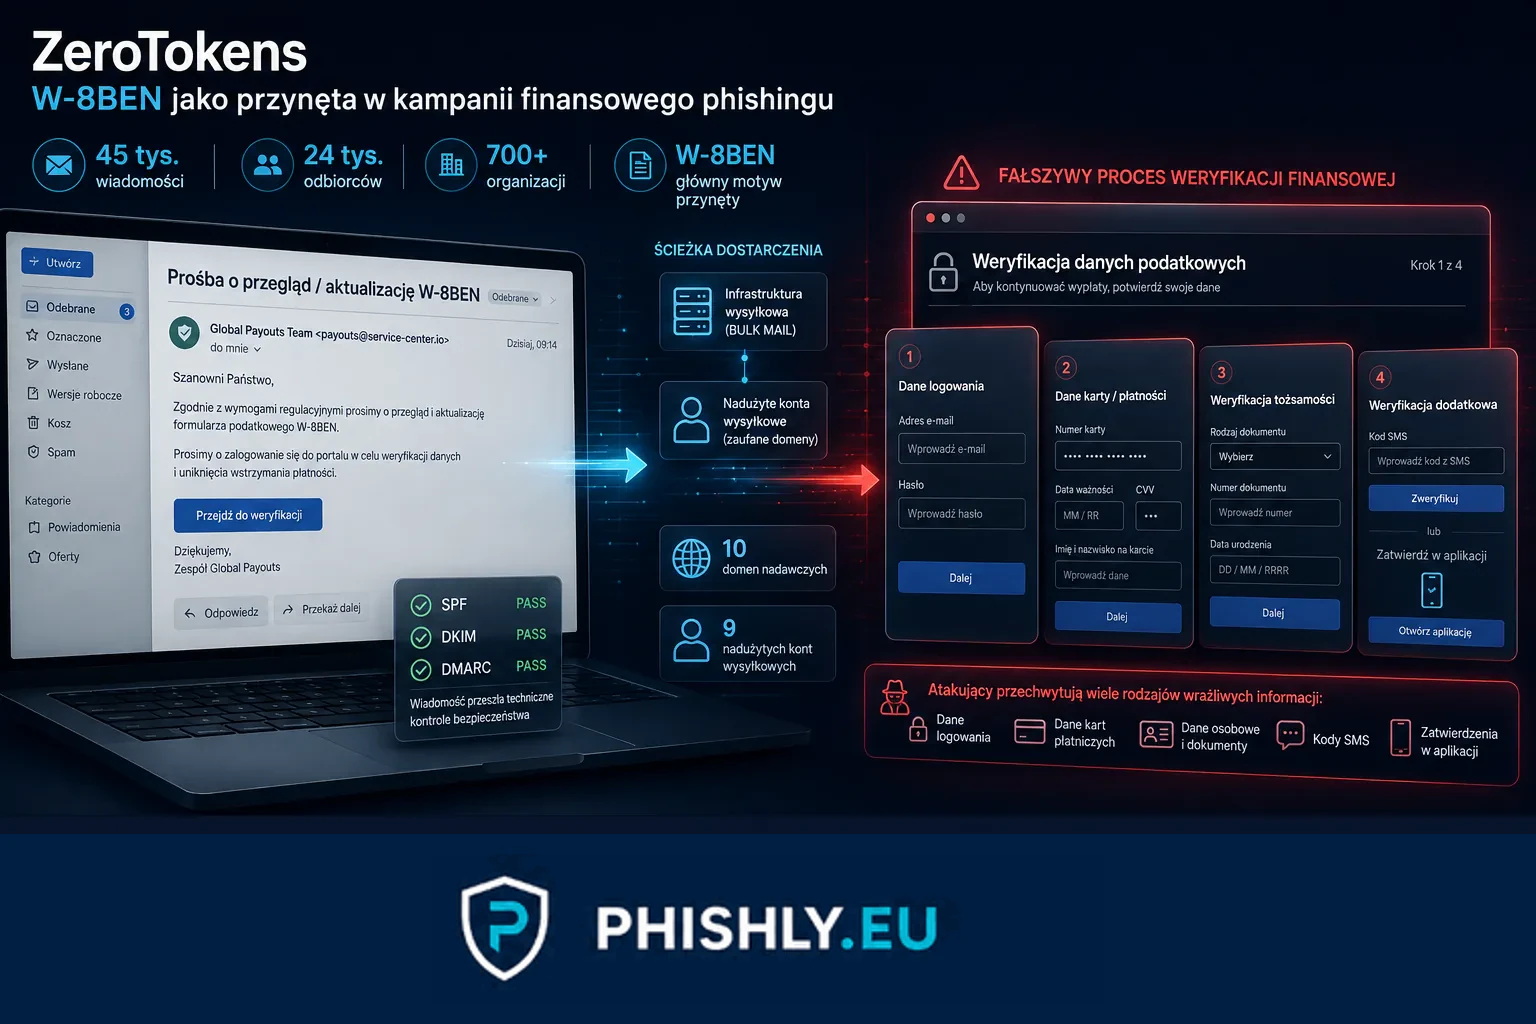
2026-08-26
ZeroTokens: ponad 45 tys. wiadomości w kampanii phishingowej
Abnormal opisał kampanię ZeroTokens: ponad 45 tys. wiadomości, ponad 24 tys. odbiorców i nadużyte konta SendGrid. Najważniejsze ustalenia z 25 sierpnia 2026.
Czytaj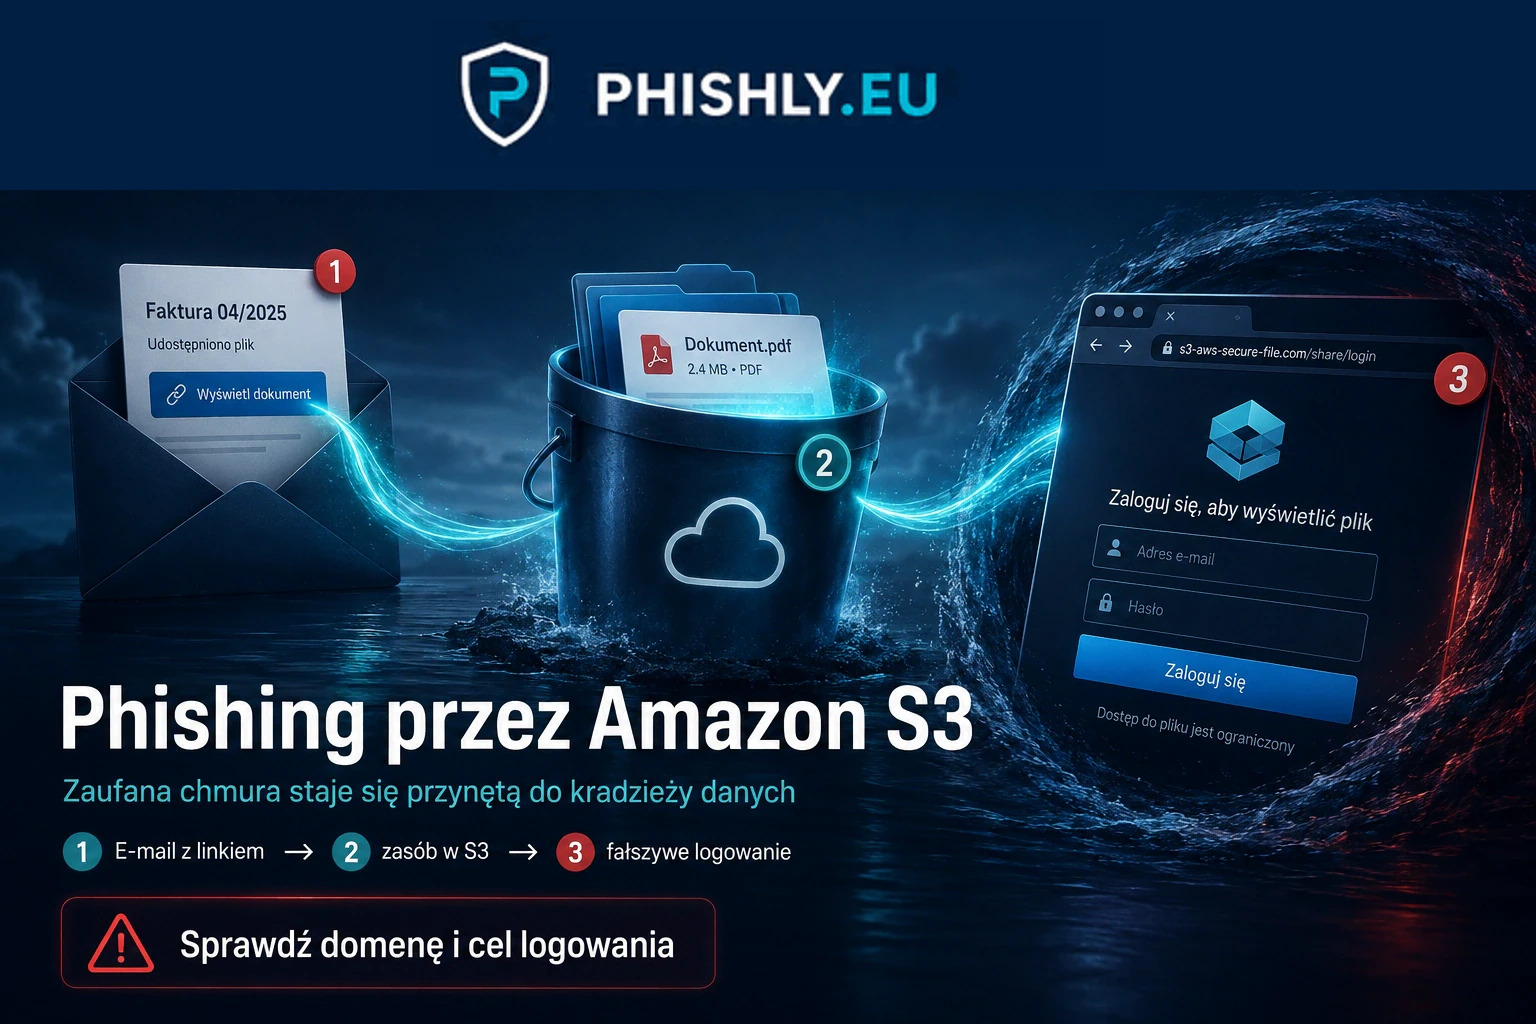
2026-08-23
Phishing przez Amazon S3. Gdy legalna chmura prowadzi do fałszywego banku
Mimecast opisał europejską kampanię phishingową wykorzystującą adresy Amazon S3 i przejęte konta. Wyjaśniamy, dlaczego legalna domena chmurowa nie oznacza bezpiecznego linku i jak rozpoznać taki atak.
Czytaj
2026-08-16
WindRelay: vishing bankowy i kradzież karty przez NFC
WindRelay łączy vishing bankowy, zdalny dostęp do Androida i NFC relay. Wyjaśniamy mechanizm, polski kontekst i punkty zatrzymania ataku.
Czytaj
2026-07-08
Fałszywy PDF z banku. Lekcja z Ousaban
Fałszywy PDF może prowadzić do malware i przejęcia sesji bankowej. Sprawdź, co oznacza kampania Ousaban dla firm w Polsce.
Czytaj