ZeroTokens: ponad 45 tys. wiadomości w kampanii phishingowej
Abnormal opisał kampanię ZeroTokens: ponad 45 tys. wiadomości, ponad 24 tys. odbiorców i nadużyte konta SendGrid. Najważniejsze ustalenia z 25 sierpnia 2026.
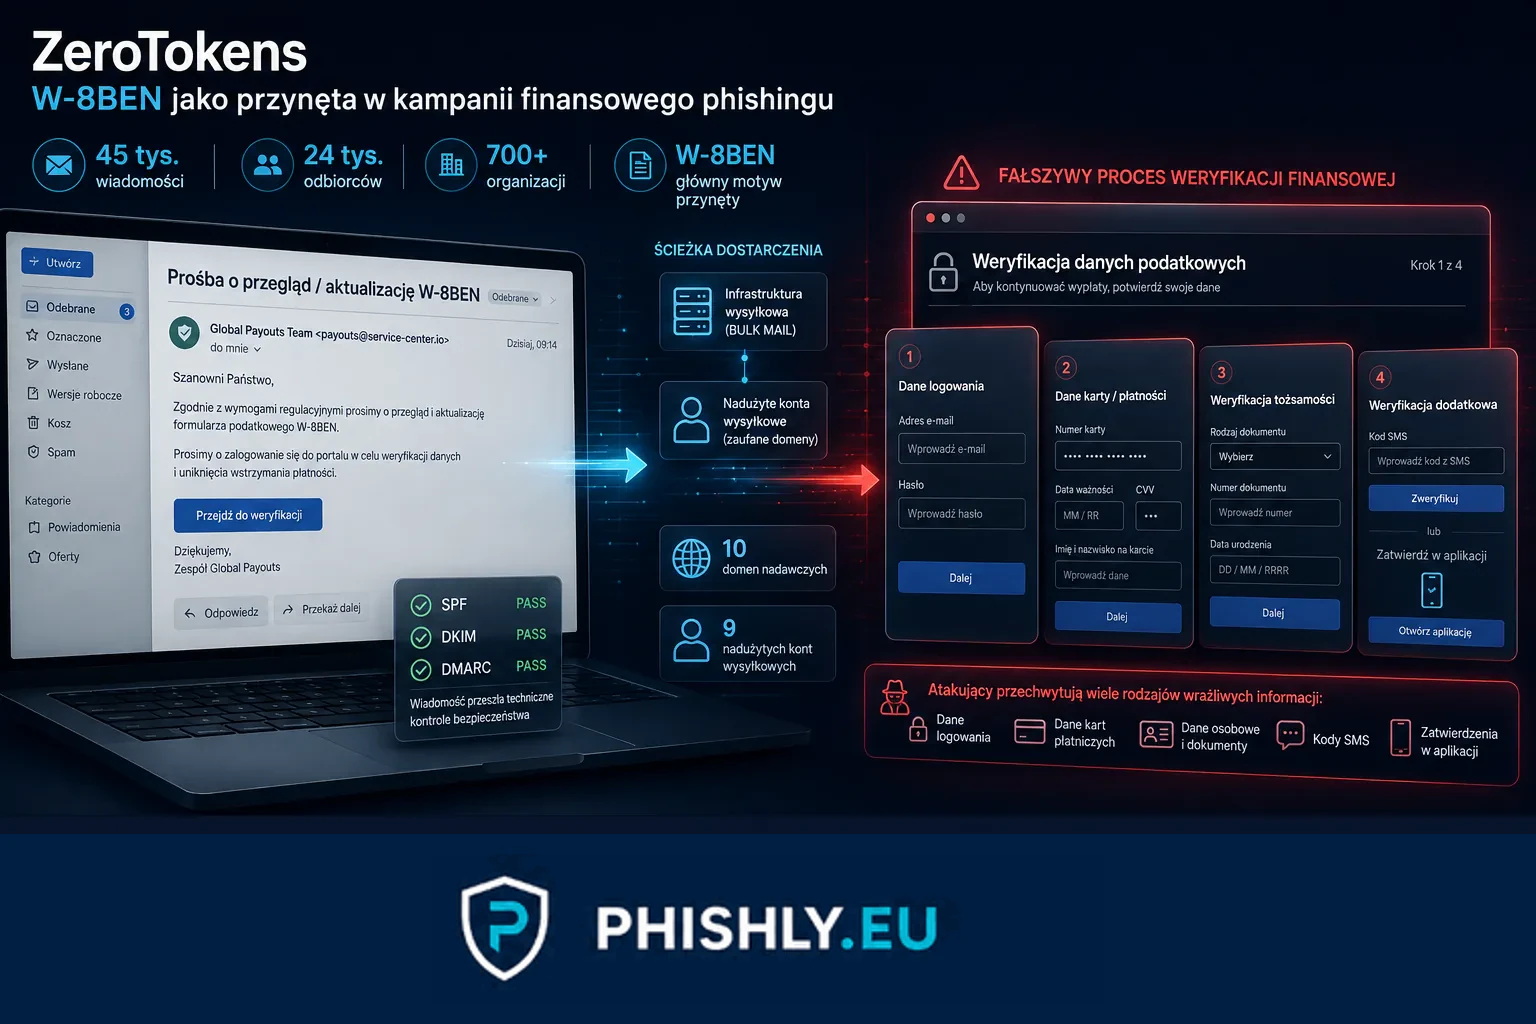
Alert: co wykryto 25 sierpnia 2026
25 sierpnia 2026 roku Abnormal AI opublikował analizę platformy nazwanej ZeroTokens. Badacze powiązali ją z kampanią obejmującą ponad 45 tys. wiadomości, ponad 24 tys. odbiorców i ponad 700 organizacji. W najbardziej intensywnym dniu wysłano ponad 24 tys. wiadomości.
Ten wpis nie jest kolejnym poradnikiem o phishingu sterowanym przez operatora. Mechanizm opisaliśmy już szerzej w materiale Phishing sterowany na żywo. Jak JWR prowadzi ofiarę przez fałszywą płatność. ZeroTokens jest istotny jako świeżo ujawniona kampania finansowa o dużej skali.
Skala obserwowanej kampanii
Według Abnormal ponad 45 tys. wiadomości trafiło do ponad 24 tys. odbiorców w ponad 700 organizacjach. Badacze wskazują też, że 82,5% dotkniętych organizacji było powiązanych z domeną .au.
To ważne ograniczenie: liczby opisują kampanię widoczną w telemetrii Abnormal. Nie są globalną statystyką ZeroTokens i nie potwierdzają aktywnej kampanii w Polsce.
Platforma była skonfigurowana dla 53 marek instytucji finansowych w 14 lokalizacjach językowo-regionalnych oraz 36 marek wydawców kart. Nie oznacza to, że wszystkie te marki zostały wykorzystane w obserwowanej kampanii.
W-8BEN jako przynęta
Wiadomości dotyczyły przeglądu lub aktualizacji formularza W-8BEN, znanego części osób posiadających amerykańskie aktywa finansowe. Zamiast skrajnej presji czasu kampania wykorzystywała spokojniejszy, administracyjny kontekst związany z rachunkiem finansowym.
To jeden z powodów, dla których ten przypadek zasługuje na uwagę: przynęta była osadzona w realnym procesie biznesowym i mogła wyglądać jak rutynowa komunikacja.
Nadużyte konta SendGrid i poprawne uwierzytelnienie poczty
Abnormal ustalił, że kampania korzystała z dziesięciu domen nadawczych oraz dziewięciu nadużytych kont SendGrid. Wiadomości przechodziły SPF, DKIM i DMARC.
Nie oznacza to błędu tych mechanizmów. Uwierzytelnienie poczty potwierdza określone właściwości techniczne wiadomości, ale nie jej uczciwy cel. Nadużycie legalnej infrastruktury wysyłkowej może więc zwiększyć techniczną wiarygodność wiadomości. Szerzej opisaliśmy to w materiale Phishing przechodzi DMARC. Zaufanie pod presją.
Co próbowała pozyskać platforma
Abnormal opisał wieloetapowy proces nastawiony na pozyskiwanie danych związanych z dostępem do usług finansowych, tożsamością, płatnościami i dodatkowymi etapami weryfikacji. Platforma mogła reagować na przebieg konkretnej sesji i wyświetlać kolejne ekrany zależnie od sytuacji.
Szczegółowy model takiego phishingu sterowanego na żywo pozostaje jednak tematem artykułu o JWR. W przypadku ZeroTokens ważniejszy jest fakt, że ten model został wykorzystany w dużej, świeżo opisanej kampanii finansowej.
Czego analiza nie potwierdza
Abnormal nie potwierdził aktywnej kampanii ZeroTokens w Polsce. Chińskojęzyczny interfejs konsoli nie daje też podstaw do przypisania operacji konkretnej grupie ani państwu.
Badacze nie znaleźli w samej platformie funkcji służących do wykonywania operacji finansowych. Nie ma również podstaw do twierdzenia, że ZeroTokens automatycznie przełamuje każdą metodę MFA. Analiza pokazuje próby pozyskiwania danych używanych na różnych etapach weryfikacji, ale nie uniwersalne obejście zabezpieczeń.
Dlaczego ten alert jest ważny
ZeroTokens nie jest istotny dlatego, że wprowadza zupełnie nowy mechanizm phishingu. Ważna jest skala kampanii i połączenie kilku elementów: wiarygodnej przynęty finansowej, legalnej infrastruktury wysyłkowej, poprawnego uwierzytelnienia poczty i adaptacyjnego przebiegu fałszywej strony.
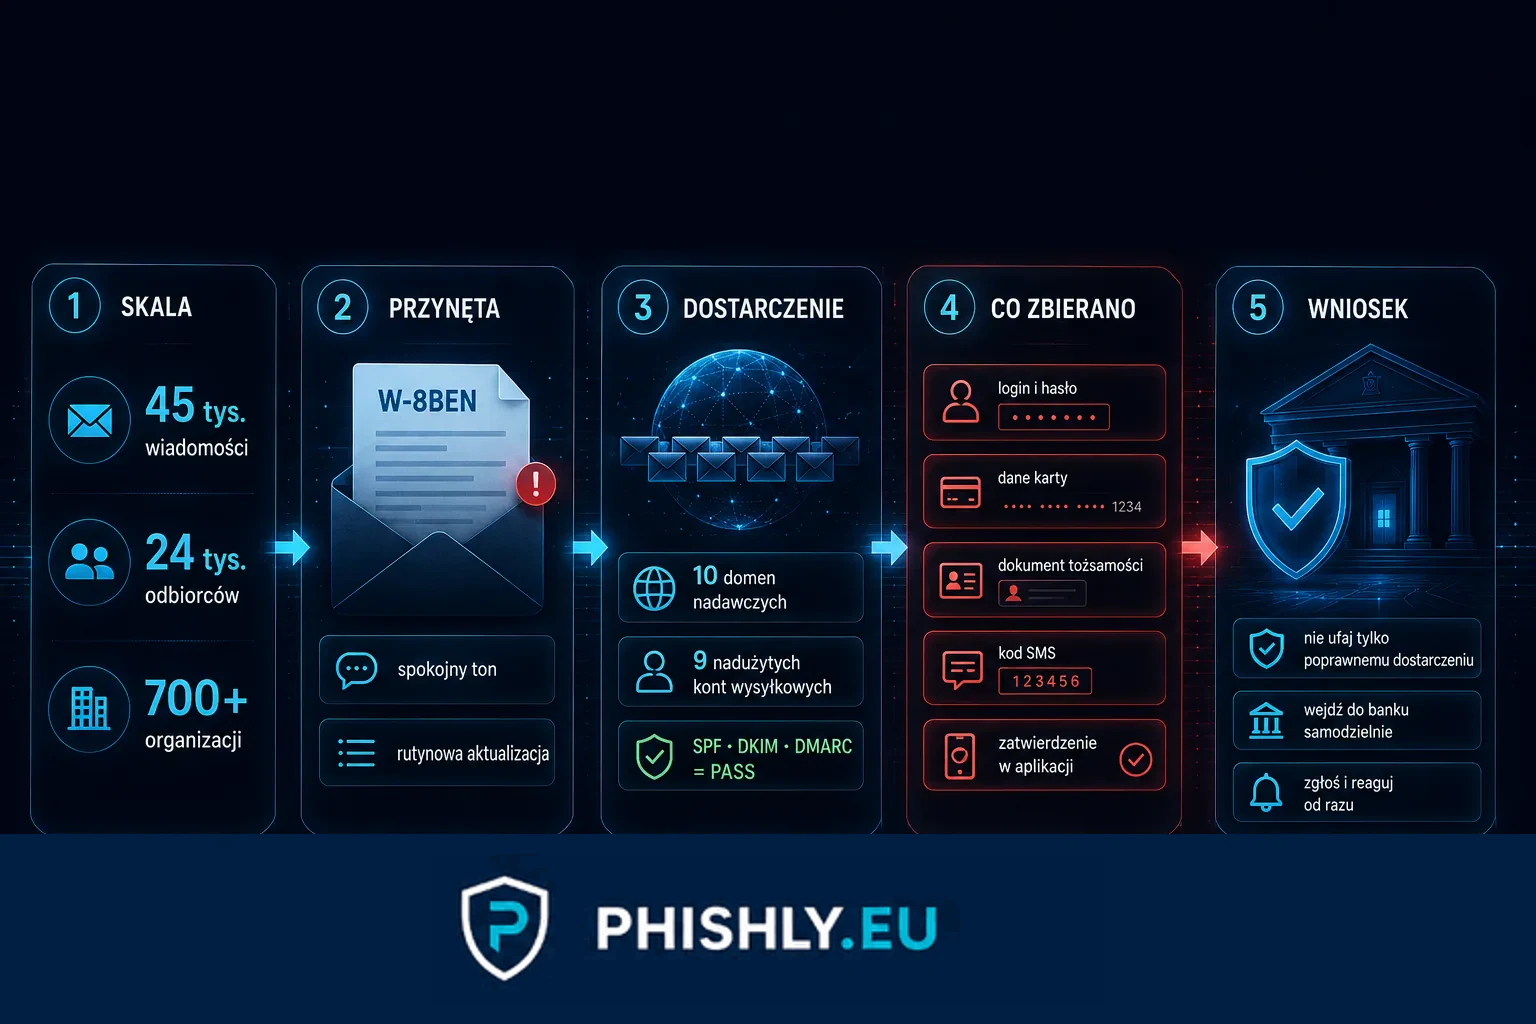
Grafika porządkuje pięć punktów ochrony przy kampaniach finansowego phishingu. W przypadku ZeroTokens należy je czytać jako kontekst do opisanego alertu, a szczegółowy mechanizm sterowania atakiem na żywo pozostaje omówiony w materiale o JWR.
Na ten moment najważniejsza informacja brzmi więc: 25 sierpnia 2026 ujawniono dużą kampanię finansową wykorzystującą platformę ZeroTokens. Jej szczegóły warto obserwować, natomiast szeroki temat phishingu sterowanego przez operatora pozostaje własnością osobnego materiału o JWR.
Organizacje, które chcą ćwiczyć rozpoznawanie podobnie wiarygodnych scenariuszy, mogą wykorzystać je w ramach programu Security Awareness PHISHLY, bez zmieniania tego alertu w osobny poradnik o mechanizmie ataku.
Najczęstsze pytania
Czym jest ZeroTokens?
ZeroTokens to nazwa platformy phishingowej opisanej przez Abnormal AI 25 sierpnia 2026 roku i powiązanej z kampanią wymierzoną w klientów usług finansowych.
Jak duża była obserwowana kampania ZeroTokens?
Abnormal zidentyfikował ponad 45 tys. wiadomości wysłanych do ponad 24 tys. odbiorców w ponad 700 organizacjach.
Czy kampanię ZeroTokens potwierdzono w Polsce?
Nie. Analiza Abnormal nie potwierdza aktywnej kampanii ZeroTokens w Polsce.
Dlaczego wiadomości mogły przejść SPF, DKIM i DMARC?
Kampania korzystała z nadużytych kont legalnej platformy wysyłkowej, więc wiadomości mogły być technicznie poprawnie uwierzytelnione mimo złośliwego celu.
Źródła
- Abnormal AI: ZeroTokens — Phishing Platform Gives Operators Real-Time Control of Attack Flow — Główne źródło: skala kampanii, infrastruktura wysyłkowa, przynęta W-8BEN i zakres konfiguracji ZeroTokens.
- Infosecurity Magazine: ZeroTokens Phishing Platform Steers Attacks in Real Time — Źródło wtórne z 25 sierpnia 2026 potwierdzające główne ustalenia Abnormal.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Phishing – co to jest? Definicja, przykłady i jak się chronić.