Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 206 artykułów z tagiem security awareness
2026-09-09
Quinn Emanuel i McDermott: socjotechnika wobec jednego użytkownika
Dwie amerykańskie kancelarie ujawniły osobne incydenty socjotechniczne dotyczące jednego użytkownika lub konta. Sprawdź, jak ograniczać zasięg skutków jednej tożsamości.
Czytaj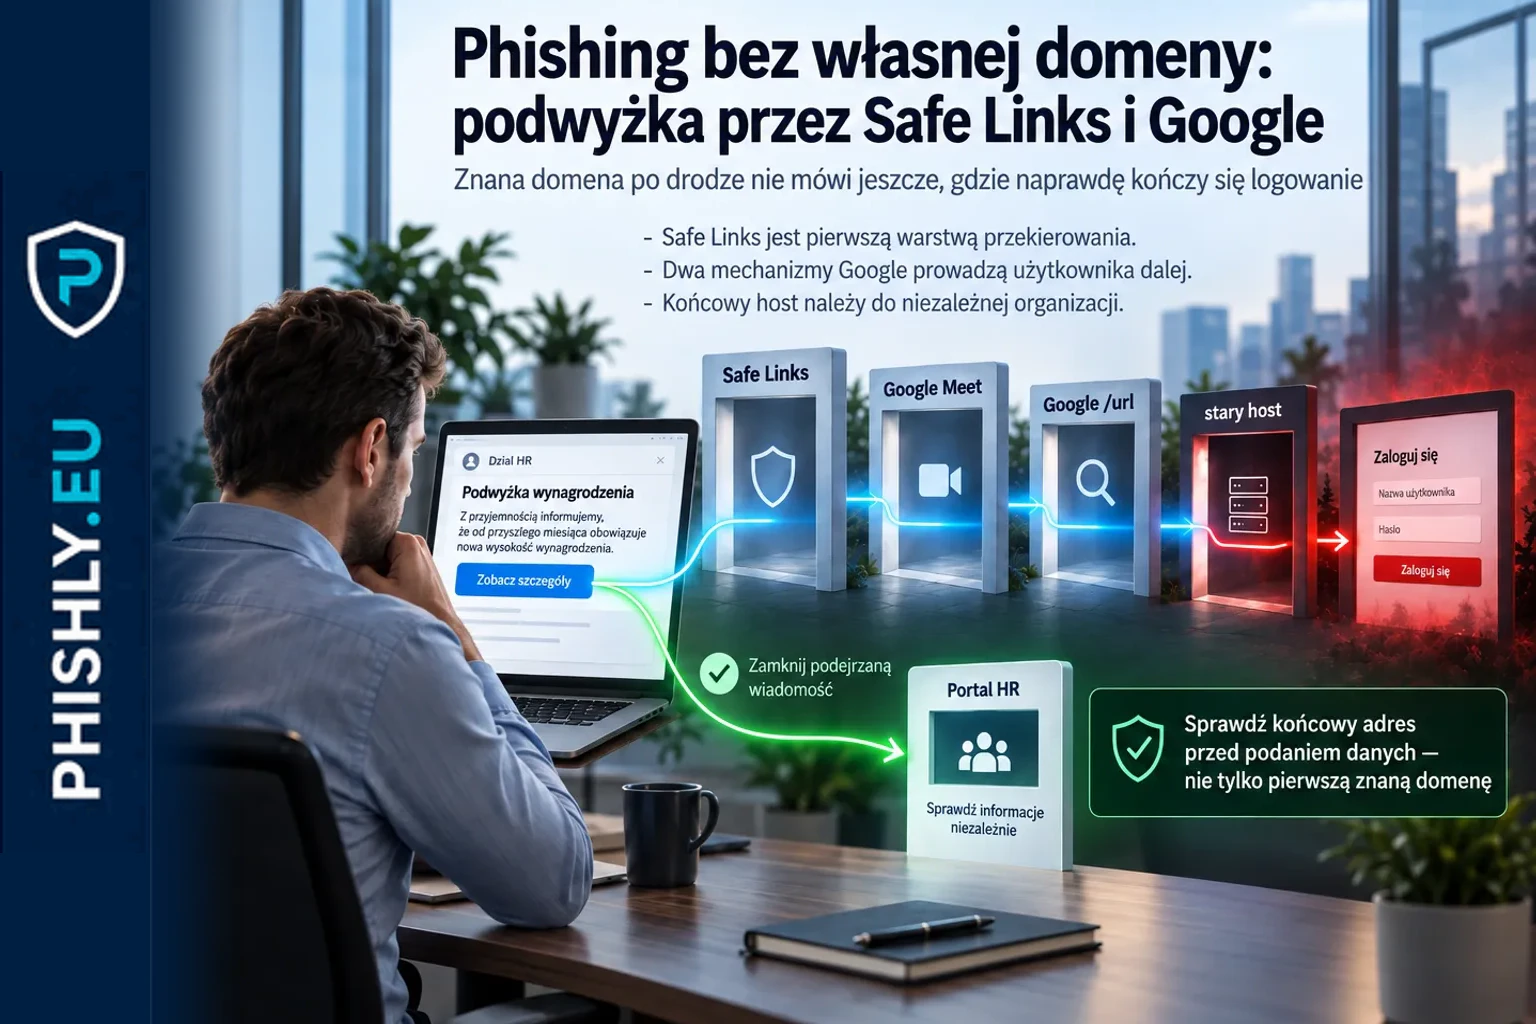
2026-09-09
Phishing bez własnej domeny: podwyżka przez Safe Links i Google
IRONSCALES opisuje phishing HR prowadzony przez Safe Links, dwa przekierowania Google i nadużyty stary host. Sprawdź, dlaczego trzeba oceniać cały łańcuch.
Czytaj
2026-09-09
Agenci AI w cyberataku: tysiące poświadczeń w mniej niż sześć godzin
Google opisuje system wielu agentów AI, który po wcześniejszym przejęciu chmury przyspieszył kampanię zbierania tysięcy poświadczeń do mniej niż sześciu godzin.
Czytaj
2026-09-07
Odido: vishing „kolega z IT” otworzył dostęp do danych
Policja ujawniła nowe szczegóły ataku na Odido: rozmówca podszył się pod wewnętrzny dział IT, a incydent objął dane około 6,39 mln osób.
Czytaj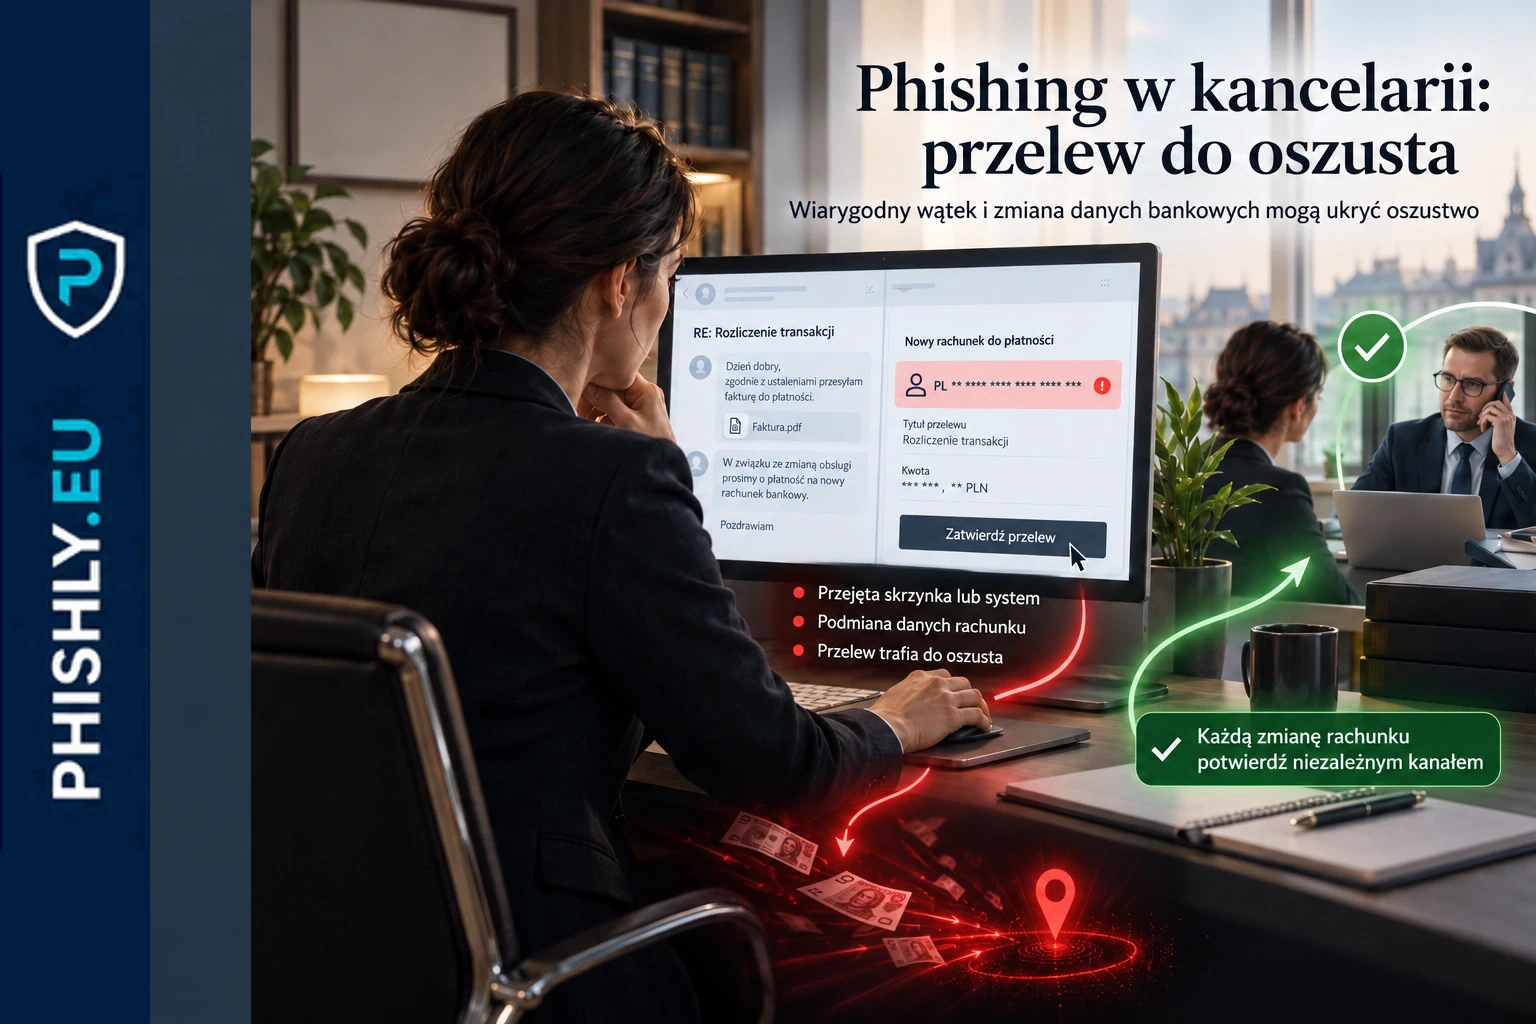
2026-09-07
Francuscy notariusze: phishing i podmiana rachunku
Le Monde, powołując się na dokumenty ANSSI i CSN, opisuje kampanię przeciw francuskim kancelariom: phishing, przejęte kanały i podmianę danych do przelewów.
Czytaj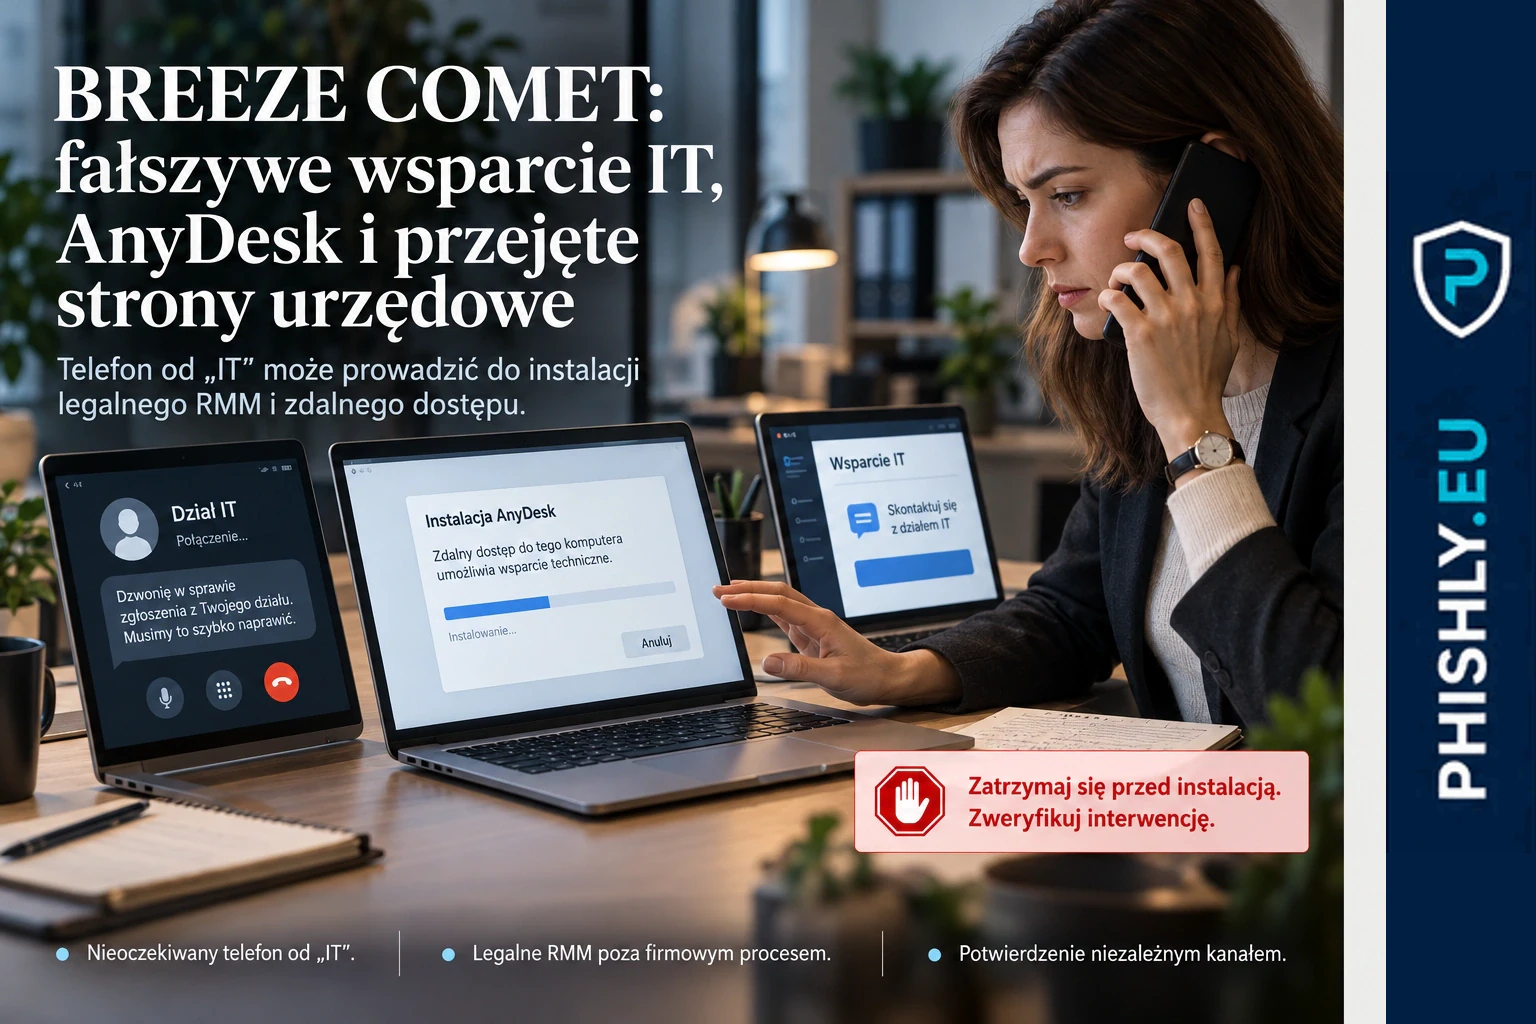
2026-09-06
BREEZE COMET: fałszywe wsparcie IT, AnyDesk i przejęte strony urzędowe
Google opisuje BREEZE COMET: fałszywe wsparcie IT, AnyDesk i przejęte strony urzędowe pomagały zdobywać dostęp do firm związanych z płatnościami.
Czytaj