Quinn Emanuel i McDermott: socjotechnika wobec jednego użytkownika
Dwie amerykańskie kancelarie ujawniły osobne incydenty socjotechniczne dotyczące jednego użytkownika lub konta. Sprawdź, jak ograniczać zasięg skutków jednej tożsamości.
TL;DR
3 września 2026 roku Reuters opisał dwa odrębne incydenty bezpieczeństwa w dużych amerykańskich kancelariach: Quinn Emanuel Urquhart & Sullivan oraz McDermott Will & Schulte. W obu przypadkach pojawia się social engineering, czyli socjotechnika — manipulowanie człowiekiem tak, aby wykonał działanie korzystne dla napastnika.
Zakres ujawnionych informacji jest ograniczony, ale właśnie to jest istotne z punktu widzenia programu budowania świadomości bezpieczeństwa, czyli security awareness. Quinn Emanuel mówi o jednej aplikacji i jednym tymczasowo przejętym koncie użytkownika. McDermott mówi o jednym użytkowniku i ograniczonej liczbie dokumentów. Mimo tak wąskiego punktu wejścia zdarzenia objęły poufne materiały klientowskie lub dane osobowe.
Nie ma publicznego potwierdzenia, że incydenty były powiązane, że odpowiadał za nie ten sam aktor albo że wykorzystano ten sam kanał kontaktu. Wspólny wniosek dotyczy więc nie atrybucji, lecz zasięgu skutków pojedynczej tożsamości: jedno konto lub jedna decyzja użytkownika może mieć duże znaczenie, jeśli za tym dostępem znajdują się wartościowe dokumenty.
Dwa incydenty, nie jedna kampania
Reuters podał, że obie kancelarie poinformowały o niedawnych naruszeniach danych i powiadomiły organy ścigania. Jednocześnie redakcja zaznaczyła, że nie wiadomo, kto odpowiadał za oba zdarzenia ani czy były ze sobą związane.
To ważna granica. Podobieństwo mechanizmu nie wystarcza, aby z dwóch ujawnień zbudować jedną kampanię. Nie wiadomo również, czy socjotechnika odbywała się przez telefon, e-mail, komunikator, fałszywy serwis pomocy technicznej czy inny kanał.
W tym artykule zestawiamy oba przypadki tylko dlatego, że pokazują podobny problem obronny: jak dużo może zależeć od jednej tożsamości, jednego konta lub jednej decyzji człowieka.
Quinn Emanuel: jedno konto i pliki jednej aplikacji
Według Reutersa 14 sierpnia 2026 nieuprawniona osoba uzyskała dostęp do informacji Quinn Emanuel przez social engineering. Kancelaria później doprecyzowała, że chodziło o nieautoryzowany dostęp do zapisanych plików jednej aplikacji przez jedno tymczasowo przejęte konto użytkownika.
Quinn Emanuel poinformował również, że incydent dotknął ograniczonej liczby dokumentów klientów, a osoby i podmioty objęte zdarzeniem zostały powiadomione. Kancelaria podała, że nie ma trwającego nieautoryzowanego dostępu do systemów.
Część materiałów dotyczyła Muddy Waters, amerykańskiej firmy inwestycyjnej znanej z zajmowania krótkich pozycji i publikowania krytycznych analiz spółek. Reuters podaje, że Quinn Emanuel uzyskał te pliki wcześniej w związku z postępowaniem sądowym na Florydzie.
Nie oznacza to jednak, że napastnik przejął całą infrastrukturę kancelarii albo wszystkie dane klientów. Publiczny opis jest węższy: jedno konto, jedna aplikacja i ograniczony zbiór dokumentów.
McDermott: jeden użytkownik i ograniczona liczba dokumentów
McDermott opisał swoje zdarzenie jako odizolowany incydent socjotechniczny dotyczący jednego użytkownika i ograniczonej liczby dokumentów. Reuters podał, że wśród danych znajdowały się numery Social Security — amerykańskie numery identyfikacyjne używane między innymi w systemie ubezpieczeń społecznych — oraz dane dotyczące zdrowia.
Oficjalne zawiadomienie złożone w Massachusetts precyzuje, że 7 maja 2026 jeden użytkownik McDermott nieświadomie przekazał osobie nieuprawnionej kopie ograniczonej liczby dokumentów. Po wykryciu zdarzenia kancelaria uruchomiła dochodzenie z udziałem zewnętrznych ekspertów ds. cyberbezpieczeństwa i powiadomiła organy ścigania.
McDermott poinformował, że incydent został rozwiązany, a systemy kancelarii pozostają bezpieczne. Także tutaj nie ma podstaw, aby z publicznego opisu wyciągać wniosek o pełnym przejęciu środowiska.
Dlaczego „jeden użytkownik” może mieć duży zasięg skutków
W dużej organizacji pojedyncze konto nie musi mieć dostępu do wszystkiego, aby zdarzenie było istotne. Wystarczy, że pozwala dotrzeć do jednego repozytorium, aplikacji albo zestawu dokumentów o wysokiej wartości.
Kancelarie są szczególnym przykładem, ponieważ w jednym miejscu mogą znajdować się informacje o sporach, transakcjach, strategii procesowej, danych pracowników klientów, dokumentacji medycznej lub danych identyfikacyjnych. Reuters zwraca uwagę właśnie na atrakcyjność dużych kancelarii jako celu ze względu na ilość poufnych informacji biznesowych i osobowych.
Ten mechanizm przypomina przypadek Levi Strauss, gdzie socjotechnika była skierowana przeciw trzem pracownikom. Tam również liczba osób nie mówiła sama w sobie, jak duże może być ryzyko. Znaczenie ma to, do czego dana tożsamość może doprowadzić dalej.
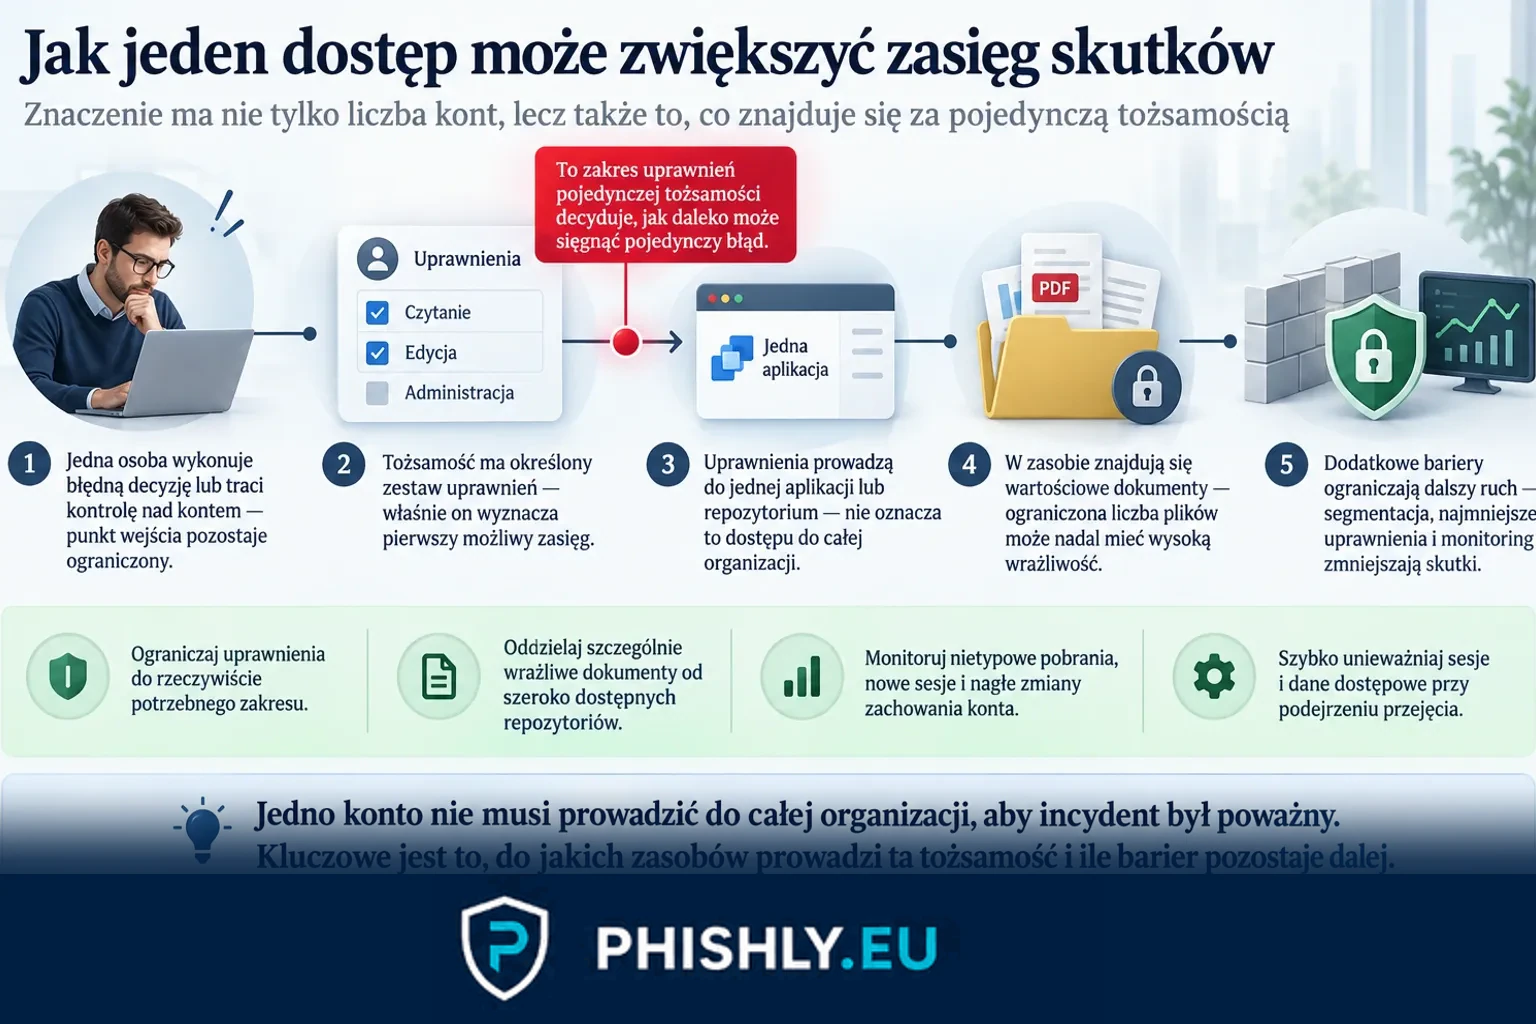
Z perspektywy obrony warto więc pytać nie tylko: „ile kont zostało dotkniętych?”, ale także:
- do jakich aplikacji i repozytoriów ma dostęp dana osoba;
- czy uprawnienia odpowiadają aktualnym obowiązkom;
- czy szczególnie wrażliwe dokumenty wymagają dodatkowej kontroli;
- czy nietypowe pobranie lub udostępnienie plików jest widoczne dla zespołu bezpieczeństwa;
- czy pracownik ma prosty sposób, aby przerwać nietypową prośbę i ją zweryfikować.
Czego te źródła nie potwierdzają
Zestawiając dwa incydenty, łatwo dopowiedzieć elementy znane z innych kampanii. Tego robić nie należy.
Nie ma publicznego potwierdzenia, że w Quinn Emanuel lub McDermott ktoś podszywał się pod dział IT. Nie wiadomo, czy użyto telefonu. Nie wiadomo, czy doszło do wyłudzenia hasła, zatwierdzenia powiadomienia wieloskładnikowego uwierzytelniania, przejęcia sesji albo resetu metody logowania.
Takie mechanizmy występują w innych incydentach. Przykładem jest Odido, gdzie holenderska policja opisała telefon od osoby podającej się za pracownika IT. Nie można jednak przenosić tej techniki na Quinn Emanuel lub McDermott bez dowodu.
Nie ma również podstaw do twierdzenia, że obie kancelarie zaatakował ten sam podmiot. Reuters pozostawia tę kwestię otwartą.
Jak ograniczać zasięg skutków jednej tożsamości
Security awareness jest potrzebne, ale nie powinno być jedyną barierą. Nawet dobrze przeszkolona osoba może popełnić błąd, szczególnie gdy prośba pojawia się w wiarygodnym kontekście zawodowym.
Dlatego organizacja powinna łączyć zachowanie pracownika z kontrolami dostępu. Praktycznie oznacza to między innymi:
- nadawanie dostępu tylko do zasobów rzeczywiście potrzebnych w danej roli;
- regularne odbieranie niepotrzebnych uprawnień po zmianie projektu lub obowiązków;
- oddzielanie szczególnie wrażliwych dokumentów od szeroko dostępnych repozytoriów;
- dodatkową weryfikację nietypowych próśb o zmianę dostępu, udostępnienie plików lub wysłanie dokumentów poza zwykły proces;
- monitoring nowych sesji, nietypowych lokalizacji i nagłych zmian zachowania konta;
- szybkie unieważnienie sesji i zmianę danych dostępowych, gdy pojawia się podejrzenie przejęcia;
- możliwość zgłoszenia podejrzanego kontaktu bez obawy, że pracownik zatrzymuje pracę bez potrzeby.
Podobna zasada działa w procesach finansowych. W materiale o atakach na francuskich notariuszy kluczową kontrolą przy zmianie danych rachunku była niezależna weryfikacja poza przejętym wątkiem. Tutaj analogicznie: nietypowa prośba o dostęp lub przekazanie dokumentów powinna mieć ścieżkę potwierdzenia, która nie zależy wyłącznie od kanału, w którym pojawiła się prośba.
Co ćwiczyć w security awareness
Symulacje nie muszą ograniczać się do klasycznego e-maila z fałszywym logowaniem. W organizacji przechowującej poufne dokumenty warto sprawdzać także decyzje wokół dostępu i udostępniania danych.
Pracownik powinien umieć rozpoznać moment, w którym trzeba zatrzymać proces:
- nieoczekiwana prośba o przesłanie dokumentów poza zwykły kanał;
- prośba o pilny dostęp do repozytorium, którego rozmówca zwykle nie używa;
- próba obejścia standardowej akceptacji „bo sprawa jest pilna”;
- kontakt od osoby podającej się za współpracownika lub wsparcie, który wymaga zmiany sposobu logowania;
- nacisk, aby nie konsultować prośby z inną osobą.
W ramach programu security awareness takie scenariusze można łączyć z procedurami weryfikacji, ograniczeniem uprawnień i ćwiczeniem szybkiego zgłoszenia. Celem nie jest oczekiwanie bezbłędności od użytkownika, lecz sprawdzenie, czy pojedyncza pomyłka ma kolejne bariery zanim sięgnie poufnych danych.
Wniosek
Quinn Emanuel i McDermott nie opisują jednej kampanii. Publiczne źródła nie pozwalają też ustalić dokładnego kanału socjotechniki ani wspólnego sprawcy.
Oba przypadki pokazują natomiast ten sam problem obronny: ograniczony punkt wejścia może mieć istotne skutki, jeśli pojedyncza tożsamość ma dostęp do wartościowych dokumentów. Dlatego organizacja powinna jednocześnie szkolić ludzi, ograniczać uprawnienia, oddzielać wrażliwe zasoby i zapewniać niezależną weryfikację nietypowych próśb.
Liczba dotkniętych kont jest tylko jednym parametrem incydentu. Równie ważne jest to, co znajduje się za tym kontem i ile kolejnych barier pozostaje po błędzie człowieka.
Najczęstsze pytania
Czy incydenty Quinn Emanuel i McDermott były powiązane?
Nie ma na to publicznego potwierdzenia. Reuters wprost zaznacza, że nie wiadomo, kto odpowiadał za oba zdarzenia ani czy były ze sobą związane. Dlatego należy traktować je jako dwa odrębne incydenty z podobnym elementem socjotechnicznym.
Czy wiadomo, jak dokładnie zmanipulowano użytkowników?
Nie. Publiczne informacje potwierdzają social engineering, czyli socjotechnikę polegającą na nakłonieniu człowieka do działania korzystnego dla napastnika, ale nie ujawniają dokładnego kanału ani scenariusza rozmowy lub wiadomości.
Czy doszło do pełnego przejęcia kancelarii?
Publiczne źródła tego nie potwierdzają. Quinn Emanuel ogranicza opis do plików jednej aplikacji dostępnych przez jedno tymczasowo przejęte konto, a McDermott do jednego użytkownika i ograniczonej liczby dokumentów.
Jak ograniczyć ryzyko, gdy pojedyncze konto ma dostęp do poufnych dokumentów?
Warto ograniczać uprawnienia do rzeczywiście potrzebnego zakresu, oddzielać szczególnie wrażliwe repozytoria, wymagać dodatkowej weryfikacji przy nietypowych zmianach dostępu oraz zapewnić pracownikom prosty kanał zgłaszania podejrzanych próśb i kontaktów.
Źródła
- Reuters - Data at law firms Quinn Emanuel, McDermott exposed in cyber breaches — Główne źródło z 3 września 2026 r. opisujące dwa odrębne incydenty, zakres ujawniony przez kancelarie i brak potwierdzenia wspólnego aktora lub powiązania zdarzeń.
- Massachusetts Attorney General - McDermott Will & Schulte LLP data breach notification — Oficjalne zawiadomienie McDermott: 7 maja 2026 jeden użytkownik nieświadomie przekazał osobie nieuprawnionej kopie ograniczonej liczby dokumentów; firma wszczęła dochodzenie i powiadomiła organy ścigania.
Czy rozpoznasz phishing?
Sprawdź się na prawdziwych przykładach wiadomości w krótkim quizie.