Agenci AI w cyberataku: tysiące poświadczeń w mniej niż sześć godzin
Google opisuje system wielu agentów AI, który po wcześniejszym przejęciu chmury przyspieszył kampanię zbierania tysięcy poświadczeń do mniej niż sześciu godzin.
TL;DR
8 września 2026 roku Google Threat Intelligence Group (GTIG), zespół Google analizujący aktywność cyberprzestępczą i zagrożenia, opisał przypadek, w którym podejrzewany o motywację finansową napastnik wykorzystał system wielu agentów AI po wcześniejszym przejęciu infrastruktury chmurowej organizacji.
Według Google dalsza część operacji została zaplanowana, zbudowana i wykonana w czasie krótszym niż sześć godzin, a skutkiem było przejęcie tysięcy danych uwierzytelniających należących do podmiotów trzecich. Mandiant, zespół Google Cloud zajmujący się reagowaniem na incydenty i analizą zagrożeń, wskazał przy tym na znaczne ograniczenie ręcznej obsługi kolejnych etapów.
16 września Google Cloud ponownie przywołał ten incydent w serii Cloud CISO Perspectives. Nowszy materiał nie zmienił granicy sześciu godzin ani nie podał nowej liczby przejętych poświadczeń. Potwierdził natomiast, że Google traktuje ten przypadek jako przykład przechodzenia od prostego użycia modeli do bardziej zautomatyzowanych procesów wieloagentowych.
Co dokładnie potwierdził Mandiant
Najważniejsza granica faktów pozostaje bez zmian: napastnik miał już dostęp do infrastruktury chmurowej organizacji. Sześciogodzinny czas nie obejmuje zdobycia pierwszego dostępu.
Dopiero po uzyskaniu przyczółka napastnik wykorzystał narzędzie AI wspierające programowanie oraz zestaw instrukcji dla wielu agentów. Google opisuje, że automatyzacja obejmowała między innymi skanowanie, obsługę problemów podczas działania i zmianę adresów IP. Ruch pochodził z przejętej infrastruktury chmurowej, więc mógł wyglądać jak ruch z legalnego środowiska.
Znaczenie tej obserwacji nie polega na tym, że automatyzacja w cyberatakach pojawiła się dopiero teraz. Skrypty od lat wykonują powtarzalne czynności szybciej od człowieka. Nowy element to większa zdolność systemu opartego na AI do reagowania na zmieniający się stan i kontynuowania pracy bez ręcznego sterowania każdą czynnością.
Czego raport nie dowodzi
Raport nie mówi, że agent AI samodzielnie znalazł organizację, uzyskał pierwszy dostęp i przeprowadził całe włamanie w sześć godzin.
GTIG zaznacza również, że nie zaobserwował jeszcze wykorzystania przez napastników w pełni autonomicznych łańcuchów prowadzących cały atak przeciwko celom w środowisku rzeczywistym. Opisany przypadek pokazuje dużą autonomię części operacji, ale nie jest dowodem na całkowicie samodzielny cyberatak.
W tym samym raporcie pojawia się też osobny system Recon, którego wystawiony panel zarządzał ponad 23,8 tys. zebranych sekretów. Nie należy łączyć tej liczby z sześciogodzinnym przypadkiem.
Co potwierdził Google tydzień później
W materiale Cloud CISO Perspectives z 16 września Google Cloud ponownie wskazał ten sam incydent Mandiant jako przykład szybkiej, wieloagentowej automatyzacji po wcześniejszym przejęciu chmury.
To istotne z punktu widzenia aktualizacji artykułu, ponieważ nowsze źródło nie koryguje pierwotnej relacji. Nadal mówi o mniej niż sześciu godzinach dla działań następujących po przejęciu infrastruktury. Google nie rozszerza tej liczby na etap zdobycia pierwszego dostępu.
Wrześniowy Mandiant AI Risk and Resilience Report 2026 pokazuje szerszy kontekst. Mandiant opisuje w 2026 roku przesunięcie od używania AI głównie do badań i rozwiązywania problemów w stronę agentowej orkiestracji wieloetapowych działań. Ten raport dotyczy wielu obserwacji i nie powinien być traktowany jako dodatkowy pomiar skali sześciogodzinnego incydentu.
Dlaczego sześć godzin zmienia tempo obrony
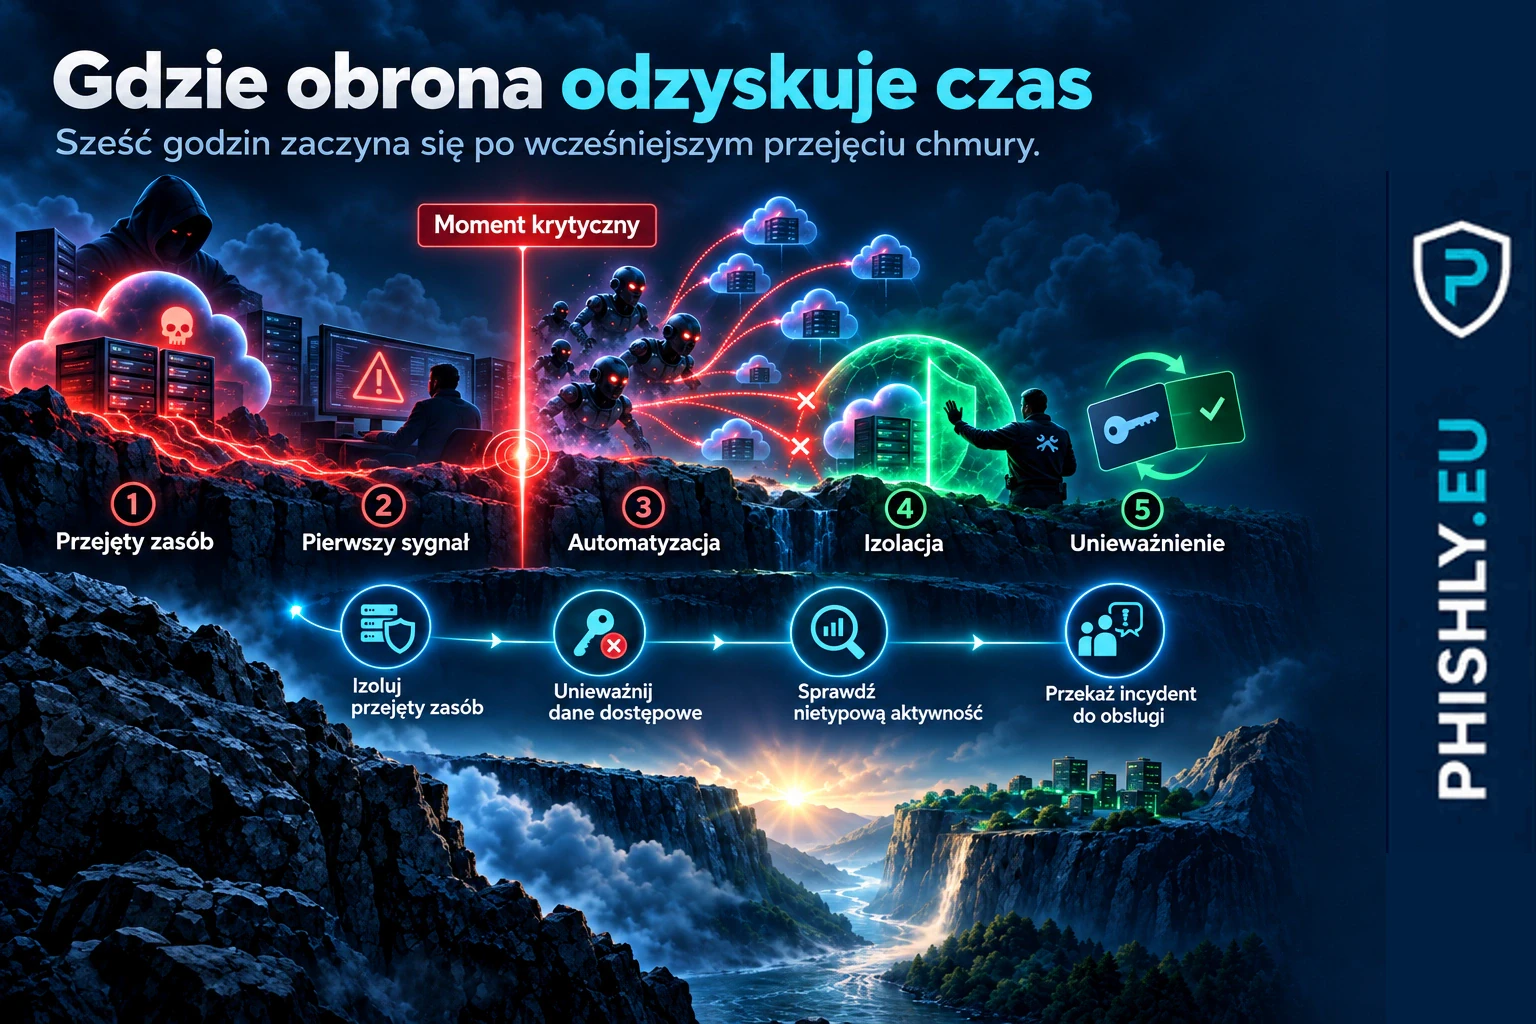
Dla zespołów bezpieczeństwa kluczowy jest krótszy czas na reakcję po pierwszym potwierdzonym dostępie.
Jeżeli wykrycie przejętego konta, zasobu chmurowego albo ujawnionego sekretu trafia do kolejki na następny dzień roboczy, automatyzacja po stronie napastnika może w tym czasie znacznie zwiększyć skalę zdarzenia. Dlatego warto skracać drogę od sygnału do działania obronnego.
W praktyce oznacza to przede wszystkim:
- szybkie izolowanie przejętych zasobów;
- ograniczanie uprawnień kont technicznych;
- sprawną rotację kluczy i danych dostępowych;
- monitorowanie nietypowej aktywności wychodzącej z chmury;
- szybkie unieważnianie dostępu po potwierdzeniu incydentu.
PHISHLY opisywało wcześniej podobny problem tempa i udziału AI przy Operation ASTERIX. Tam nie było podstaw do twierdzenia o autonomicznym prowadzeniu operacji. W przypadku opisanym przez GTIG Google przedstawia konkretną obserwację większej samodzielności systemu w działającej kampanii.
Co z tego wynika dla security awareness
Sześciogodzinny przypadek nie jest opisany przez Google jako klasyczna kampania phishingowa oparta na e-mailach. Jego znaczenie dla security awareness jest pośrednie: czas zgłoszenia błędu staje się jeszcze ważniejszy.
Jeżeli pracownik poda dane na fałszywej stronie, zatwierdzi nieoczekiwane logowanie, udostępni dane dostępowe albo zauważy nietypową aktywność na koncie, szybkie zgłoszenie może skrócić czas swobody działania napastnika. Program powinien ćwiczyć nie tylko rozpoznanie podejrzanej sytuacji, lecz także zgłoszenie po błędzie i przekazanie informacji do zespołu, który może unieważnić dostęp.
Szerszy kontekst opisujemy w materiale SANS 2026: AI zmienia security awareness. Organizacje mogą łączyć program security awareness z regularnymi testami phishingowymi dla firm, aby mierzyć również szybkość zgłaszania i reakcję po błędzie.
Wniosek
Raport GTIG nie oznacza, że autonomiczne AI zastąpiło człowieka w całym cyberataku. Pokazuje bardziej konkretną zmianę: po uzyskaniu przyczółka napastnik może przekazać systemowi wielu agentów AI znaczną część dalszej pracy i skrócić czas działania do kilku godzin.
Nowsze materiały Google i Mandiant nie zmieniają granicy sześciogodzinnego przypadku. Wzmacniają natomiast szerszy obraz, w którym wieloagentowa automatyzacja jest już obserwowana w rzeczywistych operacjach, a dla obrony oznacza przede wszystkim presję na szybsze wykrywanie, izolację i unieważnianie dostępu.
Najczęstsze pytania
Czy AI samodzielnie włamało się do organizacji?
Nie wynika to z raportu. W opisanym przypadku napastnik miał już przejętą infrastrukturę chmurową. Dopiero z tego punktu wykorzystał system wielu agentów AI do przyspieszenia dalszych działań.
Co oznacza „mniej niż sześć godzin”?
To czas opisany przez Google dla zaplanowania, zbudowania i wykonania kampanii po wcześniejszym przejęciu infrastruktury chmurowej. Nie jest to czas całego włamania od pierwszego kontaktu z celem.
Czy ponad 23,8 tys. sekretów dotyczy tego samego incydentu?
Nie. GTIG opisuje tę liczbę przy osobnym systemie Recon. Sześciogodzinny przypadek to inna obserwacja, w której Google mówi o tysiącach danych uwierzytelniających należących do podmiotów trzecich.
Czy Google później zmienił ocenę sześciogodzinnego przypadku?
Nie. W materiale Cloud CISO Perspectives z 16 września Google ponownie przywołał ten sam incydent jako przykład przejścia w stronę zautomatyzowanych, wieloagentowych procesów. Granica faktów pozostała taka sama: opis zaczyna się od wcześniej przejętej infrastruktury chmurowej.
Co ten raport zmienia dla security awareness?
Nie dowodzi, że każdy phishing jest prowadzony autonomicznie przez AI. Pokazuje natomiast, że po uzyskaniu dostępu dalsze działania mogą przyspieszyć, dlatego program awareness powinien ćwiczyć szybkie zgłaszanie podejrzanych zdarzeń i błędów, a nie mierzyć wyłącznie liczbę kliknięć.
Źródła
- Google Threat Intelligence Group: From Prompting to Autonomy – The Evolution of Adversarial AI — Źródło główne z 8 września 2026 r. opisujące obserwacje GTIG i Mandiant, w tym sześciogodzinny przypadek wieloagentowej automatyzacji po wcześniejszym przejęciu chmury.
- Google Cloud CISO Perspectives: How Google monitors AI threats and advances AI defenses — Aktualizacja Google Cloud z 16 września 2026 r., która ponownie przywołuje ten sam incydent i osadza go w szerszym trendzie automatyzacji wieloagentowej.
- Mandiant AI Risk and Resilience Report 2026 — Wrześniowy raport Mandiant przedstawiający szerszy kontekst przejścia od prostego użycia AI do agentowej orkiestracji wieloetapowych działań.
- The Hacker News: Autonomous AI Agents Compromise Thousands of Credentials in Under Six Hours — Źródło wtórne użyte do ponownego sprawdzenia bieżącej intencji wyszukiwania i sposobu opisywania sześciogodzinnego przypadku.
Czy rozpoznasz phishing?
Sprawdź się na prawdziwych przykładach wiadomości w krótkim quizie.