SMS od T-Mobile o wygasających punktach
Oszuści podszywają się pod T-Mobile i ostrzegają w SMS-ach, że punkty Rewards zaraz wygasną. Sprawdź, jak rozpoznać fałszywą wiadomość i co zrobić.
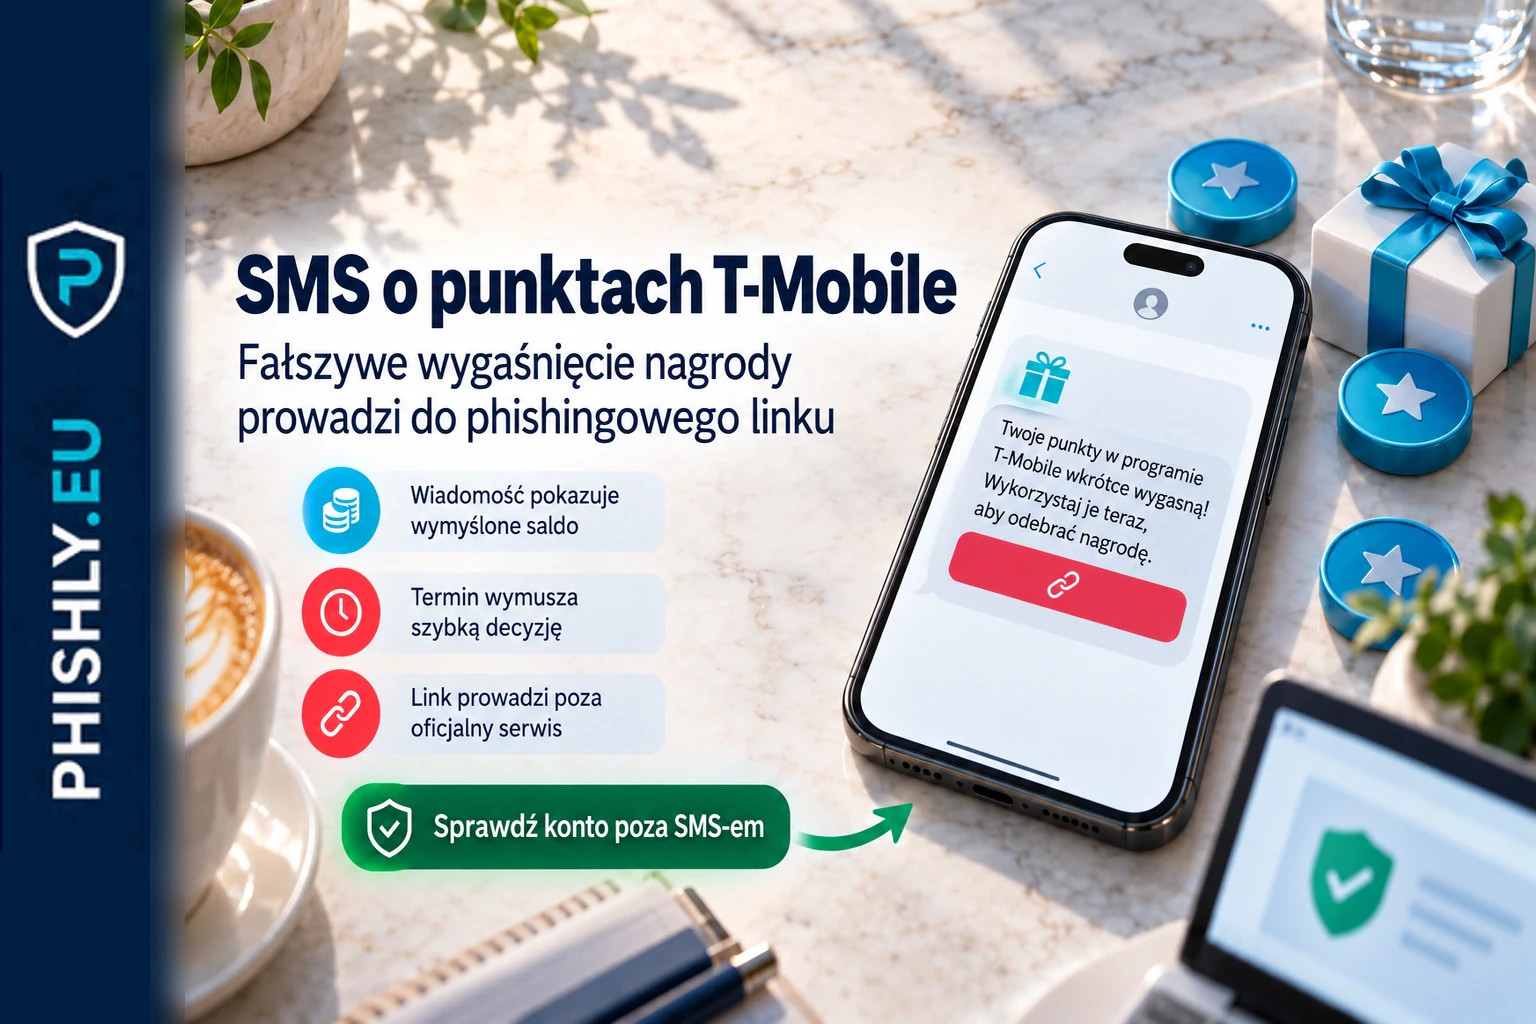
Malwarebytes opisuje kampanię SMS podszywającą się pod T-Mobile, obserwowaną od początku maja 2026. Wiadomości twierdzą, że punkty T-Mobile Rewards zaraz wygasną, pokazują wymyślone saldo i prowadzą do stron phishingowych. Odbiorca ma uwierzyć, że straci punkty, jeśli nie zareaguje natychmiast. Jeśli dostaniesz taki SMS, nie korzystaj z linku: otwórz oficjalną aplikację lub stronę T-Mobile samodzielnie, a w Polsce przekaż podejrzaną wiadomość w niezmienionej formie na 8080.
Jak wygląda SMS o wygasających punktach T-Mobile
Jeden z wariantów zaczyna się od „T-Mobile Rewards Points Reminder: Your Points Are About to Expire”. Dalej pojawia się rzekome saldo 18 400 punktów, bliska data wygaśnięcia i link prowadzący do domeny, która tylko z pozoru wygląda jak adres T-Mobile.
Malwarebytes podaje, że w swojej telemetrii znalazł ponad 1000 blisko powiązanych szablonów tej kampanii. Zmieniały się między innymi nagłówek, forma powitania, data wygaśnięcia i liczba punktów, ale historia pozostawała taka sama: wykorzystaj nagrodę teraz, bo za chwilę przepadnie. Badacze odnotowali też co najmniej 81 domen używanych przez cztery miesiące.
Co zdradza tę kampanię
Sygnałem ostrzegawczym jest połączenie nagrody z krótkim terminem i linkiem dostarczonym w nieoczekiwanym SMS-ie. Wiadomości używają ogólnych zwrotów zamiast danych, które pozwalają niezależnie potwierdzić stan konta. Linki zmieniają się, a nazwa marki jest umieszczana w adresie tak, by na pierwszy rzut oka wyglądał wiarygodnie.
Samo saldo punktów ani data wygaśnięcia nie potwierdzają, że SMS pochodzi od operatora. Stan programu lojalnościowego warto sprawdzić po samodzielnym otwarciu oficjalnej aplikacji lub strony, bez przechodzenia przez link z wiadomości.
Podobny pretekst wygasających punktów PHISHLY opisywał wcześniej w osobnej kampanii podszywającej się pod Allegro.
Co zrobić
Tylko dostałem SMS: nie klikaj, nie odpowiadaj i nie korzystaj z numeru ani linku podanego w wiadomości. Zweryfikuj konto niezależnie. W Polsce podejrzany SMS przekaż w niezmienionej formie na numer 8080 obsługiwany przez CERT Polska.
Kliknąłem albo podałem dane: zamknij stronę. Jeśli wpisałeś hasło, zmień je przez oficjalną aplikację lub stronę i zakończ nieznane sesje. Jeśli przekazałeś dane karty lub inne dane płatnicze, skontaktuj się z bankiem numerem z odwrotu karty lub w aplikacji banku. W środowisku firmowym zgłoś zdarzenie zespołowi odpowiedzialnemu za bezpieczeństwo.
Zapłaciłem albo podałem kod: natychmiast skontaktuj się z bankiem numerem z odwrotu karty lub w aplikacji banku; jeśli płatność dotyczyła innego dostawcy, znajdź jego dane kontaktowe samodzielnie na oficjalnej stronie. Zabezpiecz rachunek i poproś o sprawdzenie nieautoryzowanych operacji. Przy stracie pieniędzy zgłoś sprawę Policji. Jeśli przekazałeś kod weryfikacyjny, zabezpiecz konto i zakończ aktywne sesje.
Czego nie robić
Nie ufaj wiadomości tylko dlatego, że używa nazwy T-Mobile albo podaje dokładne saldo punktów. Nie wpisuj danych logowania, danych karty ani kodów weryfikacyjnych na stronie otwartej z nieoczekiwanego SMS-a. Nie próbuj też „sprawdzać” podejrzanego linku przez ponowne otwieranie go na innym urządzeniu.
Jak działa ta technika?
To smishing, czyli phishing prowadzony przez SMS: oszust łączy znaną markę, obietnicę zachowania korzyści i presję czasu z linkiem do fałszywej strony. W Bazie wiedzy: co to jest phishing i jak działa.
Najczęstsze pytania
Czy SMS od T-Mobile o wygasających punktach może być phishingiem?
Tak. Malwarebytes opisał kampanię, w której wiadomości podszywały się pod T-Mobile Rewards, pokazywały wymyślone saldo i naciskały na szybkie użycie punktów przez link.
Gdzie zgłosić podejrzany SMS w Polsce?
CERT Polska zaleca przekazanie podejrzanej wiadomości SMS w niezmienionej formie na numer 8080.
Co zrobić po wpisaniu hasła na stronie z takiego SMS-a?
Zmień hasło przez oficjalną aplikację lub stronę usługi, zakończ nieznane sesje i nie wracaj do linku z wiadomości. W firmie zgłoś zdarzenie zespołowi odpowiedzialnemu za bezpieczeństwo.
Co zrobić po podaniu danych karty albo kodu?
Skontaktuj się z bankiem numerem z odwrotu karty lub w aplikacji banku, a z dostawcą usługi przez dane kontaktowe znalezione samodzielnie na jego oficjalnej stronie. Zabezpiecz rachunek i sprawdź nieautoryzowane operacje. Przy stracie pieniędzy zgłoś sprawę Policji.
Źródła
- Malwarebytes - T-Mobile rewards points expiry texts are a phishing scam — Główne źródło z 17 września 2026. Malwarebytes opisuje kampanię obserwowaną od początku maja: fałszywe punkty T-Mobile Rewards, presję wygaśnięcia, ponad 1000 blisko powiązanych szablonów w telemetrii i co najmniej 81 domen używanych przez cztery miesiące.
- CERT Polska - Zasady zgłaszania — Oficjalna instrukcja: podejrzany SMS należy przekazać w niezmienionej formie na numer 8080; inne incydenty można zgłosić przez incydent.cert.pl.
- FTC - Got a text about expiring reward points? Look closer — Ogólne źródło o fałszywych SMS-ach z rzekomo wygasającymi punktami; wspiera opis techniki, nie jest źródłem danych o kampanii T-Mobile.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Kod Telegram SMS: co to jest i dlaczego przyszedł? Co zrobić.