Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 5 artykułów z tagiem WhatsApp
2026-09-05
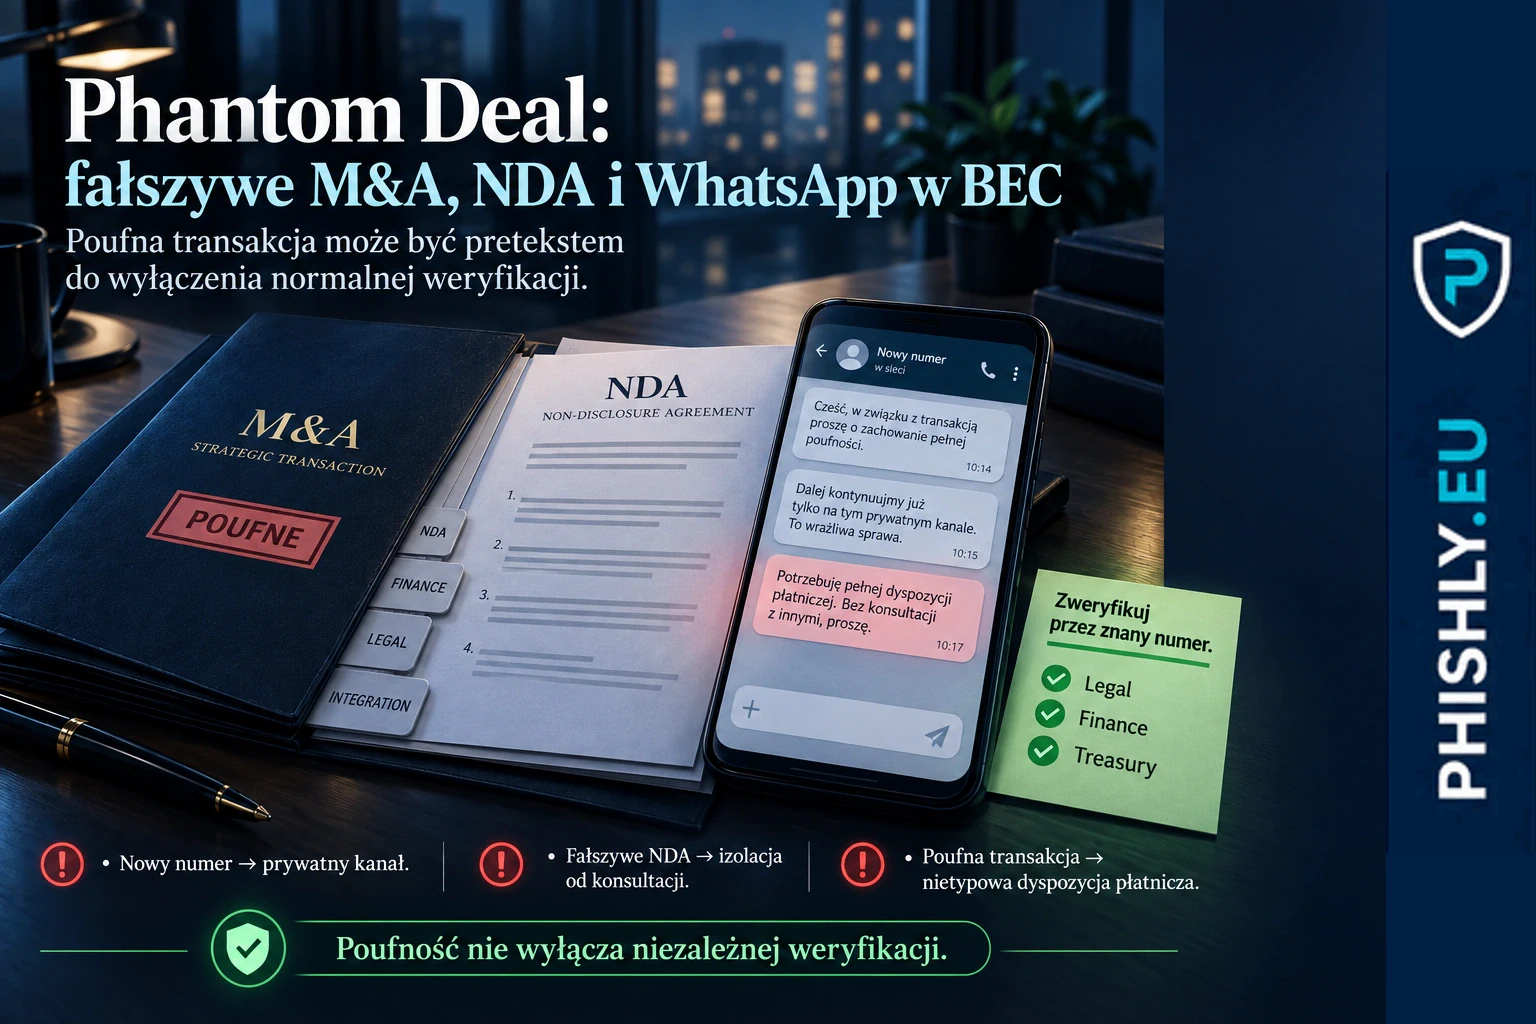
Phantom Deal: fałszywe M&A, NDA i WhatsApp w BEC
Phantom Deal pokazuje BEC bez przejętej skrzynki: fałszywy dyrektor, NDA, WhatsApp i fikcyjna transakcja M&A prowadzą do żądania przelewu.
Czytaj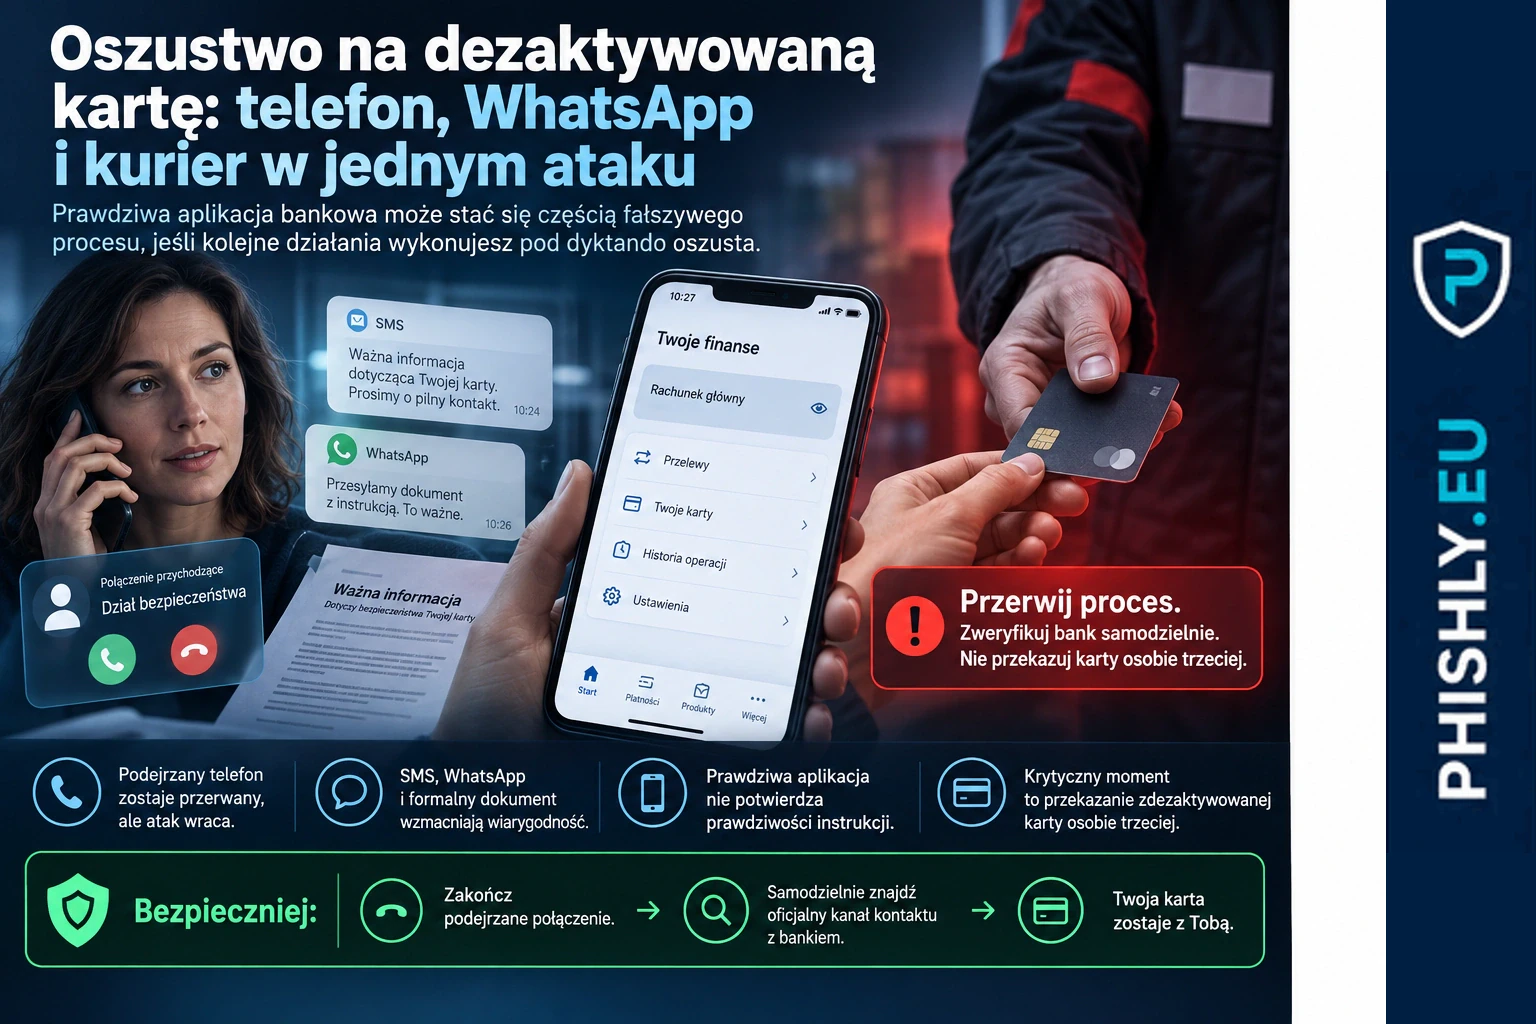
2026-09-04
Oszustwo na dezaktywowaną kartę: telefon, WhatsApp i kurier w jednym ataku
Rzecznik Finansowy opisuje oszustwo, w którym telefon, SMS, WhatsApp i kurier prowadzą do utraty karty i pieniędzy. Wyjaśniamy mechanizm i bezpieczną reakcję.
Czytaj
2026-06-23
WhatsApp, fałszywe dokumenty i RMM
Jak pliki VBS z WhatsApp mogą prowadzić do zdalnego dostępu przez RMM i co powinni zrobić użytkownicy, IT oraz zespoły security.
Czytaj
2026-06-20
InPost i przejęcie konta WhatsApp
Fałszywy SMS o paczce InPost może prowadzić nie do płatności, ale do podłączenia obcego urządzenia do WhatsApp.
Czytaj2026-05-10
Signal i WhatsApp pod presją phishingu. Szyfrowanie nie chroni, gdy użytkownik oddaje konto
Kampanie wymierzone w Signal i WhatsApp pokazują, że atakujący nie muszą łamać szyfrowania. Wystarczy wyłudzić kod, PIN albo dołączyć własne urządzenie do konta.
Czytaj