Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 2 artykuły z tagiem WordPress
2026-09-27
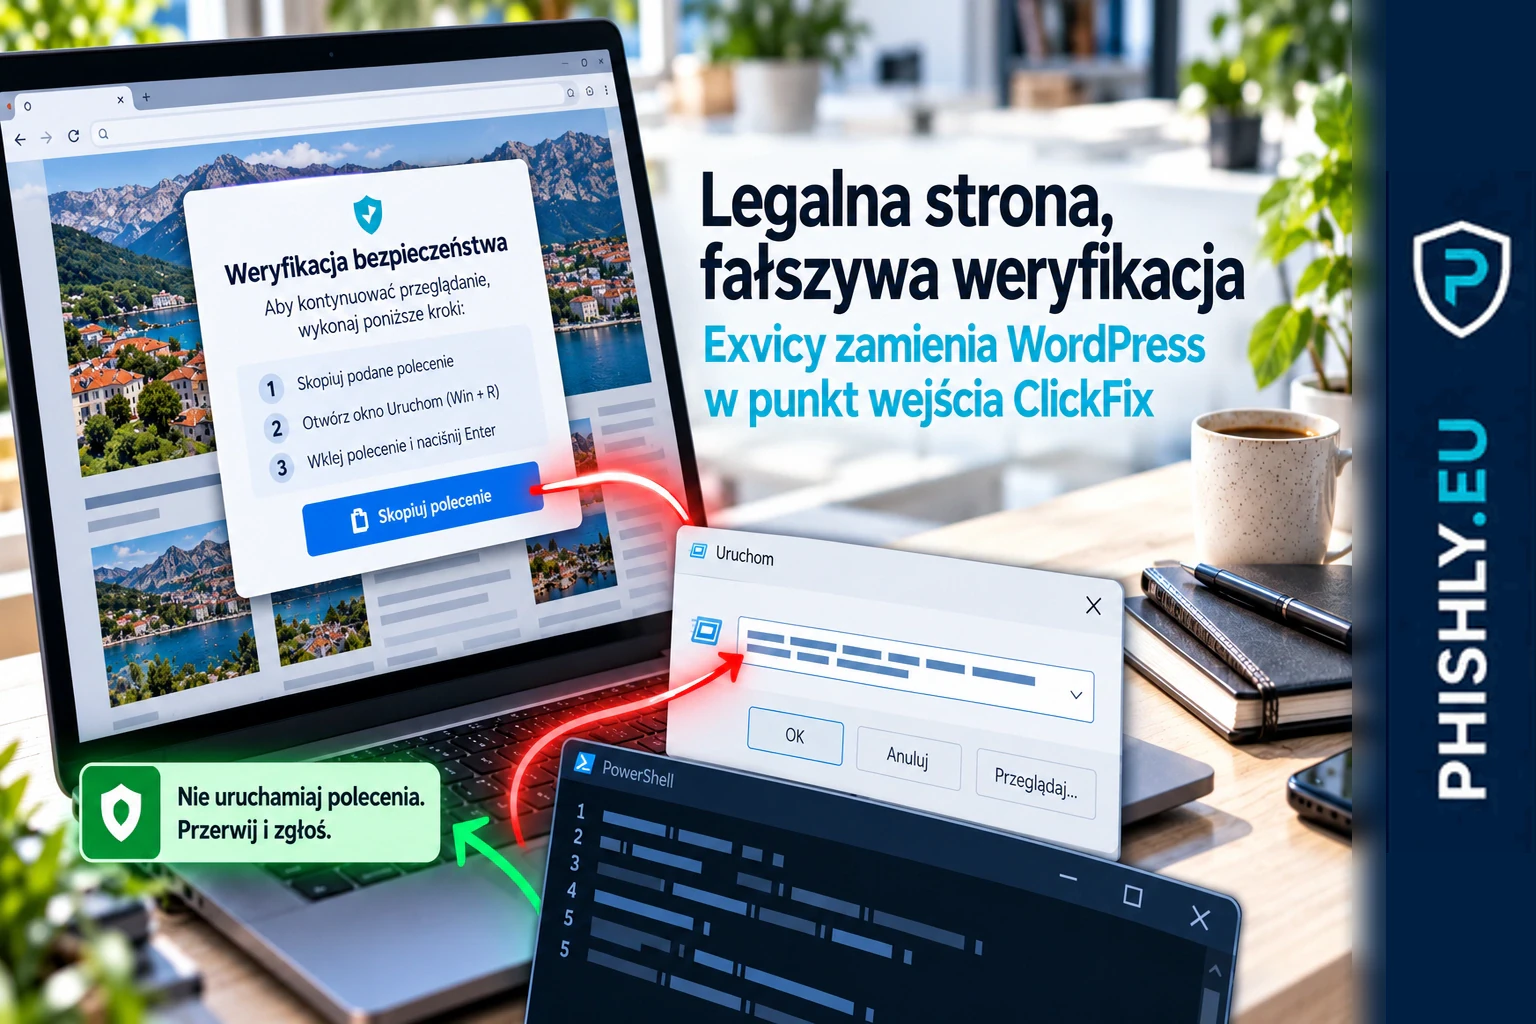
Exvicy: ClickFix na przejętych stronach WordPress
Exvicy to nowy ClickFix Malware-as-a-Service. Przejęte strony WordPress pokazują fałszywą weryfikację i nakłaniają do uruchomienia PowerShell.
Czytaj
2026-05-07
Google Ads i phishing na ManageWP. Reklama w wyszukiwarce nie jest dowodem zaufania
Fałszywe reklamy Google prowadziły do phishingu na logowanie ManageWP. Zobacz, co ten case oznacza dla administratorów WordPress, agencji webowych i firm.
Czytaj