Czyj to numer? Jak sprawdzić, kto dzwoni, i rozpoznać oszusta
Czyj to numer? Sprawdź nieznany numer, rozpoznaj spoofing i vishing, zweryfikuj bank lub firmę oraz zobacz, co zrobić po podejrzanym telefonie.
TL;DR
Czyj to numer? Sam numer telefonu rzadko pozwala wiarygodnie ustalić, kto naprawdę dzwoni. Możesz sprawdzić go w wyszukiwarce i serwisach z opiniami, ale wynik jest tylko wskazówką. Jeśli rozmówca prosi o dane, kod, przelew albo instalację programu, rozłącz się i zweryfikuj sprawę niezależnym kanałem.
Najważniejsze rozróżnienie brzmi: sprawdzenie numeru pomaga ocenić ryzyko, ale nie potwierdza tożsamości rozmówcy. Numer może należeć do prawdziwej firmy, mieć dobre opinie i nadal pojawić się na ekranie w połączeniu podszytym. W sprawach finansowych i służbowych bezpieczniejsza jest weryfikacja rozpoczęta przez Ciebie: nowy telefon na znany numer, aplikacja banku albo drugi firmowy kanał.
Jak sprawdzić, czyj to numer — i co wynik naprawdę mówi
Pierwszy krok jest prosty: wpisz pełny numer w wyszukiwarce, najlepiej w kilku formatach. Jeżeli numer jest publicznie przypisany do firmy, placówki, urzędu albo infolinii, możesz znaleźć go na oficjalnej stronie podmiotu. Jeśli pojawia się głównie w serwisach z opiniami o numerach, zobacz nie tylko ocenę, lecz także daty i treść komentarzy.
Takie serwisy są użyteczne, bo zbierają doświadczenia osób, do których wcześniej dzwoniono. Mogą podpowiedzieć, że numer jest kojarzony z telemarketingiem, windykacją, dostawą, automatem albo próbą oszustwa. Nie są jednak rejestrem tożsamości. Opinie mogą być błędne, stare, sprzeczne albo pochodzić z okresu, gdy numer należał do innego użytkownika.
Brak wyników również nie rozstrzyga sprawy. Nowy numer, numer prywatny albo rzadko używana linia może nie mieć żadnych komentarzy. Z kolei wiele pozytywnych wpisów nie chroni przed podszyciem się pod prawdziwy numer. Dlatego wynik wyszukiwania odpowiada raczej na pytanie „co wiadomo o tym numerze?”, a nie „czy osoba po drugiej stronie jest tym, za kogo się podaje?”.
Przy numerze zagranicznym najpierw sprawdź kod kraju i zastanów się, czy w ogóle oczekujesz kontaktu z tego kierunku. Nieznany prefiks nie oznacza automatycznie oszustwa, ale jest powodem, aby nie oddzwaniać odruchowo. Połączenia międzynarodowe mogą kosztować więcej, a nietypowy kierunek powinien skłonić do sprawdzenia, czy dana osoba lub firma miała powód kontaktować się właśnie stamtąd.
Jeżeli rozmówca podaje się za bank, sama wyszukiwarka to za mało. Niektóre banki udostępniają własne mechanizmy weryfikacji. mBank pozwala poprosić pracownika o potwierdzenie rozmowy w aplikacji mobilnej, gdzie klient widzi dane konsultanta; bank podkreśla, że takie potwierdzenie nie przychodzi SMS-em. PKO Bank Polski umożliwia sprawdzenie tożsamości pracownika w aplikacji IKO, a alternatywą jest samodzielny kontakt z infolinią. Korzystaj tylko z funkcji opisanej przez Twój bank, a nie z „potwierdzenia” zaproponowanego przez rozmówcę poza aplikacją.
Jak oszust wykorzystuje telefon krok po kroku — i gdzie można go zatrzymać
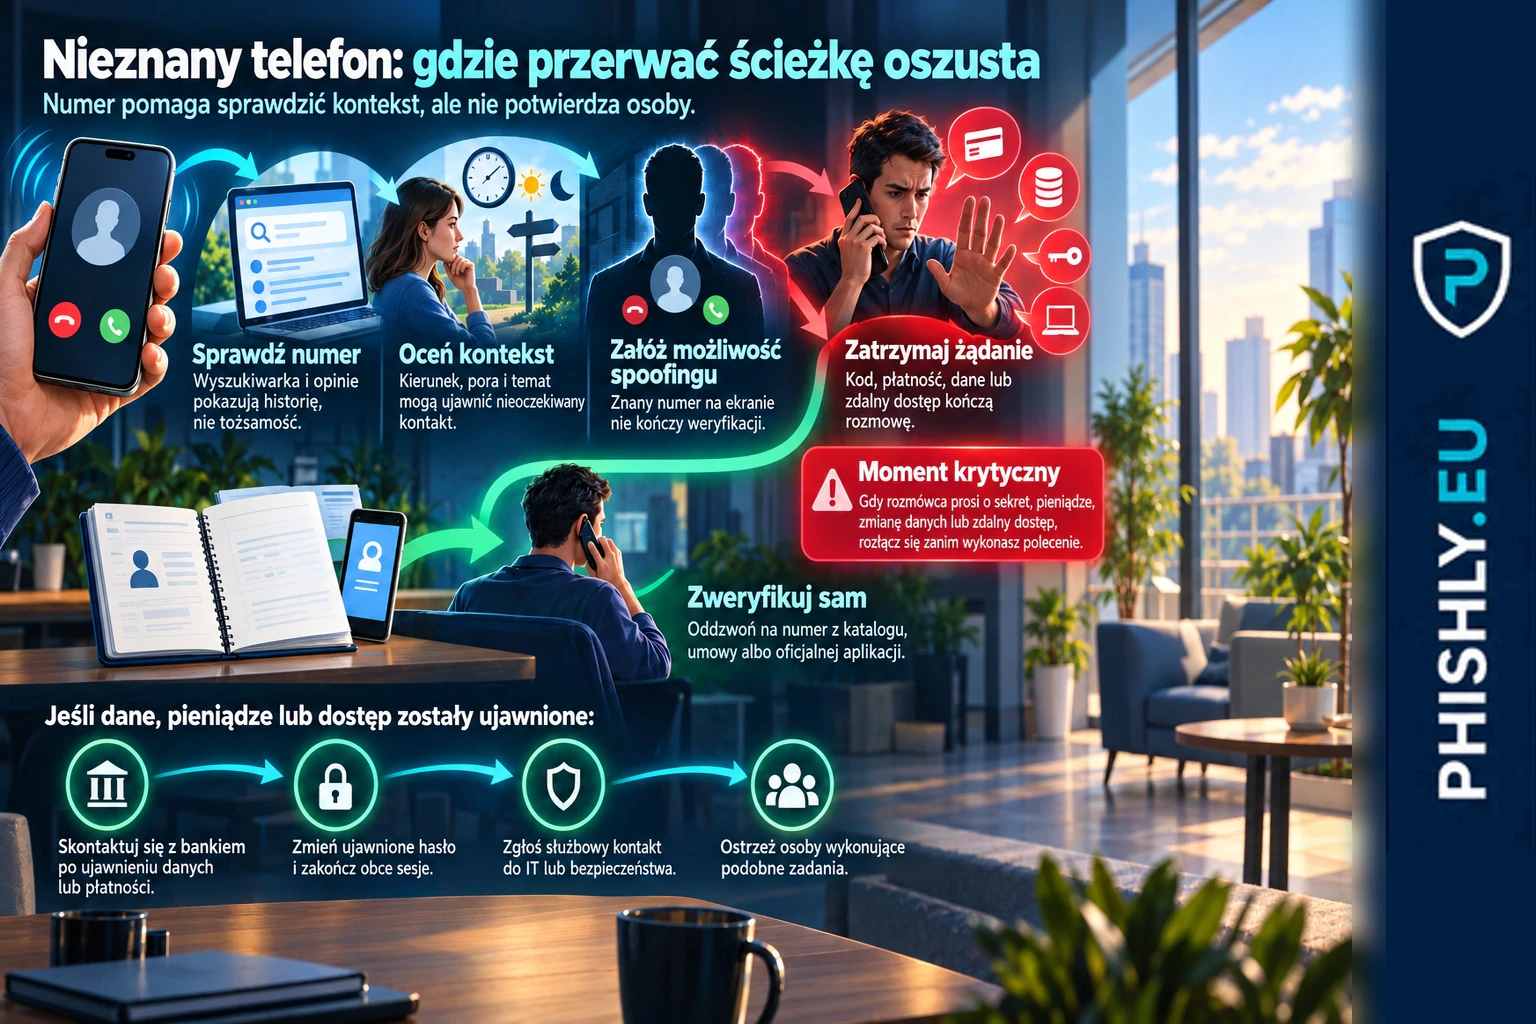
1. Oszust wybiera osobę, która może wykonać wartościową czynność. W życiu prywatnym interesuje go ktoś z dostępem do rachunku lub karty. W firmie może szukać osoby z księgowości, helpdesku, kadr, administracji albo pracownika zatwierdzającego płatności. Nie musi znać wszystkiego — wystarczy mu kontekst pozwalający rozpocząć wiarygodną rozmowę. Punkt zatrzymania: organizacja ogranicza publiczne informacje o uprawnieniach, a pracownik nie traktuje znajomości nazwiska, stanowiska czy dostawcy jako potwierdzenia tożsamości.
2. Dobiera pretekst do roli i momentu. Księgowość może usłyszeć o podejrzanej transakcji, pracownik o problemie z kontem, a osoba współpracująca z dostawcą o zmianie danych do płatności. Oszust liczy na to, że temat będzie na tyle znajomy, by rozmówca przeszedł od pytania „kto dzwoni?” do wykonywania instrukcji. Punkt zatrzymania: nieoczekiwany telefon uruchamia zasadę, że prośby o pieniądze, dane, dostęp lub instalację programu wymagają niezależnego potwierdzenia.
3. Buduje wiarygodność szczegółami i numerem na ekranie. Może znać nazwę banku, kontrahenta, przełożonego lub używanego systemu. Może też sprawić, że wyświetli się numer kojarzony z prawdziwą organizacją. Punkt zatrzymania: numer, nazwa dzwoniącego i znajomość szczegółów są traktowane jako wskazówki, nigdy jako samodzielny dowód.
4. Wprowadza presję i ogranicza czas na sprawdzenie. Typowe są rzekoma blokada konta, przelew „na już”, klient czekający na dokument, awaria wymagająca natychmiastowej pomocy albo groźba utraty pieniędzy. Oszust korzysta, gdy odbiorca pozostaje na linii i pozwala prowadzić się przez kolejne kroki. Punkt zatrzymania: pracownik ma prawo przerwać rozmowę bez negocjowania z rozmówcą i sam wybiera sposób dalszej weryfikacji.
5. Prosi o działanie, którego nie powinno się wykonywać na podstawie samego telefonu. Może chodzić o kod jednorazowy, zatwierdzenie operacji, podanie danych logowania, zmianę numeru rachunku, przelew, reset dostępu albo instalację programu do zdalnej pomocy. Punkt zatrzymania: prośba o taką czynność kończy rozmowę; weryfikacja odbywa się przez znany numer, firmowy katalog, umowę, portal zgłoszeń lub aplikację banku.
6. Po błędzie próbuje wykorzystać czas, zanim ofiara zgłosi zdarzenie. Jeśli uzyskał dane, dostęp albo pieniądze, opłaca mu się utrzymać rozmówcę w przekonaniu, że wszystko przebiega normalnie. Punkt zatrzymania: po podejrzeniu błędu kontakt zostaje przerwany, a bank lub firma dostają zgłoszenie od razu, dzięki czemu mogą ograniczyć skutki i ostrzec inne osoby.
Spoofing numeru: dlaczego na ekranie może być bank, policja albo Twoja firma
CLI spoofing to podszywanie się pod informację o numerze wywołującym, czyli numerze pokazywanym odbiorcy. W praktyce oznacza to, że ekran może wyświetlić numer kojarzony z bankiem, urzędem, policją albo firmą, chociaż prawdziwe źródło połączenia jest inne. To właśnie dlatego porównanie numeru z oficjalną stroną nie wystarcza do potwierdzenia osoby dzwoniącej.
W Polsce ustawa z 28 lipca 2023 r. o zwalczaniu nadużyć w komunikacji elektronicznej wprowadziła obowiązki operatorów dotyczące przeciwdziałania takim nadużyciom. Od 26 września 2024 r. operatorzy muszą aktywnie stosować rozwiązania ograniczające fałszywe połączenia. Rekomendacje Prezesa UKE opisują środki organizacyjne i techniczne związane z monitorowaniem i wykrywaniem CLI spoofingu, a w określonych sytuacjach także z blokowaniem połączenia albo ukrywaniem identyfikacji numeru.
To istotna zmiana, ale nie jest obietnicą, że każdy numer widoczny na ekranie jest prawdziwy. Najbezpieczniejsza zasada użytkownika się nie zmienia: jeżeli rozmowa ma doprowadzić do ważnej decyzji, zweryfikuj ją kanałem, który wybierasz sam.
Dobry przykład tego problemu daje opis vishingu i spoofingu firmowego numeru w przypadku Astrana Health. W praktyce organizacyjnej pokazuje on, dlaczego „to nasz numer” nie może kończyć procesu weryfikacji.
Jak wyglądają telefony „z IT”, „od prezesa”, „od dostawcy” i „z banku”
Telefoniczne oszustwo nie ma jednego scenariusza. Mechanizm jest podobny, ale pretekst zmienia się zależnie od osoby, która może wykonać potrzebną czynność. Gdy rozmowa ma skłonić do ujawnienia danych lub działania przez telefon, mówimy często o vishingu, czyli phishingu głosowym. Szerzej wyjaśnia go poradnik co to jest vishing i jak działa w firmie.
„Dział IT” prosi o kod albo instalację programu. Ilustracyjny scenariusz: pracownik słyszy, że jego konto generuje błędy i trzeba szybko „naprawić dostęp”. Rozmówca zna nazwę firmy i imię pracownika, po czym prosi o kod logowania, akceptację powiadomienia albo instalację programu do zdalnej pomocy. Bezpieczna reakcja: przerwać rozmowę i samodzielnie skontaktować się z helpdeskiem przez firmowy katalog lub portal zgłoszeń.
„Prezes” pilnie zleca przelew. Ilustracyjny scenariusz: osoba z księgowości odbiera telefon od kogoś, kto zna nazwę projektu i mówi, że sprawa jest poufna. Najważniejszym sygnałem nie jest brzmienie głosu, lecz próba przesunięcia płatności poza zwykły proces. Bezpieczna reakcja: oddzwonić na numer przełożonego zapisany wcześniej i zastosować drugą akceptację wymaganą dla przelewu.
„Dostawca” zmienia rachunek. Ilustracyjny scenariusz: rozmówca podaje dane istniejącej faktury i informuje, że od kolejnej płatności obowiązuje nowy numer konta. Wiedza o fakturze nie potwierdza tożsamości. Bezpieczna reakcja: skontaktować się z dostawcą przez numer z umowy lub wcześniej zweryfikowanej kartoteki, a zmianę danych zatwierdzić poza rozmową.
„Bank” dzwoni do księgowości. Rozmówca może mówić o rzekomej próbie przelewu i prosić o kod, zatwierdzenie operacji lub wykonanie „bezpiecznej” płatności. Ostrzeżenie Banku Millennium przed telefonem o rzekomym wniosku kredytowym pokazuje realny przykład, w którym nieoczekiwany telefon miał wprowadzić odbiorcę w scenariusz fałszywej obsługi bankowej. W firmie zasada jest taka sama: przerwij kontakt i uruchom bankowość lub infolinię samodzielnie.
Dlaczego rozmowa brzmi wiarygodnie: presja, autorytet i znajomy kontekst
Telefon daje oszustowi przewagę, której nie ma statyczna wiadomość: może reagować na pytania. Jeśli wahasz się przy podaniu kodu, rozmówca może zmienić uzasadnienie. Jeśli chcesz zadzwonić do przełożonego, może powiedzieć, że sprawa jest poufna. Jeśli pytasz o numer, może wskazać właśnie ten, który widzisz na ekranie.
Autorytet skraca drogę od pytania do posłuszeństwa. „Bank”, „policja”, „dział IT” lub „prezes” to role, od których ludzie spodziewają się instrukcji. Dlatego dobra procedura nie wymaga oceniania tonu głosu: określa czynności, których nie wykonuje się bez niezależnego potwierdzenia.
Presja czasu odbiera przestrzeń na sprawdzenie. Rzekome zagrożenie pieniędzy, blokada konta, koniec terminu płatności albo pilna awaria mają stworzyć wrażenie, że rozłączenie się pogorszy sytuację. W rzeczywistości możliwość przerwania rozmowy jest jednym z najważniejszych zabezpieczeń.
Znajomy kontekst bywa silniejszy niż techniczny szczegół. Nazwa dostawcy, kwota faktury, nazwisko szefa czy używany system mogą pochodzić z publicznych informacji, wcześniejszej korespondencji albo wycieku. Trafny szczegół zwiększa wiarygodność historii, ale nadal nie potwierdza rozmówcy.
Pomoc zamiast groźby także działa. Oszust może być spokojny, uprzejmy i proponować „rozwiązanie” problemu. Brak agresji nie oznacza bezpieczeństwa. Oceniaj to, do czego prowadzi rozmowa: czy masz ujawnić sekret, zmienić płatność, oddać zdalny dostęp albo ominąć zwykły proces.
Sygnały ostrzegawcze, które możesz sprawdzić podczas rozmowy
Nie szukaj jednego magicznego sygnału. Zwróć uwagę, czy rozmowa łączy kilka z poniższych elementów:
- kontakt jest nieoczekiwany, a sprawa rzekomo wymaga natychmiastowej reakcji;
- rozmówca prosi o hasło, kod jednorazowy, kod BLIK, dane karty, pełne dane logowania albo sekret odzyskiwania;
- masz zatwierdzić w aplikacji operację, której sam nie rozpocząłeś;
- ktoś nakłania Cię do instalacji programu, udostępnienia ekranu lub przekazania zdalnej kontroli nad urządzeniem;
- pojawia się prośba o przelew, „rachunek techniczny”, zmianę numeru konta dostawcy albo przyspieszenie płatności;
- rozmówca zabrania się rozłączać, zniechęca do konsultacji albo każe zachować sprawę w tajemnicy;
- numer wygląda prawidłowo, ale rozmówca używa go jako argumentu: „przecież widzi Pan/Pani, że dzwoni bank”;
- telefon przenosi Cię do innego kanału: SMS-u, strony, komunikatora, aplikacji lub pliku, który masz otworzyć;
- przy próbie niezależnej weryfikacji rozmówca staje się natarczywy albo podaje Ci numer, na który masz oddzwonić;
- w firmie prośba omija zwykłe zasady dotyczące płatności, resetu dostępu, zmiany danych lub instalacji oprogramowania.
Najważniejszy test brzmi: czy mogę przerwać ten kontakt i sprawdzić sprawę bez używania numeru, linku lub kanału podanego przez rozmówcę? Jeśli tak, zrób właśnie to.
Co zrobić po podejrzanym telefonie — prywatnie i w firmie
Jeżeli tylko odebrałeś telefon i niczego nie podałeś ani nie zatwierdziłeś, zakończ rozmowę. Możesz zapisać numer, godzinę, deklarowaną tożsamość i temat kontaktu. Jeśli rozmówca podawał się za bank, urząd lub firmę, skontaktuj się z tym podmiotem samodzielnie przez znany kanał.
Podałeś dane logowania lub kod. Otwórz prawdziwą usługę własną drogą, zmień ujawnione hasło, zakończ nieznane sesje i sprawdź metody odzyskiwania oraz wieloskładnikowe uwierzytelnianie, jeśli usługa je oferuje. W pracy zgłoś zdarzenie do działu IT lub bezpieczeństwa, zanim spróbujesz samodzielnie „posprzątać” wszystkie ślady.
Podałeś dane karty. Skontaktuj się z bankiem przez aplikację, numer zapisany na karcie albo oficjalną stronę. Bank wskaże, czy kartę należy zastrzec i jakie operacje sprawdzić. Nie kontynuuj rozmowy z osobą, która twierdzi, że może „cofnąć” problem pod warunkiem wykonania kolejnej dyspozycji.
Wykonałeś przelew lub zatwierdziłeś transakcję. Skontaktuj się z bankiem jak najszybciej i powiedz wprost, że podejrzewasz oszustwo. Zachowaj dane transakcji i historię kontaktu. W przypadku straty finansowej zgłoszenie Policji może być potrzebne do dalszego postępowania.
Zainstalowałeś program do zdalnego dostępu albo udostępniłeś ekran. Przerwij połączenie z oszustem i przestań używać urządzenia do bankowości lub logowania do ważnych usług. W firmie skontaktuj się z IT lub zespołem bezpieczeństwa z innego, zaufanego urządzenia; prywatnie warto najpierw zabezpieczyć rachunki i konta, a potem usunąć ryzyko z urządzenia.
W pracy nawet nieudana próba jest warta zgłoszenia. Podaj numer, godzinę, rolę, pod którą podszywał się rozmówca, oraz to, czego żądał. Zespół może sprawdzić, czy inni pracownicy otrzymali podobne telefony i ostrzec osoby z księgowości, helpdesku lub innych narażonych funkcji. Zgłoszenie nie powinno wymagać pewności, że to był atak.
Oszustwa i podejrzane zdarzenia można także zgłaszać do CERT Polska za pomocą formularza incydent.cert.pl. Jeśli doszło do kradzieży pieniędzy lub innego przestępstwa, skontaktuj się również z bankiem i Policją.
Firmowa procedura weryfikacji telefonu: oddzwonienie, drugi kanał i testy vishingowe
Dobra procedura powinna działać nawet wtedy, gdy numer wygląda prawidłowo, rozmówca zna firmę i brzmi przekonująco. Nie może opierać się na intuicji pracownika. Wystarczy kilka jasnych reguł.
1. Rozłącz się przy prośbie wysokiego ryzyka. Dotyczy to przelewu, zmiany rachunku, kodu, resetu dostępu, instalacji programu, przekazania danych klienta i innych działań, których skutkiem może być utrata pieniędzy lub dostępu.
2. Oddzwoń na numer, który istniał przed rozmową. Użyj firmowego katalogu, numeru z umowy, zatwierdzonej kartoteki kontrahenta, aplikacji banku albo oficjalnej infolinii. Nigdy nie traktuj numeru podanego przez rozmówcę jako niezależnej weryfikacji.
3. Przy pieniądzach i zmianach danych użyj drugiego kanału. Zmianę rachunku dostawcy można potwierdzić telefonem do znanej osoby, jeśli prośba przyszła e-mailem, albo w firmowym systemie, jeśli przyszła przez telefon. Pilny przelew „od prezesa” powinien przejść normalną akceptację drugiej osoby niezależnie od deklarowanej pilności.
4. Helpdesk weryfikuje użytkownika według ustalonego procesu. Sam numer telefonu, imię, stanowisko czy znajomość nazwy systemu nie wystarczają do resetu hasła albo uwierzytelniania. Procedura powinna wskazywać, jakie potwierdzenie jest wymagane i czego pracownik helpdesku nigdy nie obchodzi na prośbę rozmówcy.
5. Zgłoszenie ostrzega innych. Gdy jedna osoba odbierze podejrzany telefon, informacja powinna szybko trafić do zespołu IT lub bezpieczeństwa oraz — jeśli to potrzebne — do osób wykonujących podobne zadania. Ostrzeżenie ma opisywać zachowanie i żądanie, nie tylko numer, bo kolejna próba może przyjść z innego numeru.
Procedurę warto ćwiczyć w kontrolowanych scenariuszach. Bezpieczne testy vishingowe nie wymagają zbierania prawdziwych haseł, kodów czy danych kart. Mierzą, czy pracownik przerwie rozmowę, wybierze numer z niezależnego źródła, zastosuje drugą akceptację i zgłosi próbę. Testy phishingowe dla firm mogą dzięki temu sprawdzać zachowanie, które rzeczywiście zatrzymuje telefoniczne oszustwo, zamiast pytać tylko o znajomość definicji.
Po stronie technicznej firma może dodatkowo ograniczać skutki błędu przez wieloskładnikowe uwierzytelnianie, kontrolę instalacji programów, ograniczone uprawnienia, reguły dla przelewów i zmian danych kontrahentów oraz monitoring nietypowych resetów dostępu. Zabezpieczenia techniczne i procedura powinny się uzupełniać: człowiek może się pomylić, a pojedynczy błąd nie powinien wystarczyć do przejęcia konta lub wysłania pieniędzy.
Mity, częste błędy i pojęcia pokrewne
„Numer jest na oficjalnej stronie, więc rozmowa jest prawdziwa.” Nie. To potwierdza, że numer należy lub należał do organizacji, ale spoofing może sprawić, że ten sam numer zostanie pokazany przy fałszywym połączeniu.
„Serwis z opiniami ma zieloną ocenę, więc można podać dane.” Nie. Opinie pomagają ocenić historię numeru, ale nie uwierzytelniają osoby, która dzwoni w tej chwili. Liczy się treść prośby i niezależna weryfikacja.
„Po nowych przepisach spoofing już nie działa.” Operatorzy mają obowiązki ograniczające nadużycia, ale prawo nie zmienia numeru na ekranie w dokument tożsamości. Procedura oddzwonienia nadal ma sens.
„Jeśli rozmówca zna moje dane, musi być prawdziwy.” Dane mogą pochodzić z publicznych źródeł, wcześniejszej korespondencji lub wycieku. Wiedza o fakturze, nazwisku czy systemie podnosi wiarygodność historii, ale nie potwierdza rozmówcy.
„Wystarczy oddzwonić na numer, który podał rozmówca.” To wciąż ten sam kanał kontrolowany przez drugą stronę. Numer do weryfikacji wybierz z informacji, które miałeś wcześniej: umowy, firmowego katalogu, zapisanej książki kontaktów lub oficjalnej strony.
Vishing opisuje phishing prowadzony głosem. Gdy telefon służy do wywołania lub potwierdzenia fałszywej płatności, może łączyć się z BEC (Business Email Compromise), czyli oszustwem wykorzystującym korespondencję i procesy biznesowe do przejęcia pieniędzy lub informacji; mechanizm szerzej opisuje hasło BEC i przejęcie procesu płatności.
Jeśli chcesz poszerzyć wiedzę
Analiza Sierpień 2026 w phishingu: napastnik steruje kolejnym krokiem pokazuje szerszy mechanizm łączenia kanałów: e-mail, SMS i telefon mogą wzajemnie uwiarygadniać kolejne polecenia. Uzupełnia ten poradnik o pytanie, czy odbiorca sam wybiera następny krok, czy pozwala zrobić to rozmówcy.
Podsumowanie: numer jest wskazówką, weryfikacja jest decyzją
Gdy zastanawiasz się „czyj to numer”, zacznij od wyszukiwarki, opinii i sprawdzenia, czy kierunek połączenia ma sens. To dobry filtr wstępny, ale nie metoda potwierdzania człowieka po drugiej stronie.
Przy prośbie o kod, pieniądze, dane, dostęp albo instalację programu najbezpieczniejszy ruch jest prosty: rozłącz się i rozpocznij weryfikację samodzielnie. W domu oznacza to aplikację banku lub oficjalną infolinię. W firmie — numer z katalogu albo umowy, drugi kanał przy płatnościach i zmianach danych oraz szybkie zgłoszenie, jeśli coś poszło nie tak.
Najczęstsze pytania
Jak sprawdzić, czyj to numer telefonu za darmo?
Wpisz numer w wyszukiwarce i porównaj wyniki z serwisami zbierającymi opinie o połączeniach. Traktuj komentarze jako wskazówki, nie potwierdzenie tożsamości: mogą być nieaktualne, nieliczne albo dotyczyć wcześniejszego użytkownika numeru.
Czy pozytywne opinie o numerze oznaczają, że połączenie jest bezpieczne?
Nie. Nawet prawdziwy numer banku, urzędu lub firmy może zostać wyświetlony podczas połączenia podszytego przez oszusta. Jeśli rozmowa prowadzi do podania danych, kodu, przelewu lub instalacji programu, zweryfikuj rozmówcę niezależnym kanałem.
Czy bank może dzwonić z numeru, który znam?
Tak, ale sam znajomy numer na ekranie nie dowodzi, że rozmawiasz z bankiem. Niektóre banki, m.in. mBank i PKO Bank Polski, oferują potwierdzenie pracownika w swojej aplikacji; można też przerwać rozmowę i samodzielnie zadzwonić na oficjalną infolinię.
Co to jest spoofing numeru telefonu?
CLI spoofing to podszywanie się pod numer prezentowany odbiorcy połączenia. W efekcie telefon może pokazać numer banku, urzędu, policji albo firmy, choć połączenie zostało zainicjowane przez kogoś innego.
Czy ustawa o zwalczaniu nadużyć w komunikacji elektronicznej wyeliminowała spoofing?
Nie. Przepisy nałożyły na operatorów obowiązki związane z wykrywaniem i ograniczaniem fałszywych połączeń, a rekomendacje UKE przewidują m.in. blokowanie połączenia lub ukrywanie identyfikacji numeru w określonych sytuacjach. Nadal nie należy traktować numeru na ekranie jako samodzielnego dowodu tożsamości.
Co zrobić z nieznanym numerem zagranicznym?
Najpierw sprawdź kod kraju i zastanów się, czy oczekujesz połączenia z tego kierunku. Nie oddzwaniaj odruchowo na nieznany numer zagraniczny; połączenie może być droższe niż krajowe, a sam kierunek nie mówi, czy rozmówca jest wiarygodny.
Co zrobić, jeśli podałem kod, dane karty albo wykonałem przelew podczas podejrzanej rozmowy?
Przerwij kontakt i skontaktuj się z bankiem własną drogą, korzystając z aplikacji, numeru z karty lub oficjalnej strony. Zależnie od tego, co ujawniłeś, bank może zastrzec kartę, zabezpieczyć rachunek lub przyjąć zgłoszenie transakcji; oszustwo warto też zgłosić Policji i CERT Polska.
Jak zweryfikować telefon od działu IT, prezesa albo dostawcy?
Rozłącz się i rozpocznij nowy kontakt na numer z firmowego katalogu, umowy albo wcześniejszej, zweryfikowanej korespondencji. Przy przelewie, zmianie rachunku, resecie dostępu lub instalacji programu użyj dodatkowo drugiego kanału i wymaganej akceptacji innej osoby.
Źródła
- KNF – Vishing — Komisja Nadzoru Finansowego opisuje phishing głosowy, spoofing numeru, podszywanie się pod banki i instytucje oraz presję prowadzącą do ujawnienia danych lub wykonania działania.
- Ministerstwo Cyfryzacji – Nowe przepisy zwalczające fałszywe połączenia już obowiązują — Wyjaśnienie obowiązków operatorów wynikających z ustawy o zwalczaniu nadużyć w komunikacji elektronicznej i mechanizmów ograniczających CLI spoofing.
- mBank – Potwierdzenie tożsamości pracownika w aplikacji — Oficjalny opis potwierdzania w aplikacji mobilnej, że połączenie pochodzi od pracownika mBanku, oraz informacja, że potwierdzenie nie jest wysyłane SMS-em.
- PKO Bank Polski – Jak sprawdzić, czy dzwoni pracownik banku — Oficjalna instrukcja potwierdzania tożsamości pracownika w aplikacji IKO lub przez samodzielny kontakt z infolinią.
Czy pracownik oddzwoni na znany numer zamiast wykonać polecenie rozmówcy?
Symulacja PHISHLY pokazuje, czy pracownik przerwie podejrzaną rozmowę, zweryfikuje osobę niezależnym kanałem i zgłosi próbę.