Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 12 artykułów z tagiem RMM
2026-09-27
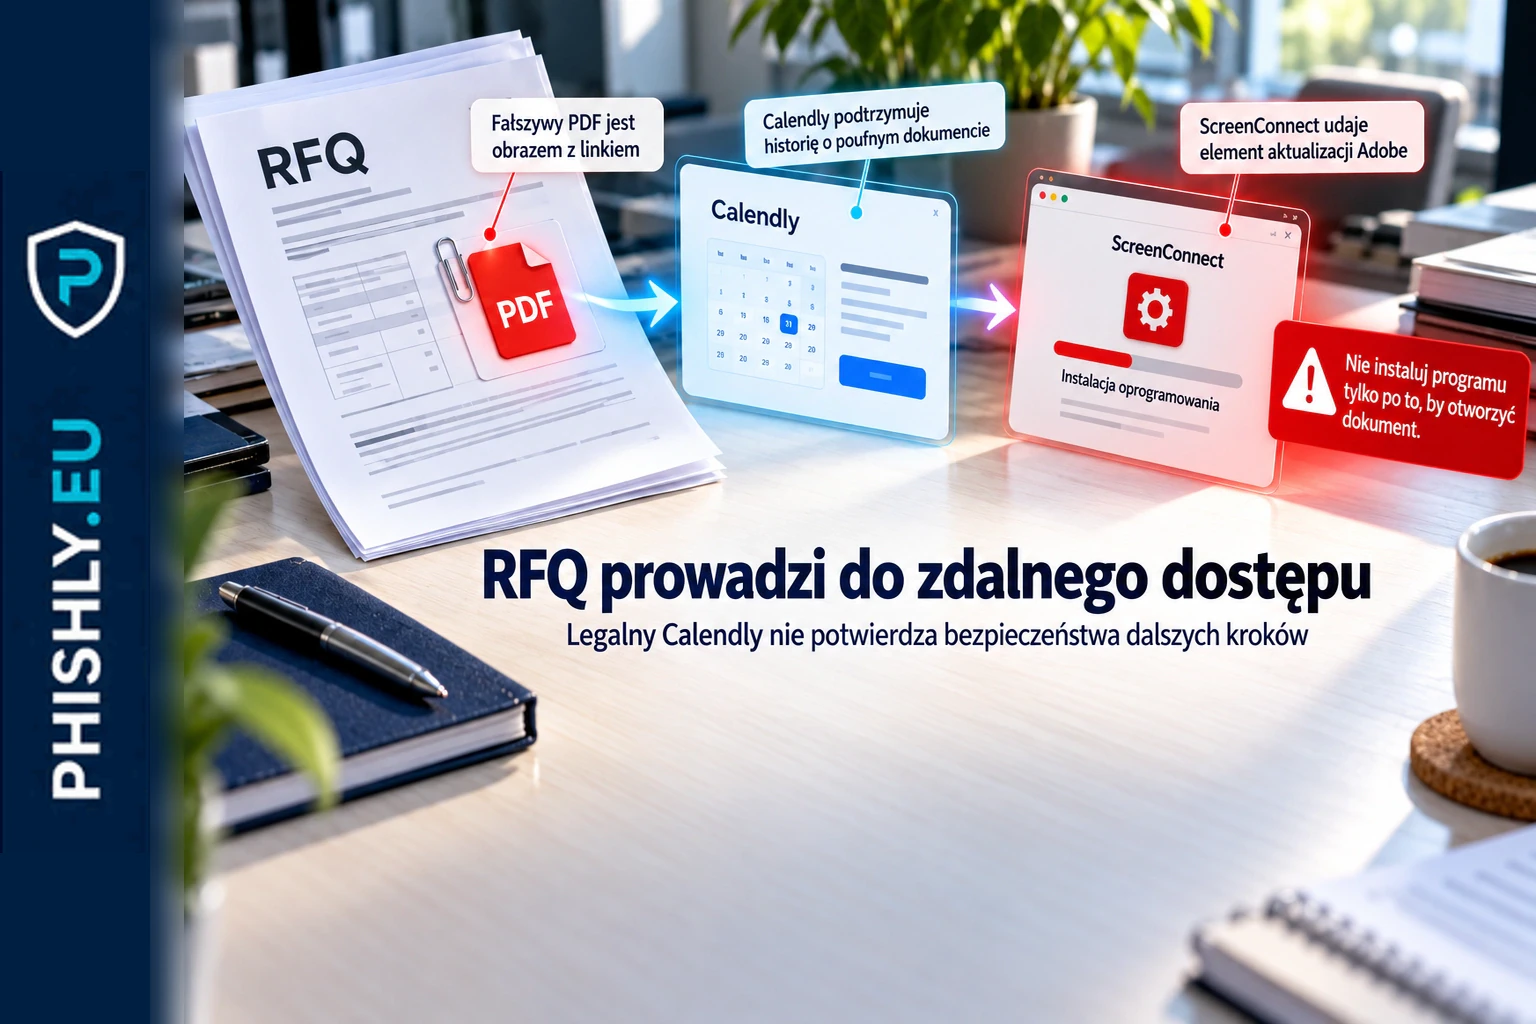
Calendly i fałszywy RFQ prowadzą do instalacji ScreenConnect
NJCCIC ostrzega przed kampanią, w której fałszywy RFQ kieruje przez prawdziwy Calendly do pobrania ScreenConnect pod pretekstem aktualizacji Adobe.
Czytaj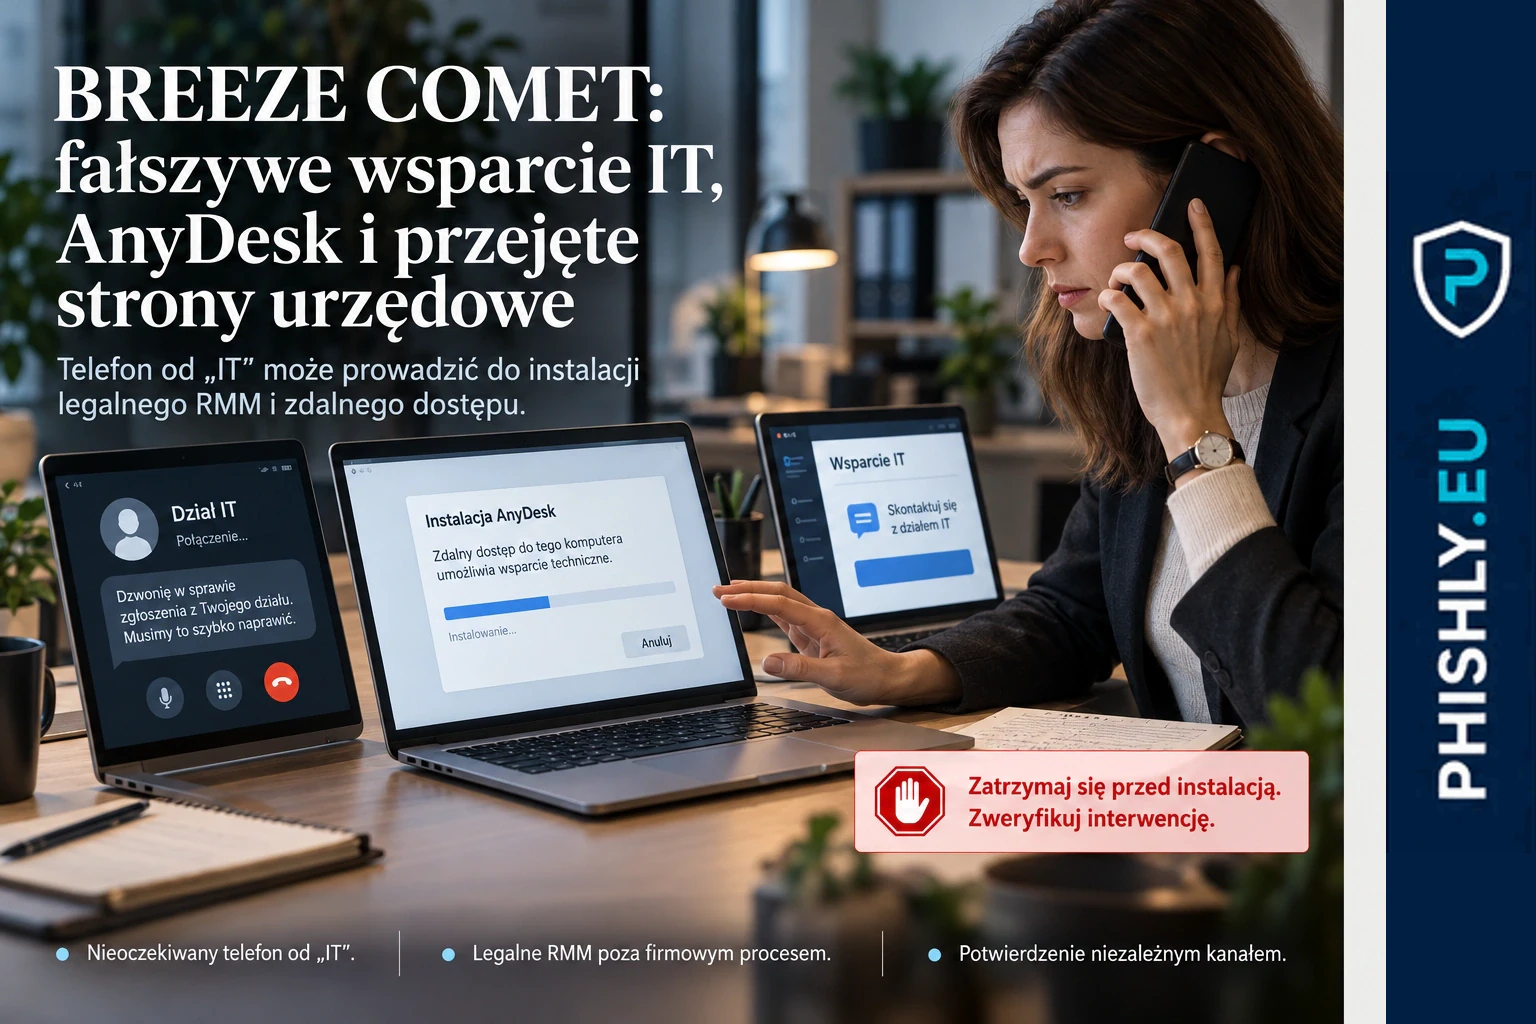
2026-09-06
BREEZE COMET: fałszywe wsparcie IT, AnyDesk i przejęte strony urzędowe
Google opisuje BREEZE COMET: fałszywe wsparcie IT, AnyDesk i przejęte strony urzędowe pomagały zdobywać dostęp do firm związanych z płatnościami.
Czytaj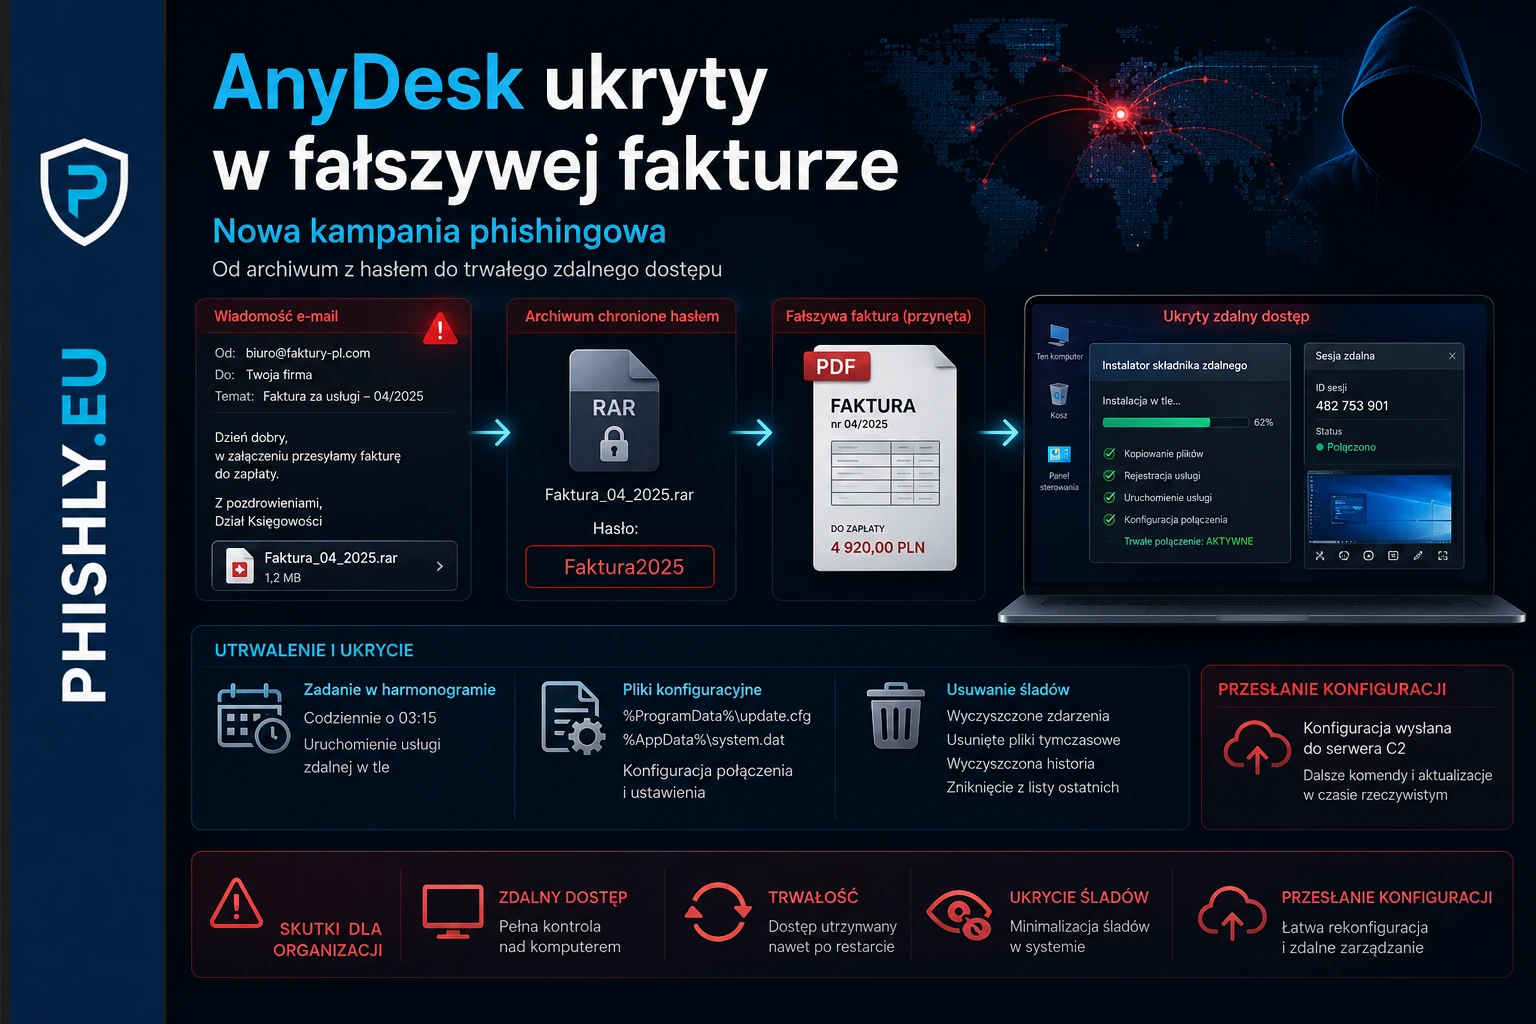
2026-07-12
AnyDesk ukryty w fałszywej fakturze. Nowa kampania
Fałszywa faktura prowadziła do ukrytej instalacji AnyDesk, trwałego zdalnego dostępu i usuwania śladów. Kampania dotyczyła sektora lotniczego.
Czytaj
2026-06-23
WhatsApp, fałszywe dokumenty i RMM
Jak pliki VBS z WhatsApp mogą prowadzić do zdalnego dostępu przez RMM i co powinni zrobić użytkownicy, IT oraz zespoły security.
Czytaj
2026-05-20
Fałszywy Word Online i RMM
Fałszywy Word Online może prowadzić do instalacji RMM i zdalnego dostępu. Wyjaśniamy łańcuch ataku, reakcję SOC i awareness.
Czytaj2026-05-18
Phishing po kliknięciu. Ryzyko biznesowe
Jedno kliknięcie może prowadzić do przejęcia konta, RMM, dostępu do danych i zakłócenia pracy. Wyjaśniamy, co mierzyć po incydencie.
Czytaj