Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 3 artykuły z tagiem MSHTA
2026-09-27
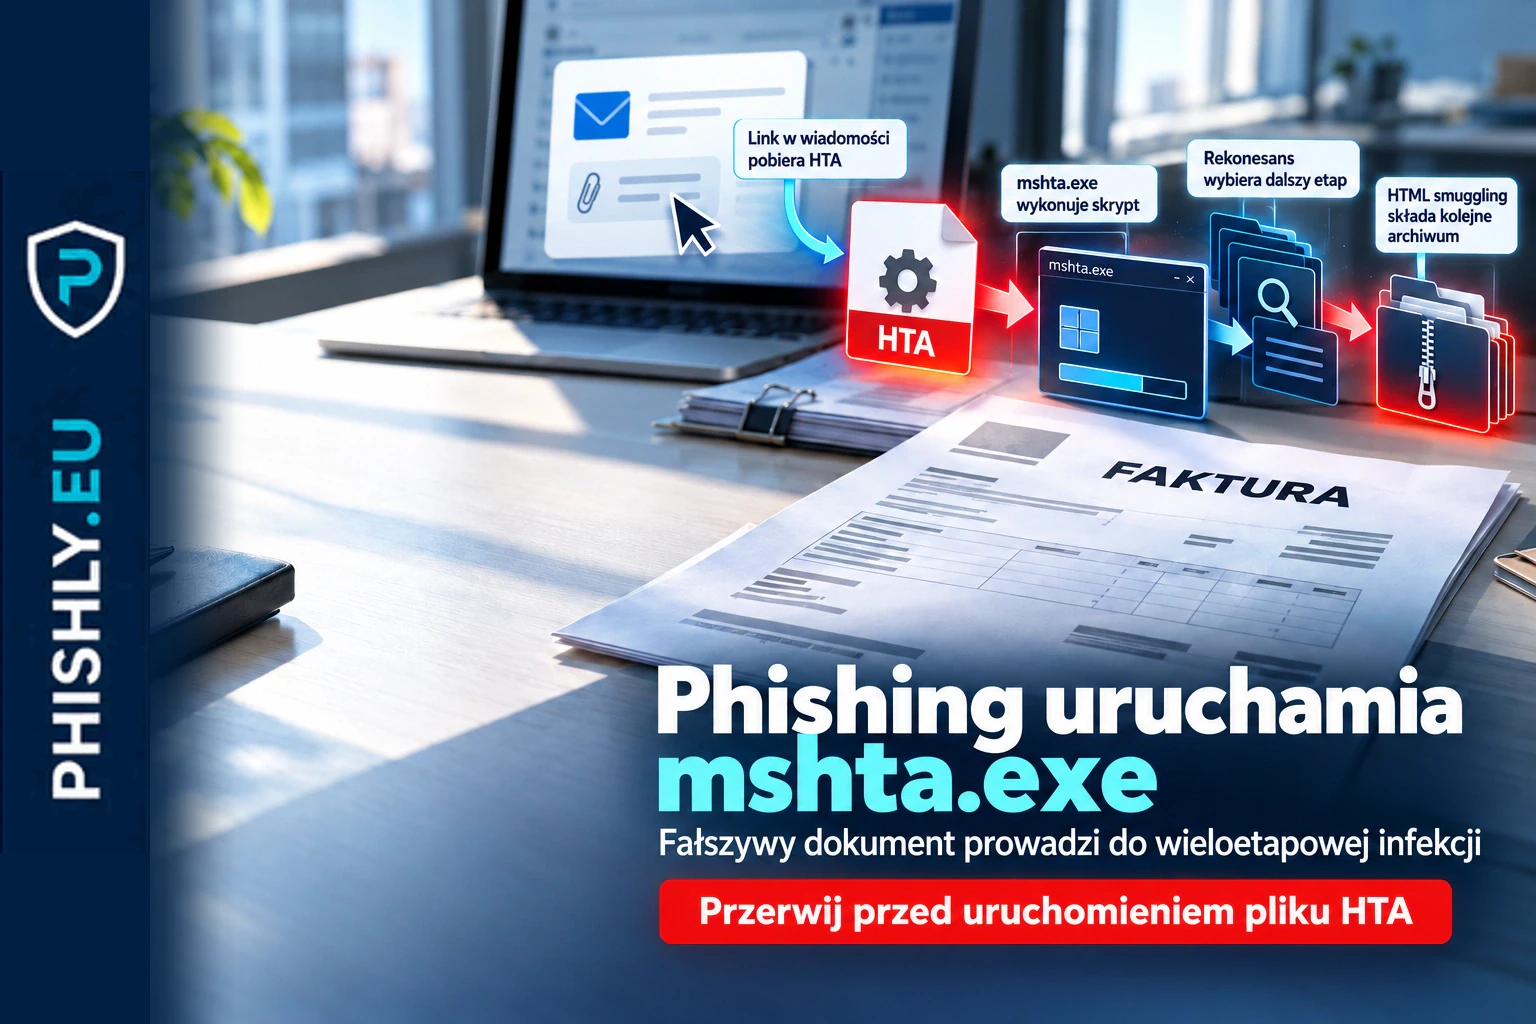
Fortra ostrzega przed phishingiem z HTML smuggling i mshta.exe
Aktywna kampania phishingowa wykorzystuje fałszywe faktury i pisma sądowe, pliki HTA, HTML smuggling oraz mshta.exe do rekonesansu i dostarczania malware.
Czytaj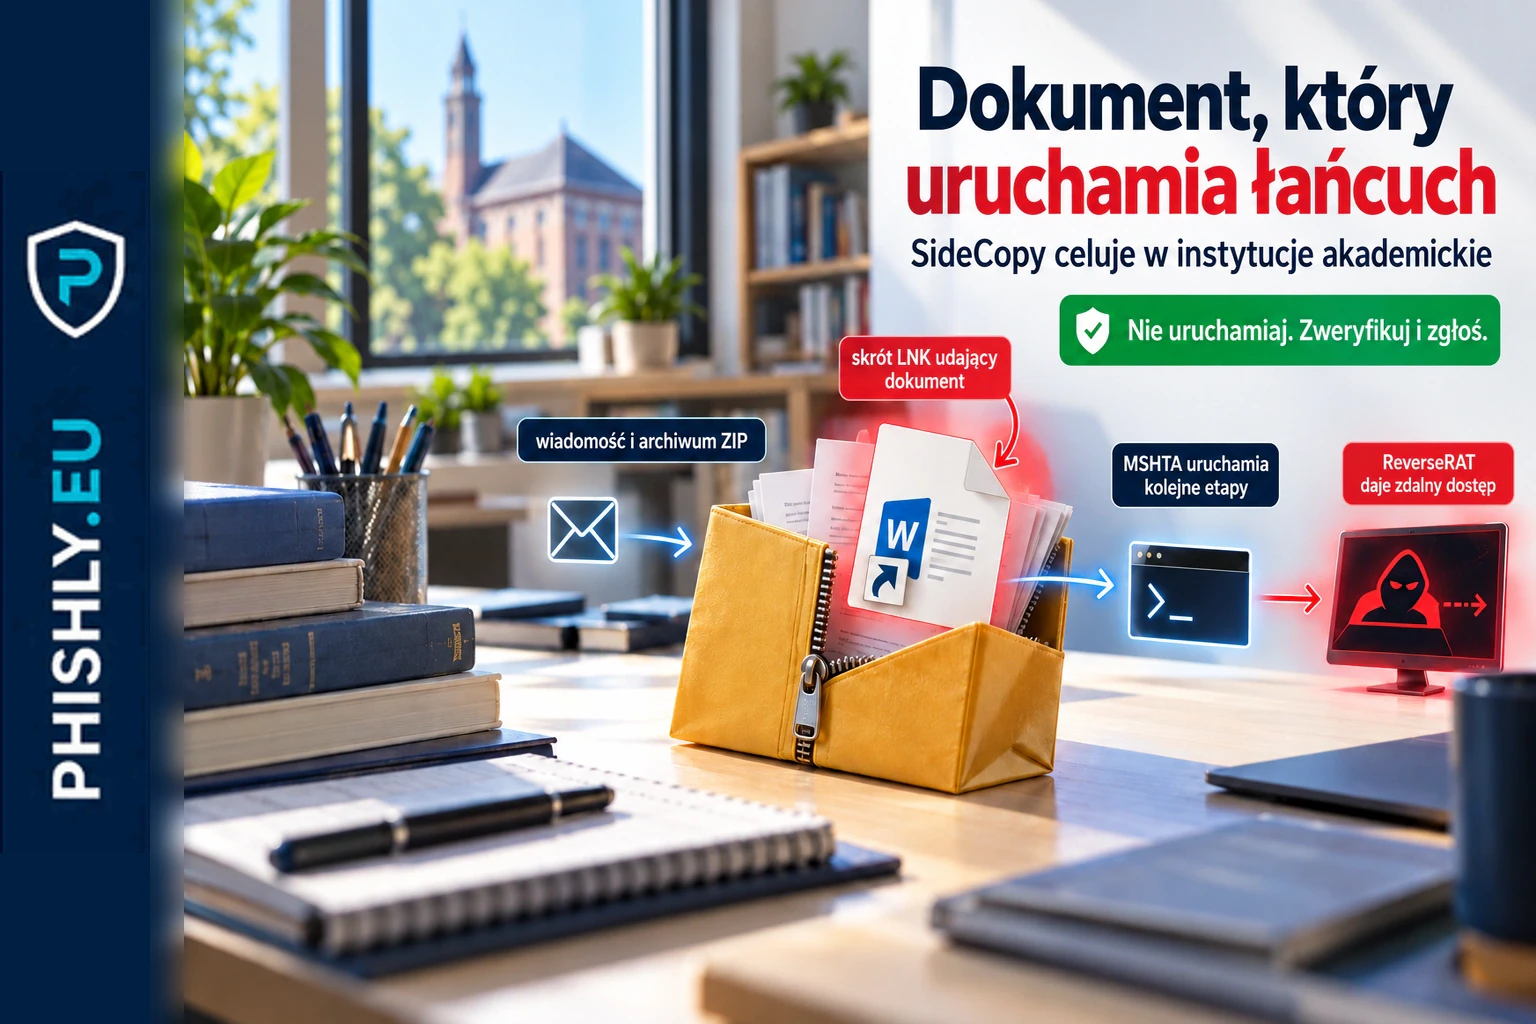
2026-09-27
SideCopy atakuje uczelnie w Indiach przez spear-phishing
Trellix opisał kampanię SideCopy przeciw instytucjom akademickim w Indiach. Łańcuch używa pliku LNK, mshta.exe i ReverseRAT.
Czytaj
2026-05-19
MSHTA w phishingu i cichy malware
MSHTA to legalne narzędzie Windows nadużywane w phishingu, ClickFix i malware. Sprawdź, co powinien wiedzieć użytkownik i SOC.
Czytaj