Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 4 artykuły z tagiem Google
2026-09-27
Fałszywy Claude Max wyłudza logowanie Google przez Browser-in-the-Browser
Fałszywy giveaway Claude Max prowadzi do podrobionego okna logowania Google. Malwarebytes opisał kampanię wykorzystującą technikę Browser-in-the-Browser.
Czytaj
2026-09-23
Prawdziwy e-mail Google w vishingu: oszustwo z odzyskiwaniem konta
Legalny proces odzyskiwania konta i autentyczna wiadomość Google mogą zostać użyte do uwiarygodnienia fałszywego telefonu od wsparcia.
Czytaj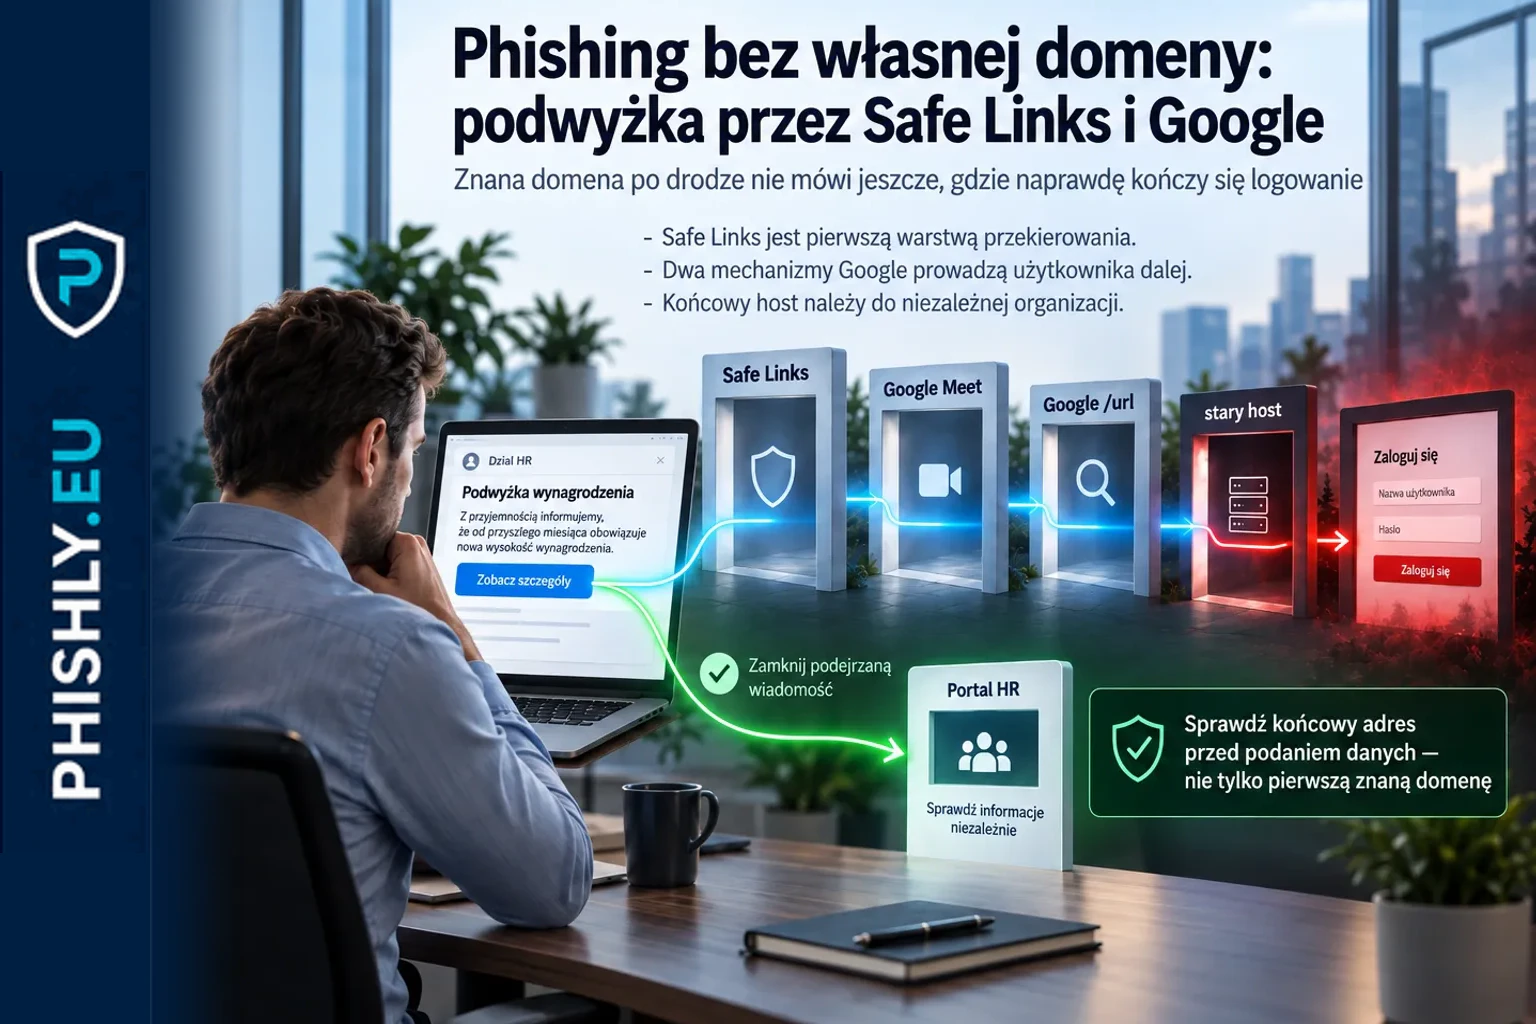
2026-09-09
Phishing bez własnej domeny: podwyżka przez Safe Links i Google
IRONSCALES opisuje phishing HR prowadzony przez Safe Links, dwa przekierowania Google i nadużyty stary host. Sprawdź, dlaczego trzeba oceniać cały łańcuch.
Czytaj
2026-08-29
iAuthFlow v2: passkey po phishingu może przetrwać reset hasła
Abnormal opisuje iAuthFlow v2: demonstracja phishingu Browser-in-the-Middle pokazuje dodanie passkey do konta Google po logowaniu i ponowny dostęp po zmianie hasła.
Czytaj