Prawdziwy e-mail Google w vishingu: oszustwo z odzyskiwaniem konta
Legalny proces odzyskiwania konta i autentyczna wiadomość Google mogą zostać użyte do uwiarygodnienia fałszywego telefonu od wsparcia.
TL;DR
4 września 2026 Proton opisał przypadek, w którym vishing, czyli socjotechnika prowadzona przez telefon, został połączony z autentycznymi wiadomościami Google. Osoba dzwoniąca podszywała się pod wsparcie Google i odwoływała się do komunikatów, które rzeczywiście pojawiały się w skrzynce odbiorcy.
To właśnie ten element czyni scenariusz interesującym z perspektywy security awareness. Użytkownik może poprawnie rozpoznać, że wiadomość pochodzi z legalnego systemu, a mimo to błędnie uznać ją za potwierdzenie tożsamości rozmówcy.
W opisanym przypadku pracownik Proton zakończył rozmowę przed ostatnim etapem. Nie wiadomo więc, o jakie dokładnie dane lub działanie poprosiłby napastnik. Tę granicę trzeba zachować: źródło potwierdza próbę uwiarygodnienia fałszywego telefonu prawdziwymi komunikatami, ale nie potwierdza końcowego żądania.
Co dokładnie opisał Proton
Proton, dostawca usług pocztowych i narzędzi ochrony prywatności, opublikował relację własnego pracownika. W sierpniu 2026 otrzymał on telefon od osoby twierdzącej, że reprezentuje Google. Rozmówca mówił o problemie z bezpieczeństwem i wskazywał, że w skrzynce powinna znajdować się wiadomość powiązana z tą sprawą.
Wiadomość rzeczywiście tam była. Według Proton nie była jednak podrobionym e-mailem przygotowanym przez napastnika. Była prawdziwym komunikatem wygenerowanym przez system Google w związku z ustawieniami odzyskiwania konta.
To nie oznacza, że konto pracownika Proton zostało przejęte. Źródło opisuje sytuację, w której jego adres został wykorzystany w procesie dotyczącym innego konta. Właśnie dlatego czytanie całego komunikatu i sprawdzanie, którego konta dotyczy zdarzenie, ma większą wartość niż samo rozpoznanie prawdziwego nadawcy.
Jak prawdziwa wiadomość trafia do scenariusza
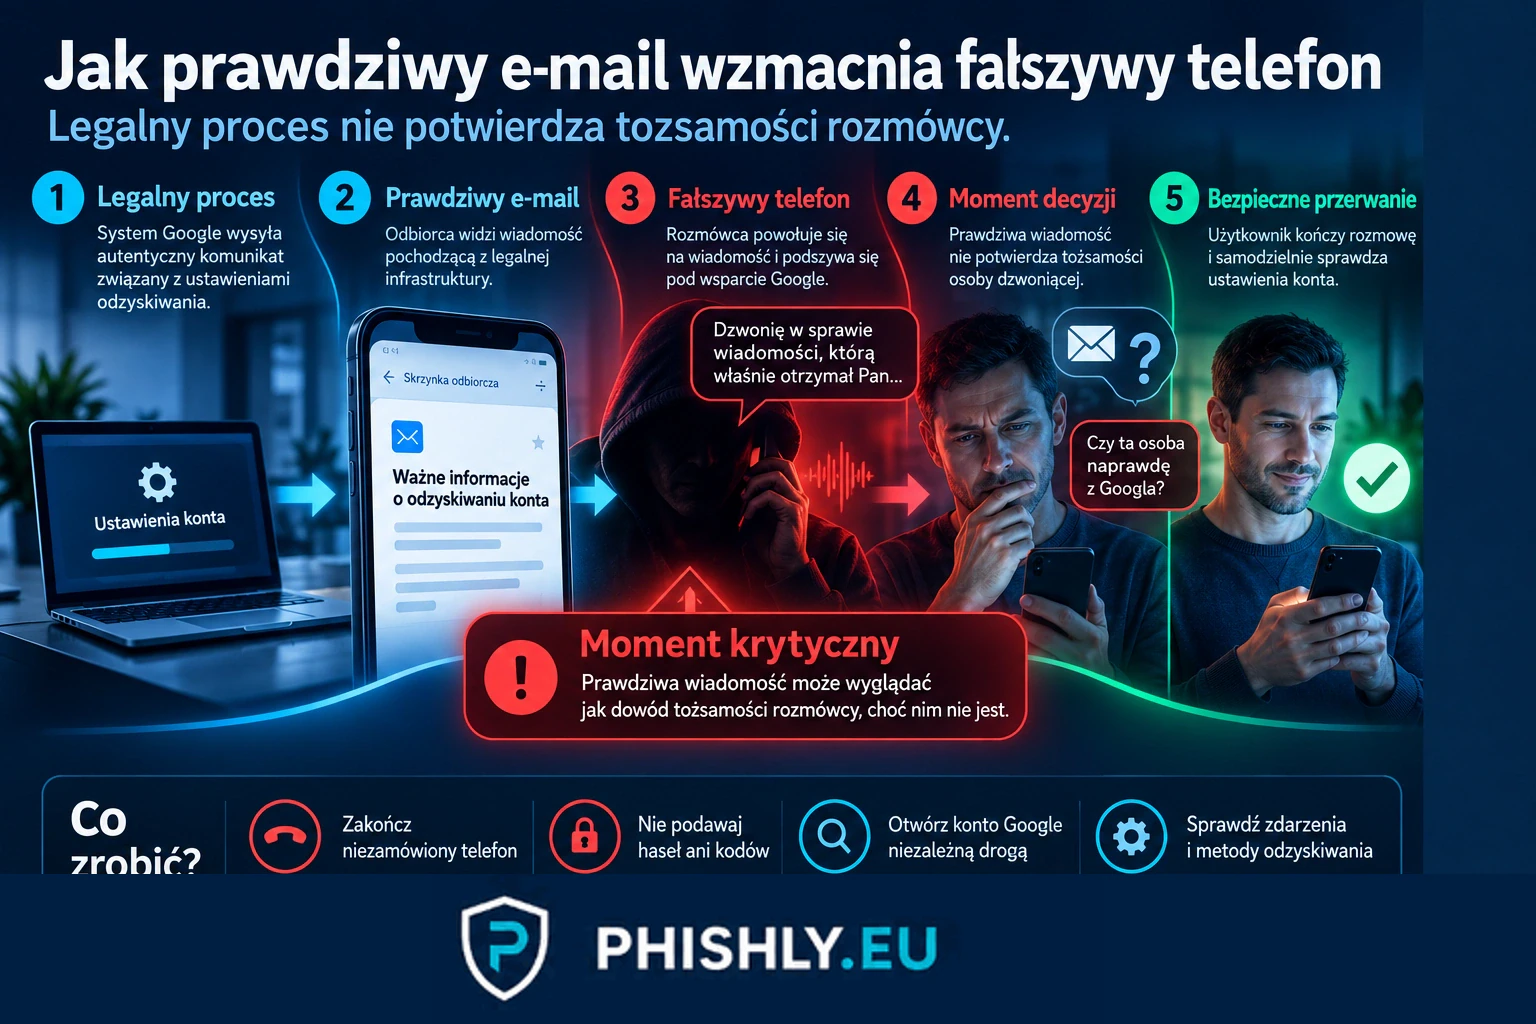
W tym przypadku napastnik wykorzystał legalny mechanizm odzyskiwania konta, aby doprowadzić do wysłania autentycznej wiadomości Google na adres ofiary. Następnie telefonujący powoływał się na obecność wiadomości jako element swojej historii.
Nie jest to klasyczne podszywanie się pod domenę nadawcy. Z perspektywy odbiorcy trudność polega na czymś innym: jedna część sytuacji jest prawdziwa, a druga fałszywa. System Google rzeczywiście wysłał komunikat, ale osoba dzwoniąca nie stawała się przez to przedstawicielem Google.
Proton opisuje także późniejszy alert bezpieczeństwa związany ze zmianą adresu odzyskiwania na powiązanym koncie. Istotny był kontekst komunikatu i informacja, do jakiego konta odnosił się alert. To pomagało zauważyć, że wiadomość nie jest potwierdzeniem włamania do konta odbiorcy.
Po zakończeniu rozmowy prośba związana z adresem odzyskiwania została wycofana. Według Proton utrudniło to późniejsze odtworzenie całego śladu z poziomu skrzynki.
Prawdziwy e-mail nie potwierdza rozmówcy
Google w oficjalnym ostrzeżeniu Google Account security scam via phone call podaje, że nie wykonuje niezamówionych telefonów dotyczących bezpieczeństwa konta. Firma zwraca też uwagę, że wiadomość pochodząca z prawdziwej infrastruktury Google nie powinna być traktowana jako potwierdzenie tożsamości osoby dzwoniącej.
Dla użytkownika pomocne jest rozdzielenie dwóch pytań:
- czy wiadomość została wysłana przez legalny system;
- czy rozmówca ma prawo prowadzić mnie przez proces bezpieczeństwa.
Pierwsza odpowiedź może brzmieć „tak”, a druga nadal „nie”.
To podejście przydaje się także poza Google. Współczesna socjotechnika coraz częściej wykorzystuje prawdziwe platformy, automatyczne powiadomienia i znane procesy jako fragment większej historii. Ocenie powinien więc podlegać cały ciąg zdarzeń, a nie tylko domena nadawcy.
Czego nie wiemy o końcowym celu rozmowy
Pracownik Proton przerwał połączenie przed ostatnim krokiem. Nie ma więc podstaw, aby przypisywać tej konkretnej rozmowie żądanie, którego źródło nie zaobserwowało.
Nie wiemy, czy rozmówca poprosiłby o hasło, kod weryfikacyjny, zmianę ustawień, instalację programu czy inne działanie. Proton interpretuje zdarzenie jako próbę uzyskania dostępu, ale końcowa metoda nie została potwierdzona.
Oficjalne zalecenia Google są mimo to jednoznaczne. Haseł ani kodów weryfikacyjnych nie należy przekazywać przez telefon, e-mail czy komunikator. Jeżeli niezamówiony rozmówca prosi o takie dane albo próbuje prowadzić użytkownika przez ustawienia bezpieczeństwa, kontakt należy zakończyć.
Jak sprawdzić, czego dotyczy wiadomość Google
Nie zaczynaj od numeru telefonu ani instrukcji osoby dzwoniącej. Otwórz konto Google samodzielnie, korzystając z zapisanej aplikacji lub własnoręcznie wpisanego adresu usługi.
Sprawdź przede wszystkim:
- ostatnie zdarzenia bezpieczeństwa;
- metody odzyskiwania konta;
- urządzenia i aktywne sesje;
- którego konta dotyczy komunikat;
- czy pojawiła się nieznana prośba dotycząca Twojego adresu.
Jeżeli nie inicjowałeś procesu, nie potwierdzaj go tylko dlatego, że wiadomość wygląda poprawnie. Najpierw sprawdź stan własnego konta niezależną drogą.
Oficjalna pomoc Google How to recover your Google Account or Gmail zaznacza również, że Google nie oferuje telefonicznej usługi odzyskiwania dostępu do konta. To kolejny sygnał, że niezamówiona rozmowa nie powinna stawać się kanałem prowadzenia procesu bezpieczeństwa.
Czym ten przypadek różni się od phishingu Apple przez prawdziwe powiadomienia
PHISHLY opisywało wcześniej callback phishing przez prawdziwe powiadomienia Apple Account. Oba przypadki wykorzystują zaufanie do wiadomości wygenerowanej przez legalny system, ale mechanizm jest inny.
W scenariuszu Apple treść oszustwa i numer telefonu znalazły się wewnątrz prawdziwego automatycznego powiadomienia. Sama wiadomość kierowała odbiorcę do kontaktu.
W przypadku opisanym przez Proton wiadomość i telefon są oddzielnymi elementami. Autentyczny komunikat powstał w związku z legalnym procesem dotyczącym ustawień odzyskiwania, a osoba dzwoniąca wykorzystała jego obecność jako argument w fałszywej historii.
Dlatego ten temat nie powinien zastępować istniejącego materiału Apple. Ma własną datę, własny przebieg i własny punkt decyzyjny: czy użytkownik uzna prawdziwy komunikat za dowód, że rozmówca jest tym, za kogo się podaje.
Co powinien zrobić użytkownik
Jeżeli ktoś dzwoni bez wcześniejszego kontaktu i przedstawia się jako Google Security albo wsparcie Google, zakończ rozmowę. Nie oddzwaniaj na numer podany przez rozmówcę i nie wykonuj instrukcji przekazywanych w trakcie połączenia.
Następnie:
- samodzielnie otwórz ustawienia konta Google;
- sprawdź zdarzenia bezpieczeństwa i metody odzyskiwania;
- usuń lub odrzuć nieznane powiązanie, jeżeli oficjalny interfejs Google je pokazuje;
- sprawdź urządzenia i aktywne sesje;
- w środowisku firmowym zgłoś zdarzenie do zespołu bezpieczeństwa lub pomocy technicznej.
Jeżeli wcześniej podałeś hasło lub kod, potraktuj sytuację jako potencjalne naruszenie konta i uruchom obowiązującą procedurę reagowania. Nie kontynuuj kolejnych kroków na podstawie tego samego telefonu.
Co powinny ćwiczyć firmy
Ten scenariusz sprawdza coś więcej niż rozpoznawanie fałszywego adresu nadawcy. Pracownik powinien umieć zauważyć, że prawdziwy komunikat systemowy i fałszywa rozmowa mogą wystąpić jednocześnie.
W szkoleniu warto ćwiczyć trzy zachowania:
- przerwanie niezamówionej rozmowy o bezpieczeństwie konta;
- niezależne wejście do oficjalnego panelu zamiast wykonywania instrukcji rozmówcy;
- szybkie zgłoszenie sytuacji, szczególnie gdy telefon i wiadomość pojawiają się w krótkim odstępie czasu.
Szerszy mechanizm rozmów telefonicznych opisujemy w materiale Co to jest vishing i jak działa w firmie.
Jak przełożyć ten scenariusz na security awareness
W testach phishingowych dla firm można bezpiecznie sprawdzać reakcję na wiarygodny kontekst, presję i zmianę kanału komunikacji. Nie trzeba odtwarzać prawdziwego procesu Google ani używać rzeczywistych kodów.
Celem ćwiczenia może być moment decyzji: czy pracownik będzie kontynuował rozmowę dlatego, że zobaczył prawdziwy e-mail, czy przerwie kontakt i samodzielnie sprawdzi konto.
W programie security awareness taki przypadek można połączyć z krótkim omówieniem po błędzie. Użytkownik powinien zapamiętać jedno rozróżnienie: autentyczność komunikatu systemowego nie daje osobie po drugiej stronie telefonu prawa do prowadzenia procesu bezpieczeństwa.
Wniosek
Przestępca nie musi podrabiać każdej części historii. Może połączyć legalny komunikat z fałszywą rozmową i liczyć na to, że użytkownik potraktuje jedno jako potwierdzenie drugiego.
Bezpieczna reakcja jest powtarzalna: przerwać kontakt, samodzielnie otworzyć oficjalny panel konta i zweryfikować stan bez korzystania z instrukcji rozmówcy. Dla organizacji oznacza to potrzebę ćwiczenia zaufania do całego procesu, a nie tylko sprawdzania domeny nadawcy.
Najczęstsze pytania
Czy prawdziwy e-mail Google może być częścią oszustwa?
Tak. W przypadku opisanym przez Proton autentyczne wiadomości Google pojawiły się w tym samym czasie co fałszywy telefon. Prawdziwa wiadomość nie potwierdzała jednak, że osoba dzwoniąca była pracownikiem Google.
Czy taki e-mail oznacza, że moje konto Google zostało przejęte?
Nie. Komunikat może dotyczyć próby powiązania Twojego adresu z innym kontem. Trzeba sprawdzić, którego konta dotyczy wiadomość i samodzielnie zweryfikować stan własnego konta.
Czy Google dzwoni do użytkowników w sprawie bezpieczeństwa konta?
Google podaje, że nie wykonuje niezamówionych telefonów dotyczących bezpieczeństwa konta. Taki telefon należy przerwać i sprawdzić stan konta w oficjalnym serwisie Google.
Czy można podać rozmówcy kod weryfikacyjny?
Nie. Google ostrzega, aby nie przekazywać haseł ani kodów weryfikacyjnych przez telefon, e-mail lub wiadomości. Kod należy wpisywać wyłącznie w oficjalnym procesie rozpoczętym samodzielnie przez użytkownika.
Co zrobić po otrzymaniu podejrzanego telefonu i prawdziwej wiadomości Google?
Zakończyć rozmowę, nie wykonywać instrukcji rozmówcy, samodzielnie wejść do ustawień bezpieczeństwa konta Google i sprawdzić komunikaty oraz metody odzyskiwania. W środowisku firmowym należy też zgłosić zdarzenie właściwemu zespołowi.
Źródła
- Proton - Google account recovery Gmail scam — Opis przypadku opublikowany 4 września 2026 przez Proton, którego pracownik otrzymał telefon od osoby podszywającej się pod Google, a w skrzynce zobaczył autentyczne wiadomości związane z ustawieniami odzyskiwania.
- Google Account Help - Google Account security scam via phone call — Oficjalne ostrzeżenie Google dotyczące niezamówionych telefonów o bezpieczeństwie konta i fałszywego potwierdzania tożsamości rozmówcy wiadomościami.
- Google Account Help - How to recover your Google Account or Gmail — Oficjalna procedura odzyskiwania konta oraz ostrzeżenie, że Google nie oferuje telefonicznej usługi logowania lub odzyskiwania konta.
- Google Chrome Help - Tips to complete account recovery steps — Dodatkowe oficjalne wskazówki Google dotyczące ochrony haseł i kodów weryfikacyjnych.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Co to jest vishing? Jak działa phishing głosowy w firmie.