Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
2026-05-07
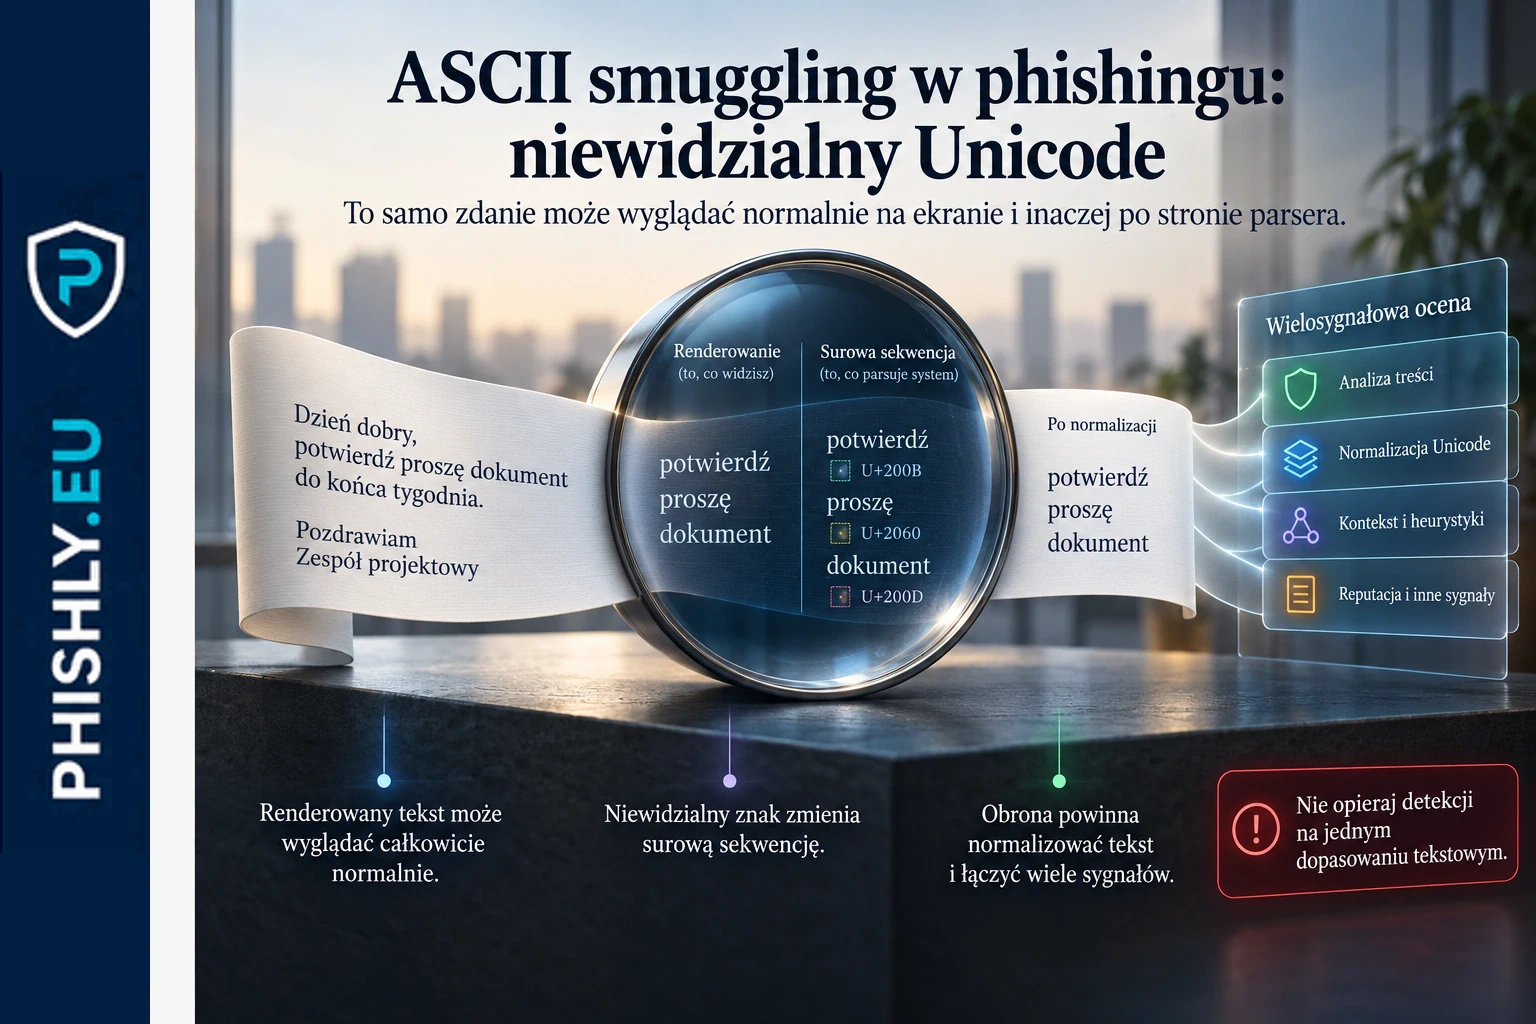
ASCII smuggling w phishingu: niewidzialny Unicode
Microsoft opisał phishing z niewidzialnymi znakami Unicode. Wyjaśniamy ASCII smuggling, wpływ na filtry poczty i warstwową obronę przed phishingiem.
Czytaj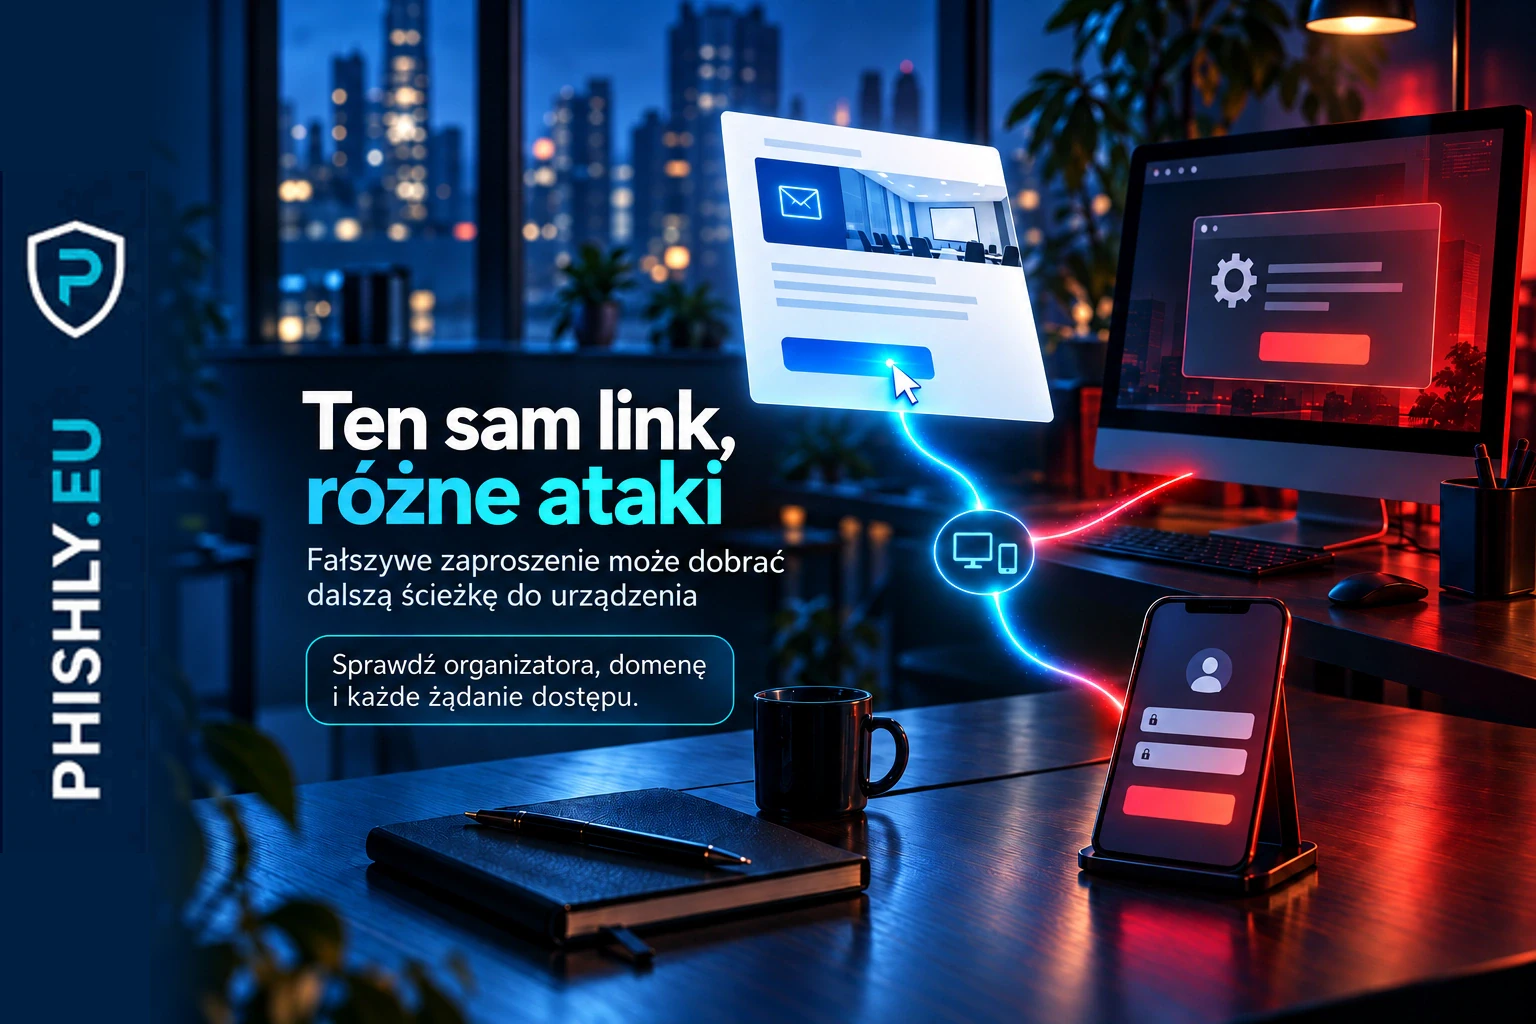
2026-05-07
Fałszywe zaproszenie na wydarzenie: jeden link, różne ataki
Fałszywe zaproszenie może rozpoznać urządzenie i skierować odbiorcę do kradzieży danych albo instalacji narzędzia zdalnego dostępu.
Czytaj
2026-05-07
Autodownload phishing. Gdy kliknięcie od razu pobiera plik
Autodownload phishing wykorzystuje legalne linki SaaS do natychmiastowego pobierania plików. Problem nie polega tylko na malware, ale na tym, że użytkownik traci naturalny moment zatrzymania po kliknięciu.
Czytaj
2026-05-07
Jak stworzyć silne hasło w 2026 roku. Dzień Hasła bez mitów
Praktyczny poradnik o silnych hasłach, frazach hasłowych, menedżerach haseł, wyciekach, MFA, passkeys i ochronie kont przed phishingiem w 2026 roku.
Czytaj2026-05-07
Google Ads i phishing na ManageWP. Reklama w wyszukiwarce nie jest dowodem zaufania
Fałszywe reklamy Google prowadziły do phishingu na logowanie ManageWP. Zobacz, co ten case oznacza dla administratorów WordPress, agencji webowych i firm.
Czytaj2026-05-06
Testy phishingowe i odporność pracowników
Jak mierzyć odporność pracowników w testach phishingowych: kliknięcia, zgłoszenia, podane dane, czas reakcji i trend po kampaniach.
Czytaj