Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.

2026-05-14
FrostyNeighbor i phishing z PDF-em
Kampania FrostyNeighbor pokazuje, jak PDF, geofencing i PicassoLoader prowadzą do Cobalt Strike. Wyjaśniamy ryzyko dla polskich organizacji.
Czytaj2026-05-14
Phishing po filtrze. Reakcja SOC
Filtr poczty nie kończy obrony. Wyjaśniamy, jak SOC analizuje phishing po kliknięciu, co sprawdzić i jak mierzyć reakcję.
Czytaj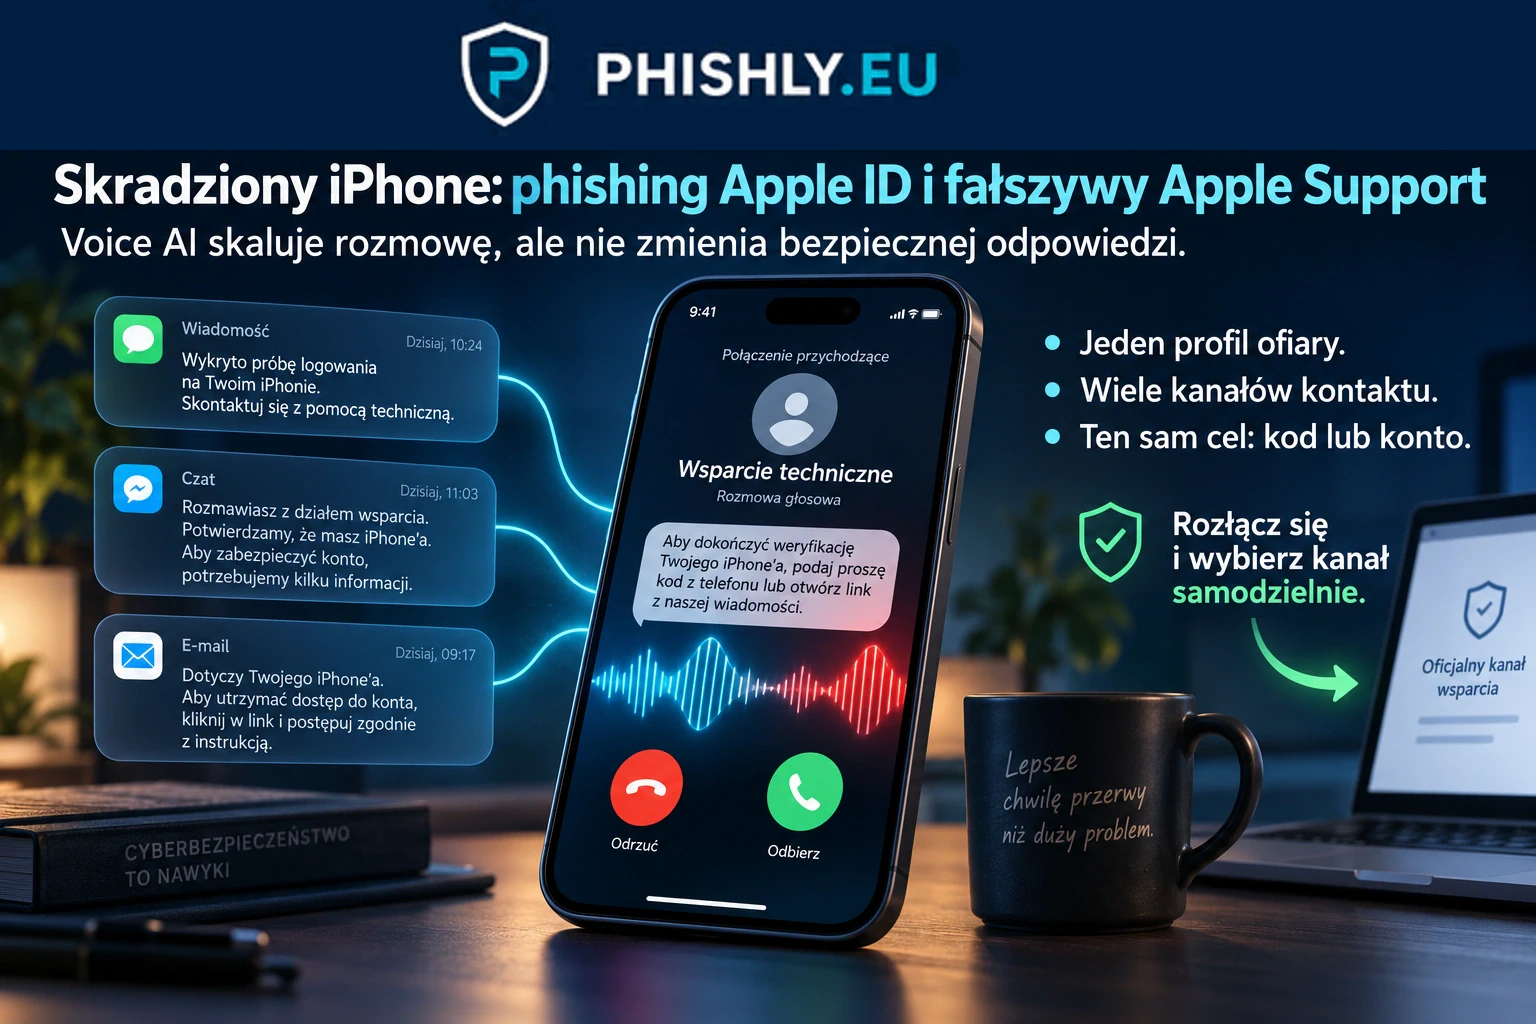
2026-05-14
Skradziony iPhone: phishing Apple ID i fałszywy Apple Support
Po kradzieży iPhone'a oszuści podszywają się pod Apple przez SMS, fałszywe strony Find My i voice AI. Wyjaśniamy, jak chronić kod urządzenia, konto Apple i blokadę aktywacji.
Czytaj2026-05-13
Phishing na RVO. Urzędowa skrzynka i aktualizacja danych jako przynęta dla przedsiębiorcy
Fałszywa wiadomość podszywająca się pod RVO pokazuje, jak oszuści wykorzystują urzędowy ton, skrzynkę wiadomości i aktualizację danych firmy.
Czytaj2026-05-13
Deutsche Bank i fałszywa reaktywacja photoTAN. Gdy zabezpieczenie staje się przynętą
Fałszywa wiadomość podszywająca się pod Deutsche Bank straszy wygaśnięciem certyfikatu photoTAN. To przykład phishingu, który udaje procedurę bezpieczeństwa.
Czytaj2026-05-13
Erste Bank Polska i phishing na rebranding. Gdy zmiana marki staje się przynętą
CERT Orange Polska ostrzega przed kampanią phishingową wykorzystującą zmianę marki Santander na Erste. Wyjaśniamy, dlaczego rebranding banku to idealny moment dla oszustów.
Czytaj