Skradziony iPhone: phishing Apple ID i fałszywy Apple Support
Po kradzieży iPhone'a oszuści podszywają się pod Apple przez SMS, fałszywe strony Find My i voice AI. Wyjaśniamy, jak chronić kod urządzenia, konto Apple i blokadę aktywacji.
TL;DR
Skradziony iPhone może uruchomić drugi etap ataku: smishing podszywający się pod Apple albo usługę Find My. Ofiara dostaje SMS lub iMessage z informacją, że telefon został odnaleziony. Link prowadzi do fałszywej strony logowania, która wyłudza Apple ID, dziś nazywane przez Apple Apple Account, a czasem także kod urządzenia, kod jednorazowy lub dodatkowe dane kontaktowe.
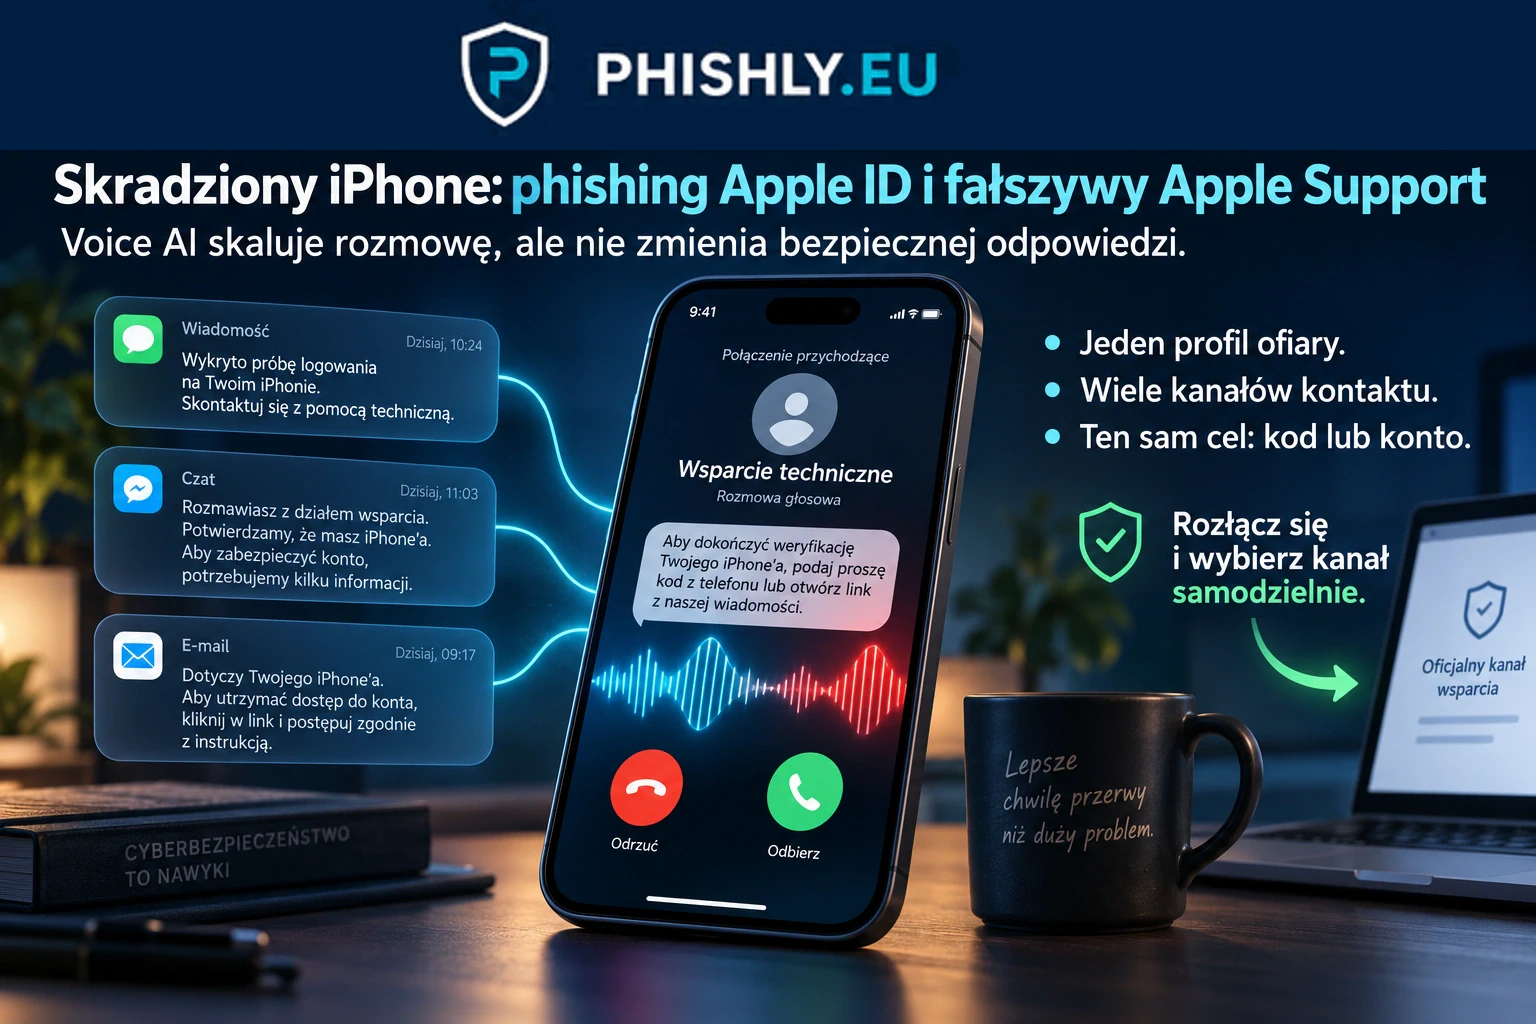
Nowe badanie SOCRadar pokazuje, że ten sam scenariusz może być obsługiwany jak usługa. AnonyMousKIT łączy e-mail, SMS, WhatsApp, nagrania głosowe i rozmowy prowadzone przez voice AI. Jedna z odzyskanych person przedstawiała się jako „Alice from Apple Support”, prosiła właściciela o cztero- lub sześciocyfrowy kod urządzenia, opowiadała fałszywą historię odzyskania telefonu i prowadziła odbiorcę do linku wysłanego SMS-em.
Mechanizm jest skuteczny, bo wykorzystuje emocje po kradzieży. Właściciel telefonu chce szybko odzyskać urządzenie, boi się utraty zdjęć, danych, kart płatniczych i dostępu do usług. Przestępcy nie muszą łamać zabezpieczeń iPhone'a. Próbują nakłonić właściciela, aby sam przekazał dane potrzebne do wyłączenia ochrony albo przejęcia konta.
Po kradzieży iPhone'a nie należy klikać linków z wiadomości o odnalezieniu urządzenia ani wykonywać poleceń z przychodzącej rozmowy. Status telefonu trzeba sprawdzać wyłącznie przez Find My lub iCloud.com/find, wpisując adres samodzielnie albo korzystając z zaufanego urządzenia. Dla firm taki scenariusz jest dobrym materiałem awareness, bo pokazuje, że phishing nie zawsze zaczyna się w skrzynce służbowej. Czasem zaczyna się od prywatnego telefonu, stresu i decyzji pod presją.
Dlaczego skradziony iPhone jest początkiem ataku
Kradzież telefonu jest zdarzeniem fizycznym, ale jej konsekwencje bardzo szybko przechodzą do świata cyfrowego. iPhone jest nie tylko urządzeniem. To dostęp do poczty, zdjęć, komunikatorów, aplikacji bankowych, portfela, haseł, kont społecznościowych, usług chmurowych i często także służbowej komunikacji.
Apple od lat utrudnia wykorzystanie skradzionych urządzeń przez mechanizmy Find My i Activation Lock. Activation Lock wiąże urządzenie z kontem właściciela i utrudnia jego ponowne użycie, wymazanie lub odsprzedaż bez właściwych poświadczeń. Dla złodzieja to problem biznesowy: samo urządzenie może być warte dużo mniej, jeśli nie da się go normalnie aktywować.
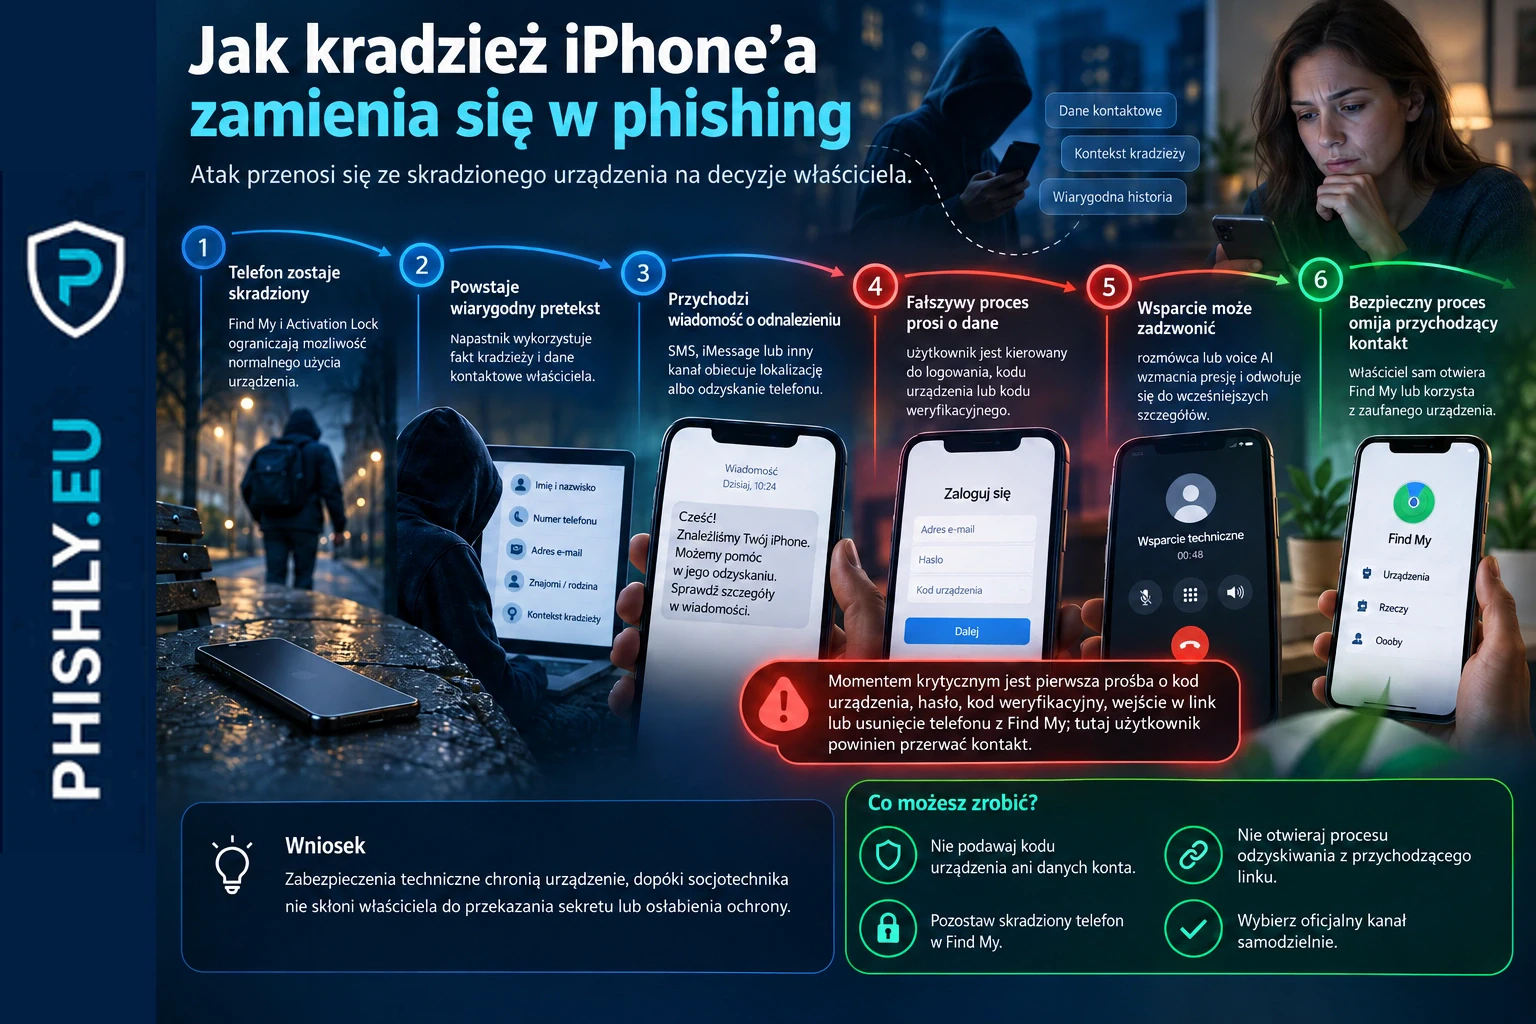
Właśnie dlatego atak przenosi się na właściciela. Przestępca nie próbuje wyłącznie obejść technologii. Próbuje zmusić człowieka do błędu. Jeżeli właściciel wpisze Apple ID na fałszywej stronie, ujawni kod urządzenia albo usunie telefon z konta, zabezpieczenia przestają działać tak, jak powinny. Technologia nadal jest mocna, ale decyzja użytkownika może ją osłabić.
Ten model dobrze pokazuje, czym jest współczesny phishing. Atak nie zawsze zaczyna się od masowej wiadomości do tysięcy osób. Czasem jest precyzyjnie osadzony w realnym zdarzeniu: telefon zniknął, właściciel go szuka, a napastnik dokładnie wie, jaką obietnicę wysłać.
Jak działa SMS o odnalezieniu telefonu
Najczęstszy wariant wygląda pozornie pomocnie. Wiadomość informuje, że utracony iPhone został odnaleziony albo zgłosił lokalizację. Odbiorca ma kliknąć link, aby zobaczyć miejsce, potwierdzić własność, odblokować status urządzenia albo przejść do panelu Find My.
Treść może zawierać szczegóły, które zwiększają wiarygodność: model, kolor, pojemność pamięci, imię właściciela, numer telefonu, przybliżoną lokalizację lub informację o kraju, w którym rzekomo znaleziono urządzenie. Szwajcarskie NCSC opisało przypadki, w których wiadomości sugerowały, że utracony iPhone został odnaleziony za granicą, nawet wiele miesięcy po zaginięciu.
Skąd przestępcy mogą mieć dane kontaktowe? Czasem z karty SIM, jeśli nie została zablokowana. Czasem z wiadomości wyświetlanej na ekranie blokady po oznaczeniu urządzenia jako utraconego. Apple w aktualnych zaleceniach ostrzega, że w przypadku kradzieży kontakt pozostawiony w trybie Utracony może zostać użyty do ataków socjotechnicznych.
Po kliknięciu link prowadzi do strony udającej logowanie Apple albo Find My. Strona może mieć poprawny certyfikat HTTPS, grafikę podobną do Apple i adres zawierający słowa kojarzące się z iCloud, lokalizacją, urządzeniem albo wsparciem. Certyfikat nie oznacza jednak, że strona należy do Apple. Oznacza tylko, że połączenie z daną domeną jest szyfrowane.
Po co atakującym Apple ID i kod urządzenia
Apple ID, obecnie Apple Account, jest kluczem do usług Apple. Przejęcie danych logowania może dać przestępcy dostęp do informacji o urządzeniach, danych konta, części usług i kolejnych prób socjotechnicznych. W kontekście kradzieży iPhone'a szczególnie ważna jest jednak blokada aktywacji.
Celem oszusta może być usunięcie urządzenia z konta, wyłączenie ochrony, ułatwienie odsprzedaży telefonu albo przekonanie właściciela do wykonania czynności, która osłabi zabezpieczenie. Dlatego wiadomość może prosić nie tylko o hasło, ale też o kod urządzenia, kod jednorazowy, potwierdzenie logowania lub dodatkowe dane, które posłużą do dalszego kontaktu.
Kod urządzenia jest szczególnie wrażliwy. Właściciel może myśleć, że podaje go w celu potwierdzenia, że telefon należy do niego. W praktyce kod może pomóc napastnikom w kolejnych działaniach, zwłaszcza jeśli mają fizyczny dostęp do urządzenia albo próbują odtworzyć pełny proces przejęcia.
Nie należy też usuwać skradzionego iPhone'a z Find My ani Apple Account tylko dlatego, że ktoś w wiadomości twierdzi, że to konieczny etap odzyskania urządzenia, zwrotu, naprawy albo rozliczenia ubezpieczenia. Apple podkreśla, że usunięcie urządzenia z Find My usuwa Activation Lock i ułatwia złodziejowi wymazanie oraz odsprzedaż urządzenia.
Fałszywy helpdesk jako kolejny etap
Smishing może być tylko pierwszym etapem. Po wejściu na fałszywą stronę ofiara może dostać telefon od rzekomego konsultanta Apple, wsparcia iCloud, operatora, ubezpieczyciela albo osoby twierdzącej, że pomaga w odzyskaniu urządzenia. To vishing, czyli głosowy atak socjotechniczny.
Taki telefon działa mocniej niż sama wiadomość. Odbiorca ma już kontekst: telefon zniknął, pojawił się SMS, strona pokazała lokalizację, ktoś dzwoni i mówi językiem wsparcia technicznego. Rozmówca może prosić o potwierdzenie danych, podanie kodu, zmianę ustawień, usunięcie urządzenia z konta albo wykonanie instrukcji na innym zaufanym urządzeniu.
AnonyMousKIT: gdy „Apple Support” prowadzi voice AI
SOCRadar opisał AnonyMousKIT jako płatną platformę phishing-as-a-service dla ekosystemu skradzionych urządzeń Apple. Badacze połączyli wspólny kod z 506 domenami i 168 nazwami sklepów lub usług resellerów aktywnych od 2024 roku. Nie oznacza to 506 niezależnych grup. Wspólny kod i zaplecze pokazują raczej, jak jeden model usługi może być odsprzedawany pod wieloma nazwami.
Operator wprowadza dane skradzionego urządzenia i ofiary raz, a platforma pozwala używać tego profilu w kilku kanałach: e-mailu, SMS, WhatsApp, nagranej rozmowie oraz voice AI. Dzięki temu ten sam model telefonu, dane kontaktowe i historia „odnalezienia” mogą być powtarzane w kolejnych etapach. Spójność szczegółów zwiększa wiarygodność, ale nie potwierdza tożsamości rozmówcy.
Najlepiej udokumentowany element voice AI pochodzi z odzyskanych artefaktów konta używanego przez operatorów. SOCRadar znalazł 200 rekordów połączeń z okresu od 31 sierpnia 2025 do 30 maja 2026, 55 transkrypcji i pięć skonfigurowanych person. 179 połączeń kierowano do Brazylii. Zestaw nie pokazuje 200 sukcesów: w 100 przypadkach odbiorca się rozłączył, 48 zakończyło się timeoutem ciszy, 24 nie zostały odebrane, a pozostałe obejmowały błędy platformy lub zajęty numer.
Jedna z person przedstawiała się jako „Alice from Apple Support”. Odzyskany scenariusz rozmowy potwierdzał właściciela urządzenia, prosił o cztero- lub sześciocyfrowy kod i opowiadał, że ktoś próbował usunąć Activation Lock w sklepie Apple. Następnie rozmówca miał otworzyć link bezpieczeństwa otrzymany SMS-em. To nie jest dowód technicznego złamania Activation Lock. Mechanizm ma skłonić właściciela do przekazania danych, których złodziej sam nie posiada.
Apple podaje wprost, że nie kontaktuje się z właścicielem, aby poinformować o odnalezieniu skradzionego iPhone'a lub iPada. Firma ostrzega też, aby nikomu nie udostępniać kodu urządzenia, hasła ani kodów weryfikacyjnych. Ta zasada jest ważniejsza niż jakość głosu, znajomość modelu telefonu czy profesjonalnie brzmiący scenariusz rozmowy.
Dlaczego voice AI zwiększa skalę, ale nie zmienia bezpiecznej decyzji
Voice AI obniża koszt prowadzenia wielu rozmów w kilku językach i pozwala automatycznie wstawiać do scenariusza dane konkretnej ofiary. SOCRadar oszacował łączny koszt odzyskanych 200 prób voice AI na 19,24 USD, czyli około 9,6 centa za próbę. Dla operatora oznacza to możliwość wykonywania wielu połączeń bez zatrudniania osoby biegle mówiącej w języku celu.
Dla odbiorcy bezpieczna decyzja pozostaje jednak taka sama. Nie trzeba rozpoznawać syntetycznego głosu ani zgadywać, czy po drugiej stronie jest człowiek. Trzeba rozpoznać prośbę o działanie, którego prawdziwe Apple nie wymaga w przychodzącym kontakcie: podanie kodu urządzenia, hasła lub kodu weryfikacyjnego, otwarcie linku z SMS-a albo usunięcie urządzenia z Find My.
Dlatego przy kradzieży telefonu żaden przychodzący kontakt nie powinien być traktowany jako dowód, że rozmawiamy z Apple, policją, operatorem albo ubezpieczycielem. Sprawę trzeba prowadzić przez oficjalne kanały wybrane samodzielnie.
Stolen Device Protection nie rozwiązuje phishingu
Stolen Device Protection to ważna funkcja iPhone'a. Wymaga Face ID lub Touch ID do wybranych wrażliwych operacji poza znanymi lokalizacjami i wprowadza opóźnienie bezpieczeństwa przy zmianach krytycznych ustawień konta lub urządzenia. Funkcja została zaprojektowana z myślą o sytuacji, w której ktoś ukradł telefon i zna kod urządzenia.
To bardzo wartościowa warstwa ochrony, ale nie należy jej rozumieć jako pełnej ochrony przed phishingiem. Jeżeli właściciel sam wpisze dane Apple Account na fałszywej stronie, przestępcy mogą próbować przejąć konto lub wykorzystać te dane w innym scenariuszu. Jeżeli właściciel sam poda kod urządzenia w rozmowie lub formularzu, osłabia ochronę, którą powinien zachować tylko dla siebie.
Stolen Device Protection warto włączyć przed incydentem, nie po kradzieży. Apple wskazuje, że funkcja musi być aktywna zanim urządzenie zostanie utracone. Warto też rozważyć ustawienie silniejszego trybu wymagania zabezpieczeń, tak aby dodatkowe środki nie zależały wyłącznie od znanych lokalizacji.
Dobrze skonfigurowany iPhone utrudnia złodziejowi działanie. Nie zatrzymuje jednak człowieka przed kliknięciem w fałszywy link. Właśnie dlatego ochrona techniczna i odporność na socjotechnikę muszą działać razem.
Co zrobić zaraz po kradzieży iPhone'a
Po kradzieży telefonu najpierw trzeba zabezpieczyć konto i urządzenie, a nie reagować na losowe wiadomości. Status iPhone'a należy sprawdzić przez Find My albo iCloud.com/find, wpisując adres ręcznie. Jeżeli dostępne jest inne zaufane urządzenie Apple, najlepiej skorzystać właśnie z niego.
Urządzenie trzeba jak najszybciej oznaczyć jako utracone. Lost Mode blokuje ekran i ogranicza możliwość użycia telefonu. Apple zaleca pozostawienie urządzenia w Find My, bo usunięcie go z listy usuwa Activation Lock. W aktualnej instrukcji Apple dodatkowo zaleca, aby przy kradzieży nie podawać w trybie Utracony danych kontaktowych, które złodziej mógłby wykorzystać do socjotechniki.
Należy skontaktować się z operatorem i zablokować kartę SIM lub eSIM, aby ograniczyć ryzyko przejęcia numeru, odbierania SMS-ów lub nadużyć telekomunikacyjnych. Jeżeli telefon był używany do bankowości mobilnej, trzeba powiadomić bank i sprawdzić urządzenia zaufane, karty w portfelu oraz nietypowe operacje.
Kradzież warto zgłosić policji, szczególnie gdy potrzebny będzie numer seryjny, numer IMEI albo dokumentacja do ubezpieczenia. Nie należy próbować samodzielnie odzyskiwać urządzenia z lokalizacji widocznej na mapie, jeśli miejsce wygląda podejrzanie lub potencjalnie niebezpiecznie.
Co zrobić, jeśli to już się stało
Jeżeli kliknąłeś link z SMS-a, ale nie podałeś danych, zamknij stronę i nie wracaj do niej ponownie. Zrób zrzut ekranu wiadomości, zapisz numer nadawcy i przekaż zgłoszenie do Apple zgodnie z instrukcjami na oficjalnej stronie wsparcia. W Polsce podejrzany SMS można również przekazać do CERT Polska na numer 8080.
Jeżeli podałeś hasło do Apple Account, zmień je natychmiast z oficjalnej strony Apple albo z zaufanego urządzenia. Sprawdź listę urządzeń powiązanych z kontem, usuń nieznane urządzenia, zweryfikuj dane kontaktowe, adresy e-mail, numery telefonów, metody odzyskiwania i aktywne sesje. Jeżeli to samo hasło było używane gdziekolwiek indziej, zmień je także w tych miejscach.
Jeżeli podałeś kod urządzenia, kod weryfikacyjny albo zatwierdziłeś logowanie, potraktuj zdarzenie jako poważniejsze niż zwykłe kliknięcie. Sprawdź konto Apple, bank, pocztę, komunikatory i usługi, do których dostęp mógł być zapisany na telefonie. W razie wątpliwości skontaktuj się z bankiem i operatorem, bo numer telefonu oraz aplikacje mobilne są często powiązane z autoryzacją płatności.
Jeżeli usunąłeś urządzenie z Find My lub Apple Account po instrukcji z SMS-a albo rozmowy telefonicznej, skontaktuj się z Apple Support przez oficjalny kanał i sprawdź, jakie działania są jeszcze możliwe. Taki krok może ułatwić złodziejowi aktywację lub odsprzedaż urządzenia, więc trzeba działać szybko i zachować wszystkie ślady: wiadomości, linki, numery telefonów, e-maile oraz historię kontaktu.
Polski kontekst: telefon prywatny i służbowy
W Polsce taki scenariusz może dotknąć zarówno osoby prywatne, jak i pracowników korzystających z iPhone'ów służbowych. Telefon bywa narzędziem dostępu do poczty, komunikatorów, aplikacji bankowych, systemów MFA, kalendarza, dokumentów i chmurowych plików firmowych. Kradzież urządzenia nie jest wtedy tylko stratą sprzętu. To incydent tożsamości, danych i dostępu.
W firmach trzeba jasno określić, co pracownik ma zrobić po utracie telefonu: komu zgłosić zdarzenie, jak szybko zablokować dostęp, czy urządzenie jest objęte MDM, czyli mobile device management, kto może wykonać zdalne wymazanie, kto unieważnia sesje i kto sprawdza, czy konto użytkownika nie zostało użyte z nowego urządzenia.
Szczególne ryzyko dotyczy sytuacji, w której prywatny telefon jest używany do służbowego MFA, poczty lub komunikatorów. Pracownik może potraktować kradzież jako prywatny problem i nie zgłosić jej do firmy. Tymczasem z punktu widzenia organizacji utracony telefon może oznaczać ryzyko przejęcia konta, zatwierdzania logowań, dostępu do aplikacji SaaS albo dalszego phishingu wysyłanego do współpracowników.
Dlatego procedura powinna mówić wprost: jeśli na prywatnym telefonie działa służbowe MFA, poczta, Teams, Slack, VPN albo aplikacja firmowa, utrata telefonu jest zdarzeniem do zgłoszenia. Nie chodzi o kontrolę prywatności pracownika. Chodzi o ochronę konta, sesji i danych organizacji.
Jak ćwiczyć ten scenariusz w awareness
Scenariusz skradzionego iPhone'a dobrze nadaje się do edukacji, bo pokazuje phishing poza klasyczną skrzynką e-mail. Użytkownik nie siedzi spokojnie przy biurku. Jest w stresie, próbuje odzyskać drogie urządzenie, boi się utraty danych i bardzo chce uwierzyć, że telefon się znalazł.
W ćwiczeniach awareness warto pokazywać cały łańcuch decyzji: kradzież, Lost Mode, SMS o odnalezieniu, fałszywą stronę, prośbę o Apple ID, prośbę o kod urządzenia, telefon od fałszywego wsparcia i próbę nakłonienia do usunięcia urządzenia z konta. Po ustaleniach SOCRadar można dodać również wariant, w którym rozmowę prowadzi voice AI i płynnie odwołuje się do danych użytych wcześniej w wiadomości.
Dobrze zaprojektowany program security awareness powinien ćwiczyć nie rozpoznawanie „głosu AI”, lecz przerwanie procesu przy żądaniu kodu, hasła, kodu 2FA albo wejścia w link z przychodzącego kontaktu. To zachowanie pozostaje poprawne niezależnie od tego, czy rozmówcą jest człowiek, nagranie czy voice AI.
W testach phishingowych dla firm podobny motyw można wykorzystać ostrożnie i etycznie, bez udawania realnej kradzieży konkretnego pracownika. Celem jest sprawdzenie, czy odbiorcy rozumieją zasadę: spraw konta, kodów, lokalizacji urządzenia i odzyskiwania dostępu nie załatwia się z linku w wiadomości ani według instrukcji z przychodzącej rozmowy.
Dobra metryka nie kończy się na kliknięciu. Warto mierzyć, czy użytkownik przerwał proces przed formularzem, czy zgłosił wiadomość lub rozmowę, czy zapytał IT o utratę urządzenia używanego do MFA, czy rozumie różnicę między oficjalnym iCloud.com/find a linkiem z SMS-a oraz czy wie, że usunięcie urządzenia z Find My usuwa Activation Lock.
Wniosek
Kradzież iPhone'a nie kończy się w chwili, gdy telefon znika z kieszeni. Dla przestępców to może być dopiero początek procesu: najpierw sprzęt, potem kontakt z właścicielem, wiadomość o odnalezieniu, fałszywe logowanie, próba pozyskania Apple Account i presja, aby podać kod albo usunąć urządzenie z konta. AnonyMousKIT pokazuje, że taki łańcuch można skalować przez kilka kanałów i automatyczne rozmowy.
Zasada działania powinna być jednoznaczna: po utracie iPhone'a nie odzyskuje się urządzenia przez link z SMS-a, iMessage, e-maila, WhatsApp ani rozmowy przychodzącej. Sprawdza się je wyłącznie przez Find My lub iCloud.com/find, wybrane samodzielnie. Telefon można stracić w kilka sekund. Konta, dane i dostęp do usług warto chronić tak, żeby złodziej nie dostał drugiej szansy przez socjotechnikę.
Najczęstsze pytania
Czy Apple wysyła SMS lub dzwoni, gdy znajdzie skradzionego iPhone'a?
Apple wskazuje, że nie kontaktuje się z właścicielem, aby poinformować, że znaleziono zgubionego lub skradzionego iPhone'a albo iPada. Nie należy przekazywać rozmówcy kodu urządzenia, hasła ani kodów weryfikacyjnych.
Czym jest AnonyMousKIT?
Według SOCRadar AnonyMousKIT to platforma phishing-as-a-service używana w ekosystemie skradzionych urządzeń Apple. Łączy e-mail, SMS, WhatsApp, nagrania głosowe i voice AI, aby nakłaniać właścicieli do przekazania kodu urządzenia oraz danych konta.
Dlaczego złodzieje chcą wyłudzić Apple ID po kradzieży iPhone'a?
Dane Apple ID, obecnie Apple Account, mogą pozwolić przestępcom próbować wyłączyć zabezpieczenia, usunąć urządzenie z konta, obejść skutki blokady aktywacji i przygotować telefon do dalszej odsprzedaży.
Czy 200 połączeń AnonyMousKIT oznacza 200 skutecznych wyłudzeń?
Nie. SOCRadar odzyskał 200 rekordów połączeń voice AI, ale w zestawie były rozłączenia, brak odpowiedzi, timeouty oraz błędy platformy. Liczba prób nie jest liczbą skutecznie przejętych kodów ani kont.
Co zrobić po kliknięciu linku z SMS-a o odnalezionym iPhonie?
Należy natychmiast zmienić hasło Apple Account na oficjalnej stronie lub z zaufanego urządzenia, sprawdzić urządzenia na koncie, nie usuwać skradzionego iPhone'a z Find My i zgłosić podejrzaną wiadomość do Apple oraz operatora.
Źródła
- SOCRadar - Exposing AnonyMousKIT: AI-Powered PhaaS Supply Chain — Analiza infrastruktury, kanałów phishingowych i odzyskanych artefaktów voice AI platformy AnonyMousKIT, w tym rekordów połączeń, transkrypcji i person podszywających się pod Apple Support.
- BleepingComputer - AnonyMousKIT PhaaS uses voice AI agents to phish iPhone passcodes — Niezależne omówienie ustaleń SOCRadar dotyczących AnonyMousKIT, wielokanałowego phishingu i automatycznych rozmów wyłudzających kody skradzionych urządzeń Apple.
- NCSC Switzerland - Lost iPhone: the phishing trap that follows — Oficjalne ostrzeżenie szwajcarskiego NCSC opisujące SMS-y i iMessage udające informację o odnalezieniu zgubionego lub skradzionego iPhone'a.
- Apple Support PL - Kradzież iPhone'a lub iPada — Aktualne zalecenia Apple po kradzieży urządzenia, w tym ostrzeżenie przed socjotechniką, zakaz przekazywania kodu urządzenia i informacja, że Apple nie kontaktuje się z właścicielem, aby oznajmić odnalezienie telefonu.
- Apple Support - Activation Lock for iPhone and iPad — Opis działania Activation Lock i powiązania urządzenia z Apple Account w celu utrudnienia użycia lub odsprzedaży skradzionego iPhone'a.
- Apple Support PL - Ochrona skradzionego urządzenia dla iPhone'a — Opis dodatkowej ochrony przy wrażliwych zmianach konta i urządzenia, obejmującej wymagania biometryczne i opóźnienie bezpieczeństwa.
- Apple Support PL - Rozpoznawanie i unikanie mechanizmów socjotechnicznych — Polska strona Apple o phishingu, fałszywych połączeniach, zgłaszaniu podejrzanych wiadomości i ochronie danych konta.
- KrebsOnSecurity - If Your iPhone is Stolen, These Guys May Try to iPhish You — Starsza, ale nadal istotna analiza pokazująca zorganizowany model iCloud phishingu po kradzieży iPhone'a.
- WIRED - Your iPhone Gets Stolen. Then the Hacking Begins — Kontekst dotyczący ekosystemu przestępczego wokół skradzionych iPhone'ów, phishingu i dalszych ataków na kontakty ofiary.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Co to jest vishing? Jak działa phishing głosowy w firmie.