Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 50 artykułów z tagiem malware
2026-09-27
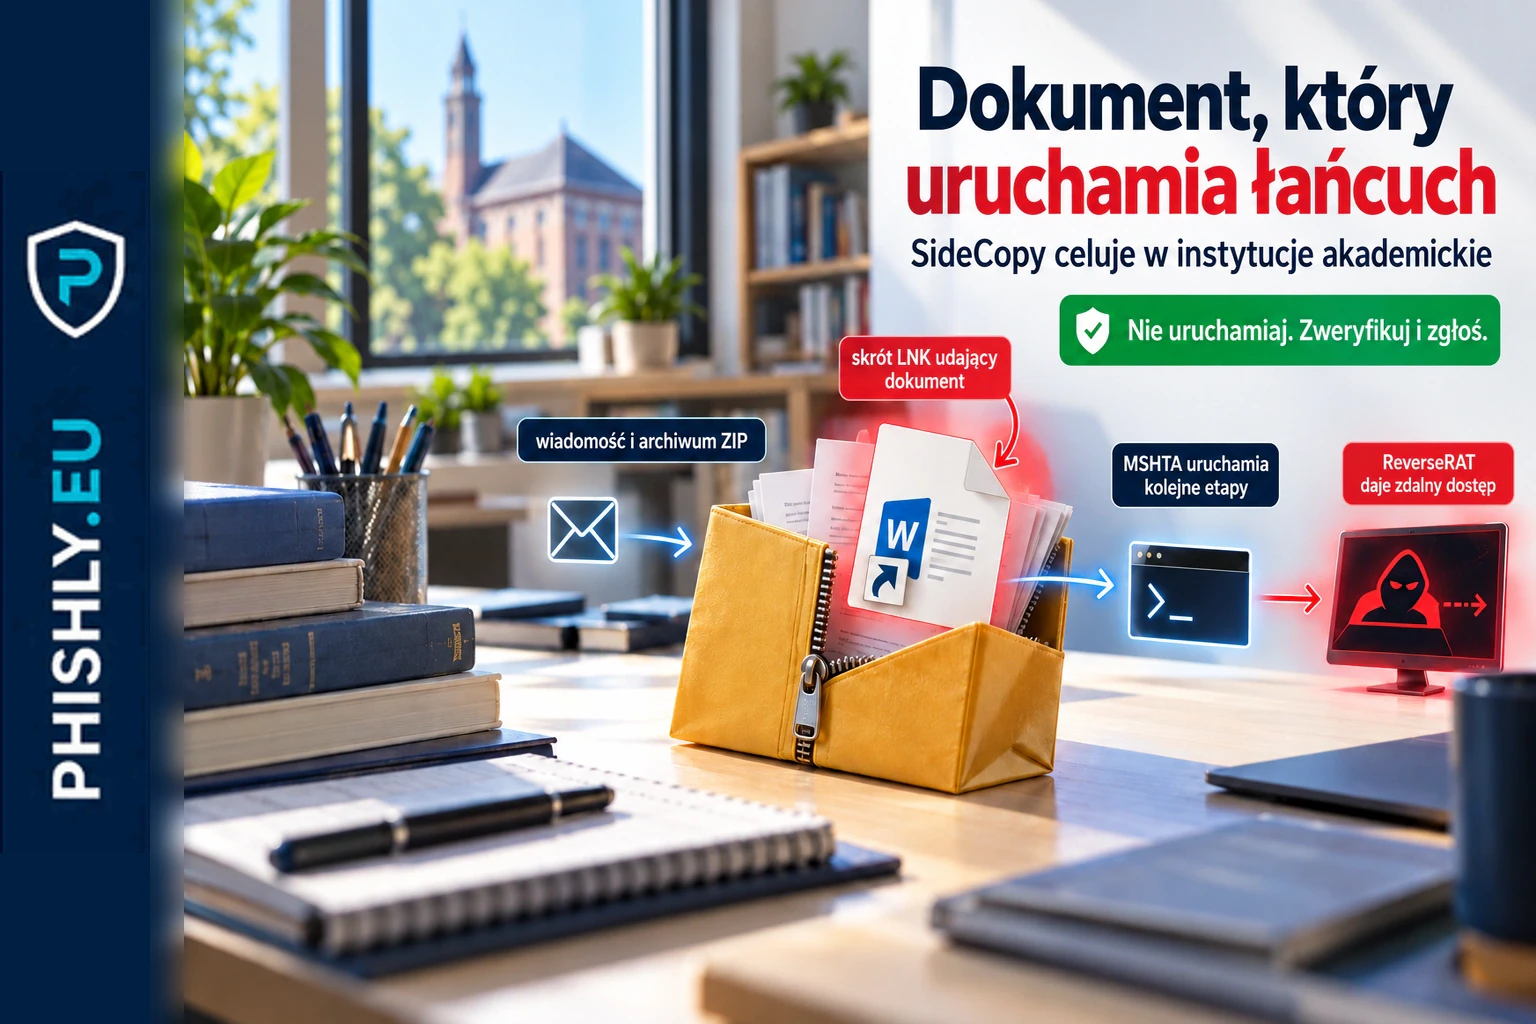
SideCopy atakuje uczelnie w Indiach przez spear-phishing
Trellix opisał kampanię SideCopy przeciw instytucjom akademickim w Indiach. Łańcuch używa pliku LNK, mshta.exe i ReverseRAT.
Czytaj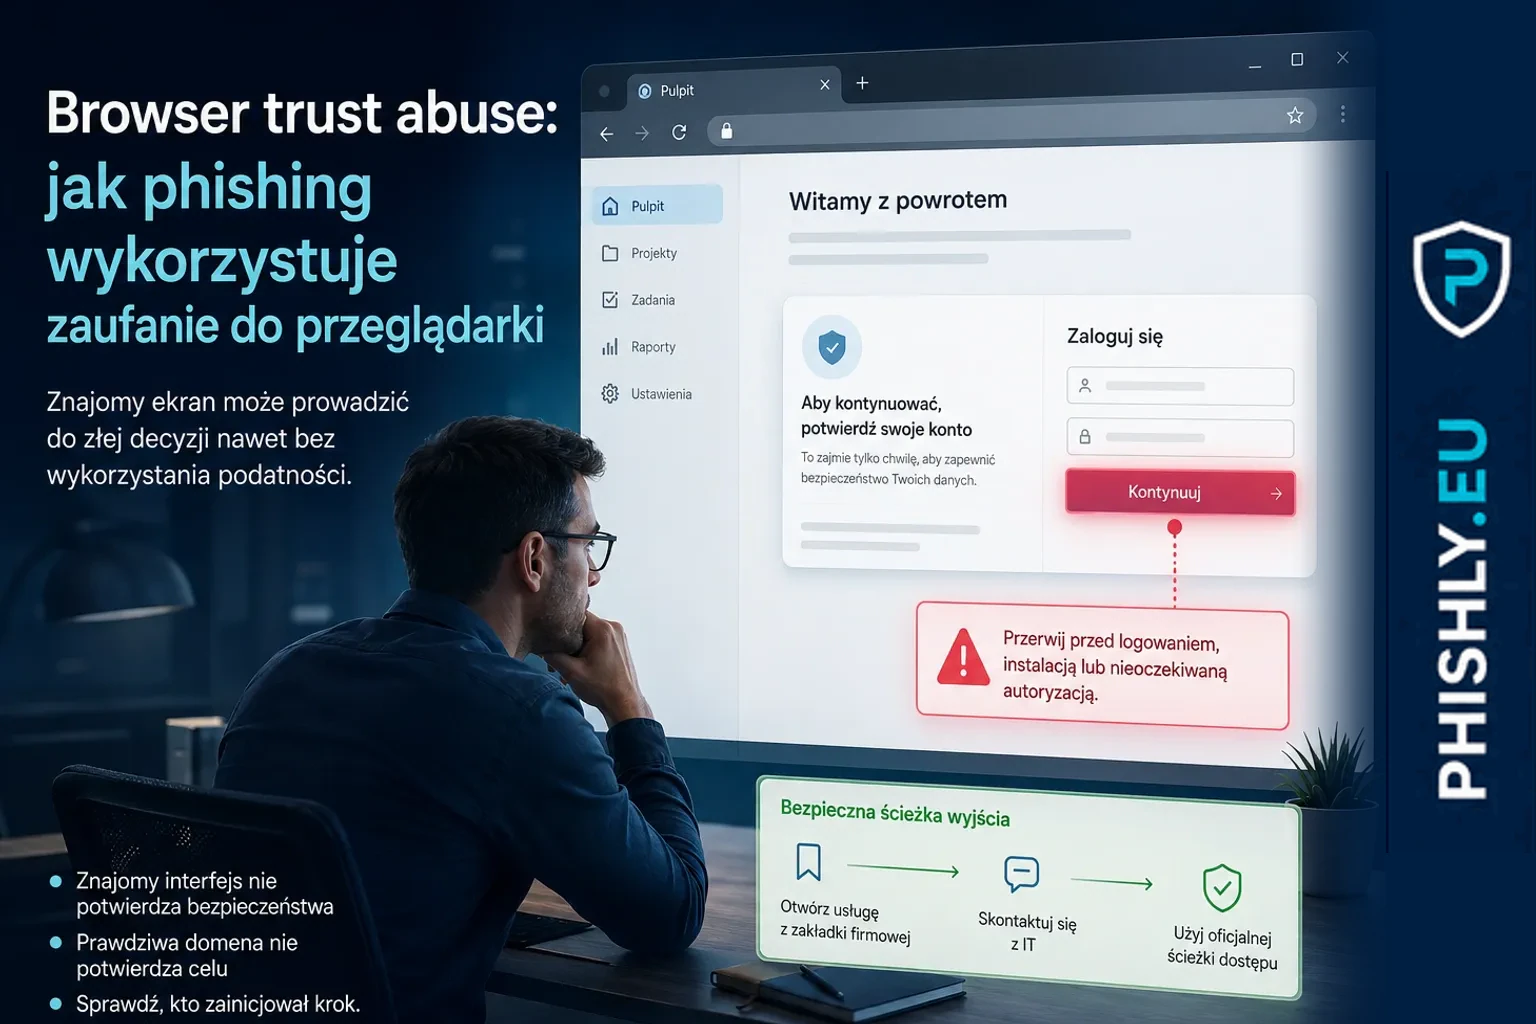
2026-09-04
Fałszywa CAPTCHA Win+R: atak ClickFix
Fałszywa CAPTCHA każe nacisnąć Win+R, wkleić tekst i zatwierdzić Enterem. To ClickFix. Sprawdź sygnały ataku, reakcję i zgłoszenie do CERT Polska.
Czytaj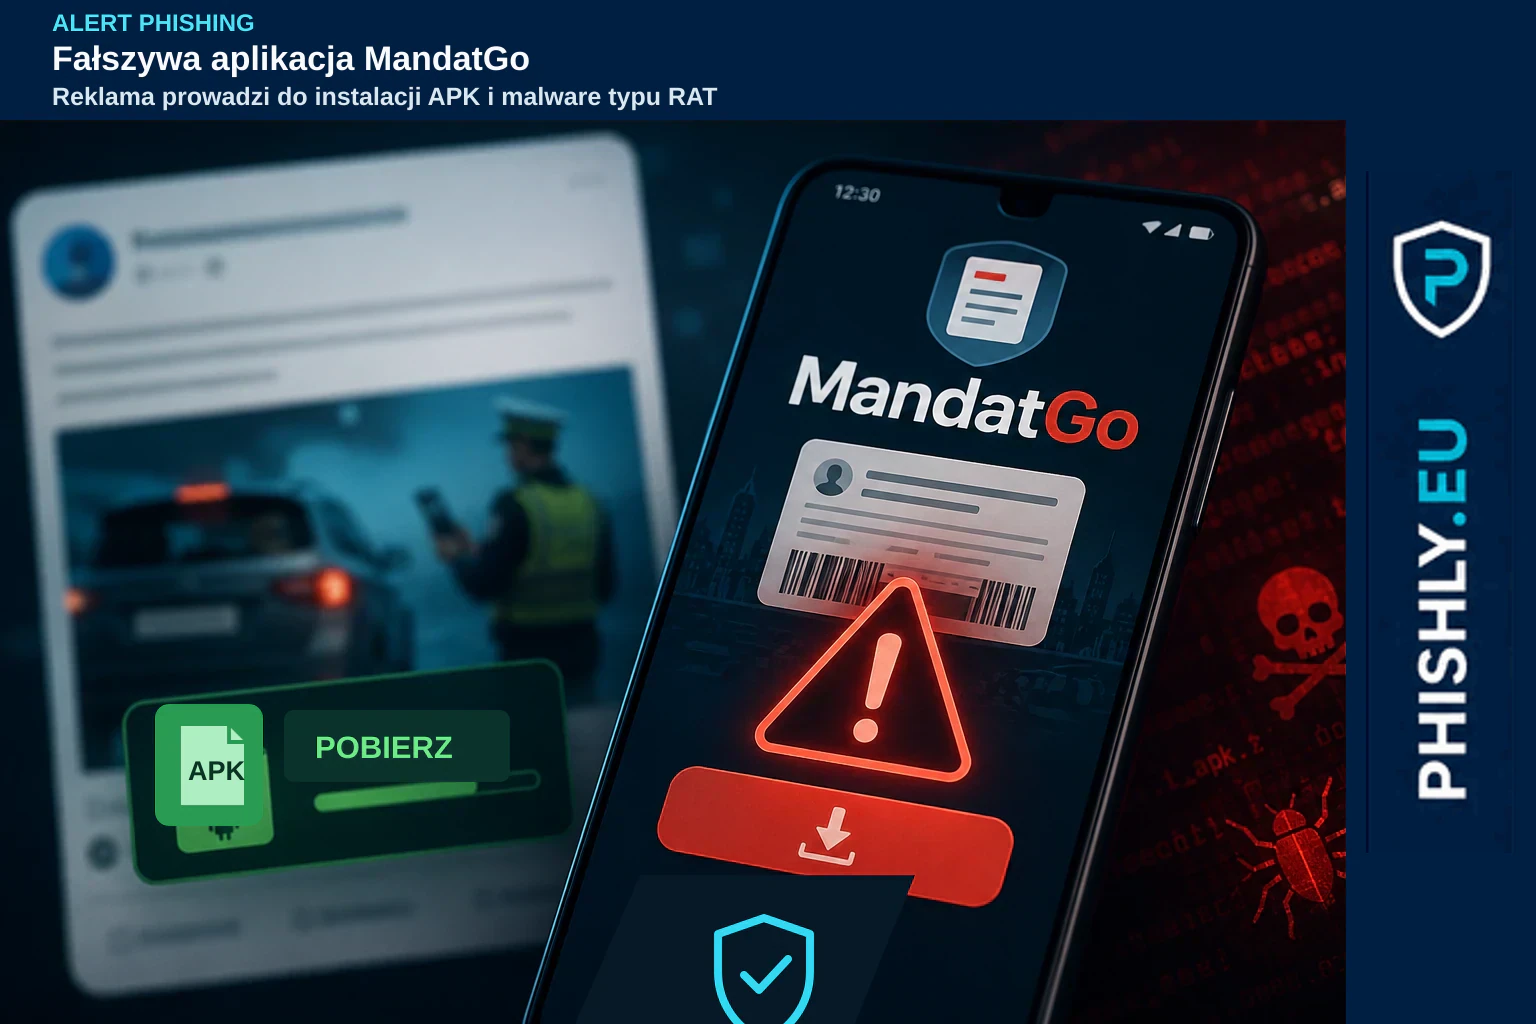
2026-08-27
Fałszywa aplikacja MandatGo. CERT Orange ostrzega przed RAT na Androida
CERT Orange ostrzega przed fałszywą aplikacją MandatGo reklamowaną jako rządowa. Pobranie APK może prowadzić do instalacji malware typu RAT z dostępem do danych telefonu.
Czytaj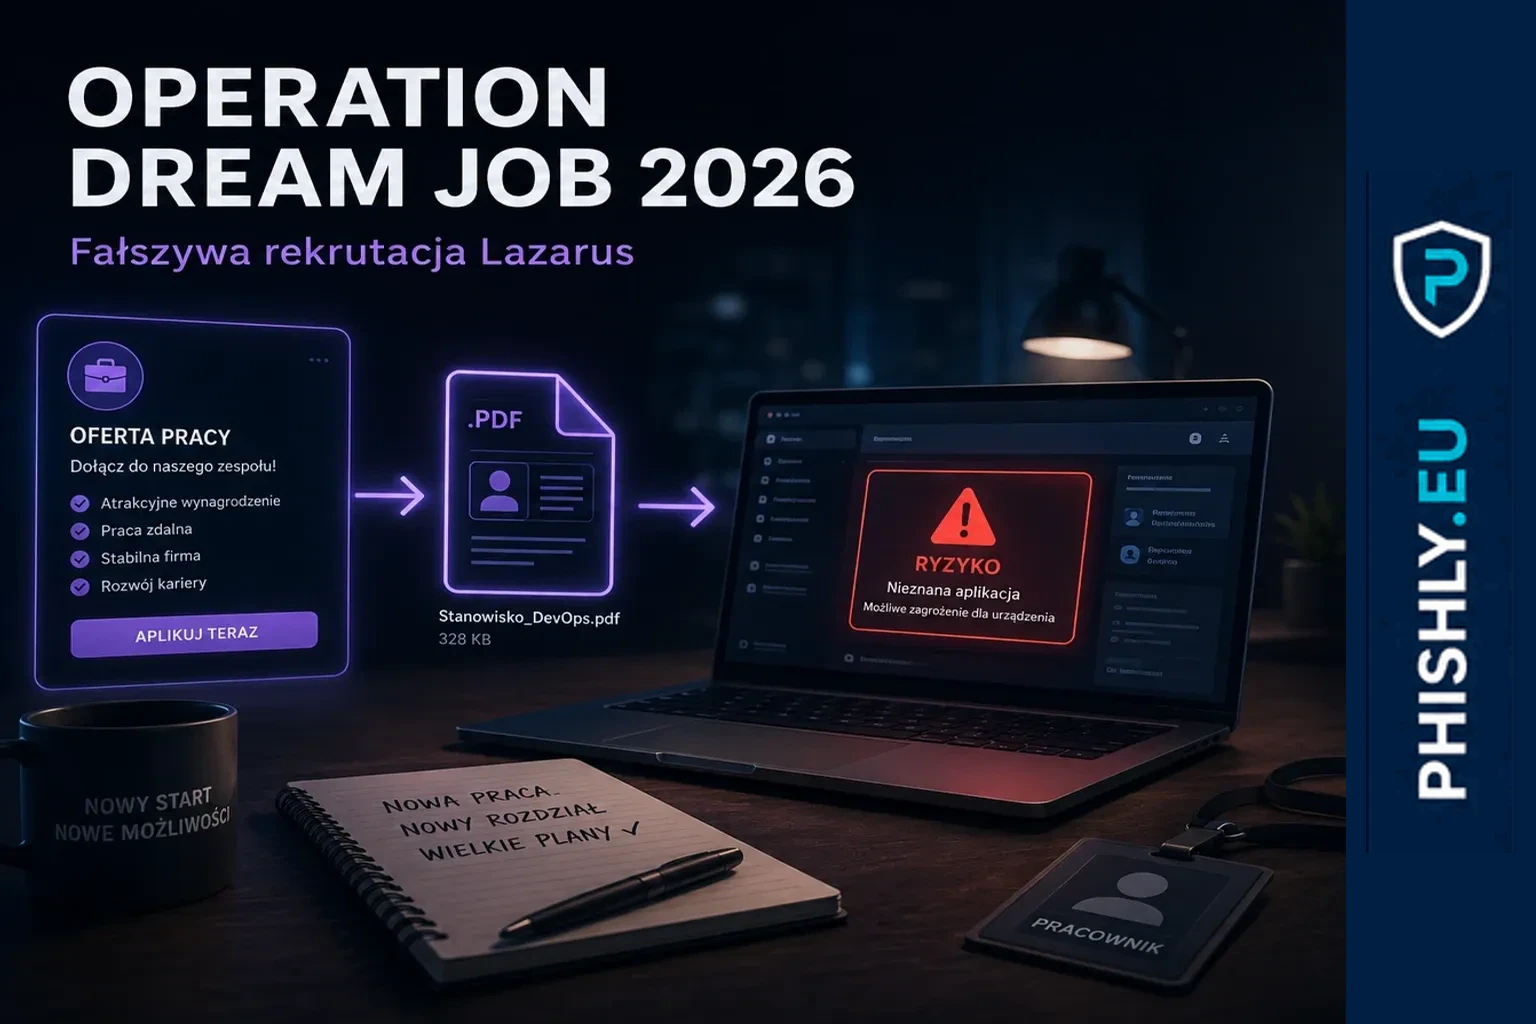
2026-08-16
Operation Dream Job 2026: fałszywa rekrutacja Lazarus wraca
Operation Dream Job pokazuje, jak fałszywa oferta pracy może otworzyć drogę do sieci firmy. Lazarus buduje fikcyjne firmy, rekruterów i procesy rekrutacyjne.
Czytaj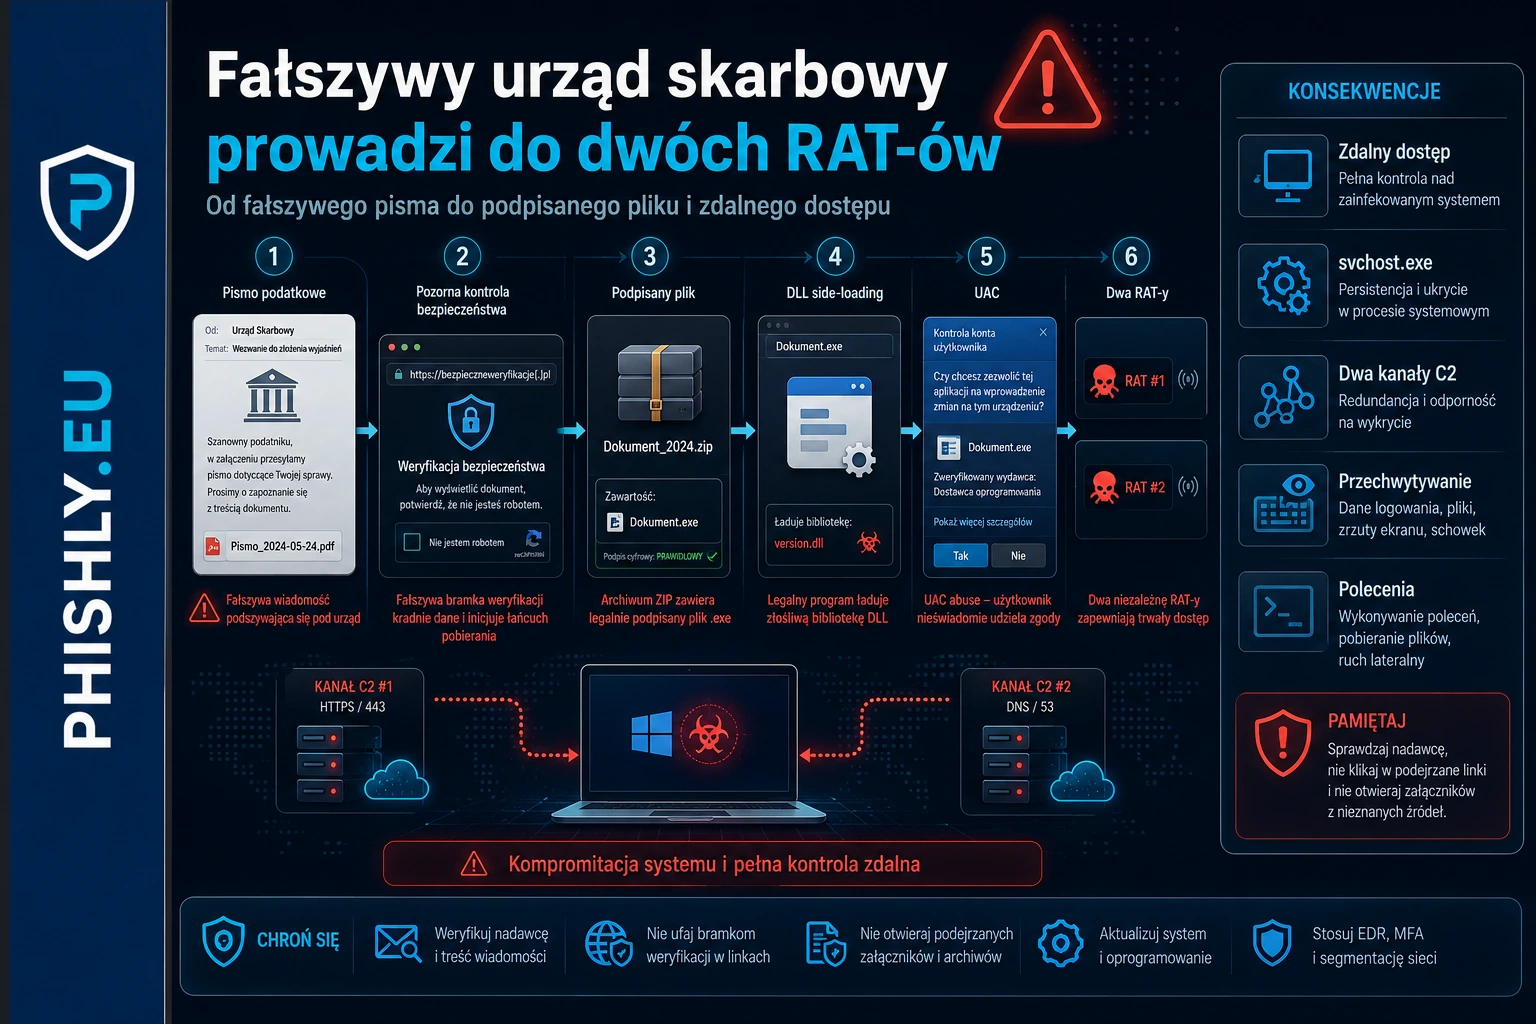
2026-07-12
Fałszywy urząd skarbowy prowadzi do dwóch RAT-ów
Fałszywy urząd skarbowy może prowadzić do pobrania podpisanego pliku i dwóch trojanów zdalnego dostępu. Wyjaśniamy mechanizm i reakcję firmy.
Czytaj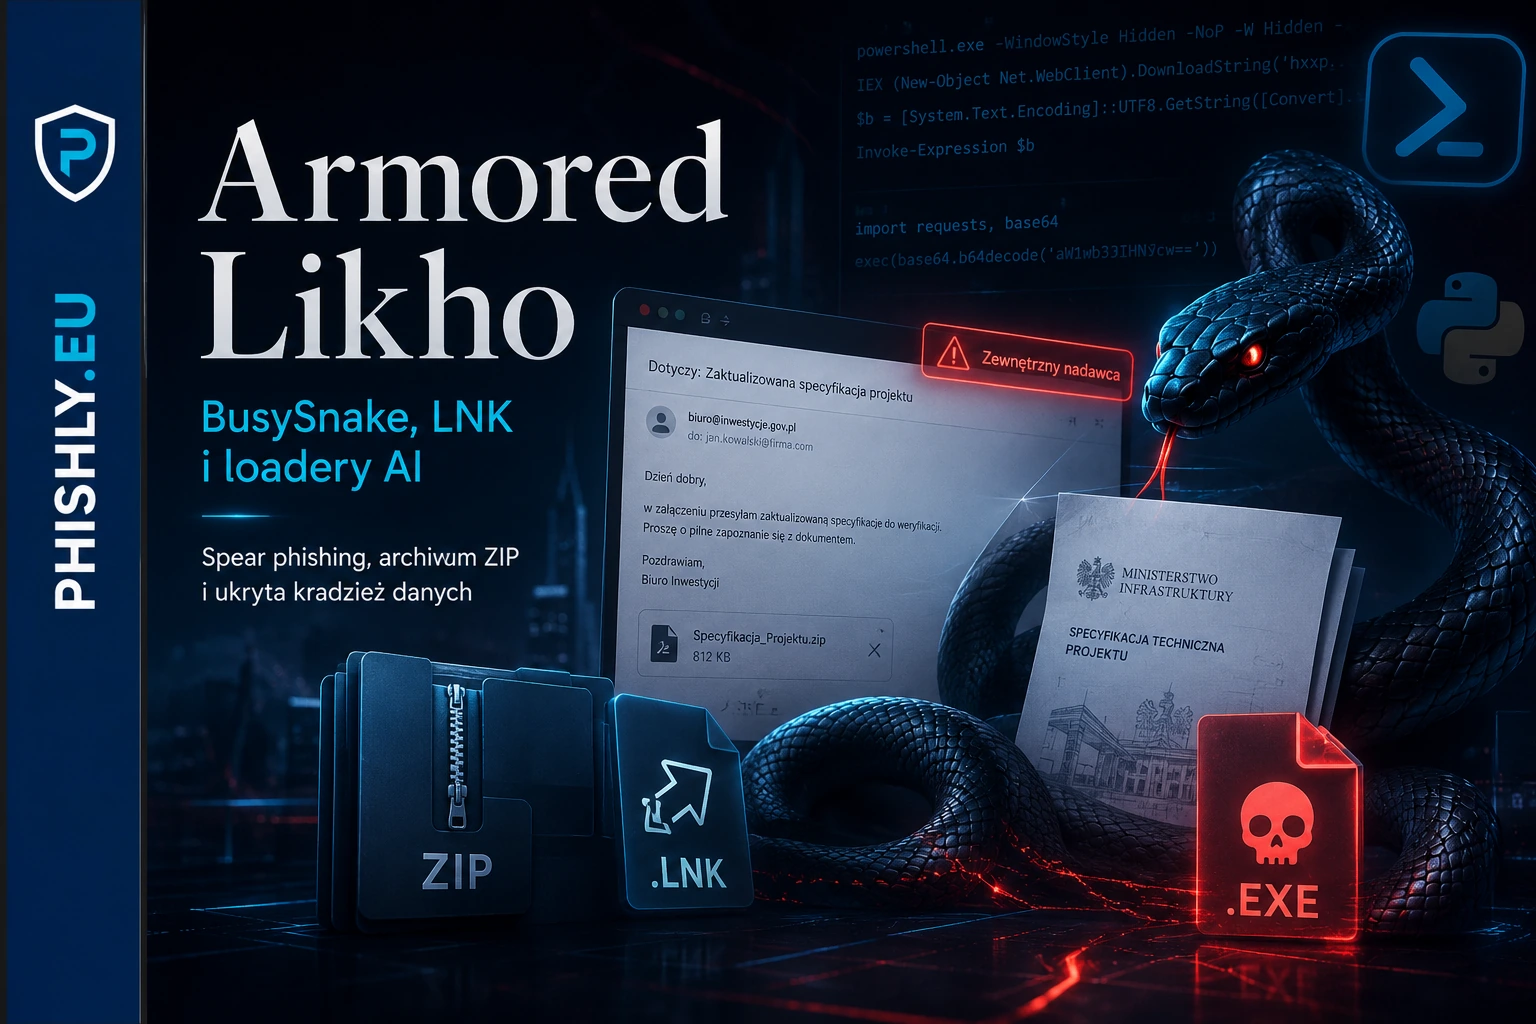
2026-07-11
Armored Likho: phishing z BusySnake i loaderami AI
Armored Likho używa załączników EXE i LNK, dokumentów-przynęt oraz BusySnake Stealer. Wyjaśniamy łańcuch ataku i punkty skutecznej obrony.
Czytaj