Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
2026-08-18
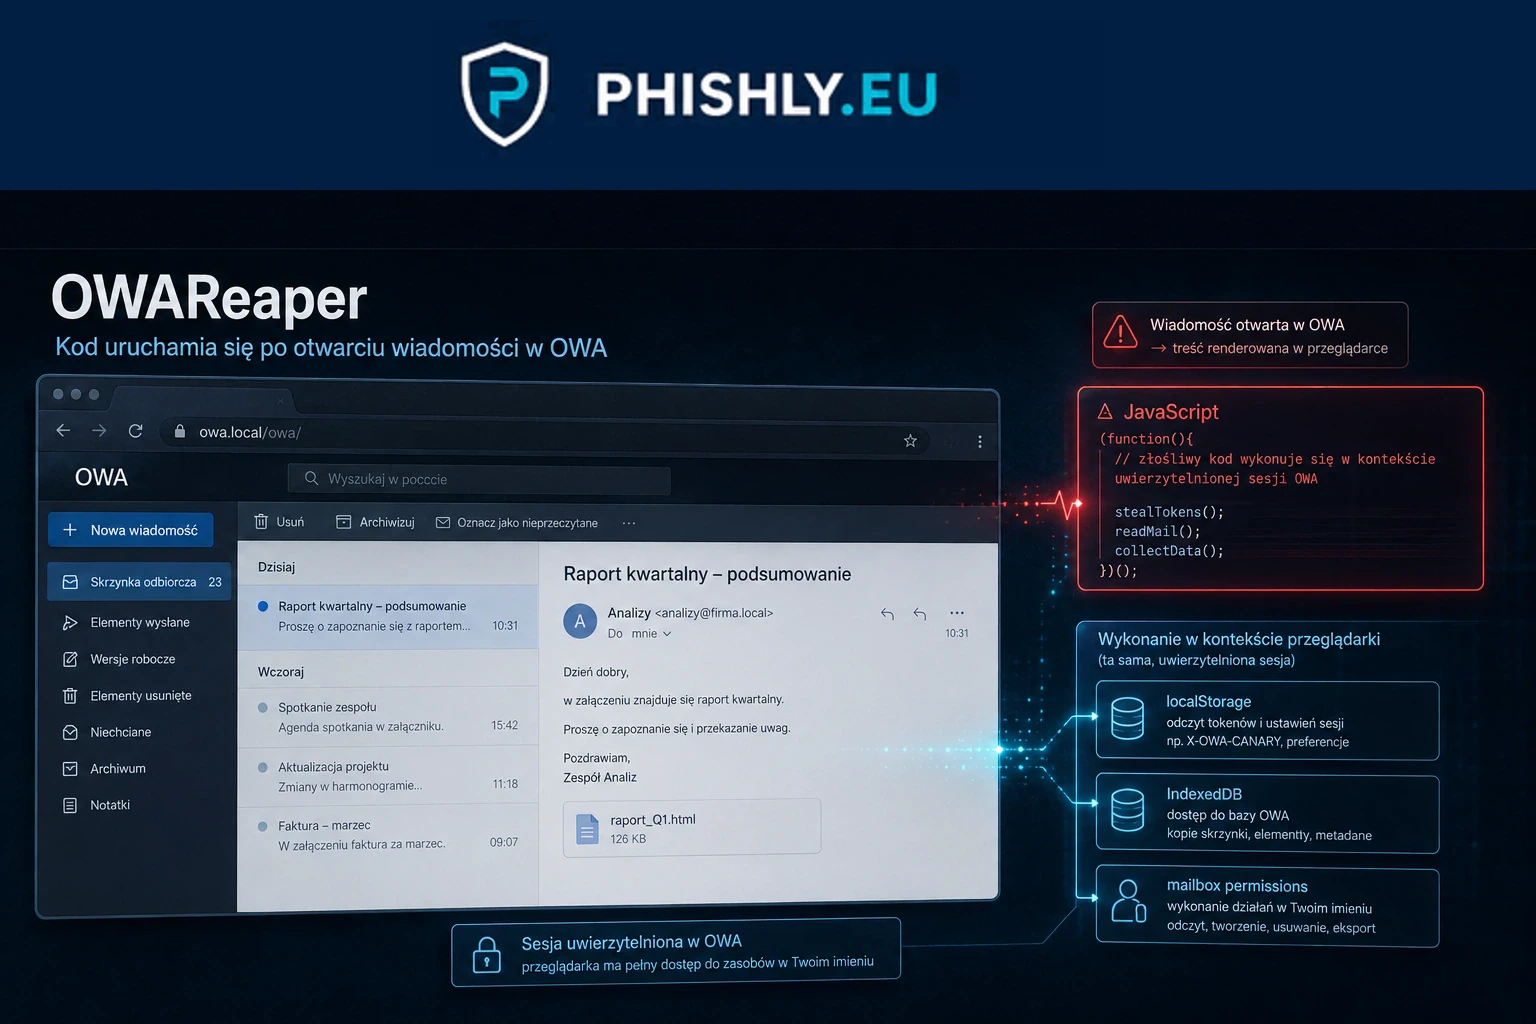
OWAReaper: phishing, który uruchamia się po otwarciu wiadomości w OWA
OWAReaper wykorzystuje podatny Outlook Web Access i może uruchomić atak po otwarciu wiadomości. Wyjaśniamy mechanizm oraz reakcję firmy.
Czytaj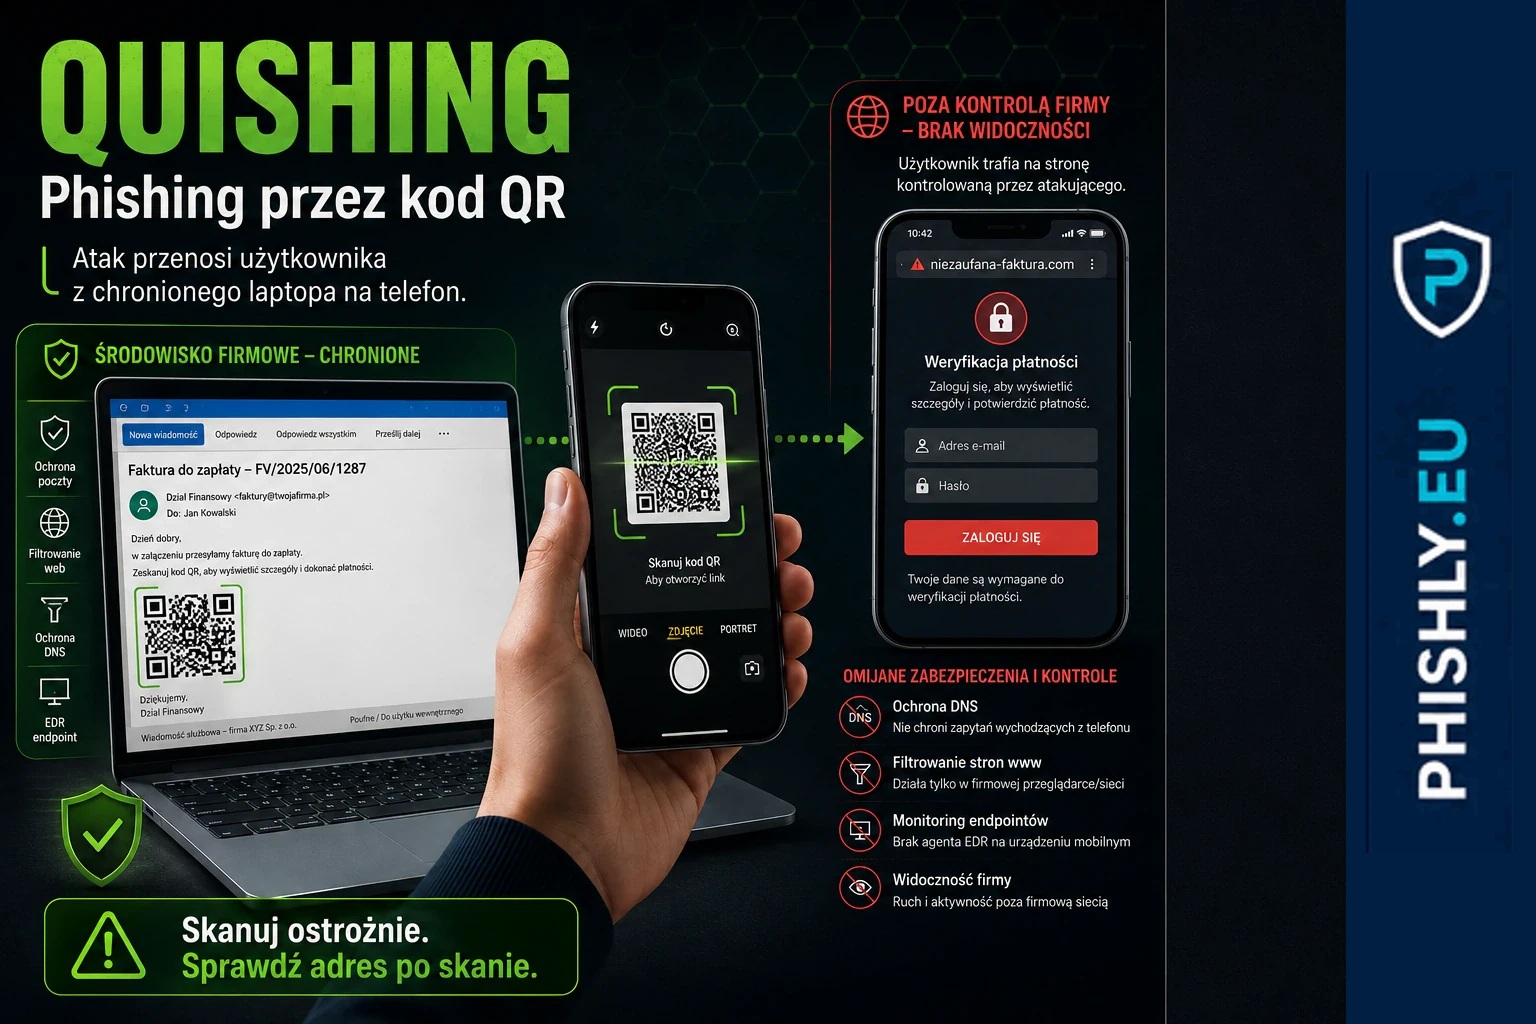
2026-08-18
Quishing – co to jest? Fałszywe kody QR i jak się chronić
Quishing to phishing przez kod QR. Sprawdź, jak rozpoznać fałszywy kod, bezpiecznie ocenić adres i co zrobić po zeskanowaniu lub podaniu danych.
Czytaj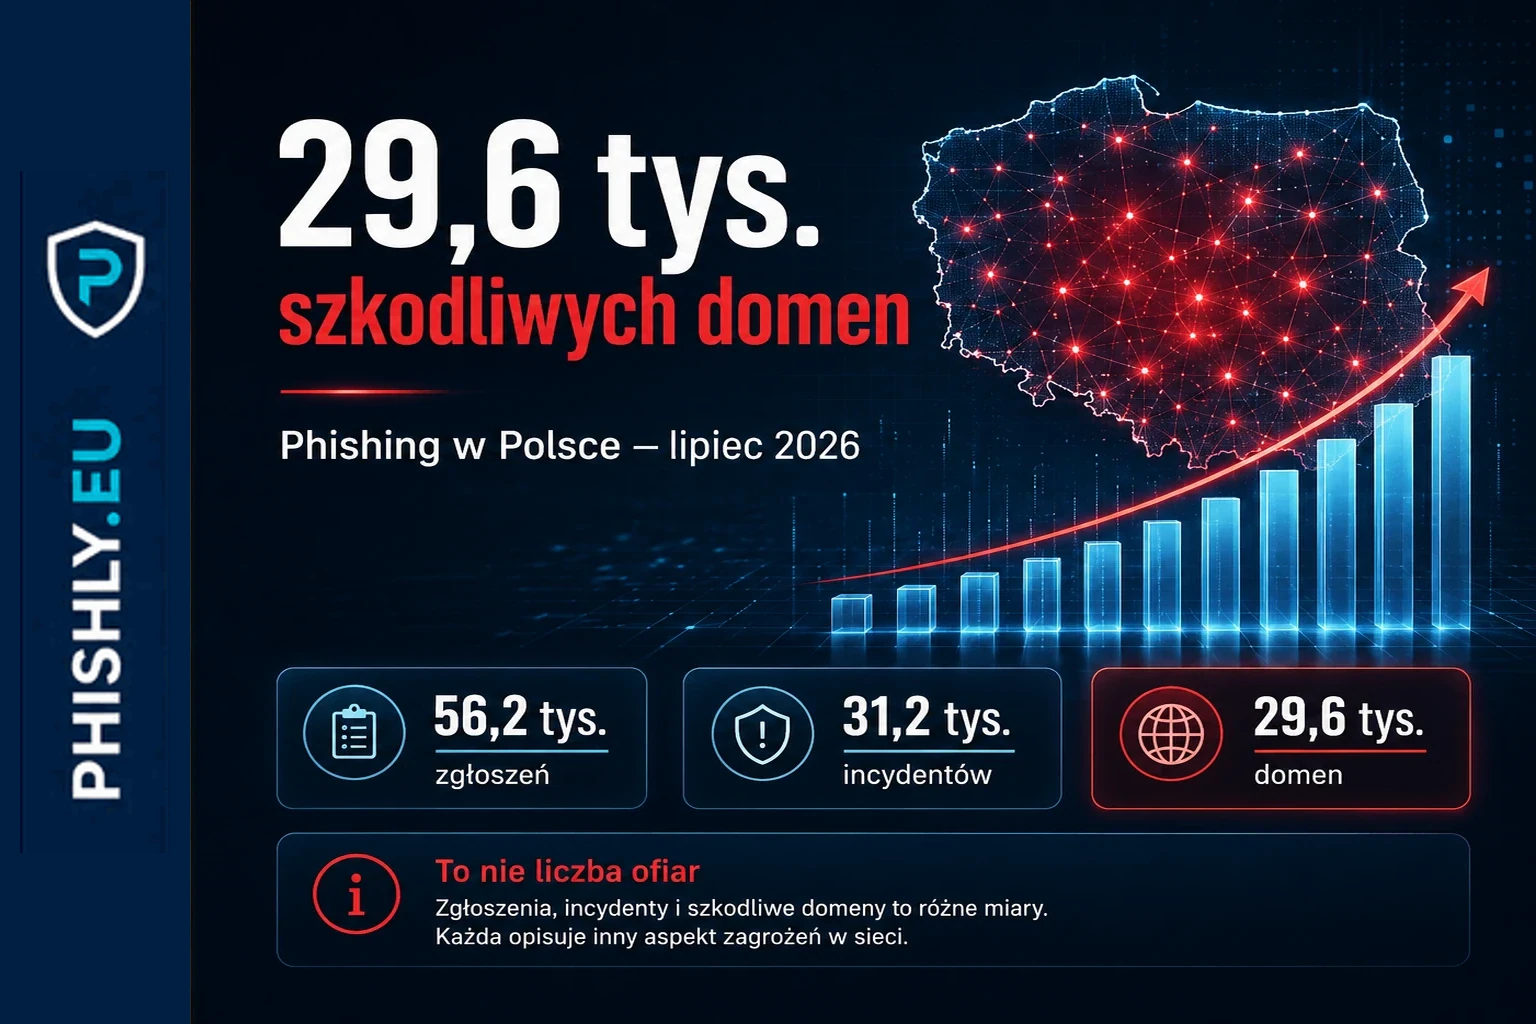
2026-08-18
29,6 tys. szkodliwych domen. Phishing w Polsce w lipcu 2026
CERT Polska dodał w lipcu 29,6 tys. szkodliwych domen. Wyjaśniamy, co mierzą te dane, czego nie dowodzą i co oznaczają dla firm.
Czytaj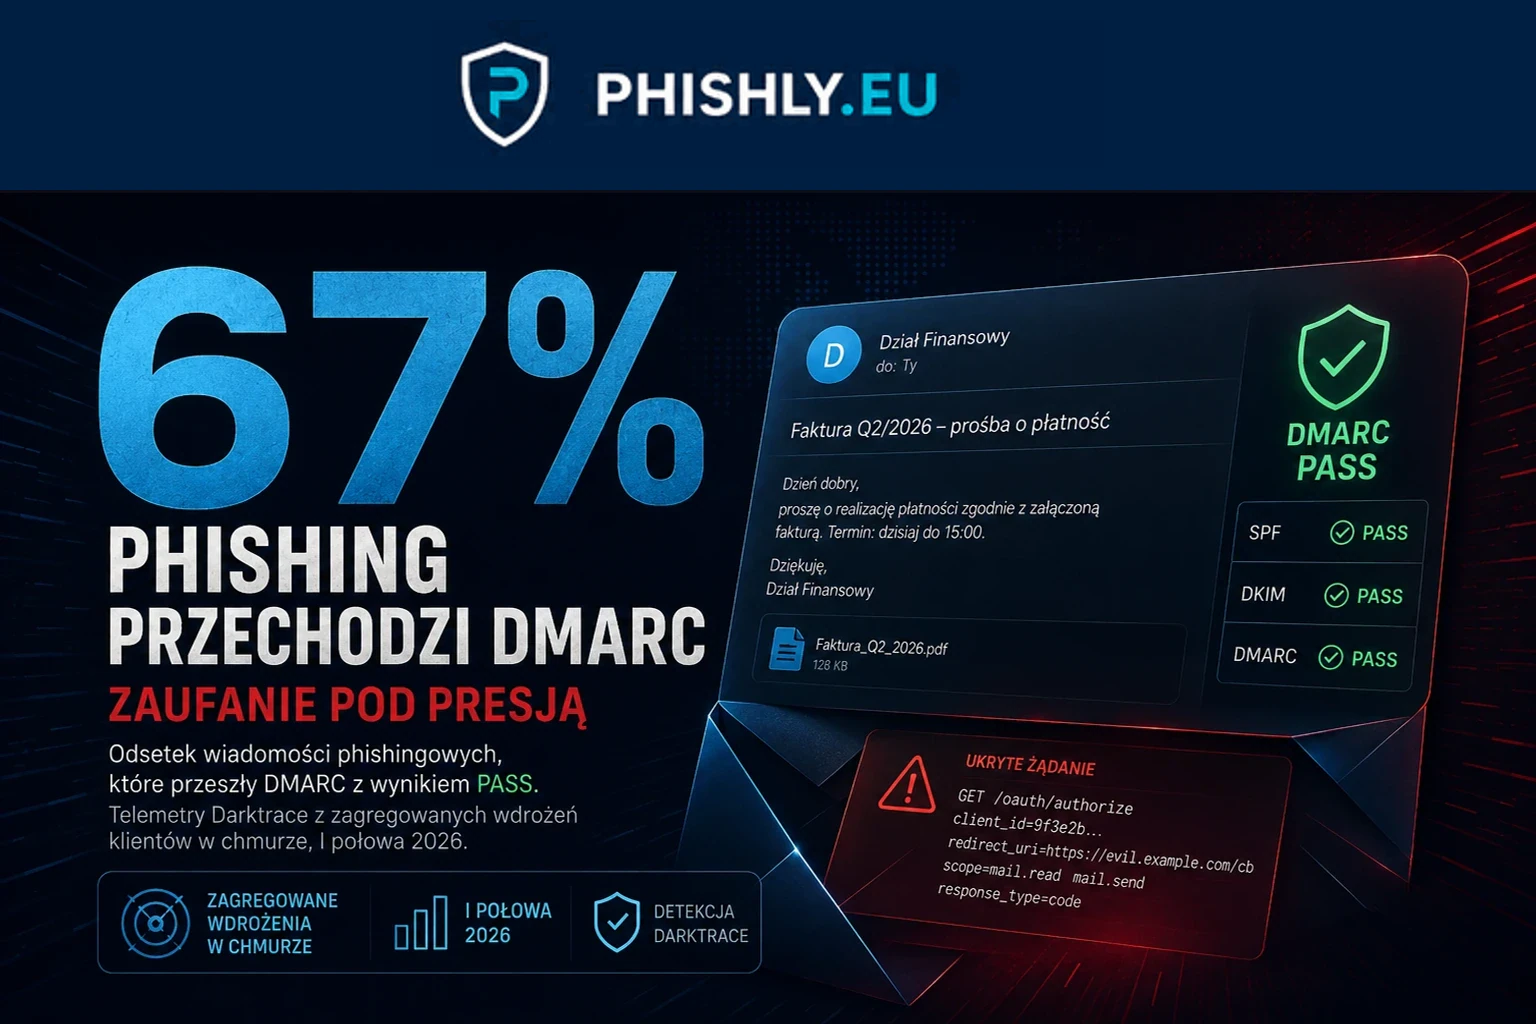
2026-08-17
67% phishingu przechodzi DMARC. Zaufanie pod presją
67% phishingu wykrytego przez Darktrace przeszło DMARC. Wyjaśniamy, dlaczego uwierzytelnienie domeny nie potwierdza bezpieczeństwa wiadomości.
Czytaj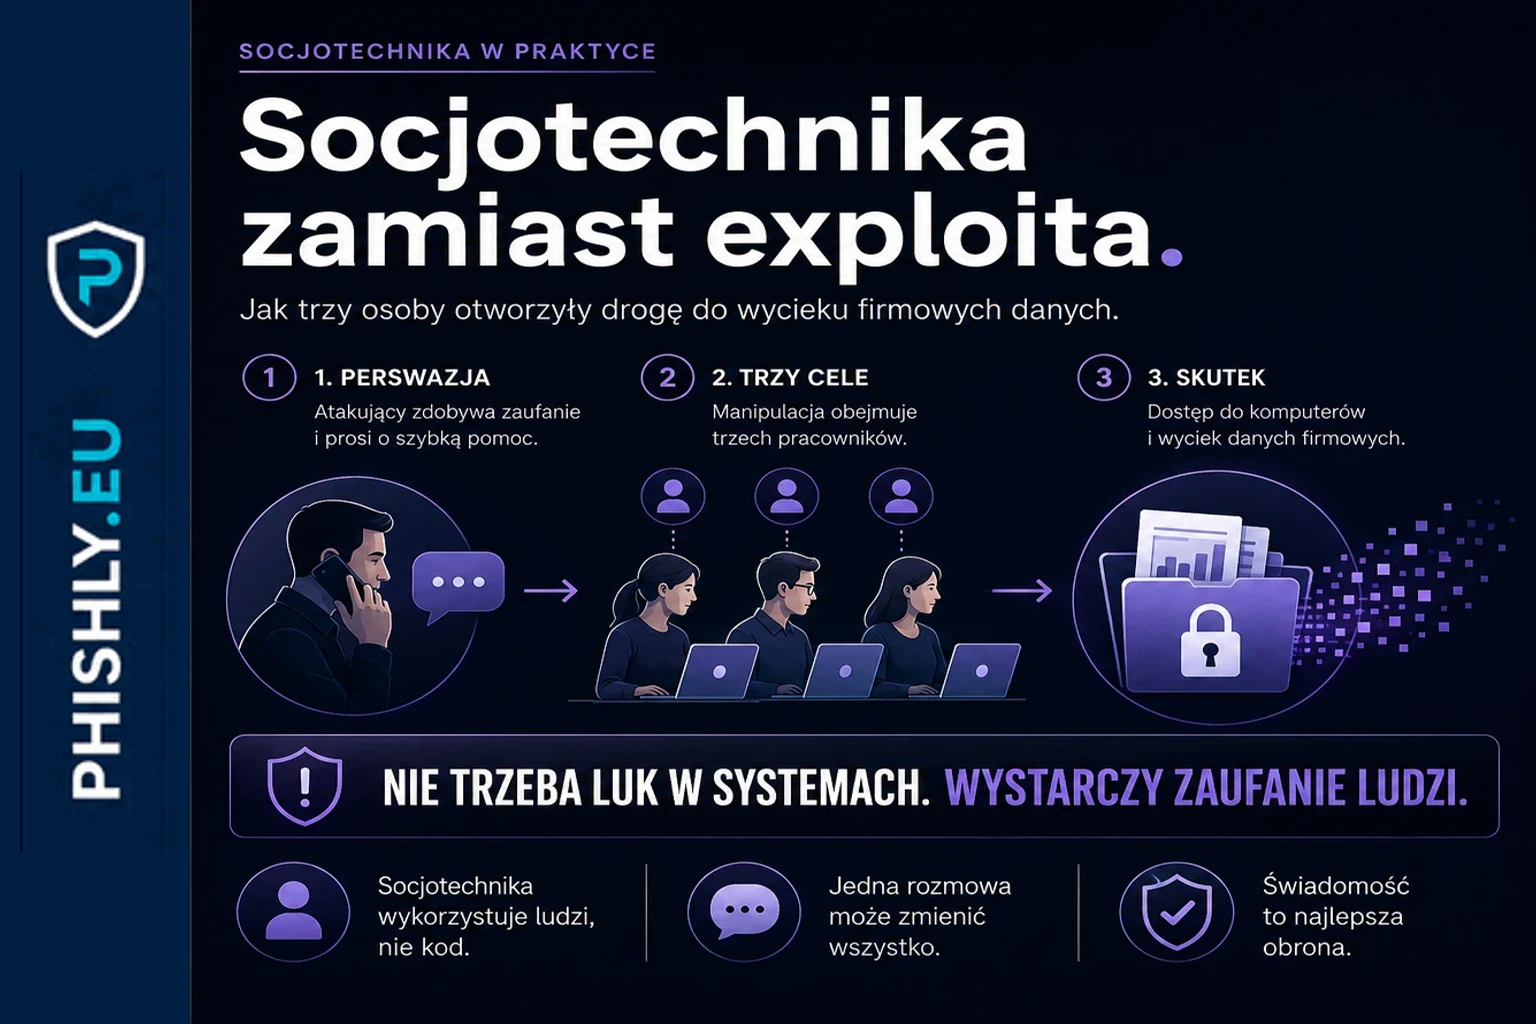
2026-08-16
Levi Strauss: social engineering przeciw trzem pracownikom
Levi Strauss ujawnił incydent, w którym social engineering wobec trzech pracowników doprowadził do dostępu do systemów i eksfiltracji informacji korporacyjnych.
Czytaj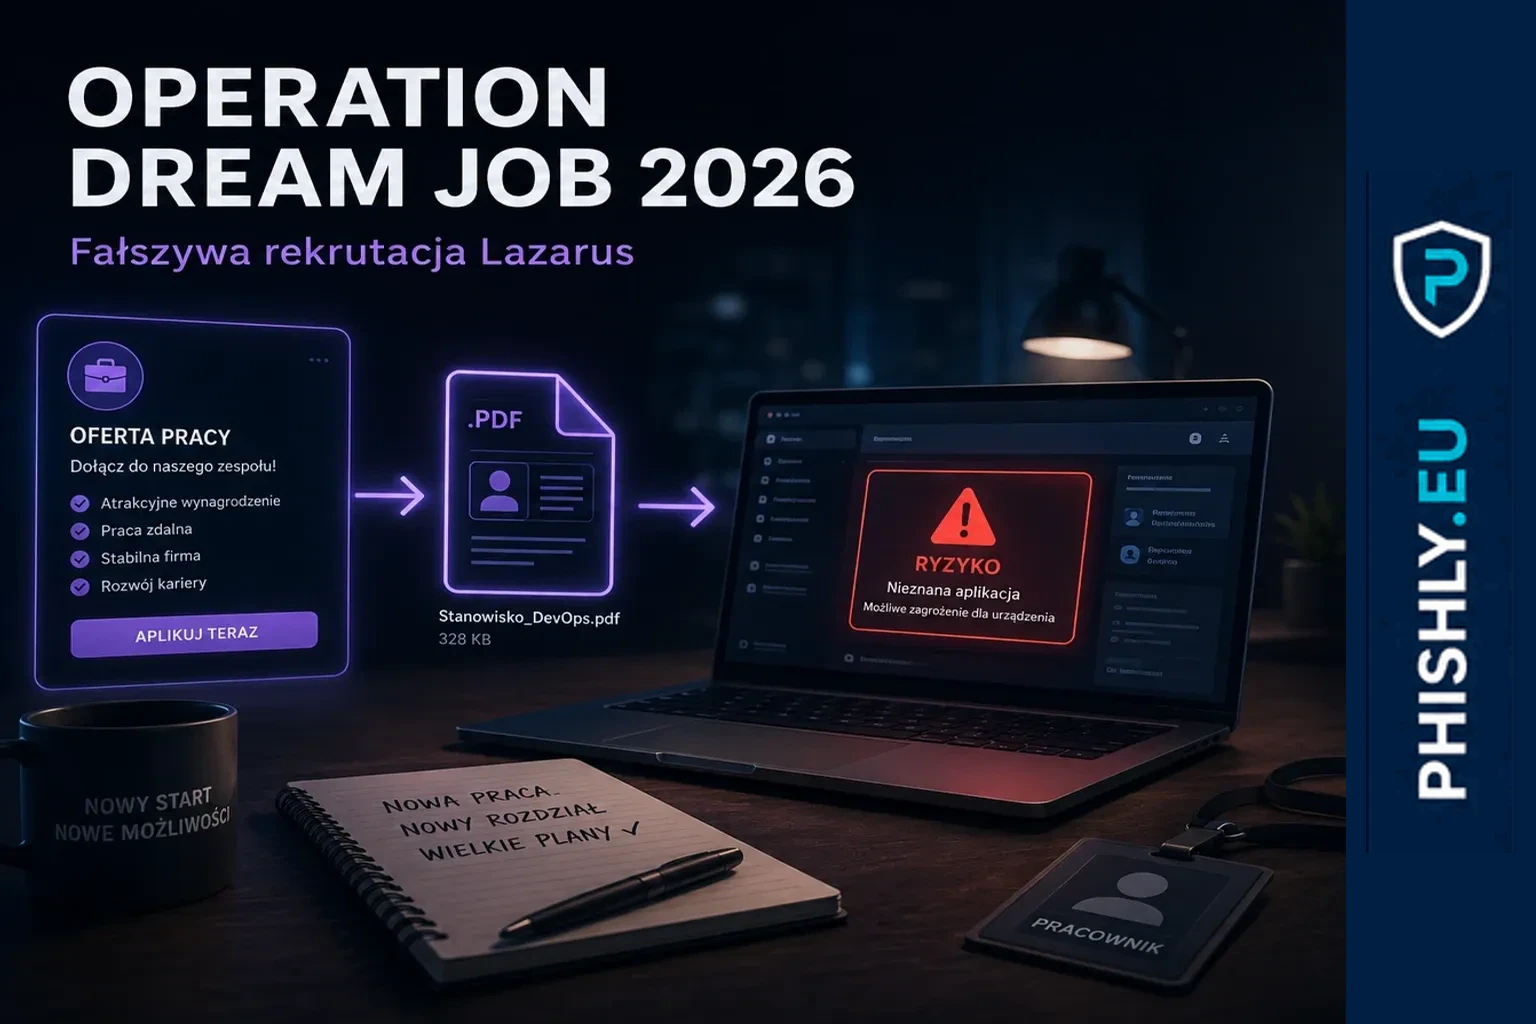
2026-08-16
Operation Dream Job 2026: fałszywa rekrutacja Lazarus wraca
Operation Dream Job pokazuje, jak fałszywa oferta pracy może otworzyć drogę do sieci firmy. Lazarus buduje fikcyjne firmy, rekruterów i procesy rekrutacyjne.
Czytaj