Quishing – co to jest? Fałszywe kody QR i jak się chronić
Quishing to phishing przez kod QR. Sprawdź, jak rozpoznać fałszywy kod, bezpiecznie ocenić adres i co zrobić po zeskanowaniu lub podaniu danych.
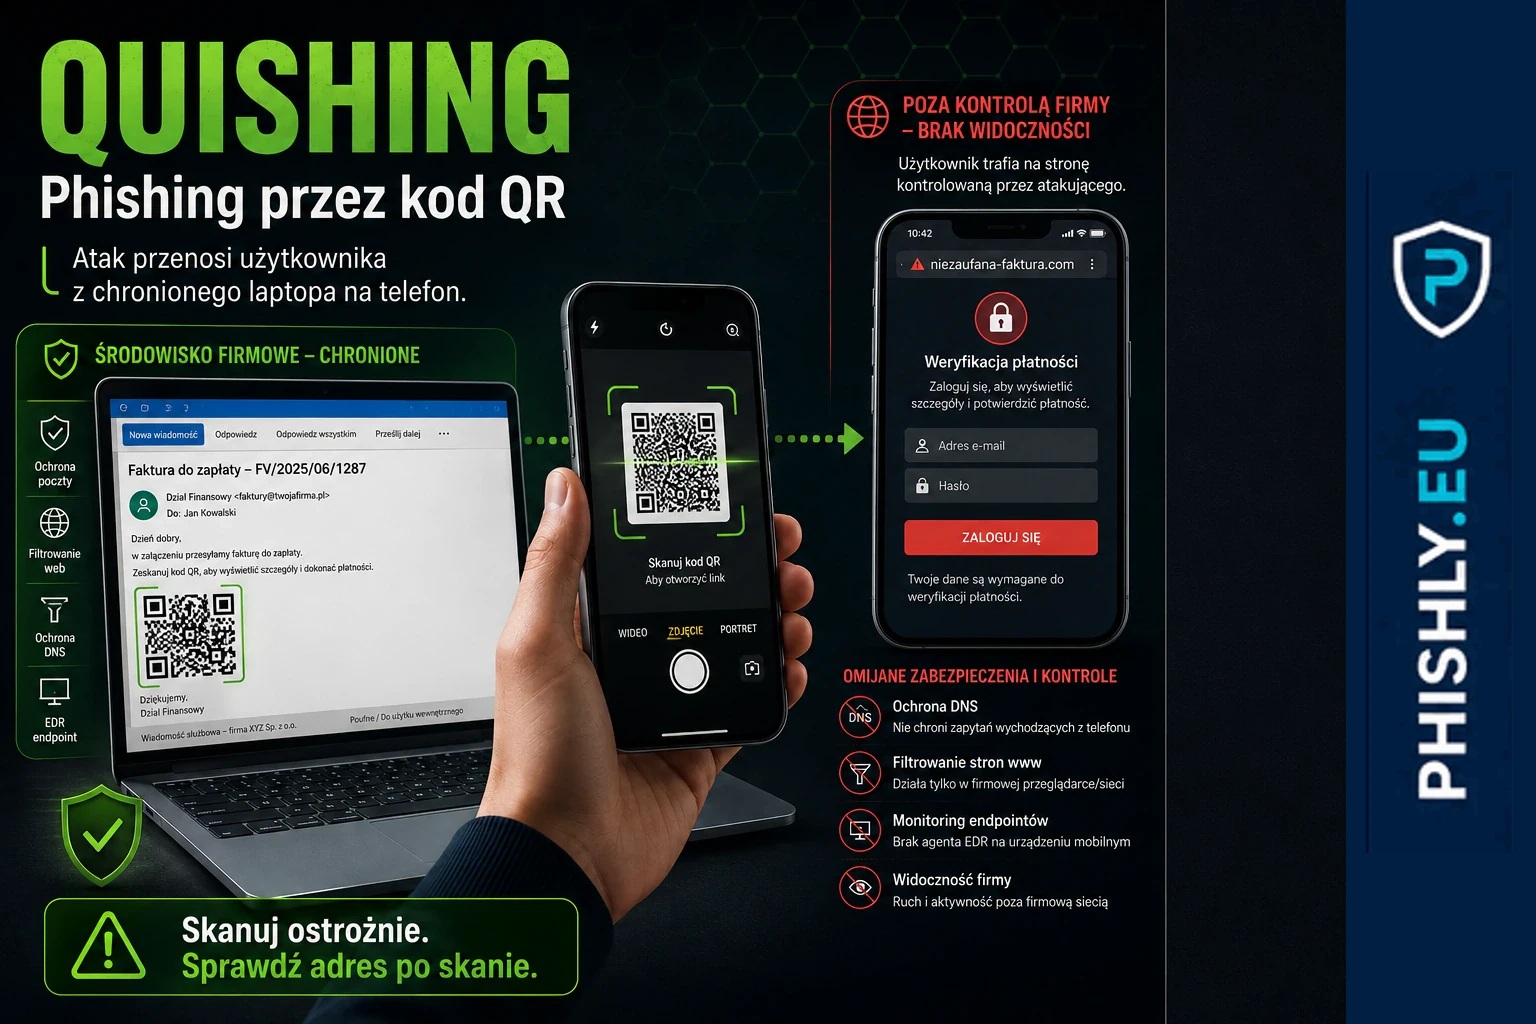
TL;DR: quishing to phishing ukryty w kodzie QR
Quishing to odmiana phishingu, w której oszust wykorzystuje kod QR, aby skierować odbiorcę do fałszywej strony, płatności, pobrania aplikacji albo innej czynności. Nazwa łączy „QR” i „phishing”. Zagrożenie zaczyna się nie od samego skanowania, lecz od zaufania celowi ukrytemu w kodzie i wykonania żądanej czynności bez sprawdzenia.
Kod QR może być wydrukowany na parkomacie, ładowarce, ulotce, fałszywym mandacie lub kartce dołączonej do paczki. Może też znaleźć się w e-mailu jako rzekomy sposób potwierdzenia konta, odebrania dokumentu albo zresetowania uwierzytelniania wieloskładnikowego (MFA), czyli dodatkowej metody potwierdzania logowania.
Najbezpieczniejszy nawyk jest prosty: zanim otworzysz adres z kodu, zobacz jego podgląd i sprawdź, czy źródło oraz domena pasują do czynności, którą rzeczywiście chcesz wykonać. Gdy kod dotyczy logowania lub płatności, otwórz znaną aplikację albo samodzielnie wpisz znany adres zamiast kontynuować ścieżkę narzuconą przez kod.
Jak działa quishing krok po kroku i gdzie można go zatrzymać
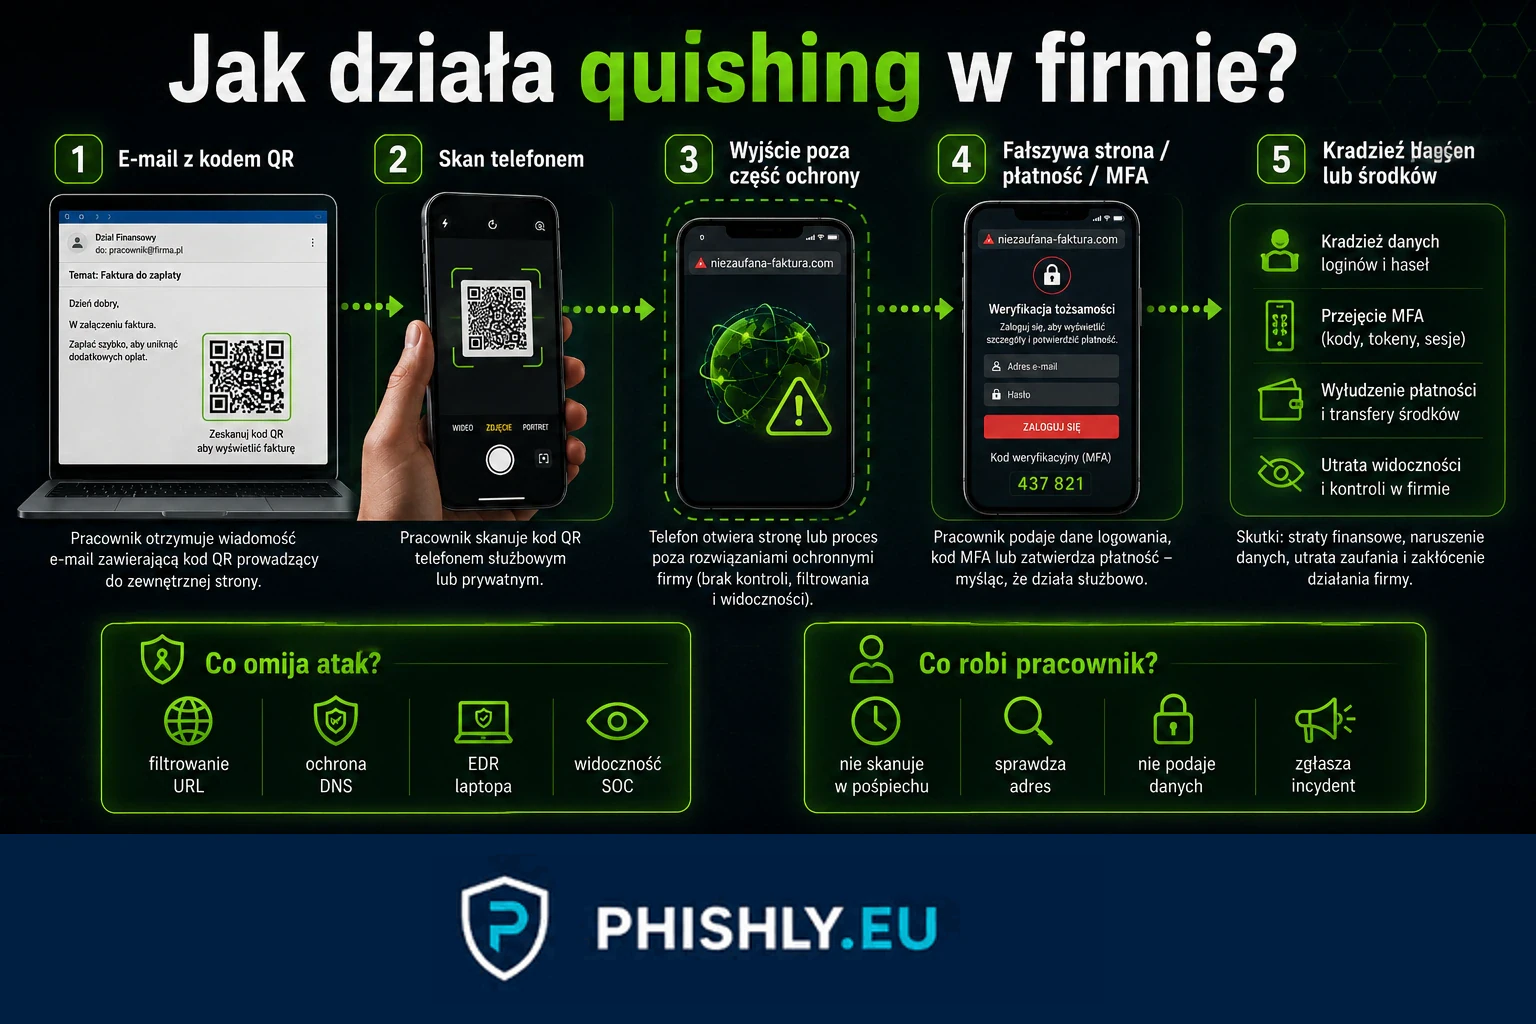
Quishing wykorzystuje ten sam rdzeń co phishing: ktoś próbuje nakłonić odbiorcę do działania, którego ten nie wykonałby po spokojnym sprawdzeniu sytuacji. Kod QR zmienia przede wszystkim sposób dostarczenia adresu lub polecenia.
1. Oszust wybiera sytuację, w której kod QR wygląda naturalnie
Atakujący szuka kontekstu, w którym skanowanie nie budzi zdziwienia. Dla osoby prywatnej może to być parking, ładowarka, przesyłka, mandat, bilet albo ulotka. W firmie może to być dokument od dostawcy, instrukcja IT, materiał HR lub wiadomość o logowaniu.
Nie musi znać szczegółów konkretnej osoby. Wystarczy, że dobrze wybierze sytuację, w której odbiorca chce szybko przejść do kolejnego kroku.
Punkt zatrzymania: zanim skierujesz aparat na kod, odpowiedz sobie na pytanie, czy kod jest normalną częścią tego procesu i czy masz inną, znaną drogę do tej samej usługi.
2. Przygotowuje pretekst i umieszcza kod w wiarygodnym miejscu
Kod może pojawić się w wiadomości, dokumencie, na wydruku albo jako naklejka na prawdziwym urządzeniu. Atakujący liczy na to, że otoczenie przejmie rolę „dowodu”: parkomat wygląda miejsko, paczka wygląda jak prawdziwa przesyłka, a e-mail przypomina zwykłe powiadomienie służbowe.
Niebezpieczny kod nie musi sam wyglądać inaczej niż prawidłowy. Kwadratowy wzór nie mówi użytkownikowi, kto go przygotował ani dokąd prowadzi.
Punkt zatrzymania: obejrzyj miejsce wokół kodu. Dodatkowa naklejka, ślady zaklejenia, kartka doklejona do urządzenia lub nieoczekiwany kod w wiadomości są powodem, by nie przechodzić dalej.
3. Liczy na szybkie przejście z kodu do strony lub działania
Po skierowaniu aparatu na kod telefon zwykle pokazuje podgląd adresu albo proponowanej czynności. To moment, którego nie należy traktować jak formalności. Domena może różnić się od oczekiwanej literą, końcówką lub nazwą, a kod może prowadzić do płatności, pobrania aplikacji albo procesu logowania.
Kod QR może też uruchamiać inne funkcje niż otwarcie strony. Dlatego pytanie „czy adres wygląda dobrze?” jest ważne, ale nie wystarcza. Trzeba również rozumieć, co telefon proponuje zrobić.
Punkt zatrzymania: nie dotykaj podglądu automatycznie. Przeczytaj domenę lub opis czynności; jeśli nie potrafisz ich potwierdzić, zamknij podgląd i otwórz usługę własną drogą.
4. Na stronie prosi o rzecz, która ma dla oszusta wartość
Celem może być hasło, dane karty, płatność, instalacja aplikacji, zgoda na logowanie lub inne potwierdzenie. Atakujący liczy na ciągłość: skoro odbiorca już zeskanował kod i zobaczył znajomo wyglądającą stronę, ma wykonać następne polecenie bez ponownej oceny.
W firmie szczególnie groźne jest logowanie do konta służbowego z telefonu po zeskanowaniu kodu z e-maila. Użytkownik przechodzi wtedy z jednego urządzenia na drugie, a część firmowych zabezpieczeń działających na komputerze może nie obejmować prywatnego telefonu.
Punkt zatrzymania: gdy po kodzie pojawia się prośba o hasło, dane karty, MFA, instalację lub płatność, wyjdź ze strony. Otwórz znaną aplikację albo wpisz adres usługi samodzielnie.
5. Po sukcesie próbuje wykorzystać dane, pieniądze lub dostęp
Jeśli odbiorca poda dane logowania, atakujący może próbować zalogować się na konto. Jeśli przekaże dane karty lub zatwierdzi płatność, skutkiem może być strata finansowa. Jeżeli zainstaluje aplikację lub profil, trzeba ocenić bezpieczeństwo urządzenia.
Nie każda pomyłka ma ten sam skutek. Samo zeskanowanie kodu i zamknięcie podglądu to inna sytuacja niż wpisanie hasła, zatwierdzenie logowania albo wykonanie płatności.
Punkt zatrzymania: zgłoś dokładnie, co się wydarzyło, i od razu wykonaj działania właściwe dla tego kroku: zmianę hasła, wylogowanie sesji, kontakt z bankiem, sprawdzenie urządzenia albo powiadomienie firmowego IT.
Fałszywy kod QR może czekać na parkomacie, mandacie, paczce albo w e-mailu
Quishing nie jest jednym gotowym scenariuszem. Kod QR jest nośnikiem, który można włożyć w różne historie. Wspólne jest to, że odbiorca ma zaufać kontekstowi i wykonać czynność po zeskanowaniu.
Parkomat lub ładowarka. Fałszywa naklejka może zasłaniać prawdziwy kod albo znajdować się obok instrukcji płatności. Realny przykład opisaliśmy w materiale o fałszywych kodach QR na parkomatach w Krakowie. Taki przypadek pokazuje, dlaczego sam fakt, że kod znajduje się na miejskim urządzeniu, nie potwierdza jego pochodzenia.
Mandat, wezwanie do opłaty lub awizo. Kod może być przedstawiony jako skrót do szybkiego uregulowania należności. Presja wynika z obawy przed karą, odsetkami albo utratą przesyłki. Pokrewny mechanizm pokazuje opis fałszywego mandatu z kodem QR: odbiorca ma przejść od rzekomej należności do płatności, zanim sprawdzi źródło.
Ulotka, plakat lub materiał w przestrzeni publicznej. Kod może obiecywać menu, zniżkę, konkurs, ankietę, Wi-Fi albo zapis na wydarzenie. Nie ma tu nadawcy e-mail, którego można ocenić; wiarygodność bierze się z miejsca, projektu graficznego i wygody.
Paczka lub fizyczny list. Kod może pojawić się na kartce dołączonej do przesyłki i sugerować konieczność potwierdzenia odbioru, aktywacji produktu albo weryfikacji konta. Przykład połączenia papierowej korespondencji z kodem QR opisaliśmy w materiale o fizycznym liście phishingowym prowadzącym do wyłudzenia danych.
E-mail lub dokument służbowy. Kod może udawać bezpieczny sposób resetu hasła, potwierdzenia MFA, odczytania faktury, odsłuchania wiadomości albo wejścia do dokumentu. Zamiast kliknięcia na komputerze odbiorca sięga po telefon i może kontynuować poza częścią zabezpieczeń stosowanych na służbowym urządzeniu.
Dlaczego quishing działa: pośpiech, zaufanie i zmiana urządzenia
Kod QR jest zaprojektowany po to, aby skrócić drogę między informacją a działaniem. W quishingu ta wygoda staje się częścią socjotechniki, czyli manipulowania decyzją człowieka bez potrzeby przełamywania zabezpieczeń technicznych.
Pośpiech działa, gdy komunikat sugeruje karę, utratę paczki, blokadę konta, wygaśnięcie dostępu albo pilne polecenie z pracy. Odbiorca skupia się wtedy na zakończeniu zadania, a nie na sprawdzeniu źródła.
Autorytet i znajomy kontekst mogą wynikać z miejsca albo roli. Kod na parkomacie wygląda jak element infrastruktury. Kod w wiadomości rzekomego działu IT wygląda jak element procesu logowania. Kod na fakturze wygląda jak skrót do płatności.
Ukryty cel utrudnia ocenę przed skanowaniem. Zwykły adres można przeczytać bez otwierania. W kodzie QR adres jest zapisany w obrazie, więc użytkownik poznaje go dopiero po odczytaniu przez urządzenie.
Zmiana urządzenia rozrywa kontekst bezpieczeństwa. E-mail może przyjść na chroniony komputer, lecz kod jest skanowany prywatnym telefonem. Telefon może mieć inne filtrowanie sieci, inną przeglądarkę i brak firmowego narzędzia do zgłaszania podejrzanych stron.
Mały pierwszy krok obniża opór. „Tylko zeskanuj” brzmi mniej ryzykownie niż „podaj hasło”. Dopiero po skanowaniu pojawia się formularz, płatność lub instalacja. Obrona działa lepiej, gdy użytkownik ocenia każdy kolejny krok osobno, zamiast uznawać, że wcześniejsze zeskanowanie potwierdziło wiarygodność całej ścieżki.
Jak sprawdzić kod QR przed wejściem na stronę
Nie trzeba rozpoznawać każdego fałszywego kodu po wyglądzie. Lepsza metoda polega na sprawdzeniu źródła, podglądu adresu i sensu żądanej czynności.
- Użyj aparatu lub wbudowanego skanera telefonu. Nie instaluj dodatkowej aplikacji tylko po to, aby odczytać kod.
- Zatrzymaj się na podglądzie. Większość telefonów pokazuje domenę albo rodzaj czynności przed otwarciem. Przeczytaj ją w całości, jeśli urządzenie na to pozwala.
- Porównaj domenę z usługą, której oczekujesz. Literówka, nietypowa końcówka, skrócony adres albo nazwa niezwiązana z usługą są powodem do przerwania.
- Sprawdź fizyczne miejsce. Naklejka przyklejona na innym kodzie, nierówne krawędzie, inny materiał lub dodatkowa kartka mogą świadczyć o podmianie.
- Nie loguj się przez nieoczekiwany kod. Jeśli e-mail mówi o resecie hasła albo MFA, zamknij wiadomość i wejdź do portalu firmy z zakładki, aplikacji lub adresu wpisanego samodzielnie.
- Nie płać z kodu, którego pochodzenia nie potrafisz potwierdzić. Przy parkomacie, ładowarce, bilecie albo fakturze otwórz aplikację operatora lub znany serwis płatności własną drogą.
- Sprawdź, czy sama czynność ma sens. Prawidłowo wyglądająca domena nie zmienia faktu, że nieoczekiwane żądanie hasła, danych karty lub instalacji wymaga dodatkowego potwierdzenia.
Kłódka przy adresie i połączenie HTTPS nie potwierdzają, że strona należy do właściwej firmy. Oznaczają jedynie, że połączenie z daną stroną jest szyfrowane. Oszust może również używać szyfrowania na własnej domenie.
Co zrobić po zeskanowaniu fałszywego kodu QR
Reakcję dobierz do tego, co wydarzyło się po skanowaniu. Nie czekaj z działaniem tylko dlatego, że nie masz pewności, czy strona rzeczywiście była fałszywa.
Jeśli tylko zeskanowałeś kod albo otworzyłeś stronę
Zamknij stronę i nie wracaj do niej. Nie pobieraj pliku, nie instaluj aplikacji i nie zezwalaj na dodatkowe uprawnienia. Jeśli kod był na parkomacie, ładowarce lub innym urządzeniu, zanotuj lokalizację i zgłoś go zarządcy lub operatorowi.
Podejrzaną stronę lub próbę oszustwa internetowego możesz zgłosić CERT Polska przez incydent.cert.pl. W pracy prześlij informację do działu IT lub bezpieczeństwa razem z przybliżonym czasem, miejscem kodu i tym, co telefon wyświetlił.
Jeśli odpowiedziałeś na wiadomość lub podałeś dane kontaktowe
Przerwij rozmowę. Zapisz, jakie informacje przekazałeś i komu, ponieważ mogą posłużyć do kolejnej, bardziej dopasowanej próby. W firmie zgłoś to osobie lub zespołowi odpowiedzialnemu za bezpieczeństwo, aby mogli ostrzec innych odbiorców i sprawdzić podobne wiadomości.
Jeśli podałeś hasło albo zatwierdziłeś logowanie
Otwórz prawidłową usługę samodzielnie, zmień hasło i wyloguj aktywne sesje, jeśli usługa umożliwia ich unieważnienie. Sprawdź ustawienia MFA, czyli uwierzytelniania wieloskładnikowego: czy nie dodano nowej metody logowania, numeru telefonu lub urządzenia, którego nie rozpoznajesz.
Dla konta służbowego skontaktuj się z firmowym IT lub zespołem bezpieczeństwa przez numer z firmowego katalogu albo system zgłoszeń otwarty samodzielnie. Podaj, czy wpisałeś tylko hasło, czy również zatwierdziłeś dodatkowy krok logowania.
Jeśli podałeś dane karty albo wykonałeś płatność
Skontaktuj się z bankiem przez numer z odwrotu karty lub aplikację banku. Zgłoś ujawnienie danych albo podejrzaną transakcję i wykonaj wskazane przez bank działania, w tym zastrzeżenie lub blokadę karty, gdy jest to potrzebne. Sprawdź historię operacji i zachowaj potwierdzenia.
Jeżeli płatność dotyczyła parkomatu lub innego urządzenia publicznego, zgłoś dodatkowo miejsce kodu jego zarządcy. Dzięki temu można usunąć naklejkę i ograniczyć ryzyko dla kolejnych osób.
Jeśli pobrałeś aplikację, plik lub profil
Nie loguj się dalej i nie wpisuj kolejnych danych. W przypadku telefonu służbowego skontaktuj się z IT, podając nazwę pobranego elementu i czas instalacji. Na prywatnym urządzeniu usuń podejrzaną aplikację tylko wtedy, gdy potrafisz zrobić to bezpiecznie; przy nietypowym zachowaniu telefonu lub nadanych szerokich uprawnieniach skorzystaj z pomocy zaufanego serwisu albo wsparcia producenta urządzenia.
Quishing w firmie: księgowość, HR, IT i wiadomość od prezesa
W pracy kod QR może wyglądać jak skrót do zwykłego zadania. Poniższe sytuacje są przykładami edukacyjnymi, a nie opisami prawdziwych incydentów.
Księgowość i dostawca. Do faktury dołączony jest kod opisany jako szybka płatność lub podgląd korekty. Kwota i nazwa kontrahenta wyglądają znajomo. Pracownik nie skanuje kodu do płatności, tylko porównuje dokument z zamówieniem i otwiera bankowość oraz kartotekę dostawcy własną drogą.
HR i benefit pracowniczy. Pracownicy dostają plakat lub e-mail z kodem do rzekomej rejestracji w nowym programie świadczeń. Po skanowaniu pojawia się logowanie służbowe. Zamiast wpisywać hasło pracownik otwiera firmowy portal HR z zapisanej zakładki i sprawdza, czy taka akcja rzeczywiście trwa.
IT i reset MFA. Wiadomość twierdzi, że trzeba ponownie skonfigurować uwierzytelnianie wieloskładnikowe. Kod otwiera ekran podobny do logowania. Pracownik zamyka stronę i kontaktuje się z helpdeskiem przez system zgłoszeń lub numer zapisany w firmowym katalogu.
Wiadomość od prezesa. Pracownik dostaje krótką prośbę o zeskanowanie kodu, aby zaakceptować dokument lub pilną płatność. Autorytet nadawcy ma przyspieszyć decyzję. Bezpieczny proces wymaga, aby nietypowe polecenie finansowe zostało potwierdzone niezależnie od wiadomości i zgodnie z zasadami akceptacji przelewów.
Quishing w firmie nie jest więc problemem wyłącznie poczty. Dotyka płatności, logowania, wsparcia IT, dokumentów, urządzeń mobilnych i fizycznej przestrzeni biura.
Jak organizacja ogranicza quishing procesem i zabezpieczeniami
Najlepszy efekt daje połączenie kontroli technicznych z prostymi zasadami procesu. Każda warstwa ma zatrzymać inny moment ataku.
Analiza kodów QR w poczcie i dokumentach. Brama pocztowa lub inne narzędzie ochrony powinny, jeśli to możliwe, rozpoznawać kody osadzone w obrazach i dokumentach oraz analizować adresy, do których prowadzą. Trzeba jednak założyć, że część kodów dotrze do użytkownika albo pojawi się poza e-mailem.
Zarządzane telefony i ochrona sieciowa. Jeśli pracownicy używają telefonów służbowych, organizacja może stosować aktualizacje, zarządzanie urządzeniami oraz filtrowanie złośliwych stron także na urządzeniach mobilnych. Przy prywatnych telefonach trzeba jasno określić, jakie procesy wolno na nich wykonywać.
Metody logowania odporne na phishing. Dla ważnych kont można stosować mechanizmy oparte na FIDO2 lub WebAuthn, które wiążą uwierzytelnienie z właściwą stroną usługi i ograniczają skutki wpisania hasła na podstawionej stronie. Nie zastępują one kontroli płatności ani ostrożności przy instalowaniu aplikacji.
Stałe ścieżki logowania i płatności. Pracownicy powinni wiedzieć, gdzie samodzielnie otwierać portal kadrowy, bankowość, system zakupowy i panel IT. Im mniej procesów zaczyna się od przypadkowego kodu w wiadomości, tym łatwiej zauważyć odstępstwo.
Weryfikacja zmian o dużym skutku. Zmiana numeru rachunku, nietypowy przelew, dodanie nowej metody logowania lub nadanie dostępu powinny wymagać potwierdzenia niezależnego od wiadomości, która zainicjowała żądanie.
Prosty sposób zgłaszania. Pracownik powinien znać konkretną drogę: przycisk zgłoszenia w poczcie, numer helpdesku z firmowego katalogu albo adres zespołu bezpieczeństwa zapisany w intranecie. Zgłoszenie po zeskanowaniu jest nadal użyteczne, nawet jeśli nie doszło do podania danych.
Ćwiczenia obejmujące QR i telefon. Testy phishingowe dla firm mogą sprawdzić, czy pracownik zauważy nieoczekiwany kod, przeczyta podgląd adresu, przerwie logowanie lub płatność i zgłosi sytuację. Wynik powinien mierzyć decyzje na kolejnych etapach, a nie tylko samo zeskanowanie.
Mity o quishingu, które utrudniają bezpieczną decyzję
„Samo zeskanowanie zawsze infekuje telefon.” Nie. Zeskanowanie często tylko odczytuje dane i pokazuje podgląd. Ryzyko rośnie, gdy użytkownik otwiera stronę, pobiera element, nadaje uprawnienia, wpisuje dane albo zatwierdza płatność czy logowanie.
„Kod QR jest bezpieczny, jeśli znajduje się na prawdziwym urządzeniu.” Nie. Fizyczny kod można zakleić lub dodać obok oryginalnej instrukcji. Miejsce pomaga ocenić kontekst, ale nie potwierdza pochodzenia samej naklejki.
„Kłódka w przeglądarce oznacza prawdziwą stronę.” Nie. HTTPS szyfruje połączenie z daną domeną, lecz oszust może uzyskać certyfikat dla własnej domeny. Nadal trzeba sprawdzić nazwę strony i sens żądanej czynności.
„Quishing dotyczy tylko banków i płatności.” Nie. Kod może prowadzić do logowania służbowego, instalacji aplikacji, parowania urządzenia, formularza z danymi albo innej czynności.
„Firmowy filtr poczty rozwiązuje problem.” Nie w całości. Kod może pojawić się na papierze, urządzeniu w przestrzeni publicznej lub na prywatnym telefonie. Nawet w e-mailu obraz z kodem może wymagać innych metod analizy niż zwykły odnośnik.
„Jeśli kod przyszedł od znajomej osoby, można mu zaufać.” Konto nadawcy może zostać przejęte, a wiadomość może zostać przesłana dalej bez sprawdzenia. Przy logowaniu, płatności lub instalacji zawsze oceniaj samą czynność, nie tylko relację z nadawcą.
Quishing, phishing, smishing i vishing – pojęcia pokrewne
Phishing jest kategorią nadrzędną: oszust podszywa się pod zaufaną osobę lub organizację i próbuje nakłonić odbiorcę do przekazania danych, pieniędzy albo dostępu. Quishing różni się przede wszystkim tym, że przejście do kolejnego kroku jest zapisane w kodzie QR.
Smishing to phishing przez SMS. Wiadomość może zawierać zwykły link, ale może też dołączyć obraz z kodem QR. Więcej o samym kanale SMS opisuje hasło smishing – oszustwa SMS.
Vishing wykorzystuje rozmowę głosową. Oszust może zadzwonić po wcześniejszym zeskanowaniu kodu i udawać pracownika banku, wsparcia technicznego lub innej instytucji. Mechanizm rozmowy wyjaśnia hasło co to jest vishing.
Nazwy kanałów pomagają opisać atak, ale decyzja obronna pozostaje podobna: nie pozwól, aby nieoczekiwana wiadomość, kod lub rozmówca samodzielnie wybrali stronę, numer, aplikację i dalszy krok. Gdy stawką są dane, pieniądze albo dostęp, otwórz usługę własną drogą i sprawdź żądanie niezależnie.
Najkrótsza bezpieczna zasada przy kodzie QR
Kod QR nie jest dowodem zaufania i sam w sobie nie jest zagrożeniem. Traktuj go jak skrót do nieznanego celu: najpierw sprawdź źródło i podgląd adresu, a dopiero potem zdecyduj, czy chcesz przejść dalej.
Przy logowaniu lub płatności nie korzystaj z nieoczekiwanego kodu. Otwórz znaną aplikację albo wpisz adres samodzielnie. Jeśli po skanowaniu podałeś hasło, dane karty, zatwierdziłeś logowanie, wykonałeś płatność lub coś zainstalowałeś, reaguj od razu odpowiednio do wykonanej czynności i zgłoś zdarzenie.
Najczęstsze pytania
Co to jest quishing?
Quishing to odmiana phishingu, w której kod QR prowadzi do fałszywej strony, płatności, pobrania aplikacji albo innej czynności wybranej przez oszusta. Nazwa łączy QR i phishing; sam kod jest tylko nośnikiem, a ryzyko wynika z celu oraz działania po zeskanowaniu.
Czy samo zeskanowanie kodu QR oznacza, że telefon został zainfekowany?
Zwykle nie. Skan często jedynie odczytuje adres lub otwiera stronę, ale znaczenie ma to, co stało się później: czy coś pobrano, zainstalowano, zalogowano się, podano dane karty albo zatwierdzono operację. Jeśli nie masz pewności, przerwij dalsze kroki i zgłoś sytuację.
Jak sprawdzić kod QR przed otwarciem strony?
Użyj aparatu lub wbudowanego skanera telefonu i najpierw przeczytaj podgląd adresu. Sprawdź domenę, poszukaj naklejki przykrywającej oryginalny kod i zastanów się, czy w ogóle oczekiwałeś takiej czynności. Przy logowaniu lub płatności bezpieczniej samodzielnie otworzyć znaną aplikację albo wpisać znany adres.
Czy kod QR na parkomacie albo ładowarce może być fałszywy?
Tak. Fizyczny kod może zostać zaklejony inną naklejką albo dodany obok prawdziwej instrukcji. Jeśli kod prowadzi do płatności, wybierz aplikację operatora wyszukaną niezależnie albo adres zapisany na urządzeniu w sposób, którego nie da się łatwo podmienić.
Co zrobić po wpisaniu hasła na stronie otwartej z kodu QR?
Otwórz prawidłową usługę samodzielnie, zmień hasło i wyloguj aktywne sesje, jeśli usługa daje taką możliwość. Sprawdź ustawienia uwierzytelniania wieloskładnikowego i zgłoś zdarzenie do działu IT lub bezpieczeństwa, jeśli dotyczy konta służbowego.
Co zrobić po podaniu danych karty przez fałszywy kod QR?
Skontaktuj się z bankiem przez numer z odwrotu karty albo aplikację banku i zgłoś ujawnienie danych. Zastrzeż lub zablokuj kartę zgodnie z instrukcją banku, sprawdź historię operacji i zgłoś podejrzaną stronę do CERT Polska.
Czy kod QR w e-mailu od działu IT jest bezpieczny?
Nie można tego stwierdzić po samym wyglądzie wiadomości. Jeżeli kod prowadzi do resetu hasła, logowania lub konfiguracji MFA, przerwij ścieżkę z wiadomości i otwórz znany portal firmowy albo skontaktuj się ze wsparciem IT przez numer z firmowego katalogu.
Gdzie zgłosić fałszywy kod QR?
Podejrzaną stronę lub próbę oszustwa internetowego można zgłosić CERT Polska przez incydent.cert.pl. Kod naklejony na parkomat, ładowarkę lub inne urządzenie zgłoś także jego zarządcy lub operatorowi, podając dokładną lokalizację.
Źródła
- CERT Polska – Phishing: jak rozpoznać oszustwo i nie dać się nabrać — Definicja phishingu jako socjotechniki oraz wskazanie quishingu jako odmiany wykorzystującej kod QR.
- Portal Gov.pl – Quishing: oszustwo z wykorzystaniem kodów QR — Definicja quishingu, mechanizm przekierowania z kodu QR do fałszywej strony i podstawowe sygnały ryzyka.
- FBI IC3 – Cybercriminals Tampering with QR Codes to Steal Victim Funds — Ostrzeżenie o podmienianiu fizycznych i cyfrowych kodów QR, kradzieży danych logowania i finansowych oraz bezpiecznym sprawdzaniu adresu i płatności.
- UK National Cyber Security Centre – QR Codes: what's the real risk? — Wyjaśnienie użycia kodów QR w phishingu e-mailowym, ukrywania adresu oraz przejścia z komputera na telefon.
Czy pracownik zatrzyma się przed zeskanowaniem nieoczekiwanego kodu QR?
Symulacja PHISHLY pokazuje, czy pracownik sprawdzi źródło i adres, przerwie ryzykowny krok oraz zgłosi podejrzany kod.