Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 206 artykułów z tagiem security awareness
2026-09-24
BlueMoon: spearphishing wykorzystywał luki Chrome i Windows
Proofpoint opisał BlueMoon: link spearphishingowy mógł uruchomić łańcuch podatności Chrome i Windows bez wpisywania hasła.
Czytaj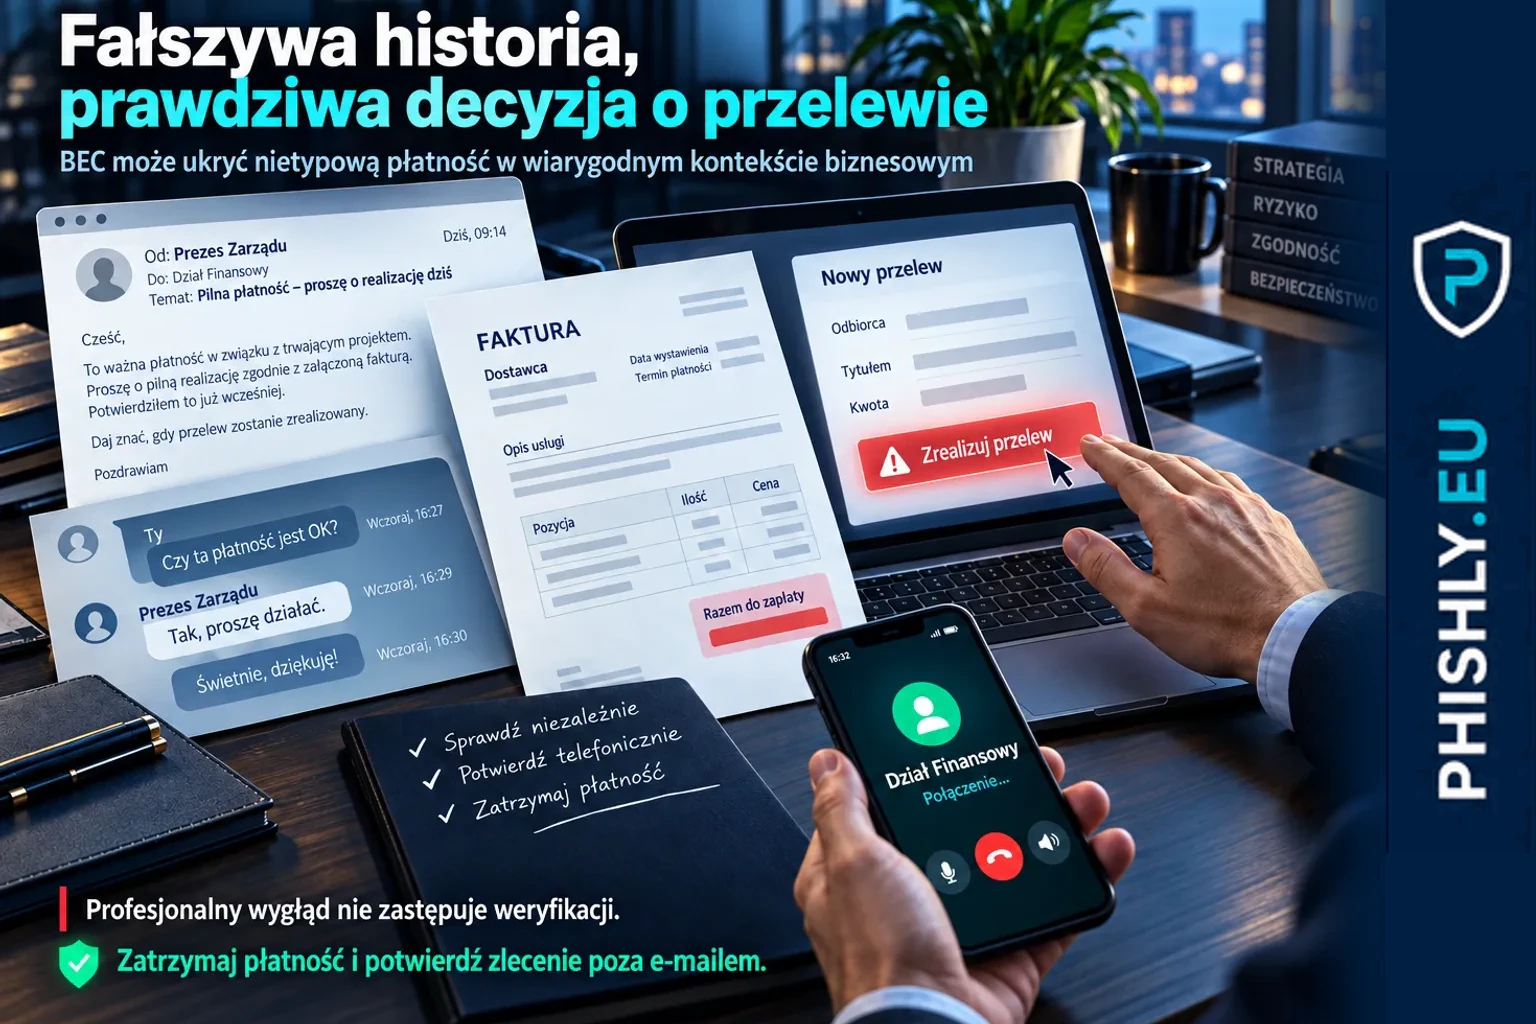
2026-09-23
Ponad milion maili BEC: fałszywi prezesi, faktury i ślady AI
Microsoft opisał kampanię ponad miliona maili BEC z podszywaniem się pod zarząd, fałszywymi fakturami i oznakami użycia generatywnej AI.
Czytaj
2026-09-23
Prawdziwy e-mail Google w vishingu: oszustwo z odzyskiwaniem konta
Legalny proces odzyskiwania konta i autentyczna wiadomość Google mogą zostać użyte do uwiarygodnienia fałszywego telefonu od wsparcia.
Czytaj
2026-09-22
Brevo: ClickFix trafił do stron przez legalne widgety
Brevo potwierdziło, że przejęty klucz Cloudflare pozwolił przez kilka godzin zmieniać treść dostarczaną przez wybrane widgety i skrypty osadzane na stronach klientów.
Czytaj
2026-09-13
Programista też daje się złapać na phishing. 7 przynęt, które wyglądają całkiem normalnie
GitHub, Jira, VS Code, OAuth, npm, CI/CD i helpdesk mogą wyglądać jak zwykły dzień pracy programisty. Zobacz 7 przynęt i sygnały ostrzegawcze.
Czytaj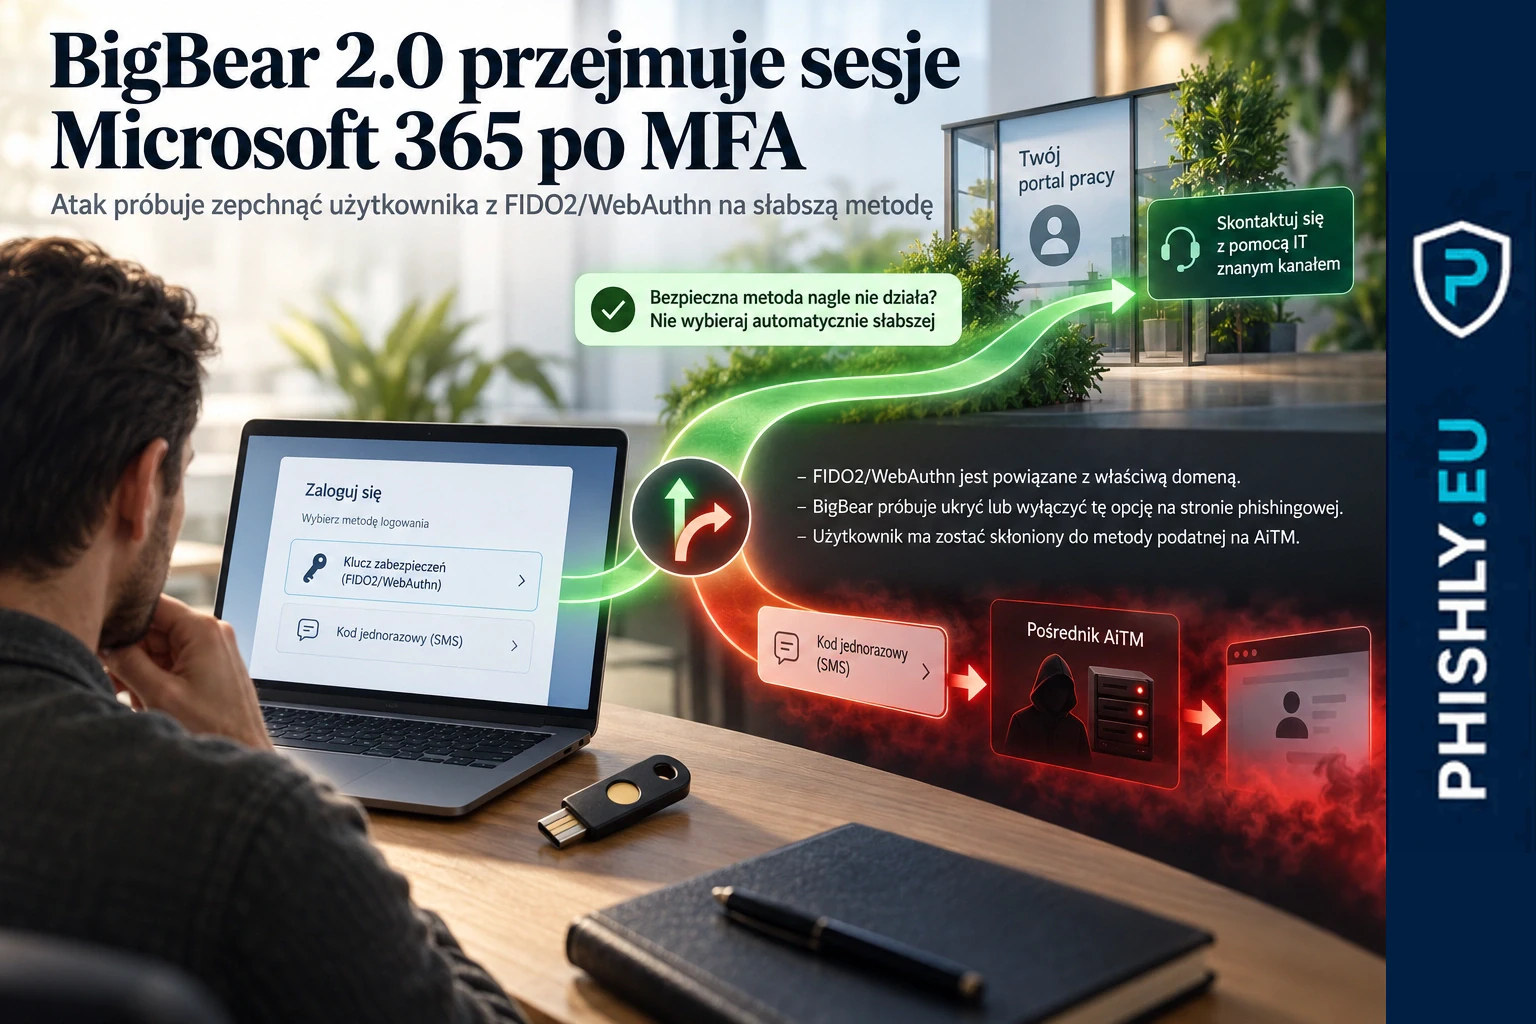
2026-09-09
BigBear 2.0 przejmuje sesje Microsoft 365 po MFA
BigBear 2.0 wykorzystuje AiTM i przejmuje sesje Microsoft 365 po MFA. CloudSEK opisuje skalę kampanii, słabsze metody logowania i reakcję firmy.
Czytaj