BlueMoon: spearphishing wykorzystywał luki Chrome i Windows
Proofpoint opisał BlueMoon: link spearphishingowy mógł uruchomić łańcuch podatności Chrome i Windows bez wpisywania hasła.
TL;DR
9 września 2026 zespół Proofpoint Threat Research opisał BlueMoon — zestaw kodu wykorzystującego podatności przeglądarki i Windows, który pojawił się w kilku ukierunkowanych kampaniach szpiegowskich. Pierwszy obserwowany przypadek pochodził z 28 sierpnia.
Atak zaczynał się od spearphishing, czyli wiadomości przygotowanej pod wybrany cel. Link prowadził do strony kontrolowanej przez napastnika. Samo wejście na nią mogło uruchomić próbę wykorzystania dwóch podatności silnika V8 w przeglądarce, a następnie podatności Windows pozwalającej zwiększyć uprawnienia.
To ważna różnica wobec klasycznego phishingu z fałszywym logowaniem. Użytkownik nie musiał wpisywać hasła, aby rozpoczął się niebezpieczny proces. Jednocześnie kliknięcie nie oznacza automatycznie udanej kompromitacji: powodzenie zależało od wersji oprogramowania i od tego, czy kolejne etapy zadziałały na danym urządzeniu.
Opisane podatności mają już poprawki. Dla organizacji wniosek jest dwutorowy: skrócić czas wdrażania aktualizacji przeglądarek i systemów oraz uczyć pracowników, że podejrzany link trzeba zgłosić także wtedy, gdy nie pojawił się formularz logowania ani prośba o podanie danych.
Co dokładnie opisał Proofpoint
Proofpoint Threat Research, zespół badający kampanie i techniki cyberzagrożeń, zidentyfikował cztery klastry o profilu szpiegowskim wykorzystujące ten sam łańcuch BlueMoon. Najwcześniejszą aktywność zaobserwowano 28 sierpnia 2026, a kolejne grupy zaczęły korzystać z podobnego zestawu w następnych dniach.
Punktem wejścia były ukierunkowane wiadomości. W jednym z opisanych scenariuszy nadawcy podszywali się między innymi pod studentów zainteresowanych stażem albo osoby kontaktujące się w sprawie konferencji. W innym wykorzystywano zapytania ofertowe i kontekst biznesowy.
Po kliknięciu odbiorca trafiał na domenę kontrolowaną przez napastnika. Proofpoint opisuje przypadki, w których przez kilka sekund wyświetlała się strona ładowania, a następnie użytkownik był przekierowywany do prawdziwej witryny. Takie zakończenie może utrudnić rozpoznanie, że wcześniej w przeglądarce podjęto próbę wykorzystania podatności.
Dlaczego samo kliknięcie mogło uruchomić atak
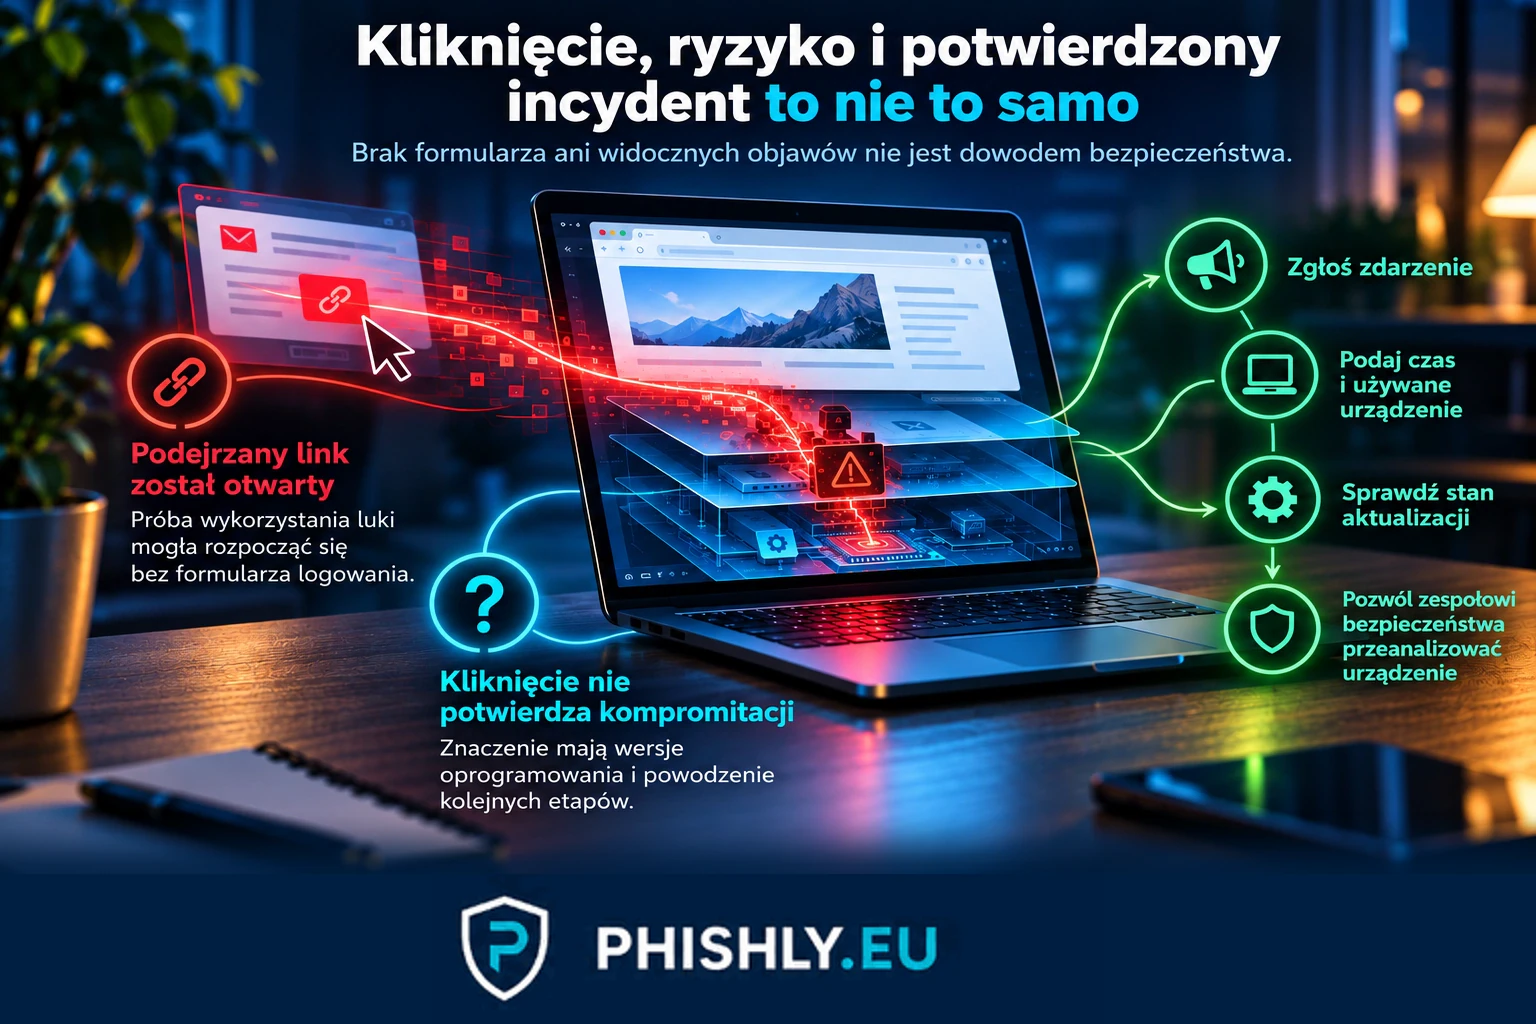
W klasycznej kampanii wyłudzającej dane krytyczny moment często następuje dopiero przy wpisaniu hasła, kodu MFA albo danych płatniczych. BlueMoon pokazuje inny model: złośliwa strona mogła spróbować wykorzystać błędy w oprogramowaniu bez dodatkowego działania użytkownika.
Łańcuch obejmował dwa błędy w V8, czyli silniku JavaScript używanym przez Chrome i przeglądarki oparte na Chromium, oraz podatność Windows. Pierwszy etap pozwalał przejąć kontrolę wewnątrz procesu przeglądarki, drugi przełamywał jego izolację, a trzeci zwiększał uprawnienia w systemie.
Dopiero powodzenie całej sekwencji otwierało drogę do uruchomienia dalszego złośliwego programu. Dlatego sformułowanie „samo kliknięcie wystarczyło” trzeba rozumieć precyzyjnie: kliknięcie mogło uruchomić próbę ataku bez podawania danych, ale nie gwarantowało jej powodzenia.
To odróżnia ten przypadek od scenariusza opisanego w artykule o złośliwym rozszerzeniu Chrome kradnącym sesje. Tam punktem wejścia był plik uruchomiony przez użytkownika, który prowadził do instalacji dodatku i komponentu lokalnego. BlueMoon wykorzystywał podatności po wejściu na przygotowaną stronę.
Czym były trzy podatności
Proofpoint opisuje trzy kolejne elementy:
- CVE-2026-85046 — błąd pomylenia typu danych (type confusion) w V8, wykorzystany jako pierwszy etap w przeglądarce;
- CVE-2026-87491 — błąd pozwalający przełamać izolację V8;
- CVE-2026-85880 — podatność Windows użyta do zwiększenia uprawnień na obsługiwanych przez BlueMoon kompilacjach systemu.
Identyfikator CVE to publiczny numer nadawany konkretnej podatności. Nie oznacza sam w sobie, że każde urządzenie jest podatne. Znaczenie mają wersja programu, obecność poprawki oraz warunki wymagane przez dany łańcuch.
Google poinformował 3 września o poprawce CVE-2026-85046 w stabilnym kanale Chrome i zaznaczył, że zna przypadki aktywnego wykorzystania tej podatności. Kolejna stabilna wersja Chrome została opublikowana 8 września. Windowsowy etap BlueMoon został objęty poprawką Microsoftu we wrześniowym cyklu aktualizacji.
Nie każdy klik oznaczał kompromitację
To ograniczenie jest ważne z perspektywy zarówno komunikacji z użytkownikiem, jak i reakcji technicznej.
Proofpoint wskazuje, że etap Windows działał tylko na określonych, starszych kompilacjach. Sam łańcuch sprawdzał środowisko przed próbą dalszego działania. Oznacza to, że odbiorca mógł kliknąć link, a atak nie musiał zakończyć się pełnym przejęciem urządzenia.
Nie należy jednak uznawać braku widocznych objawów za dowód bezpieczeństwa. W obserwowanych kampaniach po próbie wykorzystania podatności użytkownik mógł zostać przeniesiony do legalnej strony. Z jego perspektywy zdarzenie mogło wyglądać jak zwykłe, nieudane lub nieistotne otwarcie linku.
Jeżeli podejrzany link został otwarty na urządzeniu, które w tym czasie nie miało aktualnych poprawek, właściwą decyzją jest zgłoszenie zdarzenia. Dopiero analiza urządzenia i telemetrii może rozstrzygnąć, czy doszło do dalszych działań.
Co działo się po wykorzystaniu podatności
BlueMoon nie był jednym, identycznym atakiem dla wszystkich operatorów. Proofpoint opisał różne dalsze programy używane przez poszczególne klastry.
W przypadku aktywności śledzonej jako TA412 jednym z dalszych elementów był złośliwy dodatek do przeglądarki nazwany GemStone, podszywający się pod narzędzie związane z Gemini. Według Proofpoint dodatek umożliwiał między innymi nadzór nad przeglądarką i kradzież danych uwierzytelniających. Inny obserwowany klaster dostarczał ShadowPad.
Te przykłady nie powinny być uogólniane na każdy przypadek BlueMoon. Wspólny był łańcuch wykorzystania podatności; dalsze działania zależały od operatora kampanii.
Dla zespołu bezpieczeństwa ma to praktyczne znaczenie: aktualizacja przeglądarki po fakcie zamyka znaną lukę, ale nie usuwa automatycznie programu, który mógł zostać wcześniej uruchomiony. Podejrzenie skutecznego wykorzystania wymaga normalnej analizy incydentu.
Kogo obserwowano jako cel
Proofpoint opisał wąsko dobrane cele, a nie masową kampanię skierowaną do wszystkich użytkowników.
Wśród obserwowanych celów były organizacje pozarządowe, firmy z sektora wydobywczego i handlu surowcami w Stanach Zjednoczonych, podmioty z branży lotniczej, producent w Wietnamie oraz organizacje rządowe, konsultingowe i finansowe w Azji Południowo-Wschodniej.
Nie daje to podstaw do twierdzenia, że identyczna kampania była prowadzona przeciw polskim firmom. Wartość tego przypadku dla security awareness polega na mechanizmie: wiarygodna, dopasowana wiadomość może prowadzić nie tylko do formularza wyłudzającego dane, lecz także do strony próbującej wykorzystać lukę w oprogramowaniu.
Co oznacza okno patch-gap
Proofpoint określa dwie podatności V8 jako patch-gap zero-day. Chodzi o sytuację, w której poprawka jest już widoczna w publicznym kodzie projektu, ale nie trafiła jeszcze do stabilnej wersji używanej przez większość użytkowników.
Taki odstęp może ujawnić napastnikom, co dokładnie zostało naprawione, zanim użytkownicy otrzymają gotową aktualizację. Według Proofpoint poprawka pierwszej podatności była publicznie dostępna w kodzie Chromium przez niemal cztery tygodnie przed wydaniem jej w stabilnym Chrome.
Dla organizacji nie oznacza to rezygnacji z testowania aktualizacji. Oznacza natomiast, że przeglądarka powinna być traktowana jak krytyczny składnik stanowiska pracy, a opóźnienia w jej aktualizowaniu trzeba świadomie oceniać pod kątem ryzyka.
Materiał o browser trust abuse pokazuje, jak napastnicy wykorzystują zaufanie do wyglądu i mechanizmów przeglądarki. BlueMoon dodaje do tego inną warstwę: nawet prawidłowa ocena formularza nie pomoże, jeżeli problemem jest niezałatana podatność uruchamiana po wejściu na stronę.
Jak powinna reagować organizacja
Pierwszy obszar to aktualizacje. Organizacja powinna znać wersje używanych przeglądarek, uwzględniać aplikacje oparte na Chromium i mieć proces szybkiego wdrażania poprawek bezpieczeństwa. Tak samo dotyczy to wspieranych wersji Windows.
Drugi obszar to zgłoszenia użytkowników. Pracownik, który otworzył podejrzany link, powinien móc zgłosić zdarzenie nawet wtedy, gdy nie wpisał żadnych danych. Dla zespołu technicznego informacja o czasie kliknięcia, wiadomości, adresie strony i używanym urządzeniu może być potrzebna do korelacji z telemetrią.
Jeżeli urządzenie mogło być podatne w chwili kliknięcia, zespół bezpieczeństwa powinien ocenić je zgodnie z procedurą reagowania na incydenty. W zależności od środowiska może to obejmować izolację stacji, analizę procesów i pobranych plików, sprawdzenie dodatków przeglądarki oraz weryfikację zdarzeń w narzędziach ochrony stacji roboczych i systemach tożsamości.
Samo zainstalowanie aktualizacji po podejrzanym zdarzeniu nie powinno zamykać analizy, jeżeli istnieją przesłanki, że kod mógł zostać uruchomiony wcześniej.
Jak ćwiczyć ten scenariusz w security awareness
W bezpiecznej symulacji nie trzeba i nie należy odtwarzać prawdziwego wykorzystania podatności. Wystarczy zasymulować wiarygodną wiadomość i nieszkodliwy link, a następnie sprawdzić decyzje użytkownika.
Scenariusz może mierzyć, czy odbiorca:
- rozpoznaje nietypowy lub nieoczekiwany kontekst wiadomości;
- weryfikuje nadawcę i cel linku przed otwarciem;
- zgłasza kliknięcie nawet bez wpisania hasła;
- potrafi przekazać czas zdarzenia i urządzenie, na którym otworzył link.
W testach phishingowych dla firm warto więc mierzyć nie tylko kliknięcie, lecz także zgłoszenie i czas reakcji. W programie security awareness taki przypadek może uzupełniać klasyczne ćwiczenia z fałszywym logowaniem o sytuację, w której użytkownik nie widzi żadnego formularza.
Podstawowe zasady rozpoznawania przynęt i weryfikowania kontekstu opisujemy też w materiale Co to jest phishing.
Czego BlueMoon nie dowodzi
Z dostępnych źródeł nie wynika, że:
- każdy odbiorca wiadomości został skutecznie zaatakowany;
- każdy klik prowadził do kompromitacji urządzenia;
- BlueMoon działał na każdej wersji Chrome, każdej przeglądarce i każdym Windows;
- wszystkie obserwowane kampanie instalowały ten sam dalszy program;
- identyczna kampania była prowadzona przeciw organizacjom w Polsce;
- BlueMoon został z całą pewnością opracowany przy użyciu AI.
Proofpoint opisuje ślady zgodne z hipotezą wsparcia AI podczas rozwoju, ale wyraźnie zaznacza brak rozstrzygającego artefaktu. To rozróżnienie warto zachować, zamiast zamieniać hipotezę badaczy w pewnik.
Wniosek
BlueMoon pokazuje, że w części kampanii phishingowych moment ryzyka może nastąpić wcześniej niż formularz logowania. Dla podatnego urządzenia samo otwarcie przygotowanej strony może rozpocząć łańcuch wykorzystania błędów.
Dlatego obrona nie powinna opierać się wyłącznie na pytaniu, czy użytkownik podał hasło. Potrzebne są aktualne przeglądarki i systemy, szybkie zgłaszanie podejrzanych linków oraz procedura, która pozwala technicznie sprawdzić urządzenie po takim zdarzeniu.
Najczęstsze pytania
Czy w kampanii BlueMoon samo kliknięcie w link mogło wystarczyć do ataku?
Mogło uruchomić próbę wykorzystania podatności bez wpisywania hasła. Nie oznacza to jednak, że każdy klik kończył się kompromitacją: skuteczność zależała od podatnych wersji przeglądarki i systemu oraz powodzenia kolejnych etapów.
Czy BlueMoon kradł hasło przez fałszywy formularz logowania?
Opisany przez Proofpoint łańcuch nie wymagał podania hasła, aby rozpocząć próbę wykorzystania podatności. W jednym z obserwowanych przypadków dalszym elementem był złośliwy dodatek do przeglądarki zdolny do nadzoru i kradzieży danych.
Czy BlueMoon dotyczył każdej przeglądarki i każdej wersji Windows?
Nie. Proofpoint opisał podatności w Chrome i innych przeglądarkach opartych na Chromium oraz etap Windows ograniczony do określonych starszych kompilacji. Nie należy rozszerzać tych ustaleń na wszystkie przeglądarki i systemy.
Czy aktualizacja Chrome i Windows wystarczy po podejrzanym kliknięciu?
Aktualizacje zamykają znane podatności, ale nie usuwają automatycznie programu, który mógł zostać uruchomiony wcześniej. Po podejrzanym kliknięciu na nieaktualnym urządzeniu warto zgłosić zdarzenie i przeprowadzić analizę zgodnie z procedurą organizacji.
Czy Proofpoint potwierdził, że BlueMoon został stworzony przez AI?
Nie. Badacze opisali artefakty zgodne z hipotezą wsparcia AI podczas rozwoju, ale zaznaczyli, że żaden pojedynczy ślad nie potwierdza tego w sposób rozstrzygający.
Źródła
- Proofpoint - Once in a BlueMoon: Multiple State-Aligned Threat Actors Rapidly Adopt Novel Exploit Chain Using Chrome and Windows Zero-Days — Główne źródło z 09.09.2026 opisujące BlueMoon, cztery obserwowane klastry, ukierunkowane wiadomości spearphishing, trzy podatności i granice wniosków dotyczących skuteczności oraz możliwego wsparcia AI.
- Volexity - Mind the (Patch) Gap: Multiple Chinese Threat Actors Chain 0-day Exploits in Chrome & Windows — Niezależna analiza aktywności wykorzystującej luki Chrome i Windows oraz ryzyka związanego z oknem pomiędzy poprawką w kodzie źródłowym a stabilnym wydaniem.
- Chrome Releases - Stable Channel Update for Desktop, 3 September 2026 — Oficjalna informacja Google o poprawce CVE-2026-85046 i potwierdzeniu, że podatność była aktywnie wykorzystywana.
- Chrome Releases - Stable Channel Update for Desktop, 8 September 2026 — Oficjalna informacja o wydaniu Chrome 153 do kanału stabilnego; Proofpoint wiąże tę datę z zamknięciem drugiego etapu okna patch-gap dla CVE-2026-87491.
- Microsoft Security Response Center - CVE-2026-85880 — Oficjalny wpis Microsoft dotyczący podatności Windows użytej jako etap podniesienia uprawnień w łańcuchu opisanym przez Proofpoint.
Czy rozpoznasz phishing?
Sprawdź się na prawdziwych przykładach wiadomości w krótkim quizie.