„Zweryfikuj się” jako przynęta: gdy kontrola bezpieczeństwa prowadzi do ataku
Fałszywa weryfikacja może prowadzić do logowania, działania w systemie albo użycia karty. Analiza pokazuje, kto kontroluje proces i kiedy go przerwać.
SMS żąda weryfikacji konta. Rozmówca proponuje kod, który ma potwierdzić, że pracuje w banku. Strona pokazuje kontrolę bezpieczeństwa, a aplikacja podszywająca się pod bank prosi o przyłożenie karty. Te sytuacje wyglądają jak cztery różne zabezpieczenia, ale każda może zostać przygotowana przez stronę prowadzącą atak.
Dla pracownika ważniejsze od pytania „czy to wygląda bezpiecznie?” jest inne: kto uruchomił tę weryfikację, kto kontroluje sposób potwierdzenia i co dokładnie mam przekazać albo uruchomić, jeśli pójdę dalej? Jeżeli ten sam nieoczekiwany kontakt zgłasza problem, wyznacza metodę sprawdzenia i kieruje do czynności dającej dostęp, autoryzację, kontrolę nad urządzeniem albo możliwość użycia karty, potwierdzenie nie jest niezależnym dowodem.
Wspólny wzorzec nie polega więc na jednej technice. „Weryfikacja” staje się przynętą wtedy, gdy wiarygodny rytuał bezpieczeństwa uzasadnia krok kontrolowany przez napastnika.
Zabezpieczenie może być elementem przynęty
9 września 2026 r. CERT Orange Polska, zespół reagowania na zagrożenia działający w Orange Polska, opisał SMS-y o konieczności weryfikacji konta OLX. Wiadomość z nadpisu „Verify” prowadziła do kopii prawdziwego ogłoszenia. Dalej użytkownik miał podać dane osobowe, a jedyną dostępną metodą potwierdzenia tożsamości stawało się konto bankowe. Po wyborze banku pojawiała się kopia strony logowania i próba uzyskania dodatkowego składnika uwierzytelnienia. CERT Orange potwierdził 1 października, że schemat był nadal używany.
W kampanii OLX z SMS-em „Verify” niebezpieczny krok został ubrany w język ochrony konta. Użytkownik nie miał poczucia, że zaczyna operację bankową. Miał „potwierdzić tożsamość” w innym serwisie, a bank został przedstawiony jako narzędzie kontroli bezpieczeństwa.
Inaczej działał alert CERT Orange z 15 września. W tym przypadku SMS bez linku zawierał kod i dane rzekomego konsultanta. Odbiorca miał poprosić rozmówcę o podanie kodu widocznego w wiadomości. Kod nie był sekretem, który ofiara miała przekazać napastnikowi. Był rekwizytem: skoro rozmówca go znał, miał wyglądać na zweryfikowanego pracownika banku. Opis tego wariantu z fałszywym potwierdzeniem konsultanta pokazuje, dlaczego samo słowo „kod” nie mówi jeszcze, gdzie leży ryzyko.
Sprawdź, kto kontroluje sposób potwierdzenia
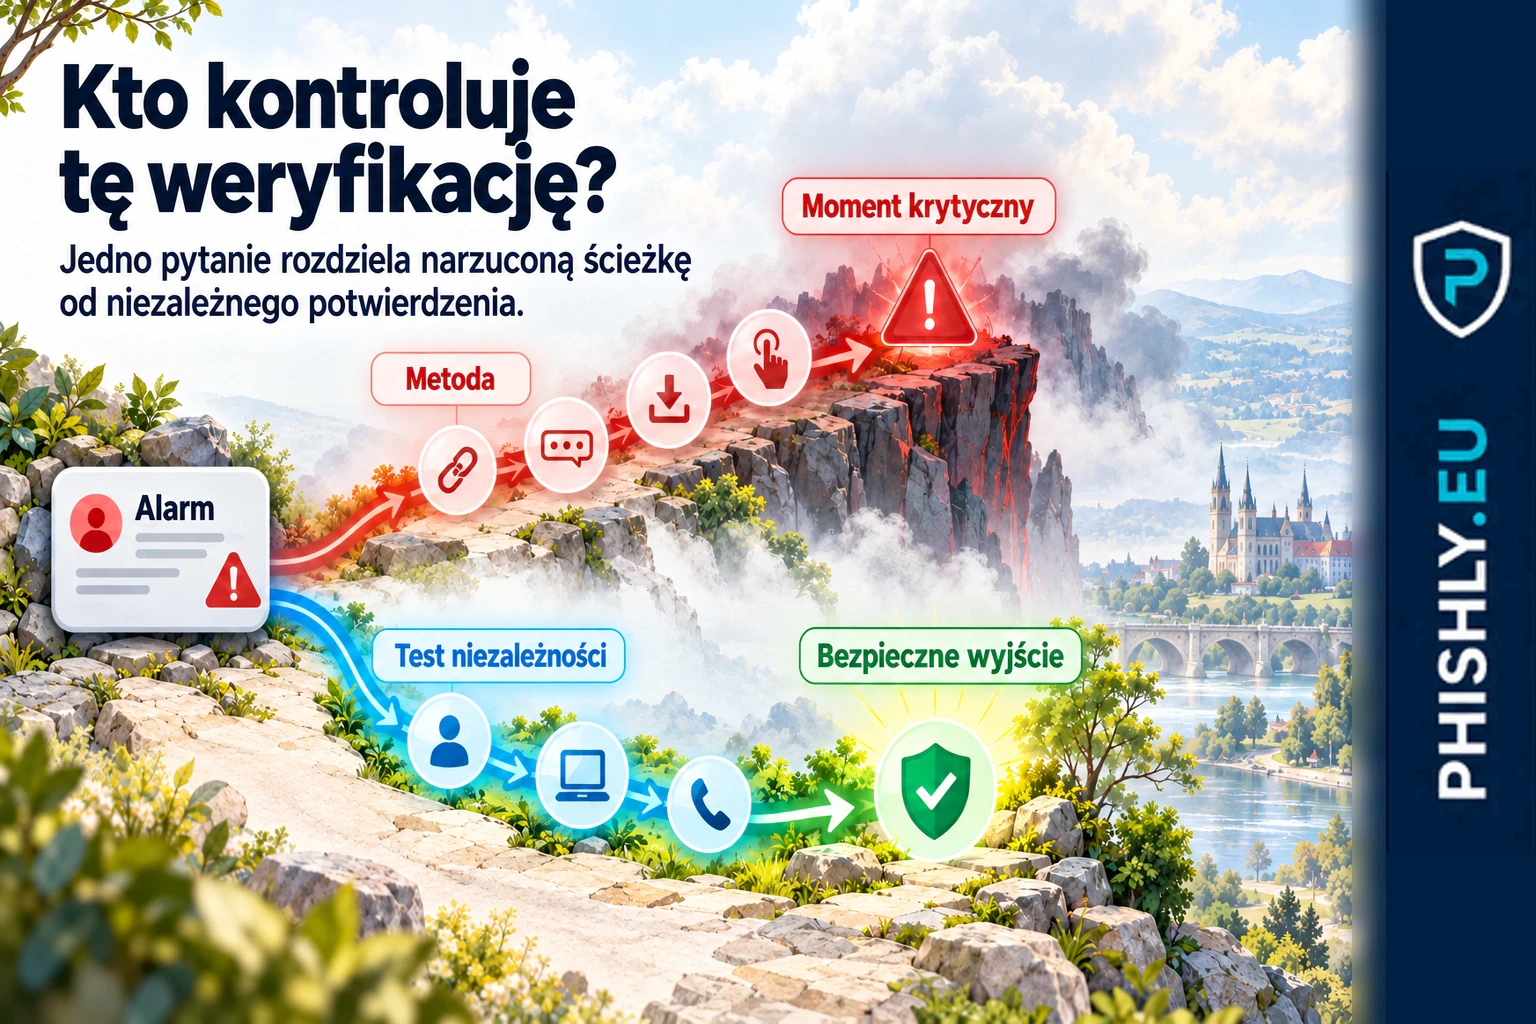
Kod znany rozmówcy może wyglądać jak dwustronne potwierdzenie. Ekran z logo dostawcy ochrony może wyglądać jak kontrola strony. Aplikacja z nazwą banku może wyglądać jak narzędzie bankowe. Żaden z tych elementów nie jest niezależny, jeśli pochodzi z tej samej ścieżki, która najpierw wywołała alarm.
Praktyczny test ma dwa pytania. Czy mogę rozpocząć potwierdzenie własną drogą, bez linku, numeru, strony lub aplikacji wskazanej przez nadawcę? I drugie: czy czynność, o którą jestem proszony, jest normalna dla tej usługi i czy rozumiem, co zatwierdzam?
W przypadku telefonu z banku oznacza to użycie funkcji w aplikacji bankowej uruchomionej samodzielnie albo zakończenie rozmowy i wybranie znanego numeru. W przypadku alertu o koncie — wejście do usługi przez zapisaną aplikację, zakładkę lub ręcznie wpisany adres. W przypadku kontroli na stronie — pozostanie w granicach przeglądarki zamiast przechodzenia do narzędzi systemowych.
Cztery przypadki nie żądają tej samej rzeczy
23 września Manifold Security opisał inne wykorzystanie tego samego skojarzenia „weryfikacja = bezpieczeństwo”. Użytkownicy Windows odwiedzający third-party.com widzieli fałszywą kontrolę stylizowaną na Cloudflare. To wariant ClickFix — techniki socjotechnicznej, w której strona próbuje skłonić użytkownika do samodzielnego wykonania czynności poza zwykłym procesem przeglądarki. W badanym przypadku prowadziło to do uruchomienia złośliwej treści. Przypadek third-party.com i fałszywej weryfikacji pokazuje zmianę granicy: „sprawdzenie bezpieczeństwa” nie prosi już o dane, lecz o działanie w systemie.
CERT Polska opisuje tę granicę bardzo konkretnie w aktualnym materiale o fałszywych CAPTCHA: prawdziwy test rozwiązuje się w oknie przeglądarki i nie wymaga uruchamiania innych programów ani poleceń systemowych. Nie trzeba rozumieć technicznego znaczenia instrukcji, aby ją odrzucić.
12 października CSIRT KNF, zespół reagowania na incydenty polskiego sektora finansowego, ostrzegł przed złośliwą aplikacją Android podszywającą się pod Bank Pekao. Aplikacja prosiła o przyłożenie karty płatniczej do telefonu i wykorzystywała NFC Relay, czyli przekazywanie komunikacji zbliżeniowej między kartą a innym urządzeniem. Program nie pochodził z Google Play i mógł być rozpowszechniany przez wiadomości oraz strony podszywające się pod bank. Opis fałszywej aplikacji Pekao i NFC Relay jest przykładem „weryfikacji”, która wymaga fizycznej czynności z kartą.
Różnice są zasadnicze:
- w schemacie OLX „weryfikacja” prowadziła do bankowego logowania i dodatkowego składnika uwierzytelnienia;
- w rozmowie z fałszywym konsultantem kod miał zwiększyć zaufanie do dalszych poleceń, a nie zostać wyłudzony jako sekret;
- w ClickFix pozorna kontrola prowadziła do czynności systemowej;
- w fałszywej aplikacji Pekao znaczenie miała fizyczna karta i komunikacja NFC.
To właśnie te różnice wyznaczają granicę użytecznej analogii. Nie ma jednej „czynności weryfikacyjnej”, po której zawsze rozpoznaje się atak. Powtarza się sposób uzasadnienia kolejnego kroku.
Wspólny jest mechanizm społeczny, nie technika ataku
Te cztery zdarzenia nie dają podstaw do łączenia ich jednym operatorem, infrastrukturą, rodziną złośliwego oprogramowania ani wspólną operacją. Dwa alerty CERT Orange dotyczą różnych scenariuszy. Badanie Manifold opisuje stronę i ClickFix. Ostrzeżenie CSIRT KNF dotyczy złośliwej aplikacji i NFC Relay.
Nie wynika z nich również, że każda legalna weryfikacja jest ryzykowna. Bank, serwis internetowy lub dostawca ochrony mogą wymagać prawidłowego potwierdzenia tożsamości albo wykonać kontrolę bezpieczeństwa. Problem zaczyna się wtedy, gdy użytkownik nie ma niezależnego punktu odniesienia, bo cały rytuał — alarm, metoda sprawdzenia i następne działanie — został narzucony przez jeden nieoczekiwany kanał.
Daty powyższych zdarzeń odpowiadają datom publicznego ujawnienia w źródłach, jeśli źródło nie podało dokładnej daty pierwszej obserwacji. Porównanie dotyczy warstwy socjotechnicznej: sposobu, w jaki „weryfikacja” uzasadnia przekazanie nowej wartości. Nie jest pomiarem częstości takich ataków ani dowodem wspólnego pochodzenia.
Co zrobić, gdy „weryfikacja” pojawia się niespodziewanie
Pracownik nie musi rozpoznawać nazwy kampanii ani znać techniki użytej w tle. Powinien umieć zatrzymać proces przed momentem, w którym pojawia się nowa wartość dla drugiej strony.
- Nazwij czynność. Czy masz podać hasło, kod, zaakceptować operację, uruchomić działanie w systemie, zainstalować aplikację albo użyć fizycznej karty? Samo słowo „weryfikacja” nie zmienia znaczenia tej czynności.
- Przerwij narzuconą ścieżkę. Nie kontynuuj przez link, numer, stronę albo aplikację dostarczoną w tym samym nieoczekiwanym kontakcie.
- Otwórz usługę samodzielnie. Użyj zapisanej aplikacji, własnej zakładki, ręcznie wpisanego adresu albo numeru, który znasz z wcześniejszego kontaktu.
- Sprawdź, czy prośba istnieje także tam. Jeśli konto naprawdę wymaga działania, informacja powinna być widoczna w zaufanym środowisku albo możliwa do potwierdzenia przez instytucję.
- Zgłoś podejrzaną próbę. W pracy przekaż wiadomość lub opis zdarzenia zespołowi IT albo bezpieczeństwa; w sprawie bankowej skontaktuj się z bankiem przez samodzielnie uruchomioną aplikację lub znany numer.
Jeśli dane zostały już wpisane albo operacja zatwierdzona, liczy się szybkie zabezpieczenie konta i kontakt z usługą lub bankiem. Jeśli na komputerze służbowym wykonano nieoczekiwaną czynność systemową, odłącz urządzenie od sieci i zgłoś zdarzenie zespołowi IT lub bezpieczeństwa. Jeśli karta została użyta w podejrzanej aplikacji, skontaktuj się z bankiem i poproś o jej zabezpieczenie.
Organizacja powinna opisać dozwolone ścieżki potwierdzenia
Reguła „nie klikaj linków” nie obejmuje kodu używanego jako rekwizyt, fałszywej CAPTCHA ani aplikacji proszącej o kartę. Firma może ograniczyć ryzyko, jeżeli pracownik wie nie tylko, czego unikać, ale też jak wygląda prawidłowa ścieżka.
Dla najważniejszych usług dobrze opisać trzy rzeczy: jak organizacja lub dostawca naprawdę inicjuje weryfikację, gdzie pracownik może ją sprawdzić własną drogą oraz jakich czynności ten proces nigdy nie wymaga. W przypadku helpdesku może to być numer z firmowego katalogu i ustalona metoda potwierdzania rozmówcy. W przypadku bankowości — funkcja w samodzielnie uruchomionej aplikacji lub znany numer banku. W przypadku usług webowych — wejście przez własną zakładkę zamiast kontynuowania ścieżki z wiadomości.
Warstwa techniczna powinna ograniczać skutki błędu: filtrowanie WWW i DNS, zarządzanie aplikacjami na urządzeniach, blokowanie instalacji z niezatwierdzonych źródeł, kontrola nieoczekiwanych działań systemowych oraz uwierzytelnianie odporne na phishing tam, gdzie usługa je obsługuje. Równie ważny jest prosty sposób zgłoszenia podejrzanej prośby, zanim pracownik musi sam rozstrzygnąć cały incydent.
Jak ćwiczyć decyzję bez odtwarzania szkodliwego mechanizmu
Z porównania tych przypadków wynika użyteczna hipoteza szkoleniowa: ćwiczenie powinno sprawdzać nie znajomość jednej marki, lecz odpowiedź na pytanie „kto kontroluje weryfikację i co mam przez nią przekazać?”.
Bezpieczna symulacja PHISHLY może pokazać kilka fikcyjnych próśb o potwierdzenie w różnych kanałach i zatrzymać je przed prawdziwym logowaniem, użyciem kodu, działaniem systemowym lub użyciem karty. W testach phishingowych dla firm mierzyć można decyzję: kontynuacja narzuconej ścieżki albo samodzielne otwarcie usługi, niezależne potwierdzenie i zgłoszenie.
Cytowane zdarzenia nie badały PHISHLY ani skuteczności takiej symulacji. To zastosowanie edukacyjne wyprowadzone ze wspólnej struktury decyzji, a nie fakt ustalony przez CERT Orange, Manifold Security lub CSIRT KNF.
Weryfikacja ma potwierdzać, a nie narzucać kolejny krok
Słowo „weryfikacja”, kod, spokojny komunikat i znajomy ekran mogą być prawdziwymi elementami bezpieczeństwa. Mogą też zostać użyte jako uzasadnienie dla działania wybranego przez napastnika. Dlatego sygnałem ryzyka nie jest sam brak zabezpieczeń, lecz sytuacja, w której źródło problemu kontroluje także sposób jego potwierdzenia i zyskuje coś nowego, gdy wykonasz następny krok.
Najbezpieczniejsza odpowiedź jest prosta: przerwać narzuconą ścieżkę, uruchomić usługę własną drogą i sprawdzić, czy ta sama potrzeba weryfikacji istnieje także poza kontaktem, który ją zgłosił.
Najczęstsze pytania
Po czym poznać, że weryfikacja może być częścią phishingu?
Sygnałem ryzyka jest sytuacja, w której nieoczekiwana wiadomość, rozmówca, strona lub nowo zainstalowana aplikacja jednocześnie zgłasza problem, wskazuje sposób jego potwierdzenia i żąda logowania, autoryzacji, działania w systemie albo użycia karty.
Czy każda prośba o weryfikację jest podejrzana?
Nie. Legalne usługi stosują weryfikację. Różnica polega na tym, czy proces uruchamiasz w znanej usłudze własną drogą i rozumiesz, co potwierdzasz, czy całą ścieżkę narzucił nieoczekiwany kontakt.
Czy kod z SMS-a potwierdza tożsamość konsultanta banku?
Nie sam w sobie. CERT Orange opisał oszustwo, w którym napastnik wysyłał SMS z kodem i sam znał jego treść. Rozmówcę trzeba sprawdzić w funkcji udostępnionej przez bank albo po samodzielnym połączeniu na znany numer.
Co zrobić, gdy fałszywa weryfikacja każe wykonać czynność poza przeglądarką?
Nie wykonuj instrukcji i zamknij stronę. Jeśli na komputerze służbowym uruchomiłeś już podsuniętą czynność systemową, odłącz go od sieci i zgłoś zdarzenie zespołowi IT lub bezpieczeństwa.
Jak firma może ćwiczyć rozpoznawanie takiego mechanizmu?
Może używać bezpiecznych, fikcyjnych scenariuszy, które kończą się przed prawdziwym logowaniem, kodem, poleceniem systemowym lub użyciem karty i mierzą decyzję o przerwaniu, niezależnej weryfikacji oraz zgłoszeniu.
Źródła
- CERT Orange Polska - Oszuści podszywają się pod OLX – znaleźli nowy sposób — Pierwotna obserwacja z 9 września 2026: SMS o weryfikacji konta prowadził przez kopię ogłoszenia do fałszywego logowania bankowego i próby pozyskania dodatkowego składnika uwierzytelnienia.
- CERT Orange Polska - Sprzedajesz na OLX? Uważaj na kolejne SMS-y od oszustów — Aktualizacja z 1 października 2026 potwierdzająca dalsze wykorzystanie motywu problemu z kontem i banku jako rzekomej metody potwierdzenia tożsamości.
- CERT Orange Polska - Weryfikacja pracownika banku? Nie – to oszust się uwiarygodnia. — Alert z 15 września 2026: kod w SMS-ie miał uwiarygodnić rozmówcę podszywającego się pod bank; ofiara miała poprosić rozmówcę o podanie kodu, a nie przekazać mu sekret.
- Manifold Security - The third-party.com Domain Is Serving a ClickFix Lure to Windows Users — Badanie opublikowane 23 września 2026: fałszywa kontrola bezpieczeństwa stylizowana na Cloudflare prowadziła użytkowników Windows do czynności systemowej uruchamiającej złośliwą treść.
- CSIRT KNF - ostrzeżenie przed aplikacją podszywającą się pod Bank Pekao — Pierwotne ostrzeżenie z 12 października 2026 o złośliwej aplikacji Android wykorzystującej NFC Relay i proszącej o przyłożenie karty płatniczej do telefonu.
- CERT Polska - Uważaj na fałszywe testy CAPTCHA — Aktualne objaśnienie fałszywej weryfikacji CAPTCHA: prawdziwy test odbywa się w przeglądarce i nie wymaga uruchamiania narzędzi ani poleceń systemowych.
Czy pracownik przerwie weryfikację narzuconą przez nieoczekiwany kontakt?
Symulacja PHISHLY pokazuje, czy pracownik zatrzyma narzuconą ścieżkę, samodzielnie otworzy właściwą usługę i zgłosi podejrzaną prośbę.