Fałszywy mail: reklamacja uszkodzonego produktu
Fałszywa reklamacja uszkodzonego produktu może prowadzić do PureRAT. Sprawdź, jak rozpoznać mail, zweryfikować zamówienie i co zrobić po pobraniu pliku.
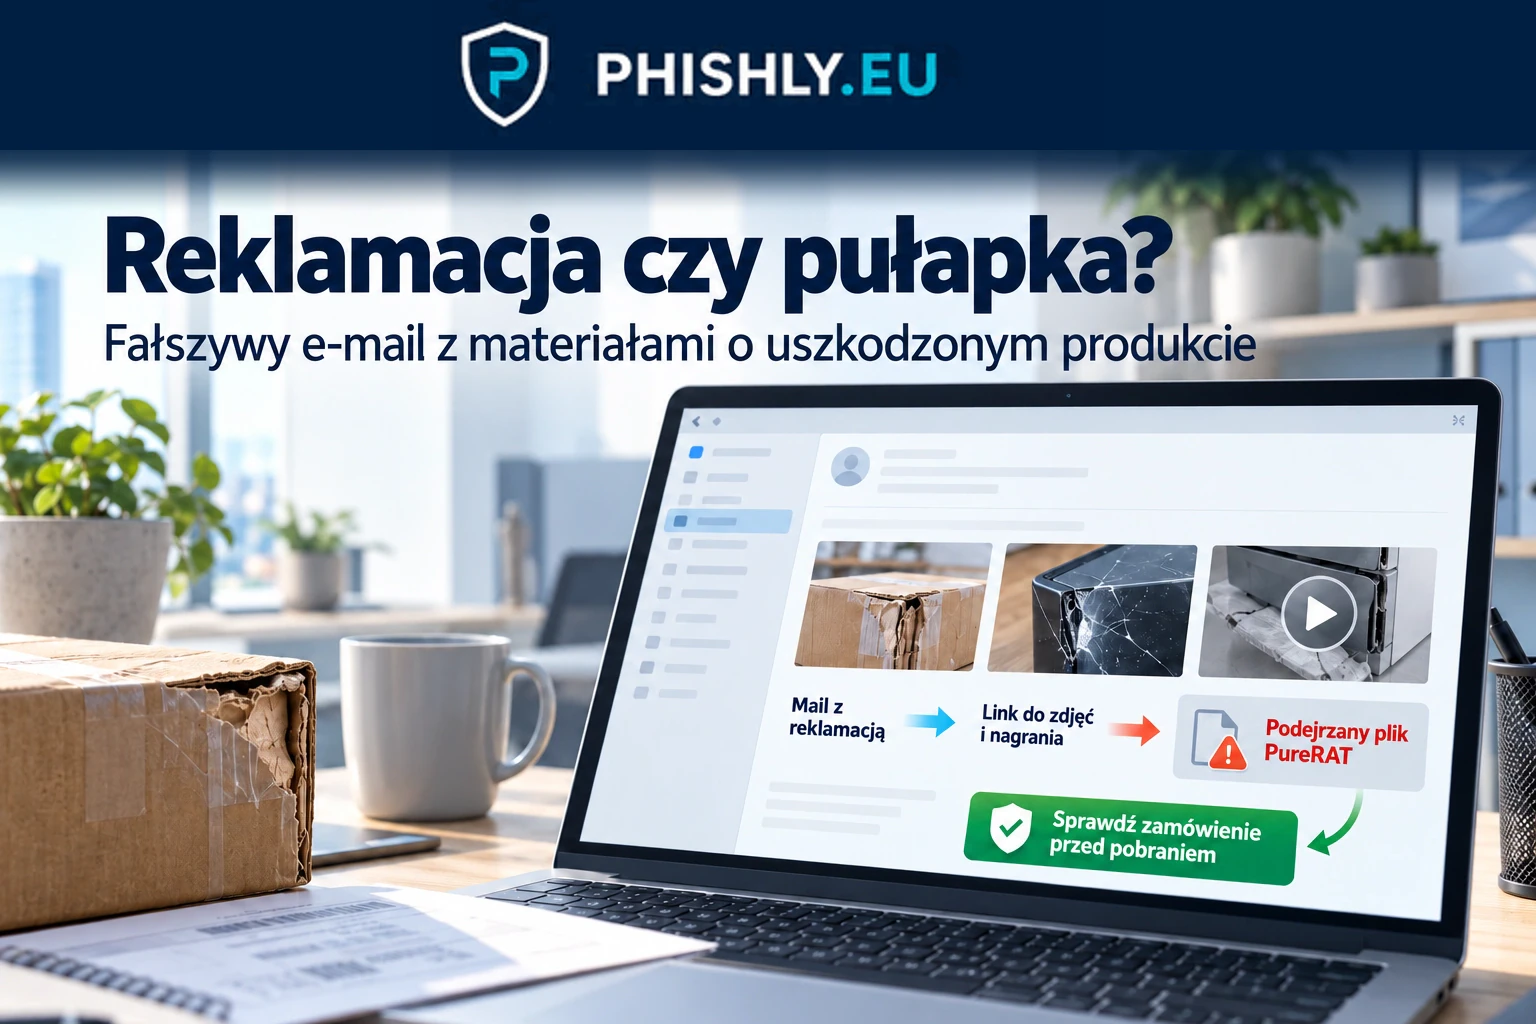
CERT Polska ostrzegł 19 października 2026 r. przed e-mailami udającymi reklamacje uszkodzonego towaru. Oszuści chcą, by pracownik sklepu lub działu obsługi klienta otworzył rzekome zdjęcia i nagrania, lecz w kampanii wykryto złośliwe oprogramowanie PureRAT. Jeśli obsługujesz reklamacje, nie otwieraj pliku z takiej wiadomości: najpierw sprawdź numer zamówienia i adres nadawcy w systemie klientów. Podejrzany e-mail zgłoś do CERT Polska przez incydent.cert.pl.
Jak wygląda fałszywa reklamacja uszkodzonego produktu
Nadawca przedstawia się jako klient, który miał dostać uszkodzony produkt. W treści umieszcza link do materiałów mających dokumentować uszkodzenie. Przynęta trafia dokładnie w obowiązki osoby, która musi ocenić zasadność reklamacji.
Przykład odtworzony na podstawie opisu CERT Polska, nie cytat z wiadomości: „Dzień dobry, otrzymałem uszkodzony produkt. Przesyłam zdjęcia i nagranie pokazujące uszkodzenie. Proszę sprawdzić materiały i rozpatrzyć reklamację”.
CERT Polska pokazał zrzut prawdziwego e-maila w ostrzeżeniu o nagraniu uszkodzonego produktu. Z analizy wynika, że oprogramowanie przekazywane w załączniku należy do rodziny PureRAT. Nie należy zakładać, że samo otwarcie każdego linku automatycznie infekuje komputer.
Co zdradza tę kampanię
- Wiadomość udaje reklamację towaru i zachęca do obejrzenia zdjęć albo nagrania, zamiast zacząć od sprawdzalnych danych zamówienia.
- Numeru zamówienia nie można potwierdzić w systemie sklepu albo adresu nadawcy nie ma w bazie klientów. To sygnał do sprawdzenia zgłoszenia, nie dowód oszustwa sam w sobie.
- CERT Polska ostrzega, że archiwa
.rari.zip, plik wykonywalny.exelub skrypt.jsmogą wskazywać, że załącznik nie jest zapowiadanym zdjęciem ani nagraniem. Nie jest to potwierdzenie formatów plików użytych w tej kampanii.
To przykład phishingu, w którym podszycie pod klienta ma skłonić pracownika do wykonania niebezpiecznej czynności. Podobne nadużywanie codziennej korespondencji wyjaśnia artykuł o fałszywych dokumentach biznesowych z malware.
Co zrobić, jeśli tylko dostałeś wiadomość
Nie klikaj linku do rzekomego nagrania i nie otwieraj pobranego pliku. Odszukaj podany numer zamówienia w systemie sklepu i sprawdź, czy adres e-mail odpowiada danym klienta. Jeśli zgłoszenia nie da się potwierdzić, nie otwieraj podejrzanych materiałów.
Podejrzaną wiadomość zgłoś w formularzu CERT Polska pod adresem incydent.cert.pl lub przez usługę „Bezpiecznie w sieci” w aplikacji mObywatel.
Co zrobić po kliknięciu lub pobraniu pliku
Jeżeli kliknąłeś link lub pobrałeś plik, nie uruchamiaj go. Samo kliknięcie nie potwierdza infekcji. Podejrzaną wiadomość zgłoś do CERT Polska przez incydent.cert.pl.
Jeżeli uruchomiłeś pobrany plik, zgłoś podejrzaną wiadomość do CERT Polska przez incydent.cert.pl lub usługę „Bezpiecznie w sieci” w aplikacji mObywatel. Komunikat CERT Polska nie określa skutków uruchomienia pliku na konkretnym komputerze. Inny wariant niebezpiecznego pobierania plików z korespondencji opisano przy złośliwym załączniku z fakturą ZIP.
Czego nie robić
Nie otwieraj ani nie rozpakowuj podejrzanego archiwum i nie uruchamiaj pliku wykonywalnego, żeby samodzielnie ocenić reklamację. Nie traktuj linku do „dowodów uszkodzenia” jako potwierdzenia, że nadawca naprawdę złożył zamówienie.
Najczęstsze pytania
Czy mail o reklamacji uszkodzonego produktu ze zdjęciami lub nagraniem może być oszustwem?
Tak. CERT Polska ostrzega przed kampanią podszywania się pod reklamacje, w której odsyłacz do zdjęć lub nagrań służy jako przynęta, a analizowany plik zawiera PureRAT.
Jak sprawdzić reklamację, zanim otworzę link z wiadomości?
Sprawdź numer zamówienia w systemie sklepu i porównaj adres nadawcy z danymi klienta; do tej weryfikacji nie trzeba otwierać podejrzanego nagrania.
Czy samo kliknięcie linku lub pobranie pliku oznacza infekcję PureRAT?
Samo kliknięcie lub pobranie nie potwierdza infekcji. Nie uruchamiaj pobranego pliku i zgłoś podejrzaną wiadomość do CERT Polska przez incydent.cert.pl.
Co zrobić, jeśli otworzyłem plik z fałszywej reklamacji na komputerze firmowym?
Zgłoś podejrzaną wiadomość do CERT Polska przez incydent.cert.pl lub usługę „Bezpiecznie w sieci” w mObywatelu. Nie ma podstaw, by na podstawie samej wiadomości przesądzać o skutkach uruchomienia pliku.
Źródła
- CERT Polska — Uwaga na e-maile z „nagraniem” uszkodzonego produktu! — Komunikat CERT Polska 192/2026 z 19 października 2026 r. o fałszywych reklamacjach, załączniku PureRAT i zgłoszeniu incydentu.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Phishing – co to jest? Definicja, przykłady i jak się chronić.